Налаштування керування користувачами n8n до того, як команда переросте спільні логіни
Практичний гід з керування користувачами n8n: запрошення, ролі інстансу та проєкту, структура проєктів і облікових даних для зростаючої команди.
Перевірено за наведеними джерелами .
Чому спільні логіни стають проблемою, коли команда росте
Більшість малих команд починають роботу з n8n однаково: одна людина створює облік, і всі, кому потрібно створювати чи редагувати робочий процес, використовують той самий логін. Це працює — доки не перестає працювати. Як тільки друга чи третя людина має торкнутися робочих процесів і облікових даних, один спільний логін перетворюється на проблему. Налаштування керування користувачами n8n заздалегідь — до того, як кількість співробітників змусить вирішувати це питання, — дає кожній людині власний облік, власні права доступу та запис про те, що вона змінила, замість однієї анонімної особи, яку всі позичають.
Практична вартість того, що цим нехтують, проявляється непомітно. У документації n8n зазначено, що авторство робочого процесу не відстежується, тож немає способу побачити, хто створив певний робочий процес (F8) — прогалина, яка лише посилюється, коли кілька людей користуються одним логіном, бо навіть ім'я облікового запису в системі перестає означати щось конкретне. Ми б розглядали це не просто як питання «гігієни»: щойно зникає атрибуція, зникає і підзвітність за те, що саме робить робочий процес і хто відповідає за його виправлення.
Усе це не потребує якогось масштабного плану чи міграції: кожен облік може мати базову роль Owner або Member інстансу незалежно від редакції, і лише певні можливості — роль Admin інстансу або ролі на рівні проєкту — обмежені тарифним планом (F1, F9).
Sources: Manage users and access | Administer | n8n Docs, Understand instance roles | Administer | n8n Docs, Set permissions and roles (RBAC) | Administer | n8n Docs
Що охоплює функція керування користувачами n8n
Керування користувачами n8n охоплює все необхідне для переходу від одного спільного логіна до керованої команди: запрошення людей як іменованих користувачів, призначення кожному ролі та підтримку єдиного огляду того, хто має доступ. Вбудовані ролі інстансу — це Owner, Admin і Member, причому Admin доступний лише в n8n Cloud Pro, Enterprise та self-hosted Enterprise (F1). Сторінка Settings > Users показує всі облікові записи інстансу, включно з людьми, яких запросили, але які ще не прийняли запрошення (F2), тож адміністратор точно бачить, кому ще потрібно налаштувати свій логін.
Керування користувачами також охоплює те, що відбувається, коли хтось іде з команди. Видалення активного користувача — це не одне натискання кнопки: адміністратор має вирішити, чи скопіювати робочі процеси та облікові дані цієї людини іншому користувачу, чи видалити їх назавжди (F3). Цей вибір важливіший, ніж здається, бо саме в цю мить непов'язана, неатрибутована робота або рятується, або зникає назавжди.
Різниця між тарифними планами важлива під час планування бюджету на зростання команди. Команда може запрошувати іменованих Member на будь-якому плані, але лише акаунти n8n Cloud Pro, Enterprise або self-hosted Enterprise відкривають роль Admin, яка бачить і може поширювати будь-який робочий процес у межах усього інстансу (F1). Знати це до розгортання — означає не виявити посеред проєкту, що поточний план не підтримує той нагляд, який команда вважала само собою зрозумілим.
Sources: Manage users and access | Administer | n8n Docs, Add and remove users | Administer | n8n Docs
Налаштування керування користувачами n8n та запрошення перших користувачів
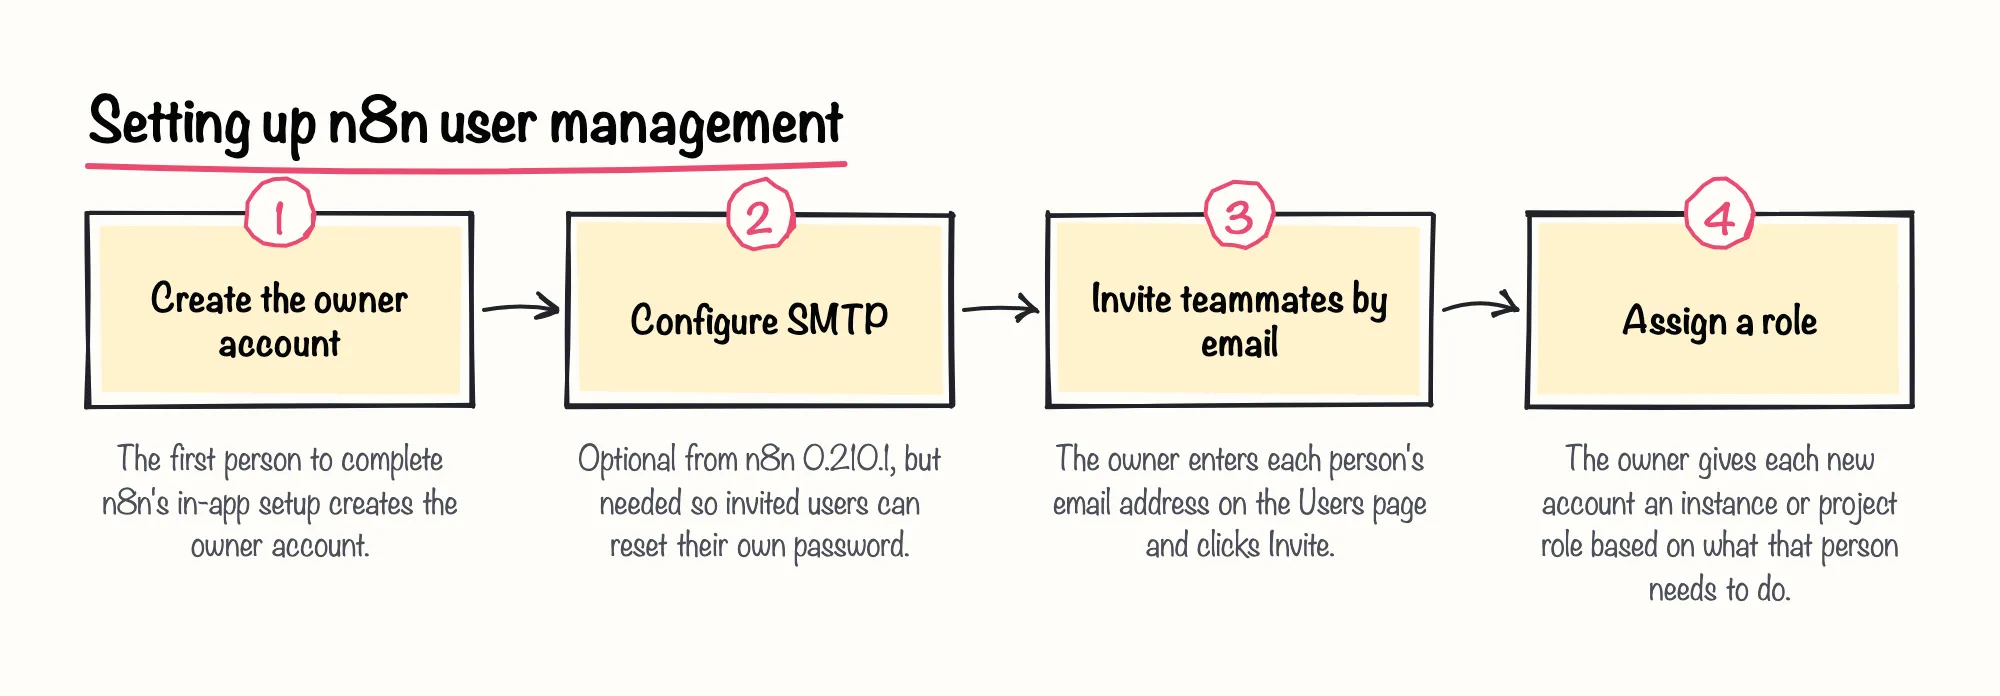
Увімкнення керування користувачами n8n — це коротке налаштування, а не проєкт. Власник інстансу налаштовує SMTP, запрошує кожного співробітника по електронній пошті зі сторінки Users і дозволяє кожній людині самостійно обрати власний пароль, замість того, щоб ділитися паролем власника. Нових користувачів можна запросити безпосередньо зі сторінки Users облікового запису власника, вказавши їхню електронну адресу та натиснувши Invite (F6).
Точний шлях кліків простий, щойно SMTP налаштовано. З облікового запису власника відкрийте меню з трьома крапками біля значка користувача, виберіть Settings, потім Users, і натисніть Invite, щоб ввести електронну адресу нового співробітника (F6). Надсилання запрошення відправляє електронний лист із посиланням, яким нова людина встановлює власний пароль, тож пароль власника ніколи не потрібно передавати комусь іншим (F6).
Жоден із цих кроків не вимагає, щоб новий співробітник звертався безпосередньо до власника. Щойно SMTP налаштовано, лист-запрошення містить усе необхідне, щоб людина встановила пароль і почала працювати самостійно (F6, F4). Це свідомий дизайнерський вибір: запрошення людей як іменованих користувачів, а не їхнє підключення до спільного пароля, — це і є головна мета налаштування керування користувачами.
Sources: User management | Deploy | n8n Docs
Налаштування SMTP для запрошень і відновлення паролів
Налаштування SMTP раніше було обов'язковим для кожного self-hosted інстансу; воно стало опційним, починаючи з версії n8n 0.210.1 (F4). Ця гнучкість корисна для швидкого тесту, але має реальну ціну на всьому, що має працювати довго: якщо команда пропускає SMTP, запрошені користувачі не можуть скористатися функцією відновлення пароля (F5), тож кожен забутий пароль стає ручною роботою для того, хто володіє обліковим записом власника.
На практиці ми б налаштували SMTP ще на етапі першого налаштування, навіть на невеликому self-hosted інстансі, бо це займає лише кілька хвилин зараз і усуває повторюване навантаження на підтримку пізніше, коли від самостійного відновлення паролів залежатимуть більше двох-трьох людей.
Увімкнення SMTP на self-hosted інстансі означає задання параметрів поштового сервера через змінні середовища, а не через екран налаштувань у застосунку, оскільки ця конфігурація застосовується саме через змінні середовища (F4). Це одноразовий крок для того, хто керує розгортанням, а не те, про що має думати кожен запрошений користувач.
Sources: User management | Deploy | n8n Docs
Створення облікового запису власника та запрошення співробітників
Коли SMTP налаштовано, кожен співробітник отримує власне запрошення, а не пароль власника, за тим самим процесом на сторінці Users, описаним вище (F6).
Власна документація n8n рекомендує, щоб власник інстансу створив другий обліковий запис з роллю Member для щоденної роботи, замість того, щоб створювати робочі процеси, перебуваючи в системі під роллю Owner (F7). Це безпосередньо випливає з прогалини в атрибуції, описаної раніше: власник, який продовжує редагувати напряму, може непомітно перезаписати роботу співробітника, і ніхто цього не помітить (F8).
Sources: User management | Deploy | n8n Docs, Understand instance roles | Administer | n8n Docs
Вибір правильних ролей для вашого тарифного плану
Коли кожна людина має власний логін, наступне рішення — що саме кожна людина може робити. Система ролей n8n працює на двох рівнях: ролі інстансу, що застосовуються до всього облікового запису, і ролі проєкту, що застосовуються всередині одного проєкту. Обидва типи обмежені тарифним планом, причому ролі проєкту доступні ширше, ніж кастомні ролі, які детально розглянуто в розділах нижче (F9, F10).
Типова початкова структура дає всім роль Member на рівні інстансу, створює по одному проєкту на команду чи клієнта та призначає Project Admin тому, хто відповідає за щоденні рішення цього проєкту. Облікові записи з роллю Admin на рівні власника, або ролі Editor і Viewer на рівні проєкту, можна додати пізніше, коли з'явиться конкретна потреба в загальному нагляді за інстансом чи доступі лише для читання (F9, F10).
Self-hosted команди стикаються з додатковою складністю: ролі проєкту потребують принаймні редакції Registered Community, а не повністю незареєстрованої опенсорсної збірки, а кастомні ролі інстансу чи проєкту вимагають саме рівня self-hosted Enterprise (F9, F10). Перевірка фактичного тарифного плану команди щодо цих вимог до того, як пообіцяти колезі певну роль, дозволяє уникнути неприємного «відкликання» обіцянки пізніше. Це невелика домашня робота, яка виправдовує себе з першого разу, коли хтось попросить роль, якої немає в поточному плані.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs
Ролі інстансу: Owner, Admin і Member
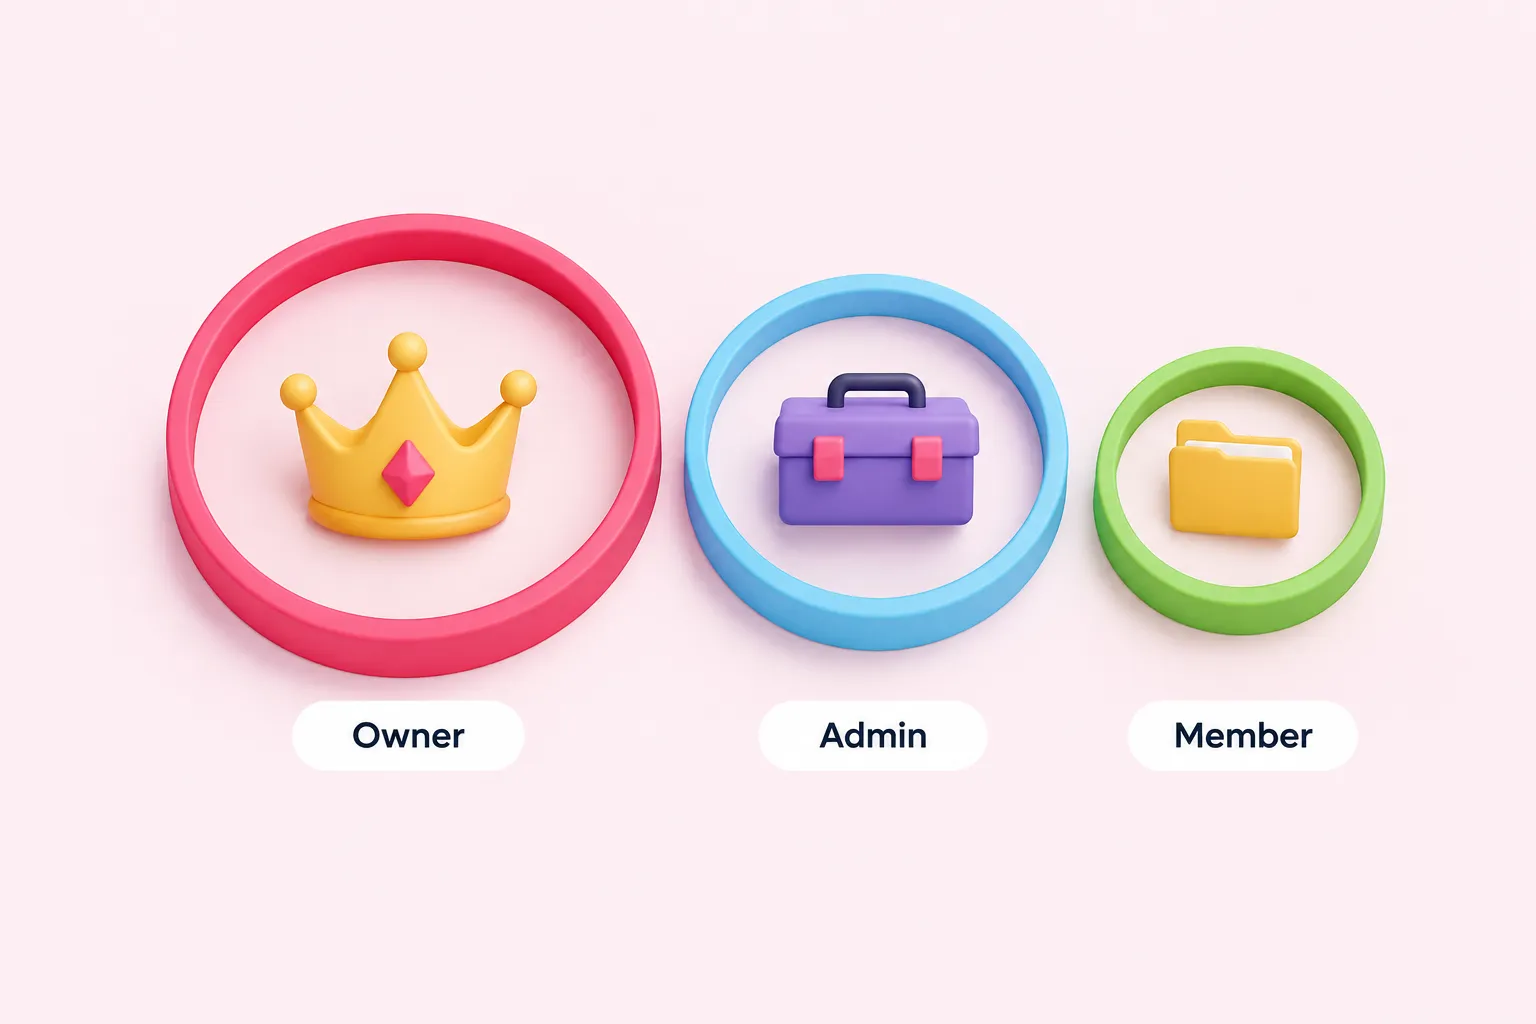
Owner, Admin і Member складають три ролі інстансу n8n; вимоги до тарифного плану для Admin описано вище (F1). Owner та Admin можуть бачити й поширювати будь-який робочий процес на інстансі, а не лише свої власні (F18); Member обмежений тим, що було явно надано йому в спільний доступ. Ця асиметрія і є суттю поділу ролей: Owner і Admin існують для людей, яким справді потрібен нагляд за всім інстансом, а не для всіх, хто просто створює робочі процеси.
Оскільки Owner і Admin обидва бачать і поширюють будь-який робочий процес у межах усього інстансу, варто тримати обидві ролі рідкісними, а не роздавати їх за замовчуванням. Невелика кількість облікових записів Owner чи Admin, тоді як усі інші мають Member або роль у межах проєкту, тримає пул людей, які можуть торкнутися будь-якого робочого процесу на інстансі, достатньо малим, щоб його можна було реально контролювати (F18).
| Роль | Типовий обсяг доступу | Вимога до тарифного плану |
|---|---|---|
| Owner | Повний контроль над інстансом, створюється під час початкового налаштування | Усі плани n8n Cloud та self-hosted |
| Admin | Видимість у межах усього інстансу, керування користувачами та поширення будь-якого робочого процесу | n8n Cloud Pro, Enterprise та self-hosted Enterprise |
| Member | Доступ обмежений робочими процесами та обліковими даними, явно наданими в спільний доступ | Усі плани n8n Cloud та self-hosted |
Sources: Manage users and access | Administer | n8n Docs, Share with others | Build | n8n Docs
Ролі проєкту (RBAC): Admin, Editor і Viewer
Усередині проєкту три ролі виконують більш деталізовану роботу: Project Admin, Project Editor і Project Viewer. Project Editor доступний лише в n8n Cloud Pro та self-hosted Enterprise (F11), а Project Viewer надає доступ лише для читання до робочих процесів, облікових даних і виконань проєкту, не дозволяючи цій людині щось запускати (F12). Загалом ролі проєкту доступні на кожному плані n8n Cloud, а також на self-hosted Registered Community, Business та Enterprise (F9).
Вибір між Editor і Viewer усередині проєкту переважно залежить від того, кому потрібно змінювати речі, а кому — лише бачити їх. Рецензент чи заінтересована особа, яка має бачити робочі процеси та виконання проєкту, але ніколи їх не редагувати чи запускати, підходить під роль Viewer; будь-хто, хто активно створює чи підтримує робочі процеси, потребує Editor, де план це дозволяє, або Project Admin, якщо йому також потрібно керувати учасниками проєкту (F11, F12, F9). Поєднання обох ролей в одному проєкті — коли частина людей має Editor, а частина — Viewer — це нормально і часто найпростіший спосіб відкрити видимість без відкриття редагування.
| Роль | Можливості | Вимога до тарифного плану |
|---|---|---|
| Project Admin | Керує учасниками проєкту та надає спільний доступ до облікових даних проєкту | n8n Cloud (усі плани) та self-hosted Registered Community, Business та Enterprise |
| Project Editor | Створює та редагує робочі процеси всередині проєкту | n8n Cloud Pro та self-hosted Enterprise |
| Project Viewer | Доступ лише для читання до робочих процесів, облікових даних і виконань проєкту | n8n Cloud Enterprise та self-hosted Enterprise |
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, See available roles | Administer | n8n Docs
Структурування доступу за проєктами та обліковими даними
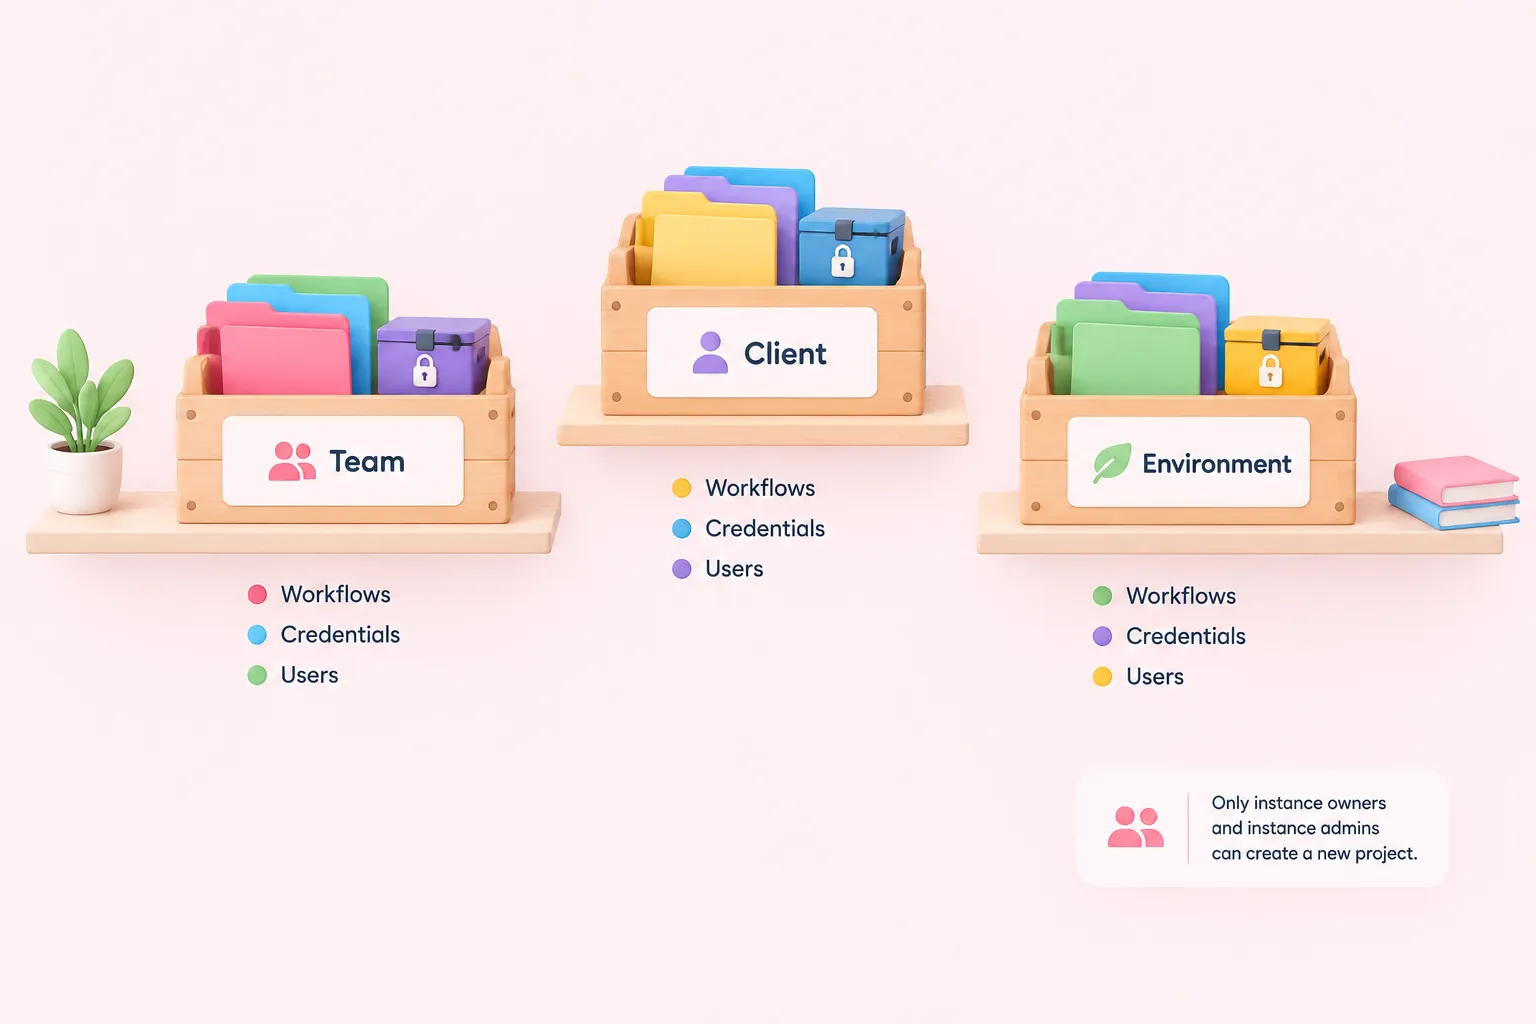
Ролі відповідають на питання, хто що може робити всередині проєкту; проєкти відповідають на питання, де ця робота живе. Проєкт групує набір робочих процесів, облікових даних і користувачів разом, і лише власники й адміністратори інстансу можуть створювати новий проєкт (F15).
Визначення межі проєктів до заповнення інстансу важливіше, ніж здається, бо n8n прив'язує спільний доступ до проєкту, в якому живе робочий процес чи облікові дані, а подальше переміщення цієї роботи знімає з неї весь наявний спільний доступ (F15, F16). Групування за командою, клієнтом чи середовищем — усі ці варіанти є розумними точками старту; важливо визначитися з одним із них до того, як робочі процеси й облікові дані накопичаться поза межами будь-якого проєкту.
Sources: Organize work in projects | Administer | n8n Docs
Організація робочих процесів та облікових даних у проєктах
Усередині проєкту щоденне управління учасниками відбувається локально: додавання чи видалення учасника конкретного проєкту обробляється Project Admin цього проєкту (F17). Це тримає зміни в складі учасників ближче до людей, які фактично користуються проєктом, замість того, щоб кожну дрібну зміну проводити через одного адміністратора всього інстансу.
Переміщення робочого процесу чи облікових даних в інший проєкт або до іншого власника знімає весь наявний спільний доступ (F16). Розглядайте це як односторонні двері: визначтеся зі структурою проєктів до того, як заповнювати їх спільною роботою, оскільки подальша реорганізація означає повторне надання спільного доступу до всього з нуля.
Наприклад, команда, яка пізніше розділяє один операційний проєкт на два менших, мала б знову надати спільний доступ до кожного робочого процесу й облікових даних потрібним людям усередині нових проєктів, оскільки жоден із початкових налаштувань спільного доступу не переноситься автоматично (F16). Ставлення до межі проєктів як до напівпостійної дозволяє уникнути цієї повторної роботи.
Sources: Organize work in projects | Administer | n8n Docs
Надання спільного доступу до робочих процесів та облікових даних без надмірного відкриття
Лише власники інстансу та користувачі з роллю Admin на рівні інстансу можуть переглядати й поширювати будь-який робочий процес у межах усього інстансу (F18); усі інші бачать лише те, що було явно надано їм у спільний доступ. Надання спільного доступу до робочого процесу не автоматично надає доступ до того, від чого він залежить: якщо робочий процес поширено без відповідних облікових даних, отримувач не зможе редагувати вузли, які їх використовують (F19).
Облікові дані, створені всередині проєкту, можуть поширювати лише Project Admin цього проєкту (F20), і щойно обліковими даними надано спільний доступ, отримувач підключає власний базовий облік, а не повторно використовує з'єднання первинного власника (F21). Ми вважаємо, що вимога підключати власний облік кожній людині, замість повторного використання чужого, — одне з кращих типових налаштувань n8n, бо це тримає зону впливу витоку чи відкликання облікових даних невеликою.
- Надавайте спільний доступ до робочого процесу разом із обліковими даними, від яких залежать його вузли, інакше отримувачі не зможуть редагувати ці вузли
- Нехай рішення про те, хто отримує спільні облікові дані, ухвалюють адміністратори проєкту, а не кожен учасник
- Очікуйте, що кожен отримувач підключить власний базовий облік, а не повторно використає ваш
Sources: Share with others | Build | n8n Docs, Share credentials securely | Administer | n8n Docs
Планування наперед: кастомні ролі, SSO та управління в масштабі
Усе, описане вище, працює в межах вбудованих ролей n8n. Команди, яким потрібен тонший контроль — наприклад, роль, яка може редагувати робочі процеси, але ніколи не торкається облікових даних — натрапляють на стіну: кастомні ролі інстансу та проєкту поза вбудованим набором обмежені лише n8n Cloud Enterprise та self-hosted Enterprise (F14). Власна документація n8n про кастомні ролі подає це як свідоме рішення: кастомні ролі існують, щоб адміністратор міг надавати лише ті вузькі можливості, які потрібні людині, замість того, щоб видавати повний доступ Admin як обхідний шлях (F13).
У блозі n8n, опублікованому в січні 2026 року, Custom Project Roles описано як спосіб для адміністраторів моделювати операційні ролі — будівельників, рецензентів, операторів — із деталізованими правами в межах проєкту (F22), а SSO-забезпечення користувачів описано як автоматичну синхронізацію прав людини з постачальника ідентифікації в n8n у міру зміни її ролі там (F23). Обидві можливості доступні лише на рівні Enterprise й описані у власному анонсі n8n, а не перевірені незалежно в інших джерелах.
Кастомні ролі та SSO-забезпечення, доступні лише в Enterprise, зазвичай стають актуальними, коли кількість персоналу чи вимоги відповідності переростають вбудовані ролі, а не потрібні з першого дня. Вбудовані ролі інстансу та проєкту, поєднані зі свідомою структурою проєктів і спільним доступом до облікових даних, покривають більшість потреб зростаючої команди, доки не з'являться ці вимоги (F13, F14, F22, F23).
Sources: Custom roles | Administer | n8n Docs, Introducing Custom Project Roles and User Provisioning via SSO, built for Enterprise governance – n8n Blog