n8n SSO: чи вона вам потрібна, чи спільні логіни цілком підійдуть?
Практичний гід з n8n SSO: що вона додає порівняно зі спільними логінами, чим відрізняється від SAML і який план n8n її відкриває для команди, що росте.
Перевірено за наведеними джерелами .
Справжнє питання: ризик ідентичності проти вартості ліцензії
Якщо ваша команда n8n наразі використовує спільний обліковий запис адміністратора, або кілька людей входять під одними й тими самими обліковими даними, ви вже знаєте, що це не ідеальне рішення. Але справжнє рішення щодо n8n SSO — це не просто пункт у списку функцій, який треба відмітити, — це компроміс між ризиком ідентичності та вартістю ліцензії. Спільні логіни дешеві та прості, поки хтось не звільниться з компанії, облікові дані не витечуть, або хтось не запитає, хто насправді торкався продакшн-воркфлоу.
Власна документація n8n прямо про це говорить: вона радить переходити на платний план Business або Enterprise саме тоді, коли вам потрібні SSO, середовища (environments), проєкти або зовнішні секрети, а не просто тому, що команда виросла. Це розмежування двох різних потреб: безпечніший спільний доступ до воркфлоу та облікових даних між людьми, які вже довіряють одне одному, і централізована ідентифікація, що контролює, хто взагалі може увійти в систему.
Community edition, безкоштовний рівень n8n для самостійного хостингу, явно виключає підтримку SSO разом із SAML та LDAP. Тож якщо ви зараз користуєтесь Community, єдиний вхід (single sign-on) — це не те, чого вам бракує через неправильне налаштування, — його просто немає на цьому рівні.
Sources: Configure SSO | Deploy | n8n Docs, Compare editions | Deploy | n8n Docs
Що ви отримуєте ще до оплати n8n SSO
Перш ніж витрачати кошти на SSO, перевірте, чи вже вирішує вашу проблему керування доступом на основі ролей у межах проєктів (project-based RBAC). n8n організовує воркфлоу та облікові дані в проєкти з ролями, і ця можливість доступна значно ширше, ніж SSO: на кожному плані n8n Cloud, а також на редакціях для самостійного хостингу Registered Community, Business та Enterprise.
Це означає, що команда на початковому плані n8n Cloud або на безкоштовній редакції Registered Community для самостійного хостингу вже може розділити, хто володіє якими воркфлоу та обліковими даними, не платячи за єдиний вхід. Чого немає на цих рівнях, так це кастомних, більш деталізованих ролей понад вбудовані ролі Owner, Admin і Member — ці кастомні ролі рівня інстансу та проєкту доступні лише на Enterprise, як у Cloud, так і в self-hosted.
Для багатьох невеликих, довірених команд цієї комбінації — спільні облікові дані плюс ролі проєктів — наразі цілком достатньо. Таблиця нижче показує, де саме розташована кожна можливість.
| Редакція / план | Ролі проєктів (RBAC) | Кастомні ролі | SSO (SAML/OIDC) |
|---|---|---|---|
| Community (self-hosted) | Недоступно | Недоступно | Недоступно |
| Registered Community (self-hosted) | Доступно | Недоступно | Недоступно |
| n8n Cloud, нижчі рівні | Доступно | Недоступно | Недоступно |
| Business (лише self-hosted) | Доступно | Недоступно | Доступно |
| Enterprise (Cloud або self-hosted) | Доступно | Доступно | Доступно |
Sources: Configure SSO | Deploy | n8n Docs, Use SAML | Administer | n8n Docs, Set permissions and roles (RBAC) | Administer | n8n Docs, Compare editions | Deploy | n8n Docs
Що насправді додає n8n SSO і чим вона відрізняється від SAML?
Отже, у чому різниця між SSO та SAML? Єдиний вхід (single sign-on) — це загальна можливість входити в n8n за допомогою постачальника ідентифікації, яким вже керує ваша організація, замість окремого пароля n8n. Документація n8n перелічує SAML та OIDC як два підтримувані протоколи для реалізації n8n SSO, хоча сама документація n8n не розкриває технічні відмінності між цими двома стандартами.
Увімкнення цієї функції не є самообслуговуванням для кінцевих користувачів: документація n8n стверджує, що лише власник інстансу або адміністратор може увімкнути та налаштувати SAML чи OIDC, тож налаштування SSO — це адміністративне рішення, яке ваш ops- чи IT-лід приймає одноразово, а не те, що окремі члени команди налаштовують самостійно.
Спеціальна документація n8n щодо SAML підтверджує те саме обмеження, яке зустрічається і в інших місцях: SAML доступний на планах Business та Enterprise, що відповідає загальному правилу доступності SSO, описаному вище.
Sources: Configure SSO | Deploy | n8n Docs, Use SAML | Administer | n8n Docs
Який план чи редакція n8n відкриває SSO
Якщо говорити прямо: n8n SSO доступний на плані Enterprise у n8n Cloud, а також на self-hosted планах Business чи Enterprise. Він недоступний на Community, Registered Community чи на нижчих рівнях планів n8n Cloud.
Self-hosted план Business доступний лише для самостійного хостингу — наразі він не пропонується як рівень n8n Cloud — і він об'єднує SSO, SAML та LDAP разом з іншими функціями співпраці n8n на додачу до всього, що входить у Pro. Сторінка цін n8n вказує Business за 667€ на місяць при щорічній оплаті, що дає орієнтир вартості для рівня, який відкриває SSO на self-hosted n8n. Вважайте цю цифру актуальною лише станом на сторінку цін n8n і перевіряйте її перед плануванням бюджету, оскільки сама n8n зазначає, що ціни планів і включені функції можуть змінюватися.
Якщо вам потрібен SSO безпосередньо в n8n Cloud, або вам потрібні кастомні ролі інстансу та проєкту, згадані раніше, вам потрібен план Enterprise, який n8n пропонує як у хмарному, так і в self-hosted варіанті. Enterprise не має опублікованої ціни — вона визначається за запитом через процес продажів n8n, тож різницю у вартості між Business та Enterprise неможливо кількісно оцінити на основі публічних сторінок n8n.
Sources: Configure SSO | Deploy | n8n Docs, Use SAML | Administer | n8n Docs, Set permissions and roles (RBAC) | Administer | n8n Docs, n8n Plans and Pricing - n8n.io
Існує спільнотний обхідний шлях — і його компроміси
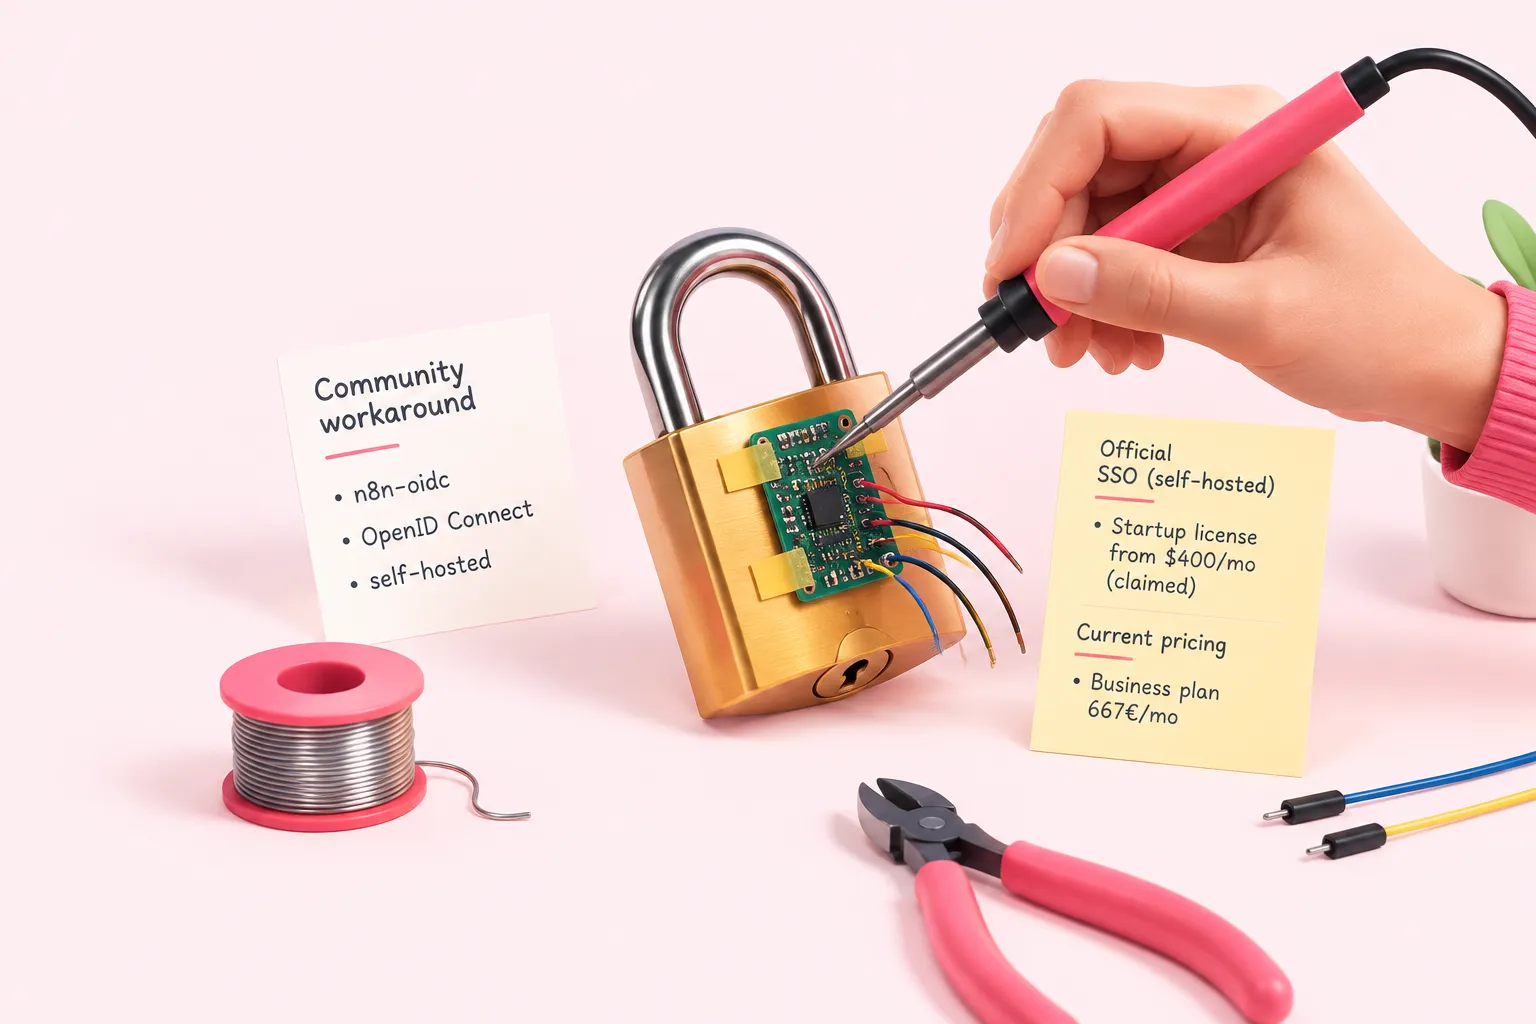
Якщо ціна рівня Business є перешкодою, а ви строго використовуєте self-hosted, майте на увазі, що розробники спільноти створили неофіційні альтернативи. Один проєкт рівня спільноти, n8n-oidc, додає вхід через OpenID Connect до self-hosted n8n через зовнішні хуки, і його автор описує його як такий, що працює без enterprise-ліцензії, згідно з власним анонсом проєкту.
Той самий анонс стверджує, що офіційний self-hosted SSO вимагає 'Startup license' від 400 доларів на місяць при щорічній оплаті — цифра, яка не збігається з поточною офіційною сторінкою цін n8n, де вказано self-hosted план Business за 667€ на місяць без окремого рівня Startup для SSO. Вважайте цю заяву про ціну застарілою або неперевіреною, а не актуальною.
Такий обхідний шлях обмінює плату за ліцензію на ризик самостійного керування: він не афілійований з n8n, не перевірений і не схвалений нею, а його наслідки для безпеки та підтримки тут не оцінюються. Для команди, що працює з реальними продакшн обліковими даними, це реальна вартість, навіть якщо жоден рахунок не надійде.
Sources: n8n Plans and Pricing - n8n.io, Announcing n8n-oidc • Cameron Eagans
Контрольний список рішень: сигнали, що час платити за n8n SSO
Використовуйте ці сигнали, взяті з власних рекомендацій n8n щодо планів, щоб вирішити, коли апгрейд вартий того, а не гадати.
Sources: Configure SSO | Deploy | n8n Docs, Set permissions and roles (RBAC) | Administer | n8n Docs, Compare editions | Deploy | n8n Docs