Значення RBAC в n8n: коли невеликій команді це потрібно
Просте пояснення значення RBAC в n8n: ролі інстансу та проєкту, вимоги до тарифу й коли невеликій команді справді потрібен рольовий доступ.
Перевірено за наведеними джерелами .
Що таке контроль доступу RBAC у загальному розумінні
Якщо ви намагаєтеся з'ясувати значення RBAC перед тим, як впроваджувати його в команді, ця концепція починається не з n8n. Рольовий контроль доступу призначає кожному користувачу одну або декілька ролей, і кожна роль несе визначений набір прав, згідно з Computer Security Resource Center від NIST. Замість надання доступу окремій людині, ви призначаєте ролі, а ролі вже несуть дозволи.
Суть RBAC загалом полягає в тому, щоб керувати безпекою на рівні, який відображає реальну структуру організації, замість того, щоб вести окремий список доступу для кожної людини та ресурсу. Цей опис походить зі загальної, не специфічної для n8n сторінки проєкту NIST, яка, за словами самого джерела, архівована і більше не оновлюється, але базова логіка точно відповідає тому, як влаштована власна система дозволів n8n.
Sources: Role Based Access Control | CSRC
Як n8n реалізує RBAC: ролі інстансу проти ролей проєкту
n8n застосовує RBAC на двох окремих рівнях. Ролі інстансу визначають, що користувач може робити в межах усього інстансу n8n — наприклад, запрошувати людей або керувати глобальними налаштуваннями. Ролі проєкту визначають, що та сама людина може робити всередині одного конкретного проєкту, а саме там і відбувається щоденна робота зі створення воркфлоу.
Стандартно ролі інстансу в n8n — це Owner, Admin і Member. Повністю кастомні ролі інстансу та проєкту, де ви визначаєте дозволи поза цими стандартними межами, — це функція, доступна лише в Enterprise як для n8n Cloud, так і для self-hosted n8n; усі інші працюють зі вбудованими ролями.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs
Ролі проєкту на практиці: Admin, Editor, Viewer
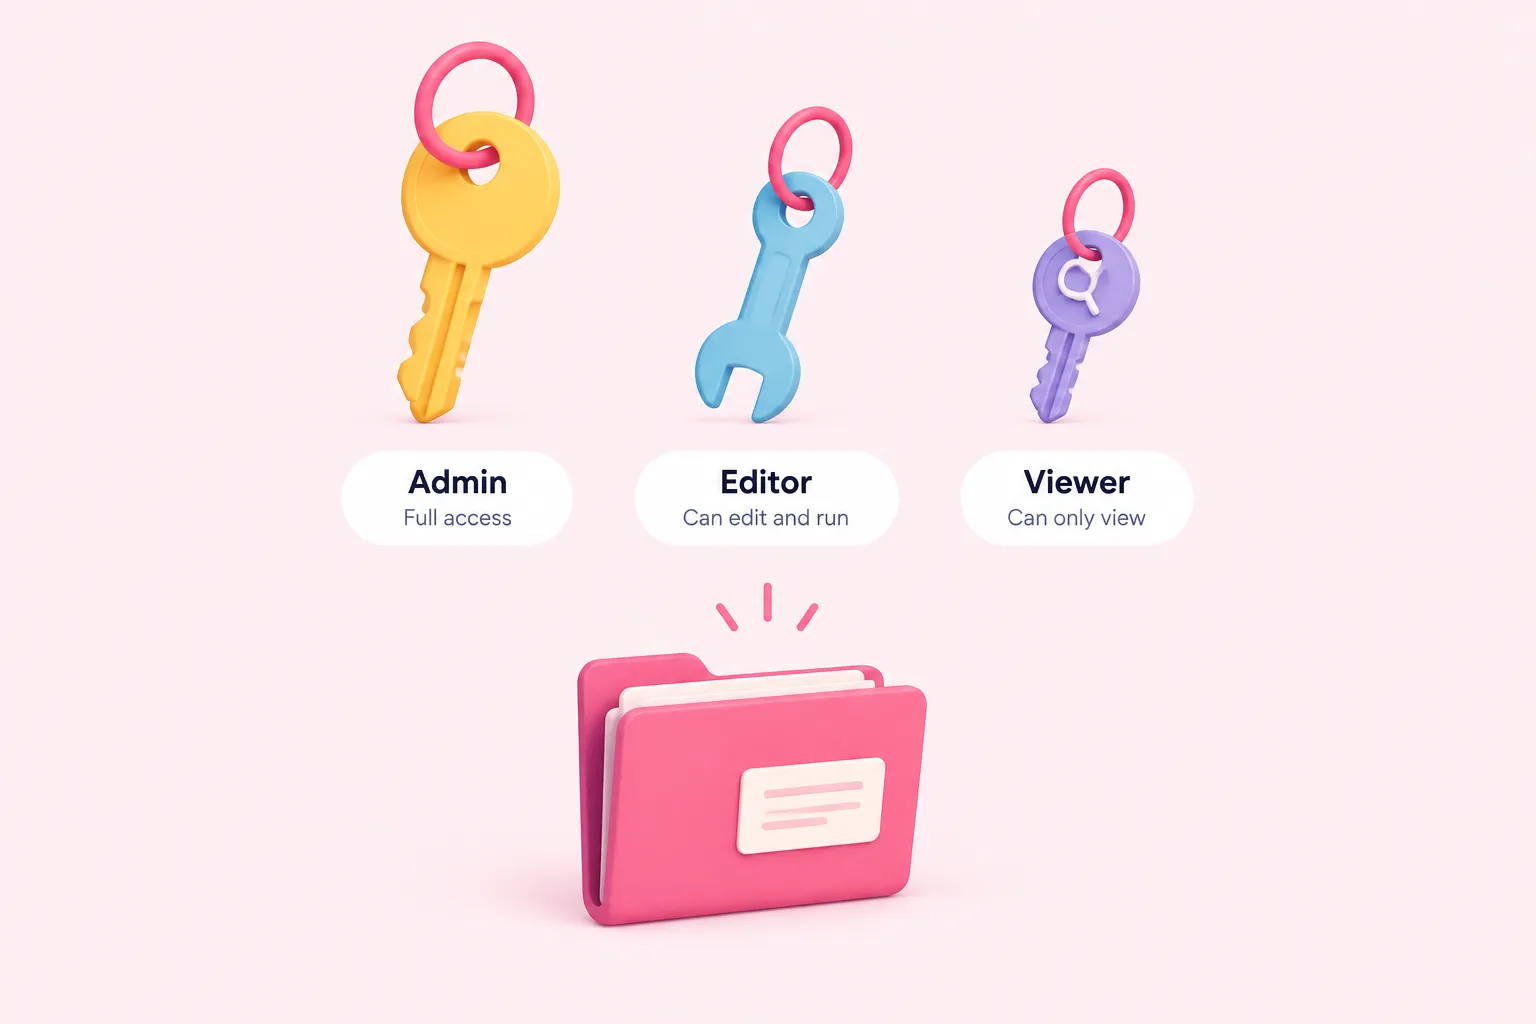
Усередині проєкту n8n пропонує три ролі: Admin, Editor і Viewer. Вони визначають, хто може редагувати, запускати чи лише переглядати воркфлоу цього проєкту.
| Роль | Може робити | Не може робити |
|---|---|---|
| Admin | Керувати налаштуваннями та учасниками проєкту, а також редагувати та запускати воркфлоу | Нічого не обмежено в межах проєкту |
| Editor | Створювати, редагувати та запускати воркфлоу в проєкті | Керувати налаштуваннями чи учасниками проєкту |
| Viewer | Відкривати та читати воркфлоу для перегляду чи аудиту | Вручну запускати будь-який воркфлоу в проєкті |
Роль Viewer суворіша, ніж може здатися: viewer-и можуть відкривати та читати воркфлоу проєкту, але не можуть вручну запустити навіть ті, які їм дозволено бачити.
Sources: See available roles | Administer | n8n Docs
Який тариф або редакція потрібні для кожного рівня ролей
Ніщо з цього не доступне всюди за замовчуванням. Безкоштовна self-hosted редакція Community взагалі не має системи проєктів чи спільного доступу: доступ мають лише власник інстансу та той, хто створив конкретний воркфлоу чи обліковий запис, тож призначати роль просто нема кому.
Проєкти та спільний доступ — механізм, на якому базується RBAC — відкриваються на self-hosted тарифах Business і Enterprise, а також у n8n Cloud, згідно з власною таблицею функцій n8n. Сторінка тарифів n8n описує це як рольовий контроль доступу, що забезпечує «потрібний рівень дозволів» для кожного члена команди. Навіть початковий тариф Cloud Starter включає один спільний проєкт, а Cloud Pro додає третій спільний проєкт разом із окремою функцією ролей Admin.
Саме роль Editor — яка дозволяє редагувати та запускати воркфлоу без керування проєктом — доступна лише в n8n Cloud Pro або self-hosted Enterprise. Зауважте, що сторінка тарифів n8n не містить явної дати публікації в тому, що тут задокументовано, тож вважайте назви тарифів і їхній вміст точними лише станом на момент перевірки й звіряйтеся з актуальною сторінкою тарифів перед тим, як закладати бюджет.
| Редакція чи тариф | Проєкти та спільний доступ | Доступні ролі |
|---|---|---|
| Self-hosted Community | Недоступно — доступ мають лише власник інстансу та автор кожного воркфлоу | Немає системи ролей |
| Self-hosted Business | Увімкнено | Admin (Editor і Viewer вимагають Enterprise) |
| Self-hosted Enterprise | Увімкнено | Admin, Editor, Viewer, а також кастомні ролі інстансу та проєкту |
| n8n Cloud Starter | 1 спільний проєкт включено | Базові ролі проєкту |
| n8n Cloud Pro | 3 спільні проєкти, окрема функція ролей Admin | Включена роль Editor проєкту |
Sources: See available roles | Administer | n8n Docs, Compare editions | Deploy | n8n Docs, n8n Plans and Pricing - n8n.io
Що RBAC не охоплює в n8n
Ролі не охоплюють кожен куточок інстансу n8n. Змінні та теги взагалі не обмежуються RBAC — вони залишаються глобальними та видимими в межах усього інстансу незалежно від того, які ролі проєкту ви призначили. Підтримуйте окремі конвенції найменування та дисципліну перегляду для них, а не покладайтеся на те, що ролі обмежать і їх.
Sources: See available roles | Administer | n8n Docs
Сценарій: один спільний воркфлоу, різні права для різних ролей
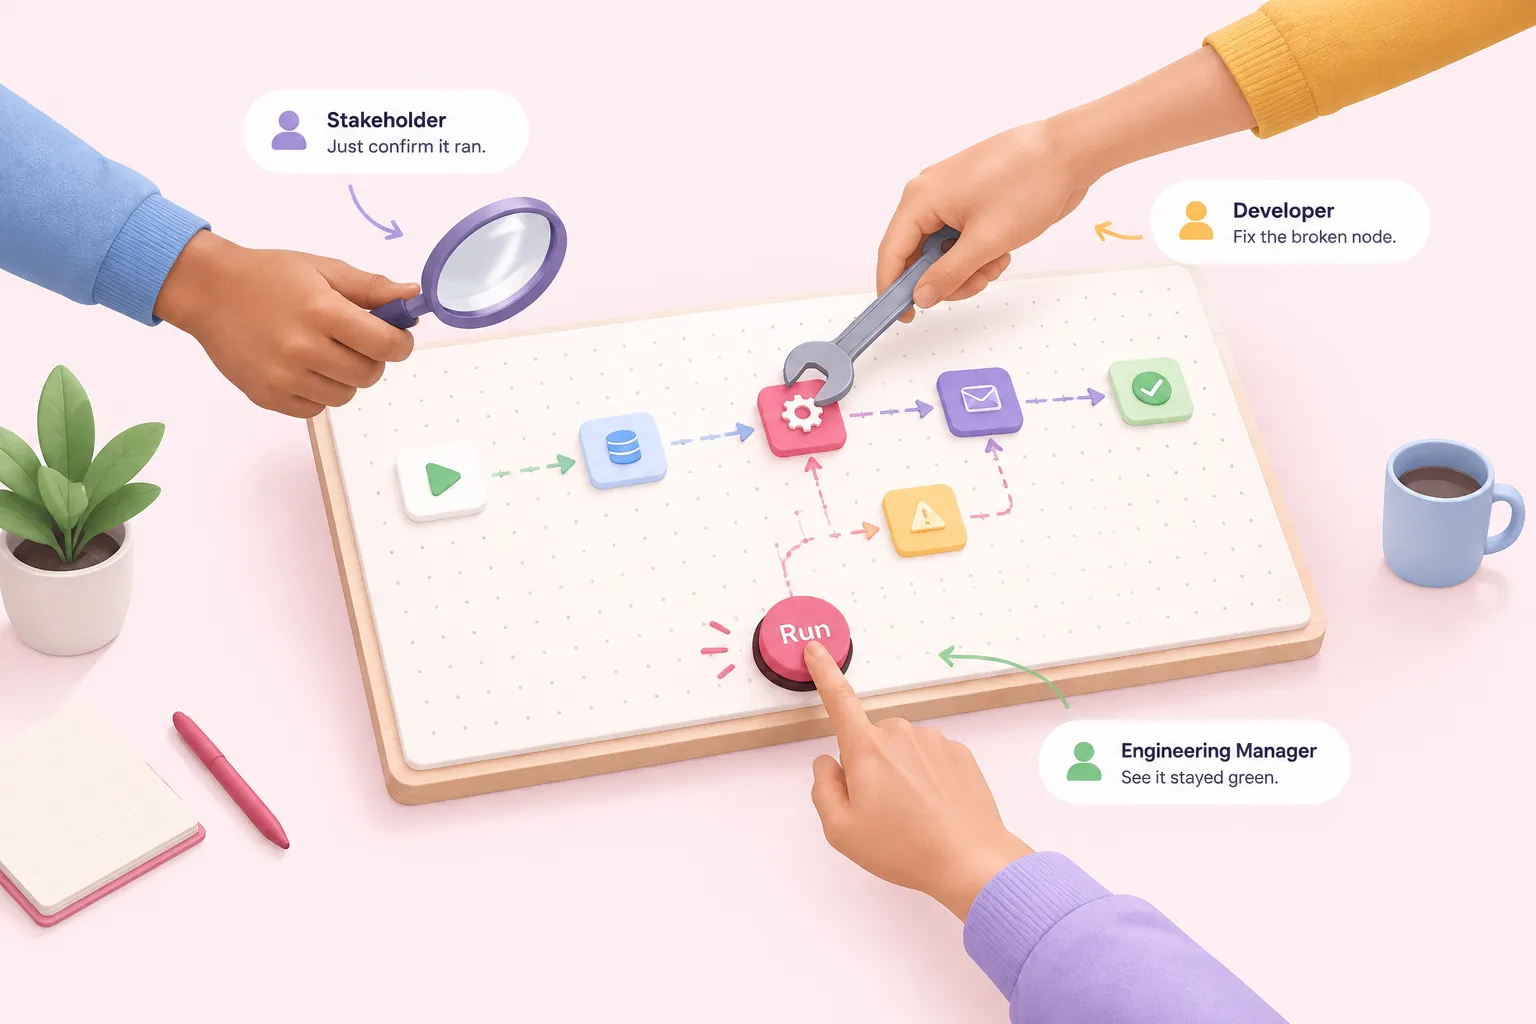
Уявіть один продакшн-воркфлоу, з яким троє людей взаємодіють по-різному — це запропонований сценарій для роздумів, а не задокументований кейс n8n. Інженерному менеджеру потрібно бачити, що вночі все залишалося «зеленим», розробнику потрібно виправити поламаний вузол, а зацікавленій стороні просто потрібне підтвердження, що воркфлоу запустився.
Один спільний воркфлоу, три набори прав
- Admin: Керує тим, хто має доступ до проєкту, і може редагувати чи запускати воркфлоу на власний розсуд.
- Editor: Відкриває воркфлоу, виправляє поламаний вузол і запускає його знову, не торкаючись складу учасників проєкту.
- Viewer: Перевіряє історію виконань, щоб підтвердити успішний запуск, але не може запустити воркфлоу вручну.
Sources: See available roles | Administer | n8n Docs
Коли невеликій команді справді потрібен RBAC
То коли ж значення RBAC насправді перетворюється на рішення про купівлю? Жодне офіційне джерело n8n не називає конкретного порогу розміру команди — далі йде редакційна оцінка на основі задокументованої доступності функцій, а не рекомендація постачальника.
Sources: See available roles | Administer | n8n Docs, Compare editions | Deploy | n8n Docs
Практичні наступні кроки для стандартизації дозволів у команді, що зростає
Перш ніж впроваджувати ролі в команді, що зростає, зафіксуйте на папері карту того, кому що потрібно. Саме це перетворює значення RBAC, обговорене вище, на реальне налаштування, а не здогадку.
Sources: See available roles | Administer | n8n Docs