Скидання керування користувачами n8n: чек-лист для усунення проблем
Практичний чек-лист для скидання керування користувачами n8n, коли воно блокує доступ або ламає облікові записи: SMTP, email власника, MFA, JWT_SECRET.
Перевірено за наведеними джерелами .
Перш ніж щось торкати: підтвердьте симптом і захистіть свої дані
Якщо вас привело сюди скидання керування користувачами n8n, ви, ймовірно, дивитеся на екран входу, який не можете пройти на самостійно розгорнутому екземплярі n8n, а команда потребує доступу вже сьогодні. Перш ніж виконувати будь-яку команду, варто розділити дві різні проблеми: неможливість увійти взагалі та неможливість скинути забутий пароль, оскільки самостійне скидання залежить від роботи доставки електронної пошти. Наведений нижче чек-лист проходить обидва варіанти в тому порядку, в якому ми б перевіряли їх на спільному екземплярі, на який покладаються й інші люди.
Крок, який ми ніколи не пропускаємо, — це резервне копіювання перед тим, як торкатися облікових записів користувачів. Власна документація n8n щодо CLI описує експорт резервної копії для робочих процесів і облікових даних, а окремо описує, що команда скидання керування користувачами робить з облікових записів; виконання неправильної команди першим може перетворити проблему входу на проблему втрати даних. Ми щиро переконані, що резервне копіювання перед будь-яким скиданням — це найдешевша страховка, яку можна купити проти сесії усунення несправностей, що пішла не так.
Sources: Use the command line | Deploy | n8n Docs, Back up and restore | Deploy | n8n Docs
Кроки 1 і 2: перевірте, чи це дійсно блокування через керування користувачами
Не кожне повідомлення про «блокування» є збоєм керування користувачами. Офіційна документація n8n стверджує, що якщо SMTP ніколи не налаштовувався, користувачі не можуть самостійно скинути свої паролі, і ззовні це виглядає точнісінько як блокування. Там також зазначено, що в останніх версіях n8n не існує підтримуваного способу вимкнути екран входу, тож випадкове налаштування N8N_USER_MANAGEMENT_DISABLED, що залишилося від старого посібника, локального тесту чи скрипта міграції, не зробить того, що очікують деякі адміністратори. Перш ніж вважати, що зламалося саме керування користувачами, перевірте статус SMTP і будь-які спроби вимкнути вхід.
Якщо проблема справді в тому, що електронна адреса власника екземпляра неправильна, застаріла або недоступна, n8n документує вбудоване рішення: власника можна змінити через Settings > Personal, або попередньо налаштувати через змінні середовища — ця можливість доступна починаючи з версії n8n 2.17.0. Тут важливе одне обмеження: електронна адреса власника має бути унікальною, і її зміна ніколи не передає право власності іншому наявному обліковому запису і не об'єднує два облікові записи. Спроба створити другого власника, щоб обійти заблокованого, не допоможе.
| Симптом | Ймовірна причина | Що радить перевірити документація n8n |
|---|---|---|
| Користувачі не можуть скинути власний пароль | SMTP ніколи не налаштовувався | Самостійне скидання пароля залежить від налаштування SMTP |
| Екран входу ніколи не працює як очікується | Спроба обійти екран входу | В останніх версіях немає підтримуваного способу вимкнути екран входу |
| Обліковий запис власника недосяжний | Застаріла або неправильна електронна адреса власника | Змініть через Settings > Personal або змінні електронної адреси власника; право власності не можна передати іншому наявному обліковому запису |
Sources: User management | Deploy | n8n Docs, Change instance owner email | Deploy | n8n Docs
Кроки 3 і 4: виконання команди скидання керування користувачами n8n і що робити, якщо вона повідомляє про успіх, але доступ досі заблоковано
Коли ніхто не може увійти, а SMTP не є варіантом, документація CLI n8n описує спеціальну команду для скидання керування користувачами n8n — user-management:reset, створену саме для цього: забуті облікові дані за відсутності налаштованого SMTP. Вона повертає керування користувачами до стану до початкового налаштування і видаляє всі наявні облікові записи користувачів, після чого при наступному завантаженні екземпляр має знову показати початковий екран реєстрації власника.
На практиці кілька адміністраторів самостійно розгорнутих екземплярів повідомляли про прикрий варіант: команда виводить повідомлення про успіх, але екран входу так і не змінюється. У гілці форуму спільноти за січень 2025 року двоє користувачів Docker описали саме такий сценарій після виконання скидання керування користувачами n8n, і один з них, Eric_Shieh, повідомив, що перезапуск сервера або контейнера після цього змусив скидання набути чинності. Пост в особистому блозі за квітень 2025 року описує той самий сценарій на сервері Hetzner: перезапуск вирішив проблему, а наявні робочі процеси залишилися недоторканими. На нашу думку, перезапустити процес n8n варто кожного разу, перш ніж копати далі, навіть якщо власна документація n8n не вказує це як офіційний крок.
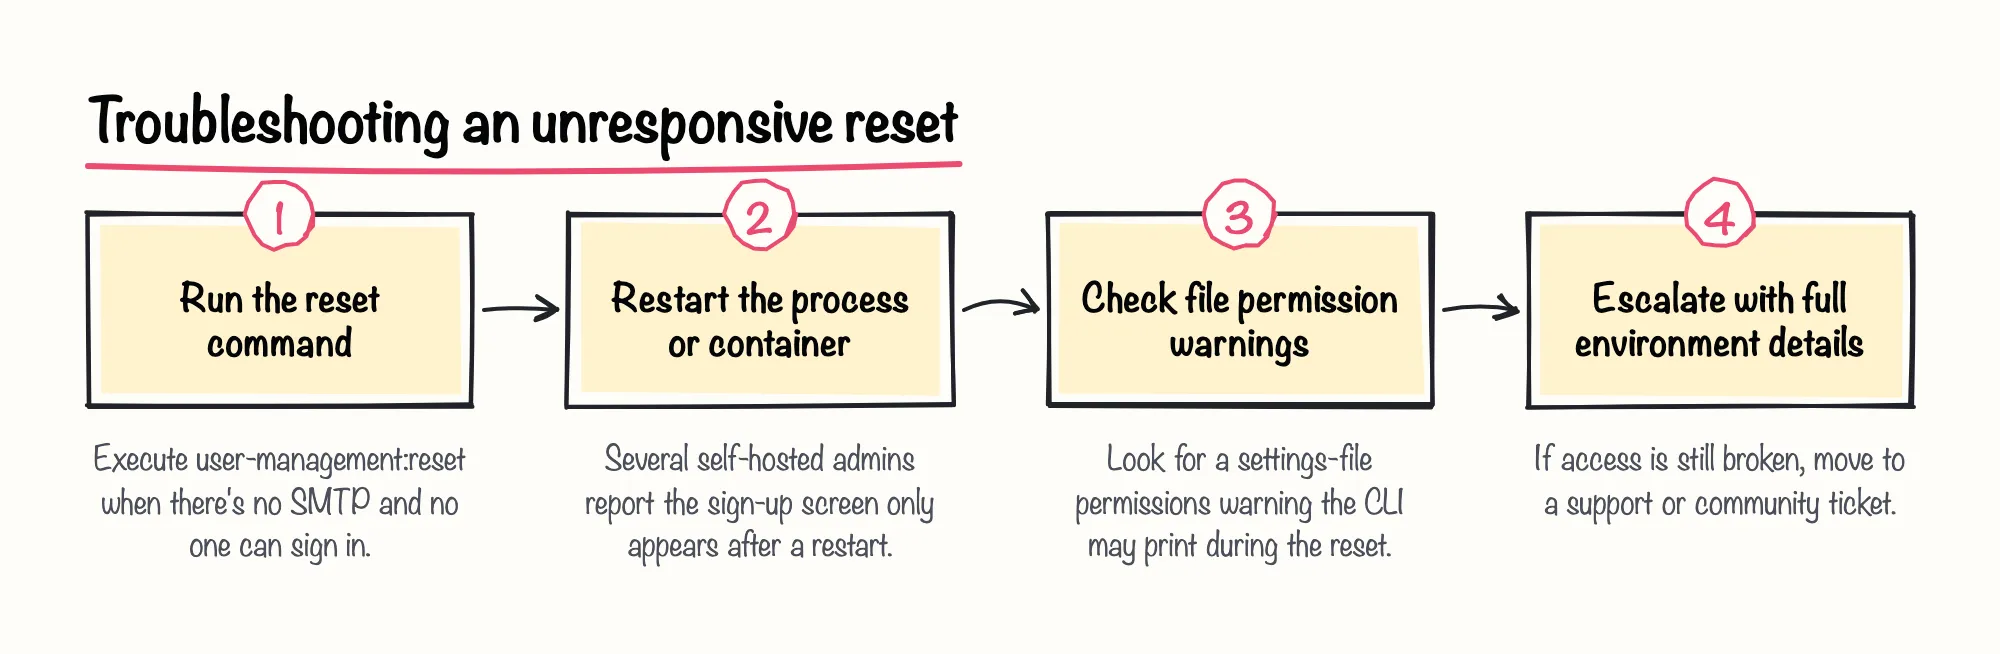
Перезапуск не завжди вирішує проблему. Гілка спільноти за листопад 2025 року про встановлення на Proxmox описує те саме повідомлення про успіх без жодних змін, навіть після перезавантаження та спроби в приватному режимі браузера; та ж гілка показує, що CLI перед завершенням виводить попередження про те, що права доступу до файлу налаштувань були надто широкими (0644). Це попередження про права доступу не підтверджено як причина, але варто перевірити його перед тим, як передавати проблему далі.
Sources: Use the command line | Deploy | n8n Docs, CLI command "n8n user-management:reset" - Questions - n8n Community, Self-hosted n8n password reset | DeepakNess, N8n user-management:reset not working - Questions - n8n Community
Кроки 5 і 6: блокування через MFA та пастка JWT_SECRET у керуванні користувачами n8n
Повне скидання — неправильний інструмент для блокування через MFA, оскільки воно видаляє всі облікові записи. Документація CLI n8n описує вужчу команду, mfa:disable, для користувача, який втратив коди відновлення: вона вимикає MFA для цього одного облікового запису, після чого він може знову увійти і налаштувати MFA заново. Використовуйте її замість повного скидання щоразу, коли блокування стосується саме втраченого пристрою або кодів MFA.
Змінні середовища спричиняють інший тип блокування. Документація n8n стверджує, що N8N_INSTANCE_OWNER_PASSWORD_HASH має бути справжнім bcrypt-хешем; встановлення там звичайного пароля у відкритому вигляді повністю ламає вхід. Також документується N8N_USER_MANAGEMENT_JWT_SECRET, яка дозволяє адміністратору встановити конкретний JWT-секрет замість того, щоб n8n генерував його автоматично при старті. Ми б ставилися до зміни цього секрету на робочому екземплярі з дійсною обережністю: документація не вказує, що станеться з наявними сесіями при його зміні, тож безпечніше спершу протестувати це на тестовому середовищі.
| Змінна | Вимога | Ризик у разі неправильного налаштування |
|---|---|---|
| N8N_INSTANCE_OWNER_PASSWORD_HASH | Має бути справжнім bcrypt-хешем | Значення у відкритому вигляді повністю ламає вхід |
| N8N_USER_MANAGEMENT_JWT_SECRET | Необов'язкова; n8n генерує її при старті, якщо не встановлено | Документація не вказує, як впливає на наявні сесії при зміні |
Sources: Use the command line | Deploy | n8n Docs, User management and 2FA | Deploy | n8n Docs
Крок 7 і коли передавати проблему далі: відновлення з резервної копії без повторного блокування
Відновлення з резервної копії має власну пастку. Документація n8n стверджує, що експорт резервної копії через CLI не включає користувачів та їхні ролі, тож імпорт цієї резервної копії до нового екземпляра повертає екран початкового налаштування власника, а не будь-який попередній обліковий запис; власником стає той, хто першим завершить цей екран. Плануйте це наперед, перш ніж відновлювати спільний екземпляр; якщо кілька людей можуть отримати доступ до відновленого екземпляра відразу після імпорту, вирішіть заздалегідь, хто має стати власником.
Самостійне усунення несправностей має розумну межу. Нерозв'язаний випадок із Proxmox, описаний раніше, показує, що деякі методи встановлення можуть залишити скидання непрацюючим без наразі документованого рішення. Якщо ви перевірили SMTP, спробували скидання, перезапустили і перевірили права доступу, а доступ досі заблоковано, наступний крок — звернення в підтримку або спільноту з точною версією, методом встановлення і типом бази даних, а не повторення тих самих кроків.
Sources: Back up and restore | Deploy | n8n Docs, N8n user-management:reset not working - Questions - n8n Community