Що таке контроль версій для n8n-воркфлоу, і як його налаштувати?
Що таке контроль версій для воркфлоу n8n? Гід про історію воркфлоу, Git-інтеграцію та безпечне налаштування відкатування.
Перевірено за наведеними джерелами .
Що таке контроль версій, і що він означає для воркфлоу n8n?
Якщо ви запитуєте, що таке контроль версій для воркфлоу n8n, коротке визначення таке: це система для відстеження змін у ваших воркфлоу з часом, яка дозволяє команді переглядати зміни, безпечно створювати гілки (branch) і відкочувати зміни, коли щось ламається. Це загальна ідея контролю версій у будь-якому програмному проєкті, включно з n8n.
Відповісти на питання, що таке контроль версій для команди n8n на практиці, складніше, бо n8n фактично дає дві різні, лише слабко пов'язані відповіді залежно від того, яку функцію ви маєте на увазі: історію воркфлоу (workflow history) — журнал збережених версій для одного інстансу, який зберігається у власній базі даних n8n, та Git-based контроль вихідного коду (source control), що з'єднує інстанс n8n із зовнішнім Git-репозиторієм, таким як GitHub або GitLab. Щоб відповісти, що таке система контролю версій у випадку n8n, потрібно розуміти, на яку з цих двох функцій ви покладаєтеся для якого завдання, бо вони вирішують різні проблеми і доступні на різних тарифних планах.
Оскільки воркфлоу n8n зберігається як визначення у форматі JSON, деякі практики ставляться до нього так само, як до вихідного коду застосунку, а не як до одноразового експорту. Такий підхід стає важливим, щойно до одного воркфлоу торкається більше однієї людини, як зазначив один фриланс-інженер з обробки даних, пишучи про перенесення автоматизацій n8n у професійне налаштування Git та CI/CD.
Sources: automatioFrom n8n Chaos to Professional Automation: Git, CI/CD, and Production Deployment | by Chairi Mohamed Amin | Medium, Use source control and environments | Administer | n8n Docs, Work with environments | Administer | n8n Docs, View change history | Build | n8n Docs
Історія воркфлоу проти Git-based контролю вихідного коду
Історія воркфлоу — простіша з двох функцій. n8n зберігає запис збережених версій всередині самого інстансу, і з цієї панелі історії ви можете відновити або клонувати попередню версію однією дією. Однак повна історія воркфлоу — це функція рівня Enterprise як у n8n Cloud, так і в self-hosted варіанті, тож на нижчих планах доступне лише обмежене вікно останніх версій, а не повний архів.
Git-based контроль вихідного коду працює інакше: він з'єднує інстанс n8n із гілкою в зовнішньому Git-репозиторії та доступний лише на планах Business і Enterprise, а не є загальною можливістю безкоштовного плану. Перед тим як вносити зміну, diff-порівняння воркфлоу n8n дозволяє порівняти вашу локальну версію з тією, що наразі перебуває у віддаленій гілці — це найближче, що n8n пропонує до перегляду відмінностей (diff view) під час код-рев'ю.
| Механізм | Що відстежує | Необхідний план | Типове використання |
|---|---|---|---|
| Історія воркфлоу | Збережені версії одного воркфлоу всередині одного інстансу n8n | Повна історія: Enterprise, у Cloud та self-hosted; обмежена історія на нижчих планах | Швидке відновлення або клонування одразу після помилки на одному інстансі |
| Git-based контроль вихідного коду | Визначення воркфлоу, заглушок облікових даних (credential stubs) і змінних, синхронізовані із зовнішньою Git-гілкою | Business та Enterprise | Просування змін між середовищами та ведення зовнішньої історії |
Sources: View change history | Build | n8n Docs, Use source control and environments | Administer | n8n Docs
Що охоплює (і не охоплює) Git-інтеграція n8n
Власна документація n8n прямо говорить про межі цієї функції: вона чітко зазначає, що контроль вихідного коду n8n не слід вважати повноцінним контролем версій. Це корисна фраза, яку варто повторити будь-якому стейкхолдеру, який чує «інтеграція з Git» і вважає, що вона працює так само, як GitHub, від початку до кінця.
На нашу думку, саме в цій прогалині команди найчастіше й «обпікаються»: Git-інтеграція n8n ближча до конвеєра просування між середовищами (environment-promotion pipeline), ніж до інструмента рев'ю, тож найбезпечніше сприймати її як синхронізацію стану між інстансами, а не як місце, де відбувається код-рев'ю. Одне конкретне наслідок цього — n8n не підтримує внутрішній процес рев'ю та злиття у стилі pull request: таке рев'ю має відбуватися у вашому Git-провайдері, перш ніж ви дозволите продакшн-інстансу витягувати (pull) зміни з гілки, яку він відстежує.
Є ще кілька прогалин, які мають значення в щоденній роботі. n8n не може автоматично виявляти конфлікти у воркфлоу так, як робить це для деяких інших типів ресурсів, тож дві людини, що редагують один і той самий воркфлоу в різних гілках, не отримають попередження — лише дисципліна процесу запобігає перезапису. І оскільки витягування змін у воркфлоу, який наразі опубліковано, коротко знімає його з публікації й публікує знову, pull у живий продакшн-воркфлоу може спричинити коротку перерву в обслуговуванні.
Sources: Use Git in n8n | Administer | n8n Docs, Push and pull changes | Administer | n8n Docs
Передумови: плани, ролі та вимоги до Git
Перш ніж хтось торкнеться налаштувань, перевірте основи. Контроль вихідного коду доступний на планах Business і Enterprise, а не як загальна можливість кожного тарифу. Постачальник, що продає власний конкурентний додаток контролю версій, написав у блозі в жовтні 2025 року, що безкоштовний і self-hosted рівні n8n постачаються без вбудованого контролю версій, і назвав причиною ціни на Business/Enterprise, що починаються приблизно від 667 євро на місяць — рамку, яку варто читати з огляду на комерційний інтерес цього постачальника, хоча вона узгоджується з обмеженнями за планами, які документує сам n8n.
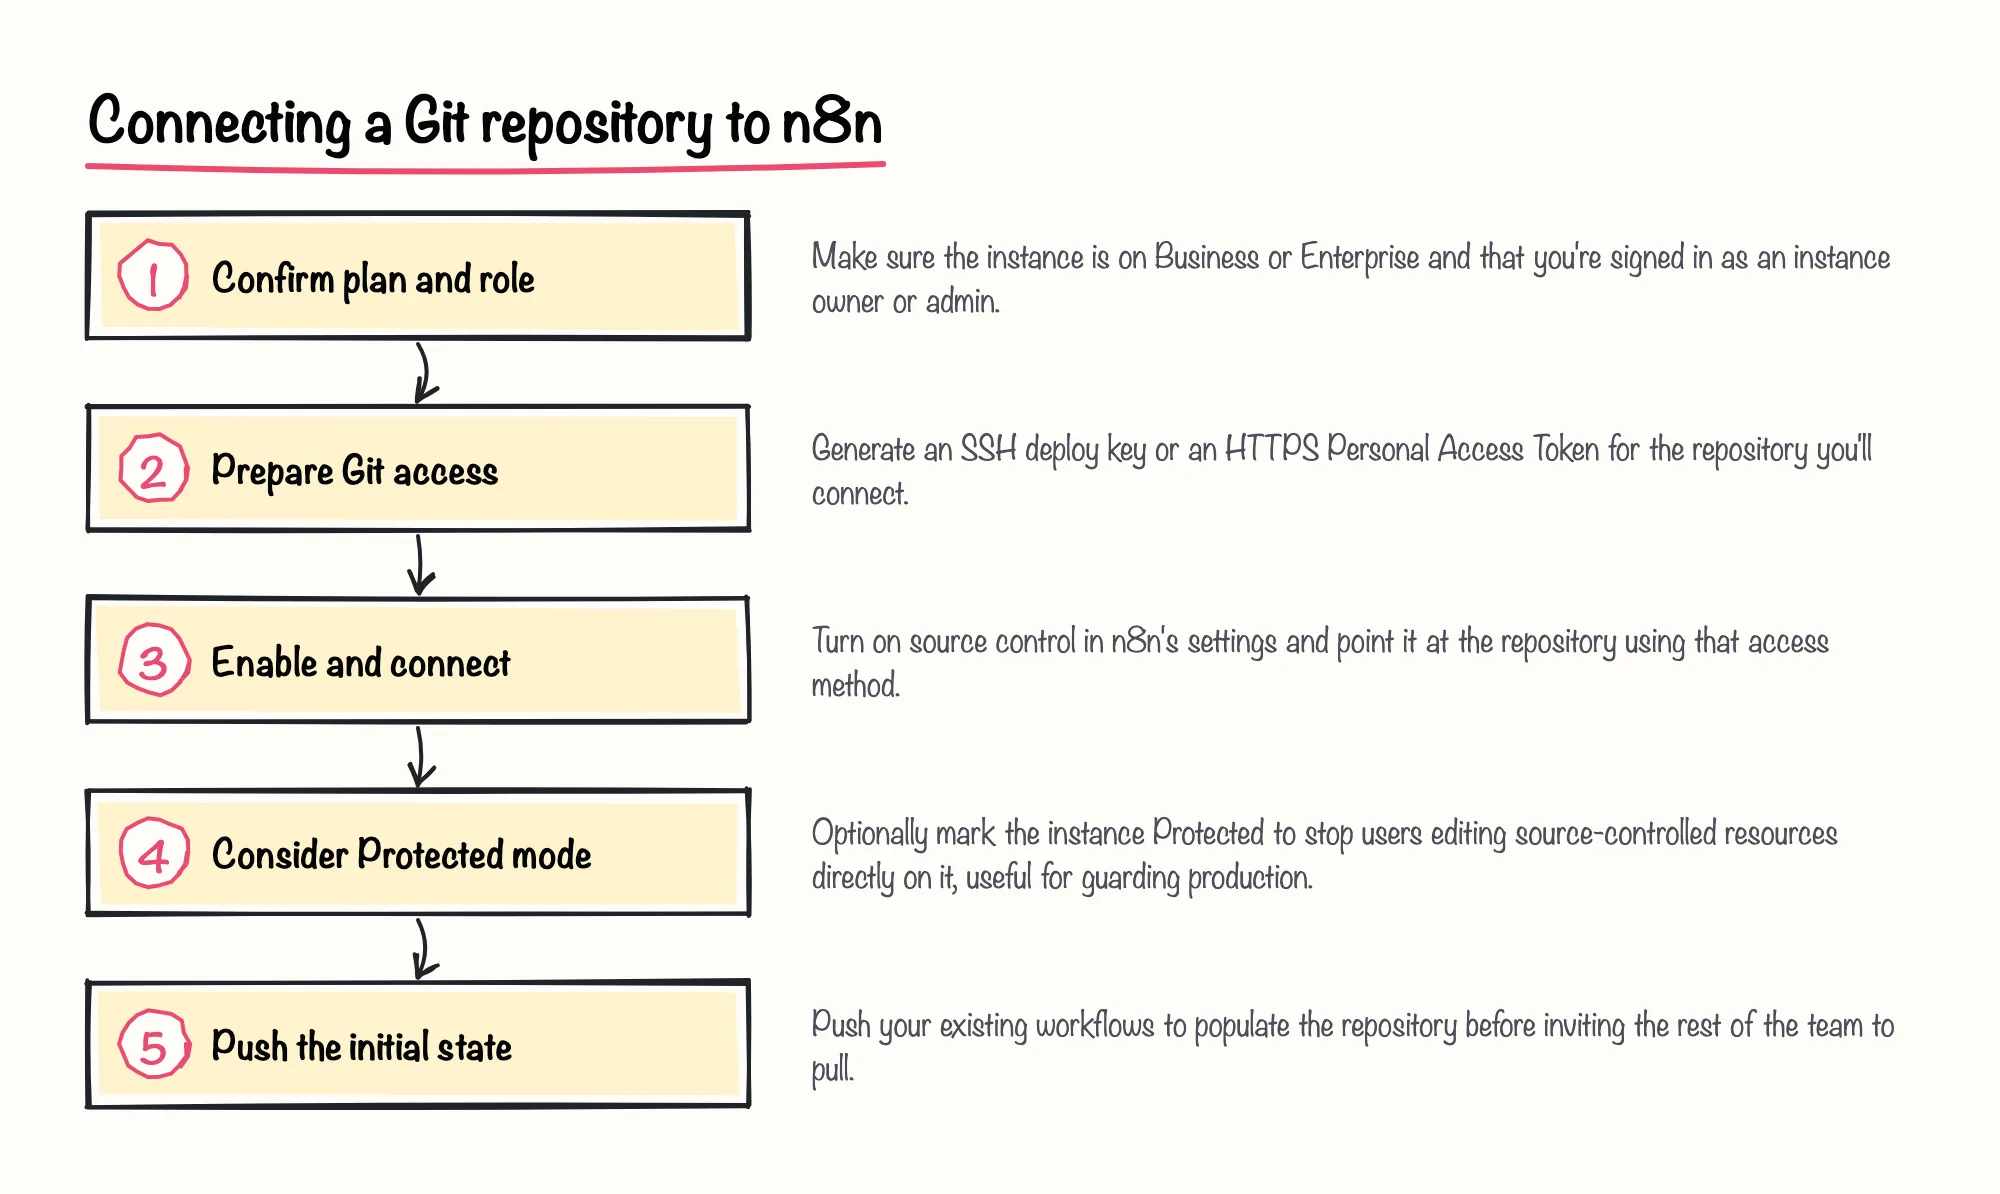
Ролі також мають значення: лише власник інстансу (instance owner) або адміністратор інстансу (instance admin) можуть увімкнути та налаштувати контроль вихідного коду. І вам знадобиться робочий доступ до Git ще до початку — або SSH-доступ за допомогою deploy keys, або HTTPS-доступ з токеном персонального доступу (Personal Access Token).
Sources: Use source control and environments | Administer | n8n Docs, Use n8n Smart: Version Control | Albert Sikkema - Building Production AI Systems, Set up source control | Administer | n8n Docs
Налаштування контролю вихідного коду та середовищ у n8n
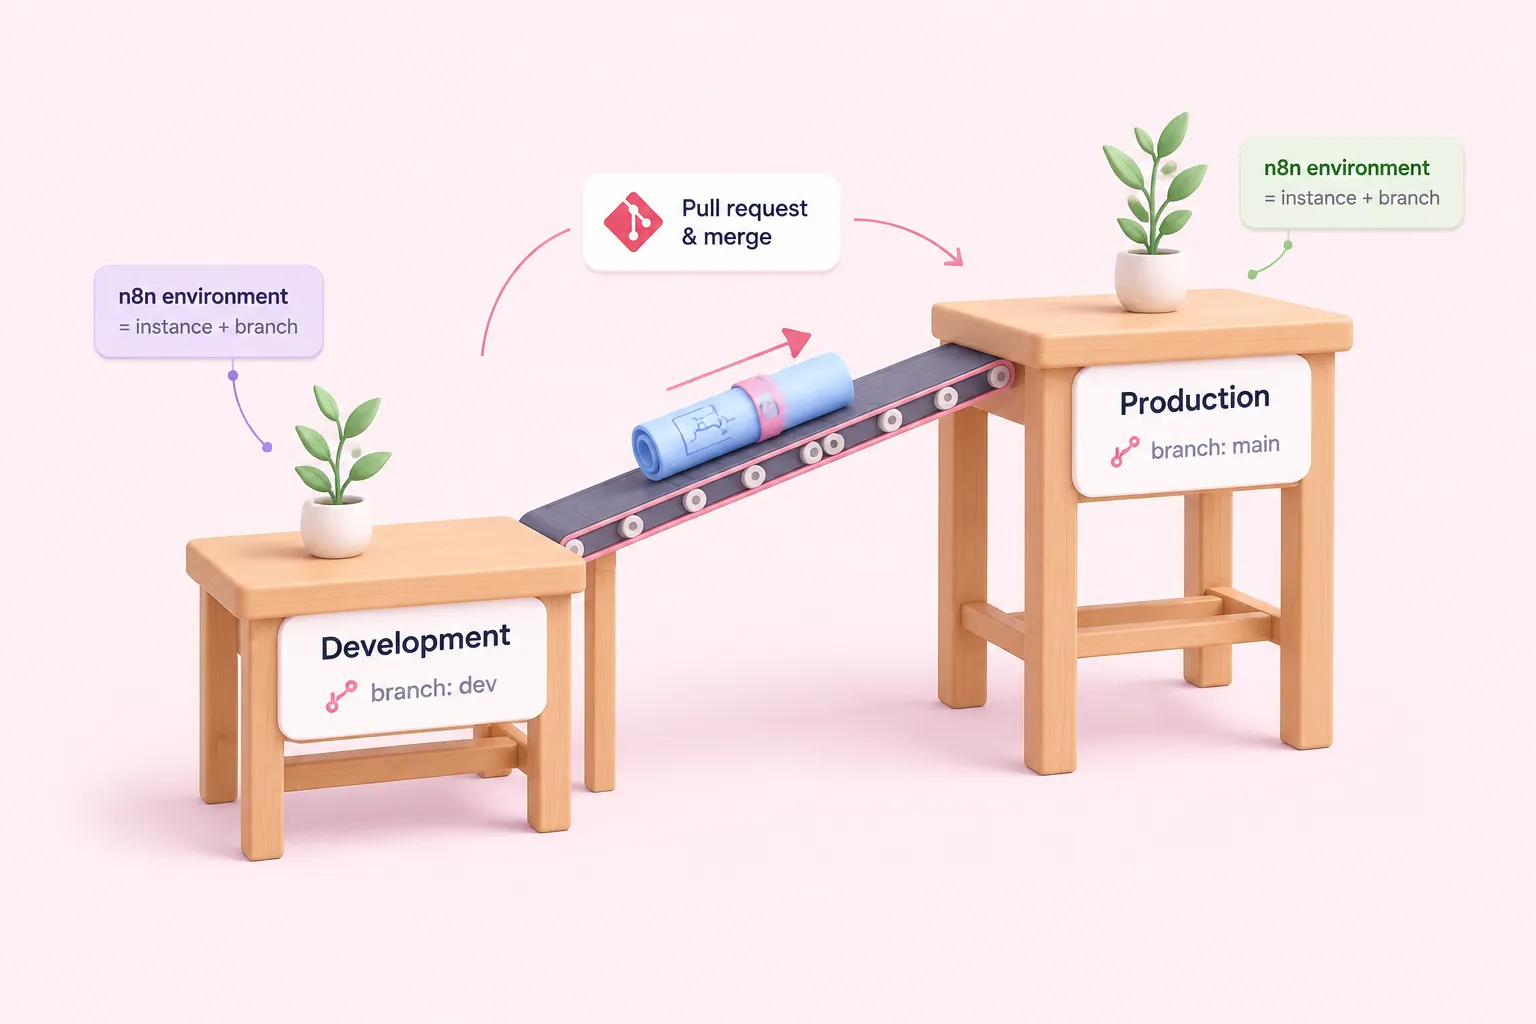
Коли передумови виконано, наступне поняття, яке варто чітко зрозуміти, — це що n8n має на увазі під «середовищем» (environment). Це не просто файл воркфлоу — n8n визначає середовище як поєднання інстансу n8n із Git-гілкою. Це важливо розуміти, бо перенесення зміни з одного середовища в інше не є копіюванням всередині n8n — це операція Git.
Зокрема, перенесення роботи між середовищами, що живуть на окремих гілках, вимагає створення pull request та злиття його у вашому Git-провайдері; n8n не виконує це злиття за вас. Власний наскрізний навчальний матеріал n8n демонструє це рівно на двох середовищах, development і production, як еталонному шаблоні. Командам, які хочуть мати staging-середовище або більше гілок, доведеться адаптувати цей шаблон самостійно, оскільки офіційний посібник охоплює лише випадок із двома середовищами.
Sources: Work with environments | Administer | n8n Docs, Tutorial: Create environments with source control | Administer | n8n Docs
Підключення Git-репозиторію: крок за кроком
Механіка підключення репозиторію складається з досить короткої послідовності дій, узятої з власних кроків налаштування n8n. Ось ця послідовність як початковий чекліст, а не гарантований сценарій для особливостей кожного Git-провайдера.
Sources: Use source control and environments | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Вибір шаблону гілок для вашої команди
Власний навчальний матеріал n8n рекомендує підтримувати потік роботи в одному напрямку між середовищами — або у Git, або з Git, але не в обох напрямках в одній і тій самій гілці — саме щоб уникнути конфліктів злиття та перезаписів, які провокує двосторонній потік. Це задекларована найкраща практика n8n, а не те, що система примушує вас дотримуватися.
Ми вважаємо, що це правило одностороннього потоку — найефективніша звичка, яку команда може тут засвоїти: домовитися про неї нічого не вартує, а вона напряму закриває ризик перезапису, про який пише сама документація, задовго до того, як вам знадобиться якийсь складніший процес.
На практиці це зазвичай означає, що development-інстанс лише виконує push у свою гілку, а production-інстанс лише виконує pull з гілки, яку він відстежує, що відповідає шаблону з двома середовищами, який за замовчуванням налаштовує навчальний матеріал n8n. Якщо вашій команді потрібне третє середовище, наприклад staging, ви розширюєте ту саму логіку одностороннього потоку, а не слідуєте задокументованому прикладу з трьома середовищами.
Sources: Tutorial: Create environments with source control | Administer | n8n Docs
Перегляд, відправлення, витягування та відкатування змін
Коли передумови й шаблон гілок визначені, щоденне використання зводиться до трьох повторюваних дій: відправлення зміни (push), витягування зміни (pull) і, іноді, відкатування (rollback). Кожна з них поводиться трохи інакше, ніж звик очікувати загальний Git-робочий процес, тож варто розглянути кожну окремо.
Що комітиться і як поводяться push та pull
Права на push і pull не симетричні для кожної ролі: адміністратори проєкту можуть відправляти (push) зміни до підключеного репозиторію, але не можуть витягувати (pull) зміни з нього, тож роль, яка має лише push, усе одно потребує когось іншого — або вищу роль — щоб внести зміни назад. Плануйте свій процес рев'ю з огляду на цю асиметрію, а не припускаючи, що кожен адміністратор може робити й те, й інше.
Те, що насправді комітиться, вужче за повне резервне копіювання. Git комітить лише метадані заглушки облікових даних (credential stub) — ID, назву і тип облікового запису, — а не фактичні секретні значення, тож у кожному середовищі все одно потрібно вручну повторно вводити реальні облікові дані після pull, за винятком полів на основі виразів (expression-based fields), які синхронізуються. Таблиці даних (Data Tables) частково синхронізуються подібним чином: версіюється лише схема таблиці, а самі дані рядків зовсім не синхронізуються.
- Визначення та структура воркфлоу — синхронізуються
- ID, назва і тип облікового запису — синхронізуються як заглушки; секретні значення — ні
- Схеми таблиць даних — синхронізуються; дані рядків усередині них — ні
Sources: Understand source control | Administer | n8n Docs, Push and pull changes | Administer | n8n Docs
Безпечне відкатування: історія воркфлоу проти Git як джерела істини
Для швидкої помилки в межах одного інстансу — наприклад, хтось п'ять хвилин тому зберіг невдалу зміну — дія відновлення з історії воркфлоу зазвичай є правильним інструментом: ви обираєте попередню збережену версію й безпосередньо замінюєте нею поточний воркфлоу, взагалі не торкаючись Git.
Для всього, що має зберегтися між середовищами, або що ви хочете зафіксувати як аудиторський слід поза власною базою даних n8n, Git є кращим джерелом істини: відкочування гілки та витягування цього відкату до постраждалого інстансу дає вам зміну, на яку можна посилатися пізніше, навіть якщо це вимагає зайвого кроку порівняно з відновленням в один клік.
Sources: View change history | Build | n8n Docs, Work with environments | Administer | n8n Docs, Push and pull changes | Administer | n8n Docs
Обмеження та альтернативи для команд без доступу до Enterprise
Усе викладене вище передбачає доступ до плану Business або Enterprise. Команди, що не мають такого доступу, як уже зазначалося, працюють без вбудованого Git-based контролю вихідного коду і без повної історії воркфлоу, тож справжнє питання полягає в тому, що робити замість цього, а не в тому, чи варто оновлювати план.
Ця прогалина не нова. У запиті на функцію від спільноти, опублікованому в травні 2025 року, користувачі n8n просили вбудовану систему версіонування воркфлоу, яка автоматично збереже нову версію при кожній зміні, що свідчить про те, що доступна на той момент власна історія все ще не здавалася всім, хто просив про це, повсякденною мережею безпеки. У тій самій гілці обговорення за травень 2025 року був звіт користувача, який сказав, що немає простого способу відновити попередню версію воркфлоу після помилки.
Базова проблема сягає ще далі в минуле. У відповіді на форумі спільноти в жовтні 2021 року — яка вже застаріла на чотири роки, оскільки з того часу n8n випустив і історію воркфлоу, і Git-based контроль вихідного коду, — персонал n8n тоді підтвердив, що вбудованого версіонування воркфлоу взагалі не існує. Деякі учасники спільноти на той час обходили цю прогалину, запускаючи запланований воркфлоу кожні 30 хвилин, який резервував визначення воркфлоу в окремий Git-репозиторій.
Наша практична рекомендація для команди, що застрягла нижче рівня Enterprise, скоріше повторює той старий обхідний шлях, ніж суперечить йому: невеликий запланований воркфлоу, що експортує та комітить ваші JSON-визначення в звичайний Git-репозиторій, не дасть вам diff-порівнянь, ролей чи захищених інстансів, але це краще, ніж дізнатися запізно, що невдале збереження перезаписало єдину копію, яка у вас була.
Sources: Workflow Versioning and Rollback - Feature Requests - n8n Community, Version history of a workflow - Questions - n8n Community
Висновок: формування практики контролю версій для команд n8n
Що таке контроль версій, зрештою, для команди n8n? Це історія воркфлоу для швидкого локального відкатування, Git-based контроль вихідного коду для перенесення змін між середовищами, і шар командних звичок, які n8n не нав'язує за вас, як-от односторонній потік гілок і рев'ю перед злиттям. Сприймайте всі три як частини однієї практики, а не як заміну одна одної.
Почніть із приведення вашого плану та ролей у відповідність до того, що вам насправді потрібно, домовтеся про шаблон гілок до першого реального інциденту та запишіть, що саме Git синхронізує, а що — ні, щоб ніхто не припускав, що pull відновлює секрети, яких він ніколи не містив. Поєднайте це зі спільним кроком рев'ю перед злиттям і загальним стандартом обробки помилок — і ви покриєте більшу частину того, що насправді потрібно практиці готових до продакшну воркфлоу n8n.