n8n Community RBAC: ручний чекліст контролю доступу
Чекліст n8n community rbac: чого не вистачає в Community edition і що потрібно контролювати вручну без платних ролей та n8n SSO.
Перевірено за наведеними джерелами .
Перевірте, що насправді включає і не включає Community edition
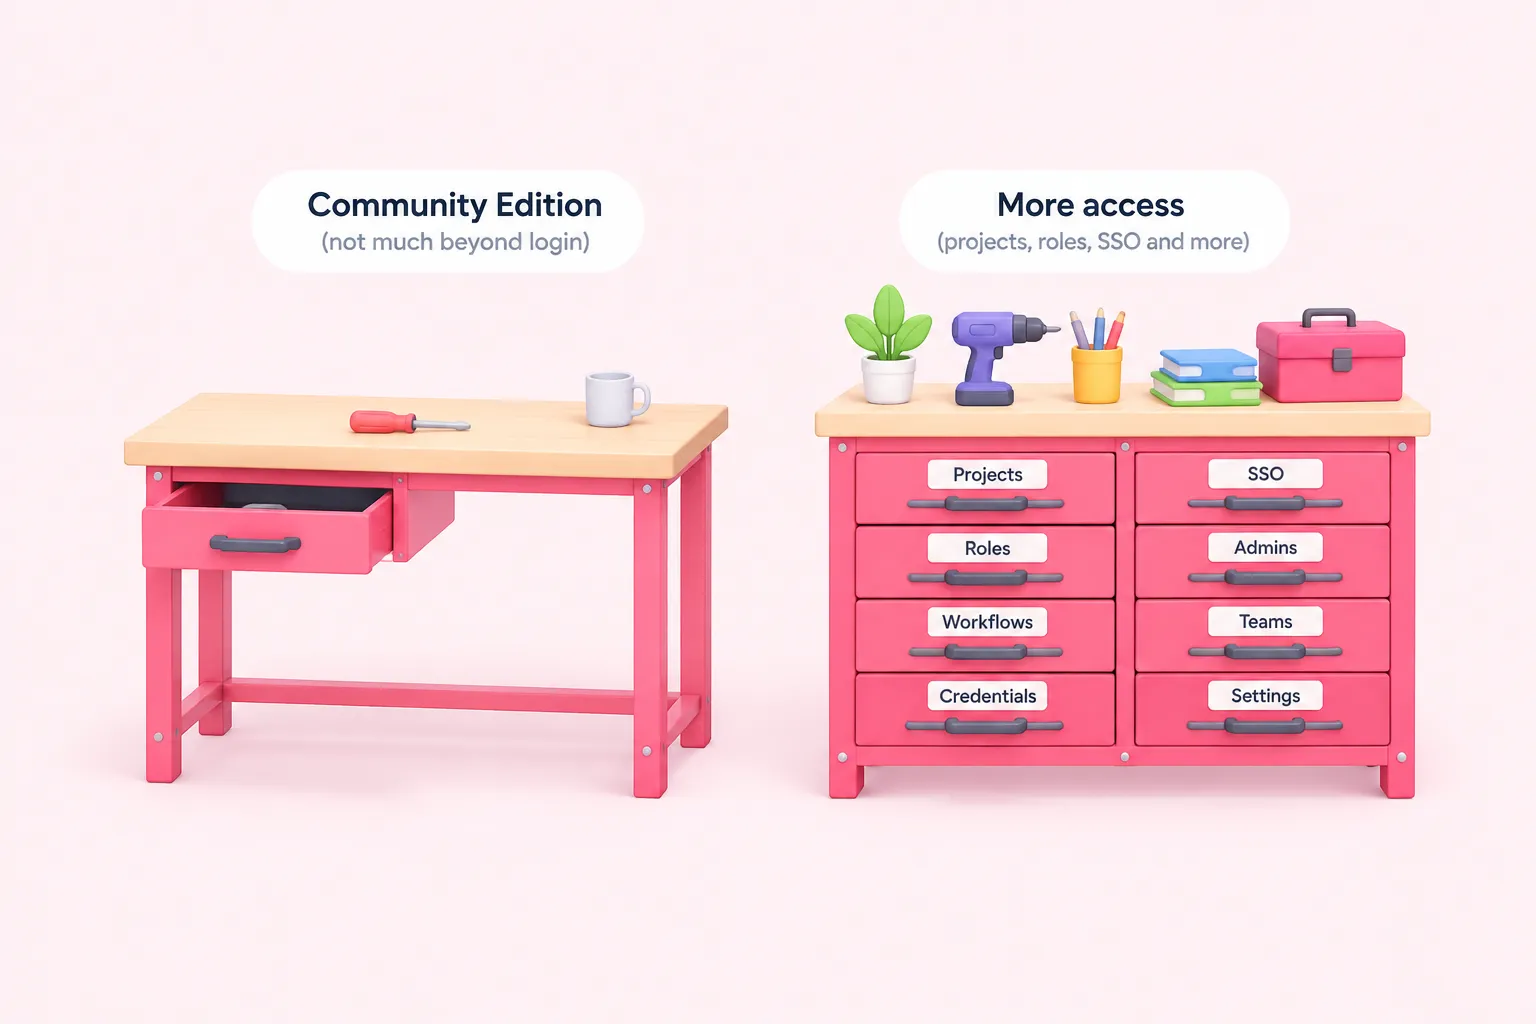
Якщо ви гуглите n8n community rbac, бо не впевнені, що насправді захищає ваш безкоштовний, самостійно розгорнутий екземпляр n8n, коротка відповідь така: небагато понад вхід у систему. Власна документація n8n стверджує, що в самостійно розгорнутій Community edition спільний доступ до робочих процесів та облікових даних не передбачений, тож відкрити їх може лише власник екземпляра та той, хто створив робочий процес чи облікові дані, згідно з документацією n8n. Усі інші, хто працює на цьому екземплярі, або діляться одним логіном, або працюють, не бачачи того, що створили колеги.
Це єдине твердження не розповідає всю історію, яку n8n наводить про себе. Окрема сторінка n8n про організацію роботи в проєктах стверджує, що RBAC через проєкти доступний у самостійно розгорнутій зареєстрованій Community edition, а також у тарифах Business, Enterprise та всіх планах n8n Cloud. Ці дві сторінки не узгоджуються, і жодне джерело n8n тут не вирішує цю суперечність, тож варто вважати обидві сторінки чинною документацією і перевіряти за сторінкою цін n8n, перш ніж будувати план на основі одного з них.
Що є узгодженим у документації n8n — це те, що кастомні ролі, як на рівні екземпляра, так і на рівні проєкту, доступні лише в тарифі Enterprise у n8n Cloud або при самостійному розгортанні, а порівняльна таблиця цін n8n вказує адміністративні ролі як доповнення рівня Pro над Starter. Якщо вас також цікавить n8n SSO в Community edition, ця функція лежить за межами того, що документують ці сторінки про проєкти та RBAC тут, тож перевірте чинну сторінку цін n8n безпосередньо, а не робіть припущення в будь-який бік.
| Функція | Community (самостійне розгортання) | Business / Pro | Enterprise |
|---|---|---|---|
| Доступ до робочих процесів і облікових даних | Лише власник екземпляра та створювач, за документацією n8n | Спільний доступ доступний | Спільний доступ доступний |
| Проєкти / RBAC | Документація n8n суперечить сама собі: одна сторінка виключає, інша включає зареєстровану Community | Доступно | Доступно |
| Кастомні ролі (рівень екземпляра або проєкту) | Недоступно | Недоступно | Доступно |
| Адміністративні ролі | Не зазначено для Community | Введено на рівні Pro | Доступно |
| Зовнішні сховища секретів | Недоступно | Недоступно | Доступно |
Sources: Compare editions | Deploy | n8n Docs, Organize work in projects | Administer | n8n Docs, Set permissions and roles (RBAC) | Administer | n8n Docs, Share with others | Build | n8n Docs, Use external secret stores | Administer | n8n Docs, n8n Plans and Pricing - n8n.io
Компенсуйте модель доступу з одним власником і одним адміністратором
Оскільки Community edition не має ролей RBAC, окрім базового розподілу на власника й учасника, облік, що входить як власник, на практиці є єдиним обліком із повним доступом. Власні рекомендації n8n щодо найкращих практик пропонують власнику екземпляра створити окремий облік рівня учасника для себе, оскільки немає способу побачити, хто створив конкретний робочий процес, якщо власник будує його безпосередньо, згідно з документацією n8n.
Повідомлення від спільноти підтверджують це ззовні. У гілці форуму спільноти від вересня 2025 року користувач із самостійним розгортанням повідомляє, що лише єдиний власник може виконувати певні адміністративні дії в Community edition, що підштовхує деякі команди до того, щоб ділитися логіном власника або створювати додаткові екземпляри як обхідне рішення. Гілка від червня 2026 року від користувача-агенції описує таку саму картину: без RBAC чи спільного доступу до проєктів лише адміністратор бачить усі робочі процеси, тоді як усі інші бачать лише свої власні.
Ми б ставилися до цього логіну власника так, як до кореневого пароля сервера, а не як до спільної командної закладки: чим менше людей коли-небудь його вводять, тим менше шляхів для однієї помилки дістатися до всіх облікових даних на екземплярі.
Ця закономірність не унікальна для самостійно розгорнутих розгортань. Власний блог-пост Linx Security, описуючи тест на n8n Cloud, стверджує, що адміністратор екземпляра зміг запустити робочий процес, використовуючи збережені облікові дані іншого користувача, без залучення цього користувача.
Sources: Follow best practices | Administer | n8n Docs, Allow multiple Admins on self-hosted (Community) - Feature Requests - n8n Community, Scaling n8n as an agency: collaboration & access-control options? - General - n8n Community, n8n Credential Sharing | Linx Security
Розділяйте облікові дані без вбудованого спільного доступу чи сховища секретів
Облікові дані — це те місце, де модель єдиного власника перетворюється з абстрактного ризику на щоденну незручність. Документація n8n стверджує, що спільний доступ до облікових даних з іншим користувачем чи проєктом доступний у n8n Cloud та в самостійно розгорнутих тарифах Business і Enterprise, тобто Community edition не має вбудованого способу дозволити двом людям використовувати один логін для спільного CRM чи поштового облікового запису. Це половина того самого прогалину n8n community rbac щодо спільного доступу до облікових даних, описаного вище, і спільний доступ до робочих процесів підпорядковується ідентичній закономірності.
Інтеграція із зовнішнім сховищем секретів, підключення n8n до таких інструментів, як 1Password, AWS Secrets Manager, Azure Key Vault, HashiCorp Vault або Infisical, також є функцією лише рівня Enterprise у n8n Cloud чи при самостійному розгортанні, згідно з документацією n8n. Один механізм, який документація n8n перелічує без зазначення обмеження за редакцією, — це перезапис облікових даних (credential overwrites), який встановлює дані облікових даних глобально на самостійно розгорнутому екземплярі; документація явно не підтверджує, що це працює в незареєстрованій Community edition, тож перевірте це на своїй версії екземпляра, перш ніж покладатися на це.
- Напишіть конвенцію найменування облікових даних, перш ніж до команди приєднається другий розробник, наприклад CLIENT | SERVICE | PURPOSE; вважайте завдання виконаним, коли кожні активні облікові дані відповідають цьому шаблону
- Вказуйте видимого власника для кожних облікових даних у цій назві, оскільки n8n не контролюватиме власність за вас
- Тримайте особисті та спільно-сервісні облікові дані у чітко різних шаблонах найменування
- Повторно перевірте перезапис облікових даних на своїй версії екземпляра, перш ніж покладатися на нього для чогось глобального
Sources: Share credentials securely | Administer | n8n Docs, Share with others | Build | n8n Docs, Use external secret stores | Administer | n8n Docs, Manage credentials | Administer | n8n Docs
Вручну контролюйте власність на робочі процеси та конвенції передачі
Коли над одним екземпляром Community edition починає працювати більше однієї людини, власність швидко стає нечіткою. Звичка окремого облікового запису власника, описана вище, — це також рекомендований n8n перший рубіж захисту тут, тож варто сприймати це як гігієну екземпляра, а не як одноразовий крок налаштування.
Електронна таблиця чи поле в тікеті, що фіксує, хто володіє кожним робочим процесом, звучить майже занадто просто, але ми вважаємо це правильною мірою процесу для невеликої команди: почати це не коштує нічого, і це легше підтримувати чесно, ніж формальний контрольний бар'єр, на проведення якого ніхто не має часу.
Одна суміжна деталь варта того, щоб про неї знати, навіть якщо це не є самостійною функцією контролю доступу: документація n8n стверджує, що шляхи вебхуків повинні бути унікальними на весь екземпляр, для всіх робочих процесів і всіх користувачів, тож якщо робочі процеси двох людей мають спільний шлях, працює лише той, що запустився чи був опублікований першим, а інший видає помилку. На спільному екземплярі Community edition без проєктів, що розділяють речі, на таку колізію легко натрапити випадково.
Sources: Follow best practices | Administer | n8n Docs
Замініть відсутній контроль версій та аудиторський слід
Обмеження Community edition не зупиняються на тому, хто може відкрити робочий процес; вони також впливають на те, як ви коли-небудь зможете відновити, що змінилося і коли, оскільки функції, уже розглянуті тут, — це саме те, що зазвичай і несло б цю інформацію. Як редакційна рекомендація, а не документована функція n8n, ми б запропонували регулярно експортувати робочі процеси у формат JSON у приватний git-репозиторій, що дає команді певну історію змін навіть без вбудованого контролю версій.
Поряд із цим ведіть легкий журнал розгортань: позначка часу, назва робочого процесу, хто схвалив, і хеш версії, для всього, що просувається з тестового екземпляра на клієнтський чи продуктивний екземпляр. Вважайте це завершеним, коли кожне продуктивне просування має відповідний запис, а не лише ті, про які ви пам'ятаєте записати. Це не замінить справжній журнал аудиту, але дає вам щось конкретне, на що вказати, коли робочий процес поводиться інакше, ніж будь-хто пам'ятає, що налаштовував.
Sources: Compare editions | Deploy | n8n Docs, Follow best practices | Administer | n8n Docs
Використовуйте розділення екземплярів або середовищ як межу доступу
Якщо самих лише конвенцій здається занадто слабко, коли починає будувати третя чи четверта людина, більш надійне рішення в Community edition — це розділення за екземплярами, а не за ролями. Спільний сендбокс для експериментів разом із ізольованими екземплярами для кожного клієнта чи команди дає команді справжню межу, яка не залежить від того, чи хтось пам'ятає правило найменування, за ціну більшої інфраструктури для підтримки.
Ми вважаємо, що варто зробити це раніше, ніж здається необхідним: набагато легше розділити екземпляри до того, як команда переросла один спільний логін, ніж розплутувати спільні облікові дані та робочі процеси постфактум.
Саме тут знову виринає раніше згадана прогалина: документація n8n описує, що в Community edition доступ має лише власник екземпляра та створювач, тож розділення екземплярів не лише організовує роботу, воно обмежує, наскільки далеко може сягнути один скомпрометований логін чи одна необережна адміністративна дія.
Sources: Compare editions | Deploy | n8n Docs
Коли прогалини n8n community rbac означають, що варто платити за ролі
Жодне з цих обхідних рішень не є постійним виправленням, і таблиця раніше в цьому чеклісті вже показує, де ці прогалини n8n community rbac закриваються за платними тарифами, згідно з власною документацією n8n.
Замість того щоб повторно перелічувати, який тариф відкриває яку роль, сприймайте чекліст нижче як практичний тригер: коли кілька з цих сигналів спрацьовують одночасно, настав час діяти, незалежно від того, яку сторінку документації ви читаєте.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, n8n Plans and Pricing - n8n.io