Управління n8n: що потрібно зростаючому інстансу
Управління n8n: контроль доступу, ізоляція облікових даних, керування змінами та аудит, які потрібні зростаючому інстансу n8n.
Перевірено за наведеними джерелами .
Що насправді означає «управління n8n», коли інстанс спільно використовує більше однієї команди
Управління n8n — це набір рішень, які команда ухвалює щодо того, хто може бачити, створювати й запускати робочі процеси на спільному інстансі n8n, де зберігаються облікові дані, як зміни потрапляють у продакшн і як хтось дізнається, що саме сталося постфактум. Це стає нагальним лише тоді, коли другий колектив — або другий кейс використання, що торкається реальних даних клієнтів, — починає ділити той самий інстанс із першим. До цього моменту більшість команд обходяться довірою та неформальними знаннями.
AOE, партнер із впровадження n8n, пише у власному блозі за 2026 рік, що масштабування n8n без управління зазвичай призводить до прогалин у безпеці, витоку облікових даних, так званого «Shadow AI», неконтрольованих витрат і процесів, які потім неможливо перевірити. Це власна подача постачальника, опублікована для просування його консалтингових послуг з управління n8n, тож цей конкретний перелік читається радше як рекламний матеріал, ніж як незалежно виміряна галузева закономірність. Навіть із такою поправкою він вказує на реальну структурну проблему: налаштування n8n за замовчуванням дозволяють одному розробнику швидко рухатися, а другій чи третій команді — легко успадкувати його «короткі шляхи».
Далі ця проблема розбита на чотири практичні області: хто отримує доступ до яких робочих процесів і облікових даних, як ізолюються секрети в міру підключення нових систем, як зміна проходить шлях від чернетки до роботи в продакшні, і як адміністратор дізнається, що насправді відбулося.
- Контроль доступу: хто може бачити, створювати й запускати робочі процеси та облікові дані в кожному проєкті
- Ізоляція облікових даних: де зберігаються секрети і який проєкт може до них звертатися
- Керування змінами: як зміна переходить від чернетки до продакшну
- Спостережуваність та аудит: як адміністратор дізнається, що сталося згодом
У кожній області є момент, коли саме задокументовані обмеження тарифних планів n8n — а не лише добрі наміри — визначають, наскільки точно команда може все контролювати, що важливо для будь-кого, хто порівнює самостійно розміщені редакції чи плани Cloud, перш ніж довірити їм зростаючий інстанс.
Sources: n8n Governance: What Lies Between the First Pilot and a Productive Enterprise Platform | Blog | AOE
Контроль доступу: проєкти та рольовий розподіл прав
n8n групує робочі процеси та облікові дані в проєкти й призначає роль кожному користувачу в межах кожного проєкту, до якого він належить, тож одна й та сама людина може бути редактором в одному проєкті й не мати жодного доступу в іншому. Саме ця модель на основі проєктів дозволяє одному інстансу обслуговувати кілька команд без того, щоб усі робочі процеси та облікові дані опинялися в одному спільному пулі, видимому всім.
Одна поведінка, яку варто врахувати заздалегідь, щоб вона нікого не здивувала: перенесення робочого процесу чи облікового запису в інший проєкт або до іншого власника скасовує всі наявні для нього спільні доступи. Будь-який інший робочий процес, що залежав від цього спільного доступу, перестає працювати, поки хтось не надасть доступ знову, і через це звичайна реорганізація перетворюється на інцидент, якщо відбувається без попередження.
Ми вважаємо, що варто сприймати проєкти n8n як базову межу безпеки з першого дня, попри витрати на початкове налаштування, адже доналаштовувати контроль доступу після того, як ресурси вже розкидані по особистих просторах, набагато складніше, ніж одразу розпочати організовано. Визначити структуру проєктів заздалегідь дешевше, ніж розплутувати її, коли три команди вже залежать від поточного розташування.
Sources: Organize work in projects | Administer | n8n Docs
Вбудовані ролі інстансу та проєкту проти користувацьких ролей проєкту
n8n постачається з вбудованими ролями інстансу та вбудованими ролями проєктів. Ролі проєктів, які обмежують доступ до робочих процесів і облікових даних конкретного проєкту, доступні на всіх планах n8n Cloud і на самостійно розміщених рівнях Registered Community, Business та Enterprise. Користувацькі ролі інстансу та проєкту, що дозволяють адміністратору визначати ролі детальніше за фіксований набір, доступні лише на плані Enterprise як у n8n Cloud, так і для самостійного розміщення. Власний блог n8n, опублікований у січні 2026 року, описує Custom Project Roles як можливість для адміністраторів створювати справді кастомні ролі, що призначаються на рівні проєкту, замість вибору з фіксованого набору.
| Тип ролі | Що контролює | Доступність за планами |
|---|---|---|
| Вбудовані ролі інстансу | Права на рівні всього інстансу, наприклад власник або адміністратор | У розглянутій документації конкретне обмеження за планом не вказано |
| Вбудовані ролі проєкту | Доступ до робочих процесів і облікових даних одного проєкту | n8n Cloud: усі плани. Самостійне розміщення: Registered Community, Business, Enterprise |
| Користувацькі ролі інстансу та проєкту | Визначені адміністратором ролі поза фіксованим набором, призначаються на рівні проєкту | n8n Cloud: Enterprise. Самостійне розміщення: Enterprise |
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, Introducing Custom Project Roles and User Provisioning via SSO, built for Enterprise governance – n8n Blog
Надання доступу користувачам через SSO
Функція надання доступу користувачам через SSO в n8n, анонсована в блозі n8n у січні 2026 року, синхронізує права користувачів між постачальником ідентифікації та n8n, тож доступ оновлюється автоматично, коли чиясь роль змінюється на рівні джерела, без окремого ручного кроку всередині n8n. Для зростаючого інстансу це закриває поширену прогалину: адміністратора, який пам'ятає додати когось до проєкту, але забуває вилучити, коли людина переходить в іншу команду.
Управління обліковими даними: ізоляція секретів у міру зростання числа команд
Кожен робочий процес, що звертається до API, надсилає листа чи записує в базу даних, також утримує обліковий запис, і кількість облікових записів на інстансі зазвичай зростає разом із кількістю інтеграцій, а не з кількістю людей, які їх перевіряють. Саме так виглядає управління даними n8n у повсякденній роботі: вирішувати, який проєкт може звертатися до якого секрету, і стежити, щоб обліковий запис, про створення якого ніхто не пам'ятає, непомітно не пережив робочий процес, для якого його створили.
Фіксовані облікові дані проти облікових даних кінцевого користувача
Для контексту: типовий шаблон n8n за замовчуванням — те, що у власній документації називається фіксованим обліковим записом: один спільний об'єкт облікових даних, який власник робочого процесу налаштовує один раз, а кожен запуск цього процесу потім його використовує. n8n також пропонує функцію облікових даних кінцевого користувача, за якої робочий процес натомість виконується з обліковими даними тієї людини, яка його запускає, що підходить для процесу, який має діяти від імені кожної окремої людини, а не як єдиний спільний сервісний обліковий запис. Облікові дані кінцевого користувача вимагають плану Enterprise як у n8n Cloud, так і для самостійного розміщення.
Власна документація n8n позначає облікові дані кінцевого користувача як функцію Preview і радить не покладатися на неї в продакшні. Видалення базового шаблону облікового запису одразу розриває індивідуальне підключення кожного підключеного користувача, а не лише підключення адміністратора, що може зламати робочий процес для всієї команди, доки кожен не підключиться заново. Ми б радили обережно покладатися на облікові дані кінцевого користувача для чогось важливого в продакшні, поки функція ще має статус Preview, адже одне випадкове видалення може непомітно зламати доступ одразу для всіх підключених людей.
Sources: End-user credentials | Administer | n8n Docs
Централізація секретів за допомогою зовнішніх сховищ
Замість того щоб зберігати кожен API-ключ усередині самого n8n, n8n може зчитувати секрети із зовнішнього сховища: 1Password, AWS Secrets Manager, Azure Key Vault, GCP Secrets Manager, HashiCorp Vault або Infisical. Це функція, доступна лише на плані Enterprise як у n8n Cloud, так і для самостійного розміщення. Адміністратор інстансу може обмежити певне сховище одним конкретним проєктом, тож лише облікові дані цього проєкту можуть посилатися на секрети всередині нього, що не дає сховищу однієї команди потрапити в зону досяжності робочих процесів іншої команди навіть на тому самому інстансі.
| Підхід | Як це працює | Доступність за планами |
|---|---|---|
| Фіксований (спільний) обліковий запис | Один об'єкт облікових даних, налаштований одноразово, використовується кожним запуском робочого процесу | Поведінка за замовчуванням; у розглянутих матеріалах не обмежена планом |
| Облікові дані кінцевого користувача | Робочий процес виконується з обліковими даними того, хто його запускає; статус Preview | n8n Cloud: Enterprise. Самостійне розміщення: Enterprise |
| Зовнішнє сховище секретів | n8n зчитує секрети зі сховища, наприклад HashiCorp Vault чи AWS Secrets Manager, обмеженого на рівні проєкту | n8n Cloud: Enterprise. Самостійне розміщення: Enterprise |
Sources: Use external secret stores | Administer | n8n Docs
Керування змінами: контроль версій, середовища та спільні змінні
Контроль доступу визначає, хто може торкатися робочого процесу, а управління обліковими даними — до чого він може звертатися; керування змінами визначає, як робочий процес насправді переходить із чиєїсь чернетки до версії, що працює в продакшні, і чи видно цей перехід комусь, крім автора змін.
Середовища на основі Git та патерни гілкування
Функція контролю версій n8n використовує гілки Git для підтримки окремих середовищ, наприклад staging і production, в межах одного інстансу. Вона вимагає підключення репозиторію Git, яке може використовувати SSH-доступ із ключами розгортання, і доступна лише на планах n8n Business та Enterprise. Адміністратори проєктів, а не лише власники чи адміністратори інстансу, можуть надсилати зміни в підключений репозиторій, що дає команді проєкту шлях робити внесок без надання їй повного контролю над інстансом.
Середовище також можна позначити як Protected, що забороняє користувачам редагувати ресурси, контрольовані через Git, безпосередньо всередині нього; власна документація n8n рекомендує це для продакшн-інстансів, щоб зміни надходили лише через шлях просування на основі Git, а не через редагування наживо в інтерфейсі продакшну.
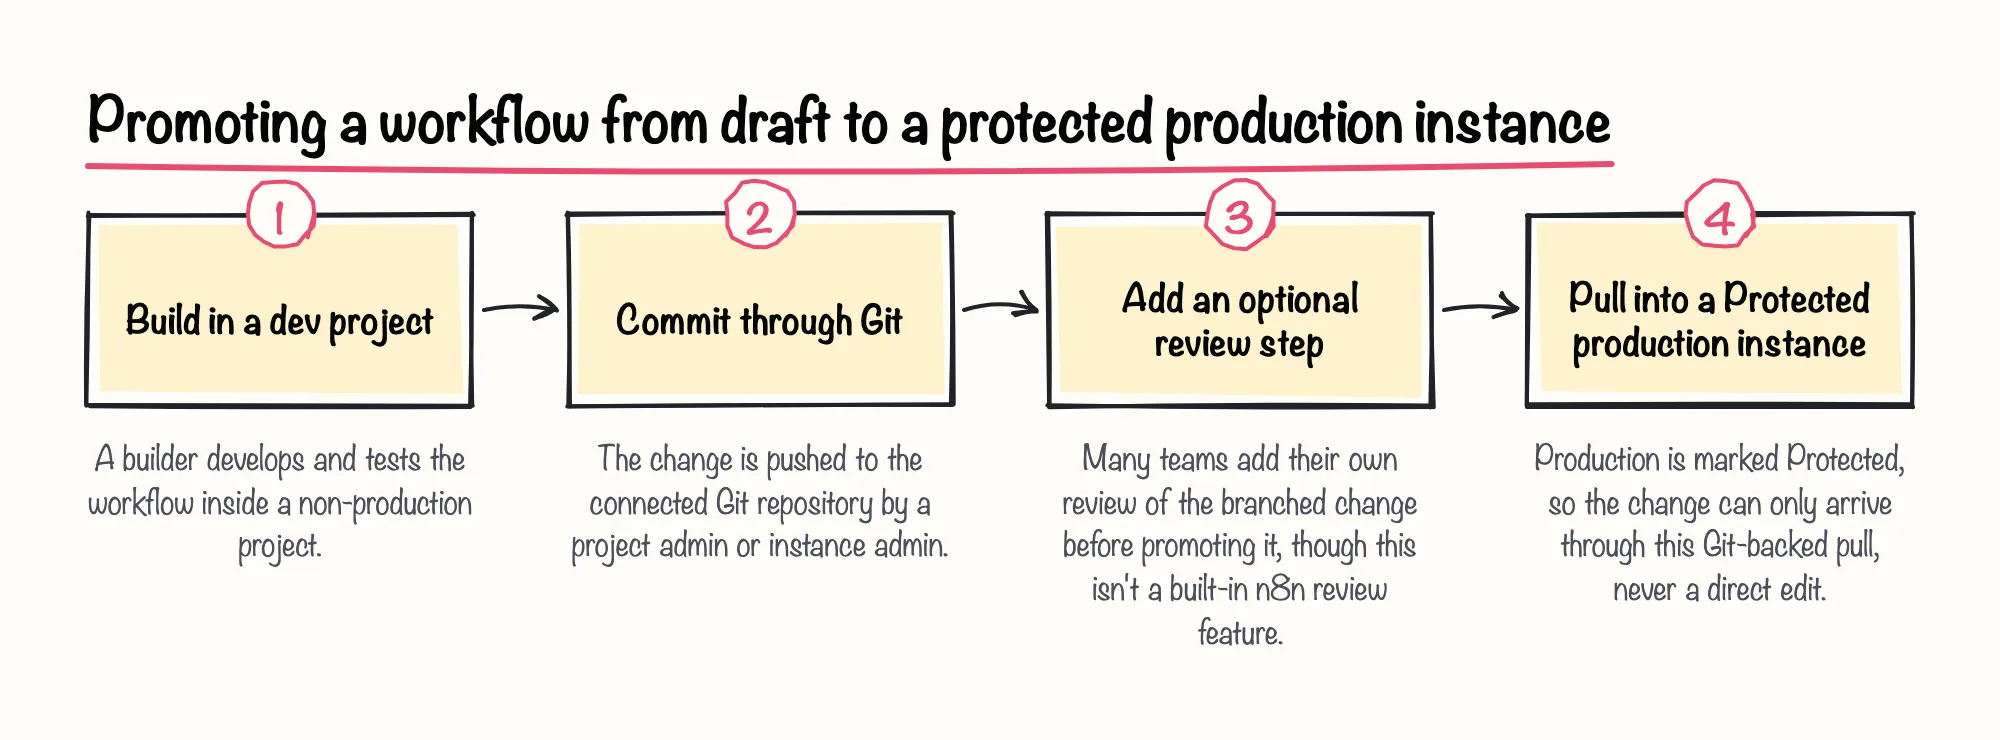
Наша позиція прагматична: якщо інстанс уже торкається продакшн-систем, варто закласти бюджет на функції Enterprise, що дають справжнє розділення середовищ, уже зараз, а не з'ясовувати посеред інциденту, що staging і production увесь час ділили один і той самий проєкт.
Sources: Use source control and environments | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Глобальні змінні проти змінних, обмежених проєктом
n8n також підтримує користувацькі змінні — значення, що повторно використовуються і на які робочий процес може посилатися, замість того щоб прописувати їх жорстко. Створювати їх можуть лише власники та адміністратори інстансу, що не дозволяє зростаючому переліку значень середовища редагувати будь-кому, хто просто редагує робочий процес. Змінні доступні на планах Pro та Enterprise n8n Cloud, а також на самостійно розміщених планах Business та Enterprise.
Змінні доступні лише для читання під час виконання: робочий процес може прочитати значення змінної, але змінити його можна лише через інтерфейс n8n, а не через логіку робочого процесу. Це невелике, але корисне обмеження в управлінні n8n, оскільки значення змінної не може бути непомітно перезаписане робочим процесом, який працює некоректно.
Sources: Define custom variables | Build | n8n Docs
Спостережуваність та аудит: журналювання і перевірки безпеки
Контроль доступу, ізоляція облікових даних і шлях просування на основі Git — усе це зменшує частоту помилок. Жодне з них не відповідає на запитання, яке адміністратор все одно ставить після інциденту: що саме змінилося, хто це змінив і коли.
Події аудиту та потокове журналювання у зовнішні системи
Функція потокового журналювання n8n пересилає події платформи у власні інструменти команди для журналювання й сповіщень, замість того щоб зберігати цю історію лише всередині інтерфейсу n8n. Вона доступна лише на плані Enterprise як у n8n Cloud, так і для самостійного розміщення. Серед подій, які може транслювати каталог аудиту n8n, є окрема подія «User credentials created» — саме такий сигнал має надходити в наявний моніторинг зростаючого інстансу, а не залишатися неперевіреним усередині n8n.
Sources: Stream logs to external systems | Administer | n8n Docs
Запуск вбудованого аудиту безпеки n8n
n8n також включає вбудований інструмент аудиту безпеки, що генерує п'ять окремих звітів про ризики: щодо облікових даних, бази даних, файлової системи, вузлів і налаштувань інстансу. Звіт про облікові дані окремо позначає ті, що не використовуються в жодному робочому процесі — це саме той «осиротілий» доступ, який перевірка управління має прибирати, перш ніж хтось знайде йому несанкціоноване застосування.
Звіт про інстанс позначає ще два сигнали, які варто перевіряти за розкладом, а не лише після того, як щось зламається: незахищені вебхуки, що працюють на інстансі, і те, чи сам інстанс працює на застарілому програмному забезпеченні. Жодна з цих знахідок сама по собі не доводить, що інцидент стався; обидві є базовою роботою, спільною як для управління n8n AI, так і для загального управління робочими процесами, адже робочий процес ШІ-агента за незахищеним вебхуком чи на застарілому інстансі несе таку саму вразливість, як і будь-який інший робочий процес.
Sources: Run security audits | Deploy | n8n Docs
Практичний контрольний список управління перед масштабуванням на кілька команд
Жодна з наведених вище функцій сама по собі нічим не керує; вони набувають чинності лише тоді, коли команда вирішує їх використовувати і справді призначає ролі, обмежує сховища та захищає середовище. Контрольний список нижче — це редакційна порада, побудована на задокументованій поведінці вище, а не сертифікація чи гарантія, і він задуманий як відправна точка для адаптації, а не фіксована послідовність, якої мусить дотримуватися кожен інстанс.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, Organize work in projects | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs, Use source control and environments | Administer | n8n Docs, Stream logs to external systems | Administer | n8n Docs, Run security audits | Deploy | n8n Docs