n8n SSO для self-hosted: чек-лист ліцензування та налаштування
Практичний чек-лист n8n SSO для self-hosted: яка редакція та ліцензія потрібна, чим різниться вмикання SAML і OIDC, і де доречні community-рішення.
Перевірено за наведеними джерелами .
Перевірте, яке розгортання та редакцію n8n ви використовуєте
Якщо ви ops- або IT-лід, який намагається увімкнути n8n SSO для self-hosted, розгалуження за ліцензією настає раніше за будь-яке розгалуження за налаштуваннями. Єдиний вхід (SSO) — це не те, що може увімкнути будь-який self-hosted інстанс. У власній документації n8n SSO, що охоплює як SAML, так і LDAP, зазначено серед функцій, яких немає у безкоштовній редакції Community. Якщо ваша команда досі на Community, це перша стіна, в яку ви впретесь ще до того, як матимуть значення будь-які налаштування SAML чи OIDC.
Настанови n8n щодо вибору способу використання продукту підтверджують той самий паттерн з іншого боку: організації, яким потрібні корпоративні функції, як-от SSO, середовища (environments) або проєкти, отримують їх через платний план — незалежно від того, працює цей план на n8n Cloud чи на вашій власній self-hosted інфраструктурі. Тож справжнє питання не просто «self-hosted проти cloud»; воно в тому, чи перебуваєте ви взагалі на платній, ліцензованій редакції.
Цей чек-лист охоплює лише SAML та OIDC — два протоколи, які документація n8n називає підтримуваними для єдиного входу; він не охоплює кроки налаштування, специфічні для LDAP, оскільки документація з налаштування LDAP не входила до того, що ми розглядали.
Sources: Configure SSO | Deploy | n8n Docs, Compare editions | Deploy | n8n Docs, Choose how to use n8n | n8n Docs
Ліцензування n8n SSO для self-hosted: Business проти Enterprise
Увімкнення n8n SSO для self-hosted починається з вибору протоколу, бо саме це визначає, який план вам насправді потрібен. Власна документація n8n із налаштування стверджує, що SAML SSO доступний на self-hosted планах Business та Enterprise, тоді як документація з OIDC обмежує OIDC лише планом Enterprise. Пост 2025 року на форумі ком'юніті n8n підсумував той самий розподіл для інших self-hosted користувачів: SAML входить до плану Business, OIDC — лише Enterprise. Якщо OIDC є пріоритетним протоколом вашого провайдера ідентифікації, закладайте бюджет на Enterprise, а не на Business.
| Протокол | Мінімальний план | Джерело |
|---|---|---|
| SAML | Business або Enterprise | Документація n8n «Set up SAML» |
| OIDC | Лише Enterprise | Документація n8n «Set up OIDC» |
Саме ліцензування — короткий, документований крок. Документація n8n з керування ліцензіями описує оформлення підписки на платний план для отримання ліцензійного ключа, а потім його активацію всередині продукту через Settings, Usage and plan, і Enter activation key.
Легко пропустити дві операційні деталі. У документації n8n зазначено, що ваш інстанс повинен мати доступ до сервера ліцензій n8n, тобто потрібно додати діапазон IP-адрес Cloudflare у білий список на вашому фаєрволі. А якщо автоматичне продовження колись вимкнене, хтось із вашої команди має вручну продовжувати ліцензію кожні 10 днів у Settings and Usage and plan — інакше кожна ліцензована функція, включно з SSO, вимикається.
У блог-пості одного незалежного розробника за грудень 2025 року вказано ліцензію 'Startup' від $400 на місяць як рівень, що відкриває SSO, хоча ця назва плану не збігається з термінами Business та Enterprise, які використовує власна документація n8n, тож її не вдалося перевірити за офіційними цінами. На нашу думку, доцільніше орієнтуватися на документований розподіл Business проти Enterprise, ніж на цифру, яку не вдалося підтвердити, і перевірити поточну сторінку цін n8n перед тим, як брати на себе зобов'язання.
Sources: Set up SAML | Administer | n8n Docs, Set up OIDC | Administer | n8n Docs, OIDC Auth with Self-hosted license Business - Questions - n8n Community, Compare editions | Deploy | n8n Docs, Manage your license | Deploy | n8n Docs, License | Deploy | n8n Docs, Announcing n8n-oidc • Cameron Eagans
Виберіть протокол: SAML проти OIDC і що потрібно від вашого IdP для кожного
Сторінка n8n Configure SSO прямо зазначає, що SAML та OIDC — це два протоколи, які продукт підтримує для єдиного входу; жоден інший протокол не задокументовано як підтримуваний.
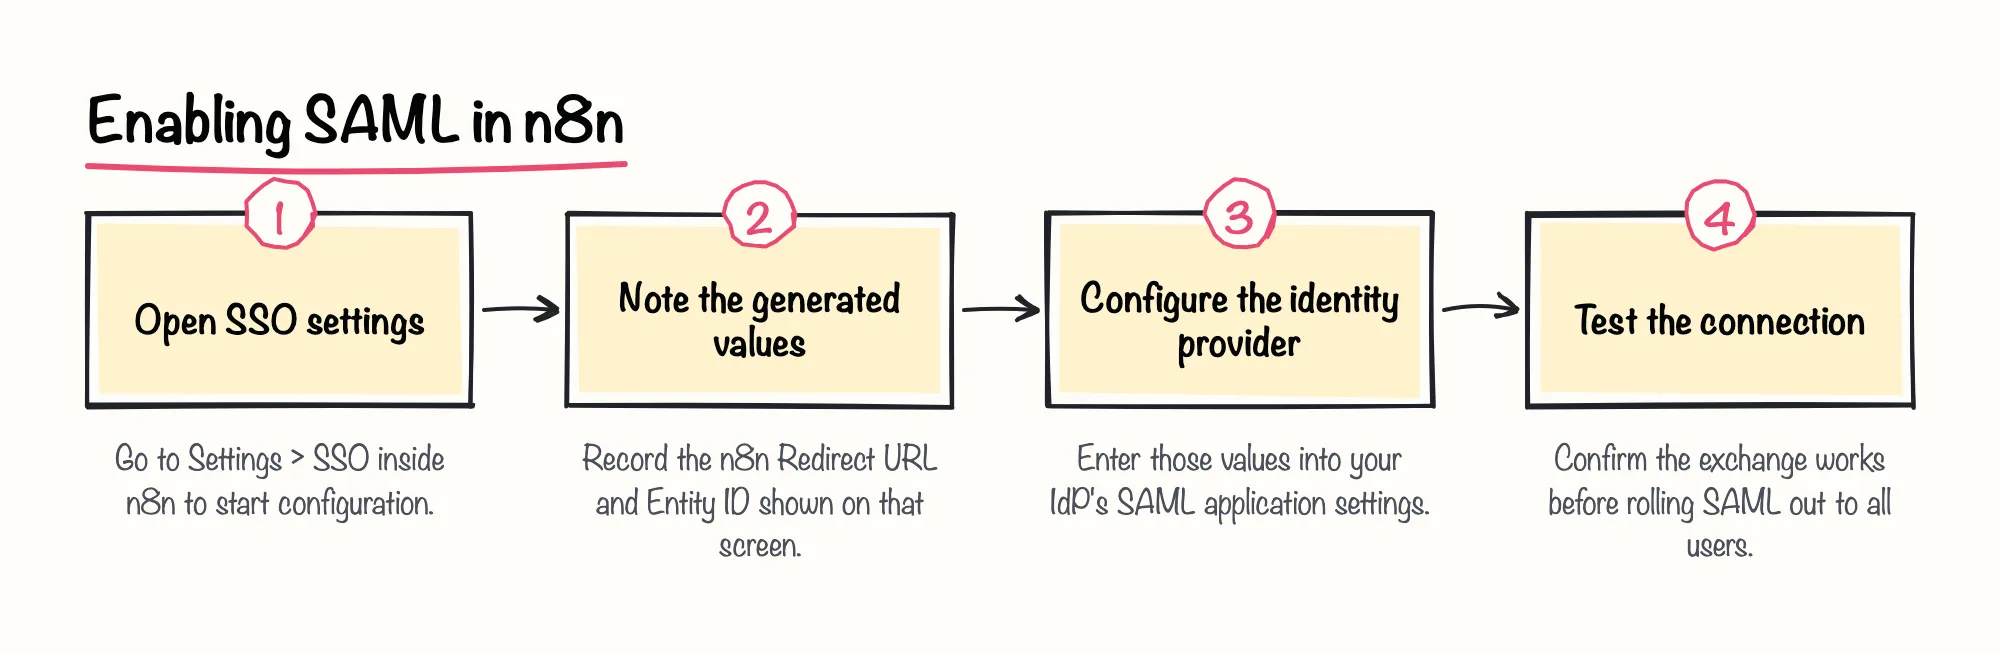
Для SAML документація з налаштування n8n описує процес усередині застосунку: відкрийте Settings, перейдіть до SSO, занотуйте n8n Redirect URL та Entity ID, які генерує інстанс, а потім передайте ці два значення вашому провайдеру ідентифікації, одночасно налаштовуючи відповідні параметри на стороні n8n.
Для OIDC документація n8n чітко зазначає, що увімкнути та налаштувати його може лише власник інстансу або адміністратор, що важливо враховувати, коли ви вирішуєте, хто в команді фактично виконуватиме цю роботу.
Sources: Configure SSO | Deploy | n8n Docs, Set up SAML | Administer | n8n Docs, Set up OIDC | Administer | n8n Docs
Увімкнення SSO через змінні середовища та надання ролей (залежить від версії)
Якщо ви радше керуватимете SSO як кодом, ніж клацатимете інтерфейсом, документація n8n зі змінних середовища стверджує, що керування SSO через змінні середовища стало доступним, починаючи з версії n8n 2.18.0. У старіших self-hosted версіях налаштування SAML та OIDC натомість має проходити через інтерфейс Settings.
Сам перемикач — це одна змінна: документація n8n зі змінних середовища для SSO каже, що встановлення N8N_SSO_MANAGED_BY_ENV у true передає налаштування SSO вашим змінним середовища. Та ж сторінка попереджає, що змінна SAML metadata XML та змінна SAML metadata URL є взаємовиключними, тож потрібно встановити лише одну з них, а не обидві.
Надання ролей (role provisioning) — це окрема, новіша можливість. Документація n8n стверджує, що автоматичне надання ролей на основі SSO, яке зіставляє ролі інстансу та проєкту з вашого провайдера ідентифікації, доступне з версії n8n 1.122.2, з опцією instance_role, яка надає лише роль рівня інстансу, залишаючи доступ до проєктів для ручного керування. Ми з оптимізмом дивимося на те, що такі прив'язані до версії кроки свідчать про подальші інвестиції n8n в управління ідентифікацією, що з часом має полегшити розгортання. Команди, які досі працюють на старішій self-hosted версії, просто призначають ролі вручну.
Sources: Manage settings using environment variables | Deploy | n8n Docs, SSO | Deploy | n8n Docs, Set up OIDC | Administer | n8n Docs
Переконайтеся, що ваше використання відповідає n8n Sustainable Use License
Ліцензування — це не лише технічний перемикач; це також питання умов використання. FAQ щодо ліцензії Community n8n стверджує, що використання корпоративних функцій, які потребують ліцензійного ключа, таких як SSO, без наявності ліцензії Enterprise виходить за межі того, що дозволяє безкоштовна Sustainable Use License.
Те саме FAQ уточнює область застосування: безкоштовна ліцензія Community стосується лише self-hosted версії n8n. n8n Cloud працює за власними окремими платними умовами, тож self-hosted і безкоштовне — не одне й те саме, щойно йдеться про SSO чи інші ліцензовані функції.
Sources: License FAQ | n8n Community license | n8n Docs
Неофіційні рішення для обходу обмежень та їхні компроміси
Оскільки OIDC доступний лише в плані Enterprise, деякі self-hosted користувачі шукають спосіб обійти це ще до купівлі. У блог-пості незалежного розробника за грудень 2025 року описано n8n-oidc — інструмент, створений спільнотою, який використовує систему зовнішніх хуків n8n, щоб додати вхід через OpenID Connect до self-hosted інстансу без ліцензії Enterprise.
Пізніший пост того ж розробника за березень 2026 року повертається до цього налаштування, побудованого на основі Pocket ID — self-hosted провайдера ідентифікації, який він також створив, — як персональної домашньої лаб-конфігурації, на якій він це тестував.
Ми були б обережними, покладаючись на таке community-рішення для чогось більшого за лабораторне чи тестове середовище. Воно перебуває поза власною моделлю ліцензування та підтримки n8n, тож саме для регульованого або продакшн-розгортання цей розрив має найбільше значення.
Sources: Announcing n8n-oidc • Cameron Eagans, Authentication with Pocket ID • Cameron Eagans
Чек-лист перед запуском SSO для self-hosted n8n
Використовуйте цей чек-лист як останню перевірку перед тим, як увімкнути n8n SSO для self-hosted для всіх користувачів. Жоден із цих кроків не замінює безпосередньої перевірки поточних сторінок цін та документації n8n, оскільки кілька джерел цього чек-листа посилаються саме на них як на остаточний довідник.
Sources: Set up SAML | Administer | n8n Docs, Set up OIDC | Administer | n8n Docs, Manage your license | Deploy | n8n Docs, License | Deploy | n8n Docs, Manage settings using environment variables | Deploy | n8n Docs, License FAQ | n8n Community license | n8n Docs, Announcing n8n-oidc • Cameron Eagans