Помилки входу в n8n: що перевірити перед SSO або LDAP
Коли вхід у n8n раптово ламається на self-hosted інстансі, рішення рідко в SSO чи LDAP. Цей гайд показує, що перевірити першим.
Перевірено за наведеними джерелами .
Чому вхід в n8n перестає працювати на self-hosted інстансі: три звичайні причини
Коли вхід у n8n раптово перестає працювати для всієї команди на self-hosted інстансі, перший порух часто — шукати масштабніше рішення: single sign-on, LDAP чи інший шар ідентифікації. У більшості випадків це неправильний перший крок. Помилки входу в n8n на self-hosted інстансі зазвичай зводяться до трьох буденних проблем конфігурації: неузгодженості secure-cookie та HTTPS, неправильно налаштованого реверс-проксі або помилки в налаштуванні керування користувачами.
У кожної причини є свій сигнал і своє рішення — коротко підсумовано нижче, перш ніж ми розберемо їх детальніше.
| Причина | Приклад сигналу | Ймовірне рішення |
|---|---|---|
| Неузгодженість secure-cookie / HTTPS | Сторінка входу перезавантажується або відхиляє правильні облікові дані при доступі через HTTP | Надавайте n8n через справжній HTTPS з відповідними N8N_PROTOCOL та N8N_WEBHOOK_URL |
| Неправильна конфігурація реверс-проксі | Помилки forwarded-заголовків, повторні вихід із системи або зламаний інтерфейс | Встановіть N8N_PROXY_HOPS і переконайтеся, що проксі передає потрібні заголовки |
| Помилка налаштування керування користувачами | Запрошення або листи для відновлення пароля не приходять, або попередньо налаштований власник не може увійти | Налаштуйте SMTP і надайте пароль власника у вигляді bcrypt-хешу |
Sources: Security | Deploy | n8n Docs, Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Constantly logged out after less than a minute - Questions - n8n Community, Set up SSL | Deploy | n8n Docs, User management | Deploy | n8n Docs, User management and 2FA | Deploy | n8n Docs
Причина 1: неузгодженість secure-cookie / HTTPS
За замовчуванням n8n позначає свою cookie для входу як HTTPS-only — ця настройка задокументована у власному довіднику змінних середовища n8n як N8N_SECURE_COOKIE. Це означає, що доступ до інстансу через звичайний HTTP, або через HTTPS-адресу, яка не відповідає тій, на якій, на думку n8n, він працює, може взагалі заблокувати встановлення cookie для входу, тож екран входу виглядає так, наче відхиляє правильні облікові дані.
Це також найшвидше, що можна виключити, і саме це ми перевіряли б першим за будь-якого звернення про проблему входу, оскільки рідко потребує глибокого дослідження проксі. Описуючи саме цю помилку в розгортанні на Coolify та Docker, один незалежний IT-спеціаліст висловився проти вимкнення налаштування secure-cookie як рішення:
Один користувач self-hosted рішення, що працював із Nginx Proxy Manager, натрапив саме на цю помилку і обійшов її, вимкнувши secure cookie, лише щоб виявити, що справжньою проблемою було те, що реверс-проксі з самого початку неправильно маршрутизував його піддомен. Вимкнення N8N_SECURE_COOKIE може лише приховати проблему маршрутизації, а не вирішити її, і ця проблема має тенденцію повертатися.
Sources: Security | Deploy | n8n Docs, Solution for the Error: "Your n8n server is configured to use a secure cookie, however, you are visiting this via an insecure URL" - Daniel Lautenbacher, Your n8n server is configured to use a secure cookie, however you are either visiting this via an insecure URL, or using Safari - Questions - n8n Community
Причина 2: неправильна конфігурація реверс-проксі (webhook URL, proxy hops, заголовки, CSP, SSE)
Якщо з HTTPS і cookie все гаразд, далі варто перевірити реверс-проксі, що стоїть перед n8n. Власна документація n8n щодо SSL рекомендує завершувати TLS на реверс-проксі, наприклад Traefik, або на мережевому балансувальнику навантаження, а не передавати сертифікати безпосередньо в n8n, а в рекомендаціях щодо реверс-проксі вказано встановлювати N8N_PROXY_HOPS на 1 при роботі за одним проксі-хопом.
Якщо тут помилитися, симптоми можуть виглядати точнісінько як проблема входу, хоча справжньою причиною є проксі. В одному повідомленні зі спільноти користувач з'ясував, що повторні, незрозумілі виходи з системи були пов'язані з відсутньою настройкою перевірки forwarded-заголовків, і встановлення N8N_PROXY_HOPS на 1 вирішило проблему; тема датована 2024 роком і не є задокументованим загальним механізмом, тож варто сприймати це як підказку, а не гарантію.
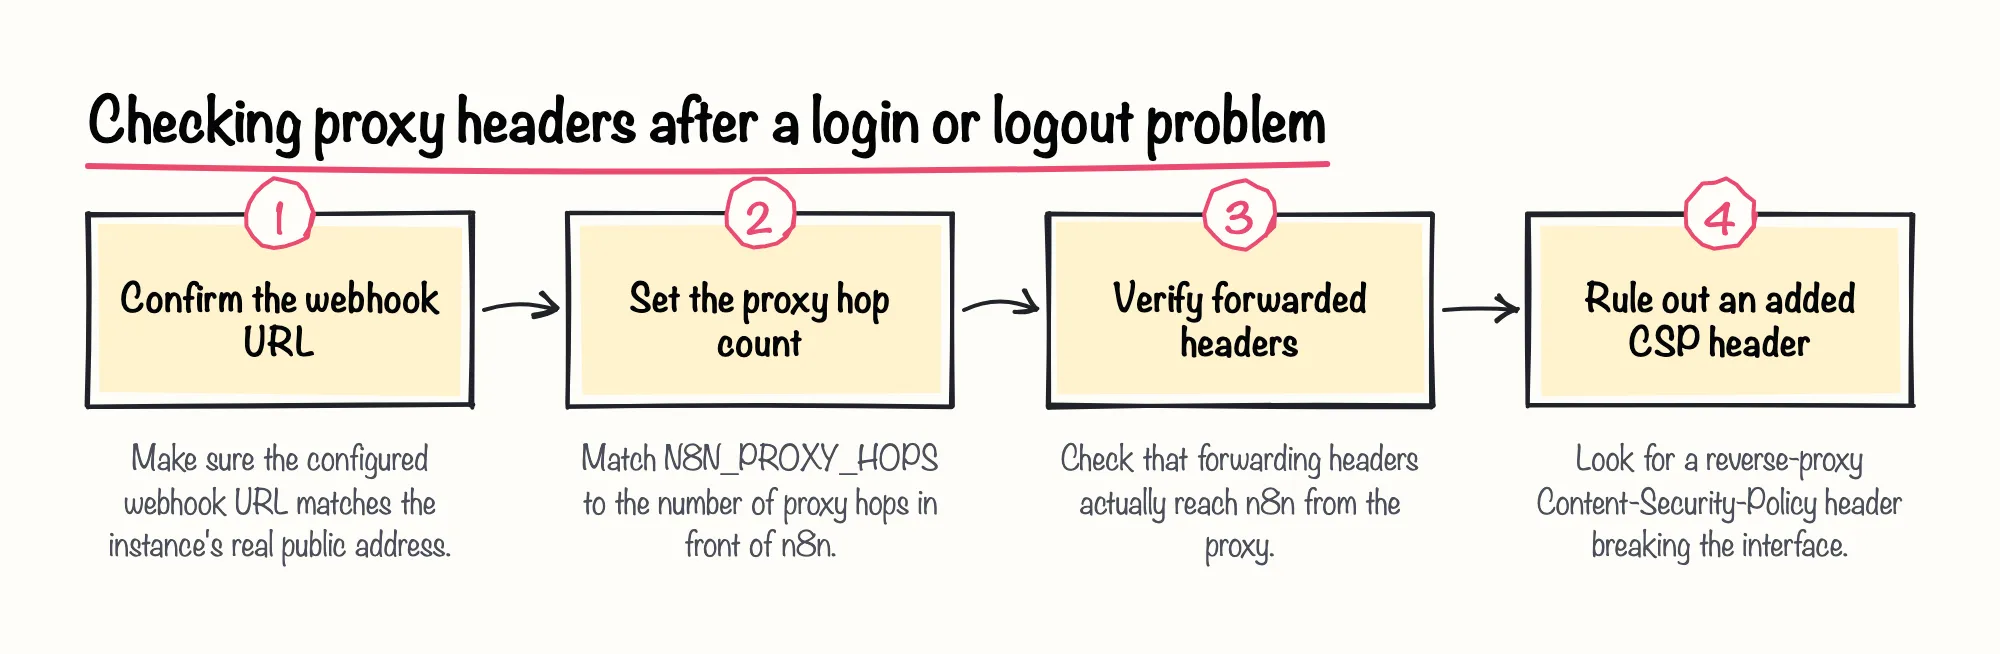
Дві старіші теми зі спільноти вказують на пов'язані, але відмінні симптоми: реверс-проксі, який додає власний заголовок Content-Security-Policy, може зламати інтерфейс n8n, оскільки сам n8n не встановлює жодного CSP, а проксі, не налаштований для Server-Sent Events, може залишити інтерфейс застряглим на постійному повідомленні 'Connection lost' замість прямої помилки входу. Обидва повідомлення — старі, відповідно з 2024 та 2020 років, і позначені як застарілі, тож ми радимо сприймати їхні конкретні рішення як відправну точку для перевірки, а не остаточний діагноз для будь-якої конфігурації.
Sources: Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Constantly logged out after less than a minute - Questions - n8n Community, Set up SSL | Deploy | n8n Docs, Cors issue on self hosted with reverse proxy - #2 by netroy - Questions - n8n Community, /!\ Connection lost with http reverse proxy Apache - #2 by jan - Questions - n8n Community
Причина 3: помилки налаштування керування користувачами (SMTP, налаштування власника, JWT/2FA)
Третя звичайна причина перебуває у власному налаштуванні керування користувачами n8n, а не в мережевому шляху. Документація n8n описує SMTP як опціональний, починаючи з n8n 0.210.1, але він усе ж необхідний для того, щоб листи відновлення пароля та запрошення справді надходили; до цієї версії передбачений потік — створити власника інстансу через вбудований екран реєстрації, а потім запрошувати інших користувачів.
Також варто знати, що більше не працює: n8n видалив підтримку базової автентифікації та автентифікації на основі JWT у n8n 1.0, і в поточних версіях немає підтримуваного способу повністю вимкнути екран входу.
Ще два деталі налаштування спричиняють справжні блокування доступу. Якщо ви попередньо налаштовуєте власника інстансу через змінні середовища, пароль потрібно вказувати у вигляді bcrypt-хешу; значення у відкритому тексті одразу зламає вхід. n8n також за замовчуванням включає двофакторну автентифікацію через N8N_MFA_ENABLED, а окремі налаштування тривалості JWT-сесії та оновлення контролюють, наскільки часто користувачів виходить із системи і просить увійти знову.
Sources: User management | Deploy | n8n Docs, User management and 2FA | Deploy | n8n Docs
Практичний порядок перевірки входу в n8n перед додаванням SSO чи LDAP
Коли ви знаєте трьох звичних підозрюваних, практичне питання — у якому порядку перевіряти проблему входу в n8n. Наведена нижче послідовність базується на ймовірності та швидкості перевірки, а не на алфавітному порядку.
Sources: Security | Deploy | n8n Docs, Your n8n server is configured to use a secure cookie, however you are either visiting this via an insecure URL, or using Safari - Questions - n8n Community, Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Constantly logged out after less than a minute - Questions - n8n Community, Cors issue on self hosted with reverse proxy - #2 by netroy - Questions - n8n Community, User management | Deploy | n8n Docs, User management and 2FA | Deploy | n8n Docs
Коли переходити до SSO чи LDAP замість пошуків базових причин
SSO та LDAP додають новий шар ідентифікації над тією самою інфраструктурою cookie та проксі, описаною вище; вони не замінюють її. Якщо проблеми входу команди насправді стосуються HTTPS, заголовків проксі чи SMTP, додавання SSO не вирішить їх, і ті самі симптоми мають тенденцію повертатися в новому потоці.
Коли ви справді виключили ці звичні причини, і справжньою проблемою є керування великою кількістю облікових записів, ролей чи зовнішнім каталогом у зростаючій команді, тоді й варто вести розмову про SSO чи LDAP. Ми вважаємо, що саме цей момент правильний для інвестування в SSO чи LDAP, але це не замінює виправлення зламаної cookie чи налаштування проксі насамперед.
Sources: Security | Deploy | n8n Docs, Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Set up SSL | Deploy | n8n Docs