Як працює SSO через SAML у n8n? Що перевірити перед розгортанням
Як працює SSO через SAML у n8n? Гід із процесу налаштування, вимог до версій, надання ролей і чек-листа перед запуском для ops та IT.
Перевірено за документацією n8n .
Що означає SAML SSO для екземпляра n8n
Як працює SSO через SAML, коли ви підключаєте n8n до корпоративного провайдера ідентифікації? Згідно з офіційною документацією n8n, SSO на основі SAML — це платна можливість, доступна лише на планах Business та Enterprise.
Документація n8n не пояснює концепції протоколу SAML з нуля. Вона передбачає, що читач уже розуміє, як працює SAML, і відсилає до інших джерел за цим базовим знанням, тож команда, яка вперше розгортає цю функцію, має переконатися, що хтось у проєкті вже має таку підготовку, перш ніж починати.
Sources: Use SAML | Administer | n8n Docs
Вимоги до плану та прав доступу перед початком
Перш ніж торкатися будь-яких налаштувань, підтвердьте дві речі: рівень вашого плану і те, хто має право вносити зміни. Документація n8n стверджує, що SAML доступний лише на планах Business та Enterprise, тож команди на нижчих рівнях взагалі не можуть його налаштувати.
Увімкнути та налаштувати SAML у n8n може лише власник екземпляра або адміністратор. Це робить розгортання настільки ж питанням управління, як і технічним завданням — заздалегідь визначте, хто виконуватиме цю роль, і переконайтеся, що ця людина залучена ще до початку роботи з боку провайдера ідентифікації.
Sources: Use SAML | Administer | n8n Docs
Як працює SSO через SAML у процесі налаштування n8n
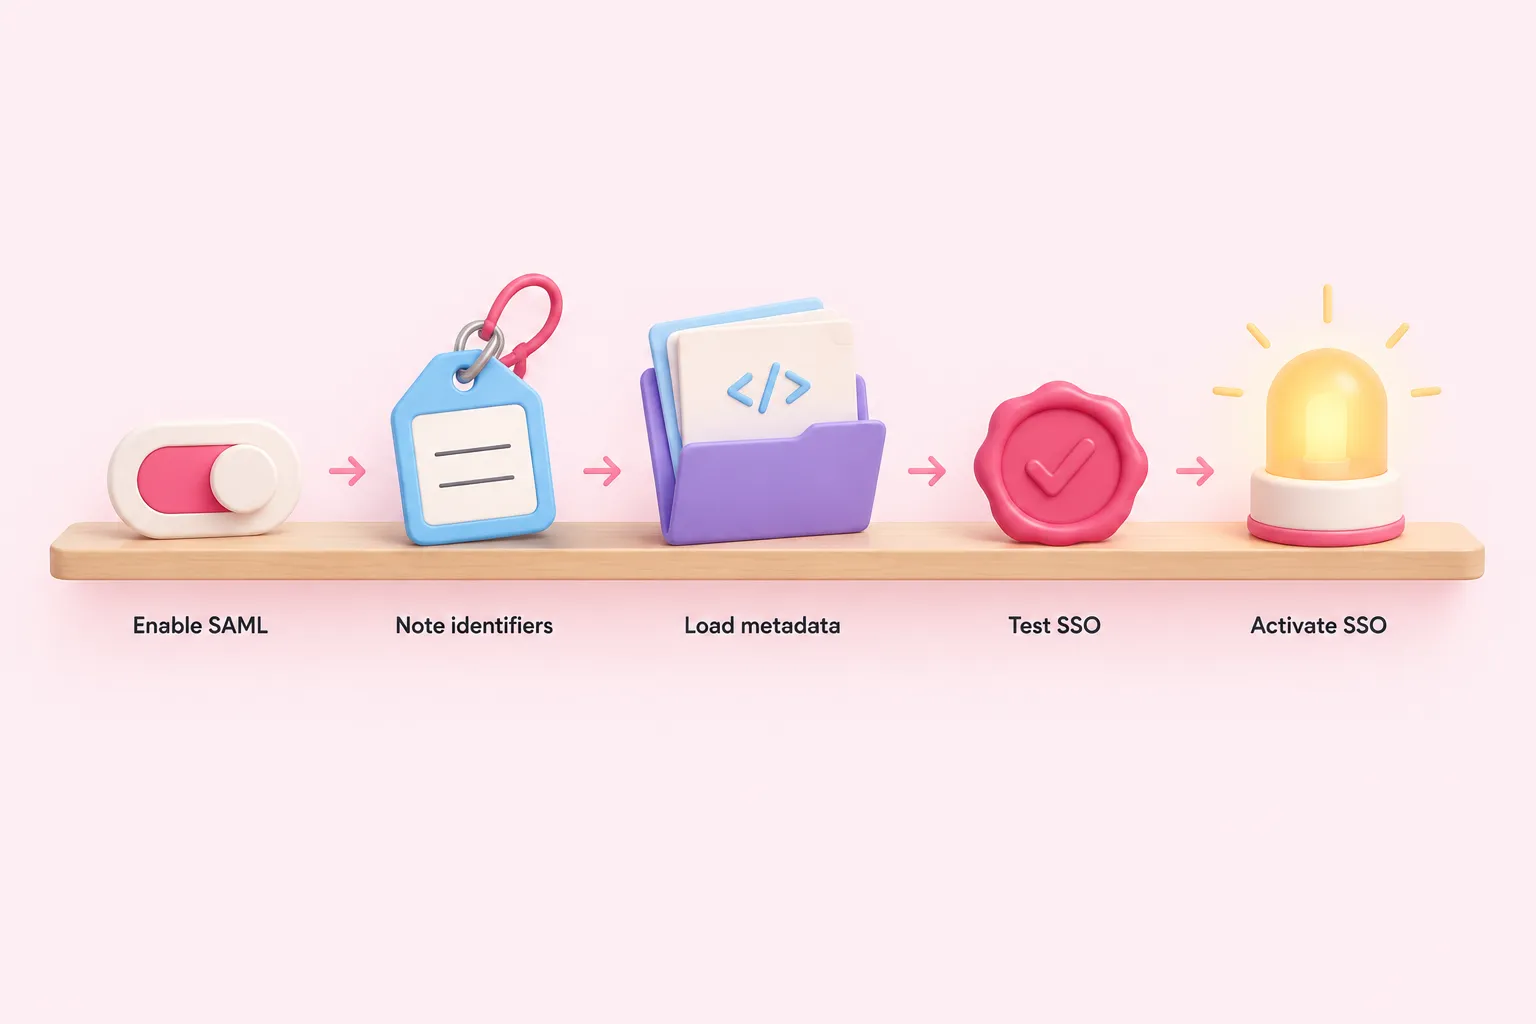
Щоб зрозуміти, як працює SSO через SAML, коли ви дійшли до екрана налаштувань, розгляньте послідовність, яку описує документація n8n: увімкніть SAML у розділі Settings > SSO, запишіть Redirect URL та Entity ID, які потрібні провайдеру ідентифікації, завантажте метадані IdP — за URL-адресою або як необроблений XML, збережіть конфігурацію, протестуйте її і лише потім перемкніть SAML 2.0 у стан Activated.
Послідовність налаштування SAML у n8n
- Увімкнути SAML: Увімкніть SAML у розділі Settings > SSO.
- Запишіть Redirect URL та Entity ID: Зафіксуйте значення, які знадобляться провайдеру ідентифікації.
- Завантажте метадані IdP: Імпортуйте метадані провайдера ідентифікації за URL-адресою або як необроблений XML.
- Збережіть і протестуйте: Збережіть конфігурацію і скористайтеся тестовою опцією n8n перед активацією.
- Активуйте SAML 2.0: Перемкніть SAML 2.0 у стан Activated після успішного тесту.
Одну деталь щодо прив'язки варто виділити окремо, оскільки саме через неї перше рукостискання часто дає збій: n8n не підтримує POST binding. Провайдер ідентифікації потрібно налаштувати на використання HTTP-redirect binding, що відповідає очікуванням n8n.
Sources: Set up SAML | Administer | n8n Docs
Вимоги до версій перед прийняттям рішення
Кілька можливостей n8n, пов'язаних із SAML, доступні лише починаючи з певних номерів версій, тож перевірте версію свого екземпляра, перш ніж вважати функцію доступною. Налаштування SAML через змінні середовища замість інтерфейсу вимагає n8n версії 2.18.0 або новішої; автоматичне надання ролей екземпляра та проєкту на основі атрибутів SAML вимагає n8n версії 1.122.2 або новішої; а визначення правил зіставлення ролей безпосередньо в n8n, а не лише на стороні провайдера ідентифікації, вимагає n8n версії 2.19.0 або новішої.
| Можливість | Мінімальна версія | Що вона дає |
|---|---|---|
| Налаштування SAML через змінні середовища | 2.18.0 | Налаштування SAML поза інтерфейсом |
| Автоматичне надання ролей через SSO | 1.122.2 | Призначення ролей екземпляра та проєкту на основі атрибутів SAML замість ручного налаштування |
| Правила зіставлення ролей у самому n8n | 2.19.0 | Написання виразів зіставлення в n8n замість покладання лише на атрибути з боку IdP |
Sources: Set up SAML | Administer | n8n Docs
Автоматизація призначення ролей і вибір методу зіставлення
Починаючи з n8n 1.122.2, надання ролей через SSO може працювати в одному з трьох режимів: ручне призначення, надання лише ролі екземпляра або повне надання ролей екземпляра та проєкту через атрибути SSO. Увімкнення будь-якого з режимів надання ролей не є адитивним — документація n8n стверджує, що це перезаписує будь-який доступ користувача чи проєкту в n8n, який не відображений у відповіді провайдера ідентифікації, і застосовується під час наступного входу користувача. n8n пропонує адміністраторам завантажити резервні CSV-файли поточного доступу перед тим, як зміна набуде чинності, і командам варто розглядати цей експорт як обов'язковий крок, а не опціональний.
Команди також обирають, де зберігати логіку зіставлення ролей. Документація n8n описує зіставлення ролей на стороні провайдера ідентифікації за допомогою специфічних для n8n атрибутів, таких як n8n_instance_role, або написання правил зіставлення безпосередньо в n8n на основі атрибутів SAML — опція, доступна з версії n8n 2.19.0. Зіставлення на стороні IdP підходить командам, де управління групами централізоване в IT; зіставлення в n8n підходить командам, яким потрібні швидші зміни без звернення до платформи ідентифікації. Перехід між цими двома методами може призвести до втрати вже призначених ролей користувачів, якщо зіставлення не відтворене еквівалентно, тож плануйте перехід свідомо, а не експериментуйте в продакшені.
Sources: Set up SAML | Administer | n8n Docs
Чек-лист перед розгортанням
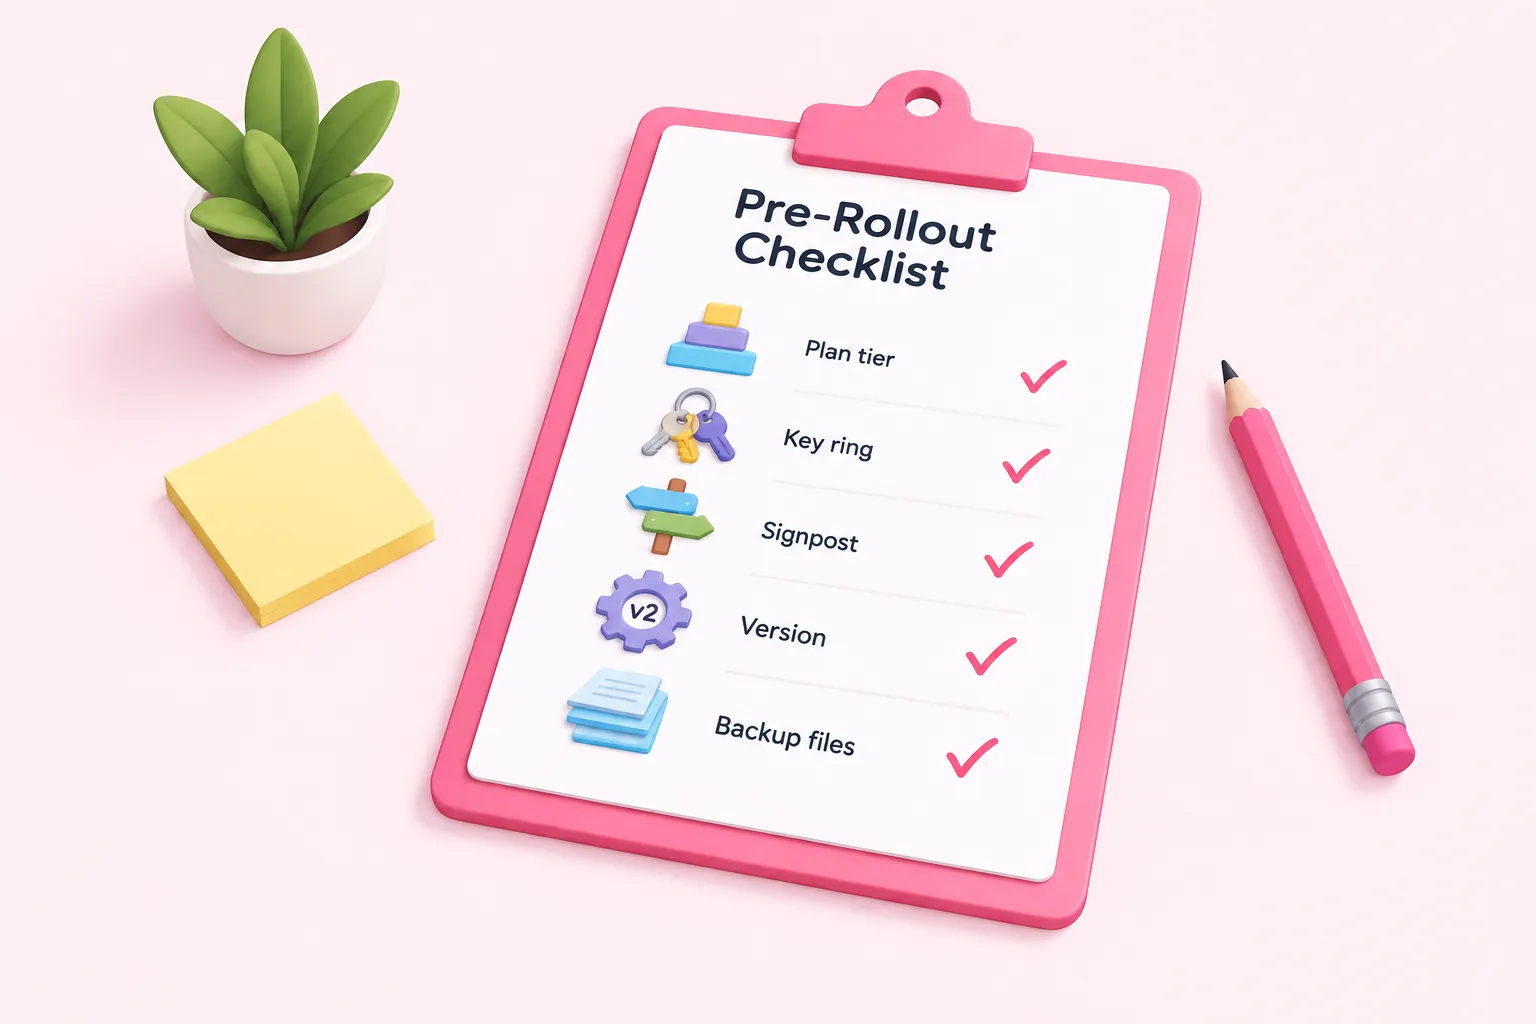
Перш ніж перемкнути SAML 2.0 у стан Activated для всієї команди, пройдіться коротким чек-листом, який охоплює те, як працює SSO через SAML у n8n — від рівня плану до активації, об'єднуючи механіку, описану вище.
Sources: Use SAML | Administer | n8n Docs, Set up SAML | Administer | n8n Docs
Підготовка команди
SAML SSO у n8n — це переважно налаштування та послідовність дій, і наведений вище чек-лист побудований так, щоб виявити ті точки збою, з якими найчастіше стикаються під час першого розгортання. Пройдіться ним по порядку разом із тим, хто має доступ власника екземпляра або адміністратора, перш ніж перемикати SAML 2.0 у стан Activated для всієї команди. Той, хто виконує розгортання, уже повинен мати базове розуміння SAML, оскільки документація n8n передбачає це, а не навчає цьому.
Sources: Use SAML | Administer | n8n Docs