Чек-лист при зломі безпеки n8n: що перевірити та заблокувати в першу чергу
Якщо ви підозрюєте злом безпеки n8n, цей чек-лист показує, що перевірити й заблокувати першим — від ізоляції до ротації облікових даних.
Перевірено за наведеними джерелами .
Перш ніж почати: що передбачає цей чек-лист при зломі безпеки n8n
Якщо ви підозрюєте злом безпеки n8n, порядок ваших дій важить не менше, ніж самі дії. Цей чек-лист проводить вас через те, що перевірити та заблокувати в першу чергу, об'єднуючи в одну впорядковану послідовність власну документацію n8n та матеріали сторонніх фахівців з реагування на інциденти.
Він передбачає, що ви все ще маєте адміністративний доступ до інстансу, можете напряму звернутися до сервера чи хмарного робочого простору, і що ви реагуєте на конкретну підозру, а не проводите загальний аудит питань безпеки n8n, адже не кожен злом безпеки n8n виглядає однаково. Деякі кроки нижче залежать від того, яку редакцію чи план n8n ви використовуєте; кожен такий момент позначено окремо.
Sources: Rotate encryption keys | Deploy | n8n Docs
Крок 1 — Ізоляція: спочатку відріжте зовнішній доступ
Перш ніж щось перевіряти, відріжте зовнішній доступ. Власна документація n8n описує вимкнення публічного API як спосіб зупинити використання публічного REST API n8n іншими, і виконання цього кроку першим не дає зловмиснику знову дістатися до інстансу, поки ви проводите розслідування. Вважайте інстанс усе ще вразливим, доки не підтвердите протилежне.
На нашу думку, обговорення першопричини до того, як відрізано доступ, лише продовжує вікно можливостей зловмисника; спочатку ізоляція, потім діагностика.
Sources: Security | Deploy | n8n Docs
Крок 2 — Ротація власних секретів n8n (ключ шифрування, токени, сесії)
Після того як зовнішній доступ відрізано, ротуйте власні секрети n8n, перш ніж довіряти будь-чому, що вже увійшло в систему. У самостійно розміщеному n8n ключ шифрування можна ротувати, але документація n8n зазначає, що ця функція недоступна в n8n Cloud, і радить адміністраторам зробити повне резервне копіювання бази даних перед її увімкненням, оскільки ротація є одностороннім переходом.
| Розгортання | Доступність | Примітка |
|---|---|---|
| Самостійно розміщений n8n | Доступно | Спершу зробіть резервну копію бази даних; ротація є одностороннім переходом, згідно з документацією n8n. |
| n8n Cloud | Недоступно | Документація n8n зазначає, що ця функція не пропонується в Cloud. |
Окрім ключа шифрування, рекомендації Gridinsoft 2026 року щодо реагування на інциденти, які спираються на дослідження GitGuardian, радять фахівцям відкликати кожен скомпрометований токен API чи MCP n8n і ротувати пов'язані секрети безпосередньо в їхньому джерелі, а не лише на рівні n8n.
Sources: Rotate encryption keys | Deploy | n8n Docs, Leaked n8n API Tokens: 321 Live Instances Exposed
Крок 3 — Заблокуйте та перевірте облікові записи користувачів
n8n визначає три вбудовані ролі інстансу — Owner, Admin і Member, причому роль Admin доступна в n8n Cloud Pro, Enterprise та самостійно розміщеному Enterprise, згідно з документацією n8n. Перевірте, хто має кожну роль, і заберіть доступ у всіх, чию присутність ви не можете одразу пояснити.
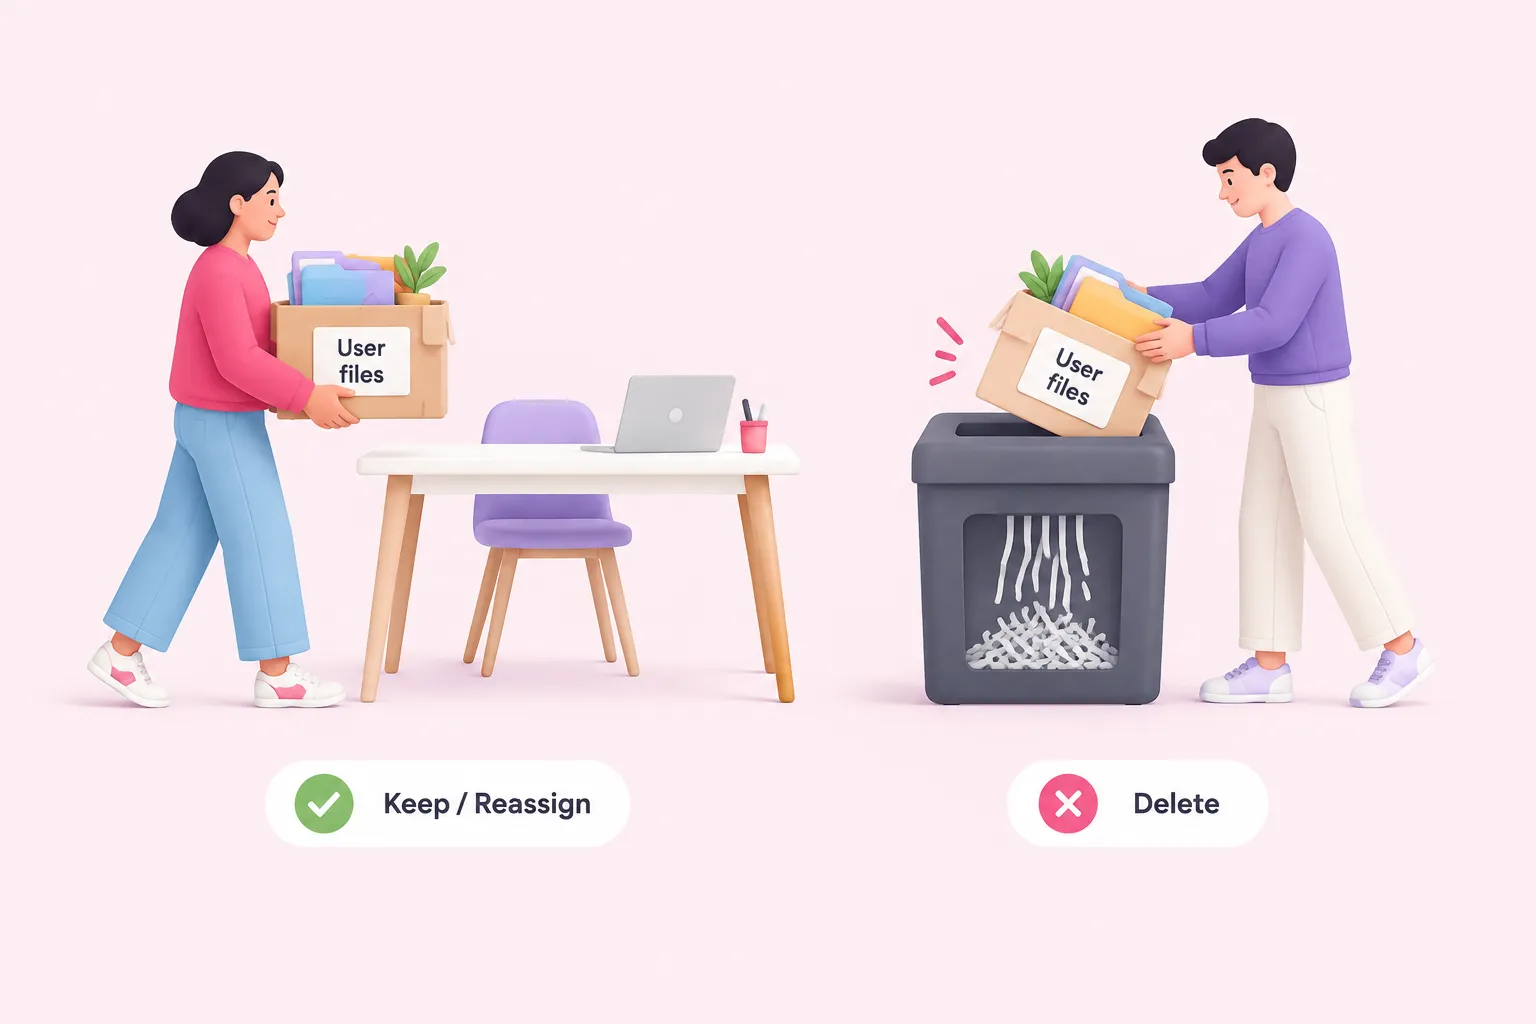
Якщо вам потрібно видалити користувача, якого підозрюють у компрометації, процес видалення в n8n дозволяє адміністратору обрати, чи копіювати дані робочих процесів і облікові дані цього користувача новому користувачу, чи видалити їх назавжди, згідно з документацією n8n. Ми б за замовчуванням видаляли назавжди робочі процеси та облікові дані підозрюваного користувача, а не переносили їх далі, якщо тільки ви вже не підтвердили, що ці елементи чисті.
Sources: Manage users and access | Administer | n8n Docs, Add and remove users | Administer | n8n Docs
Крок 4 — Перевірте робочі процеси, виконання та відкритість вебхуків
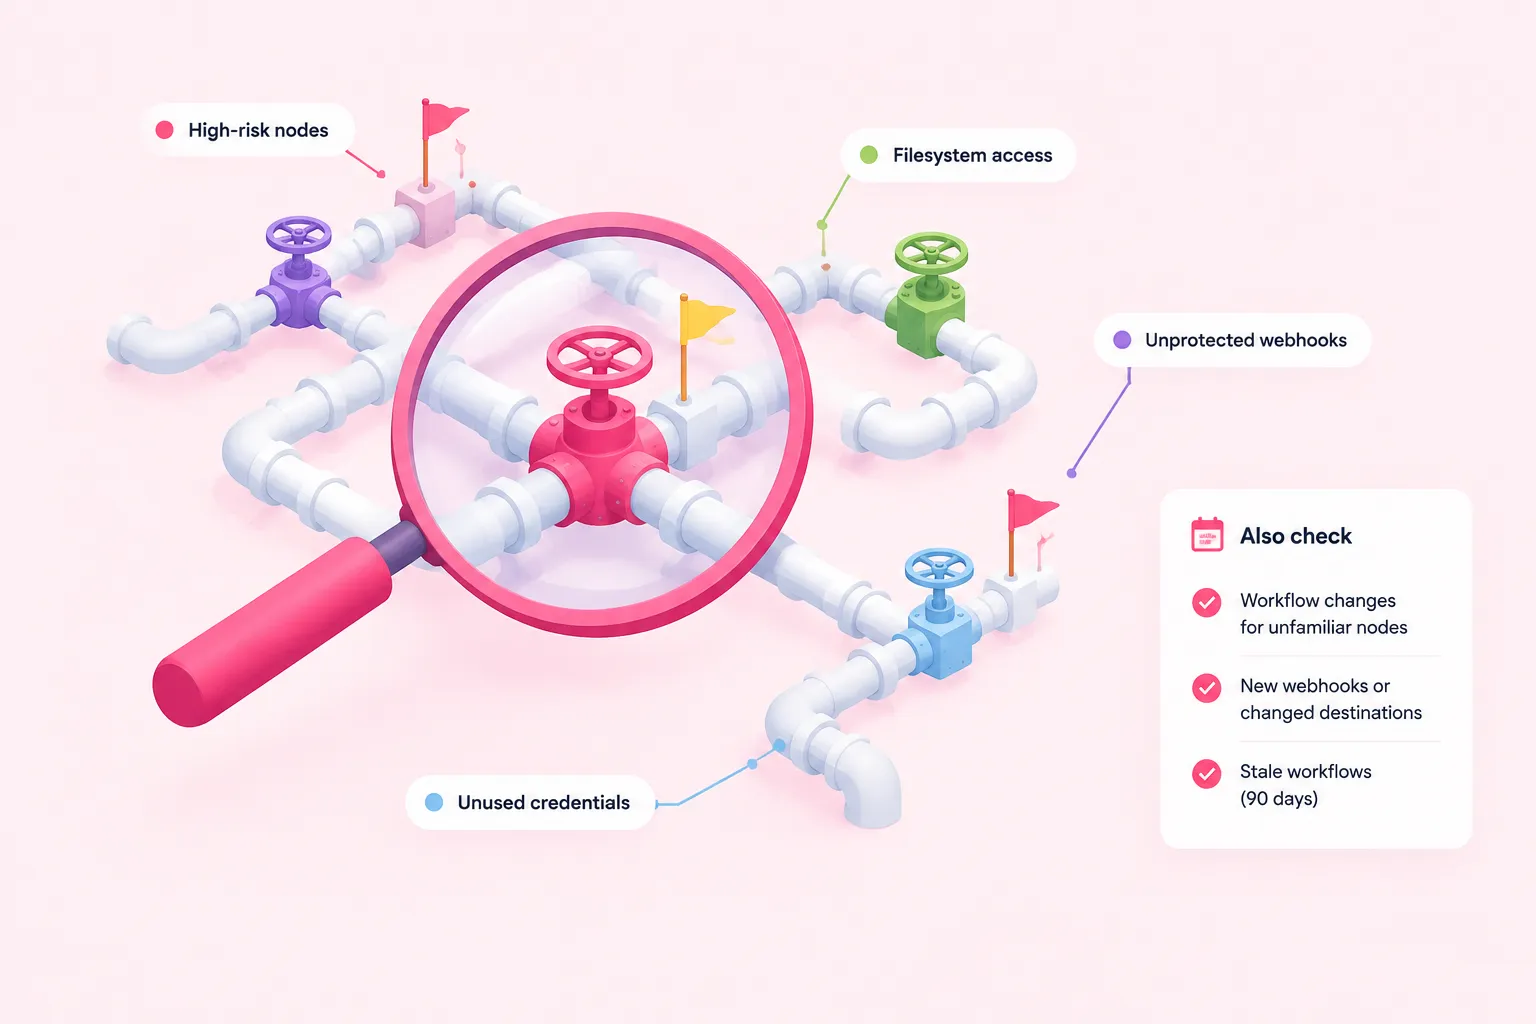
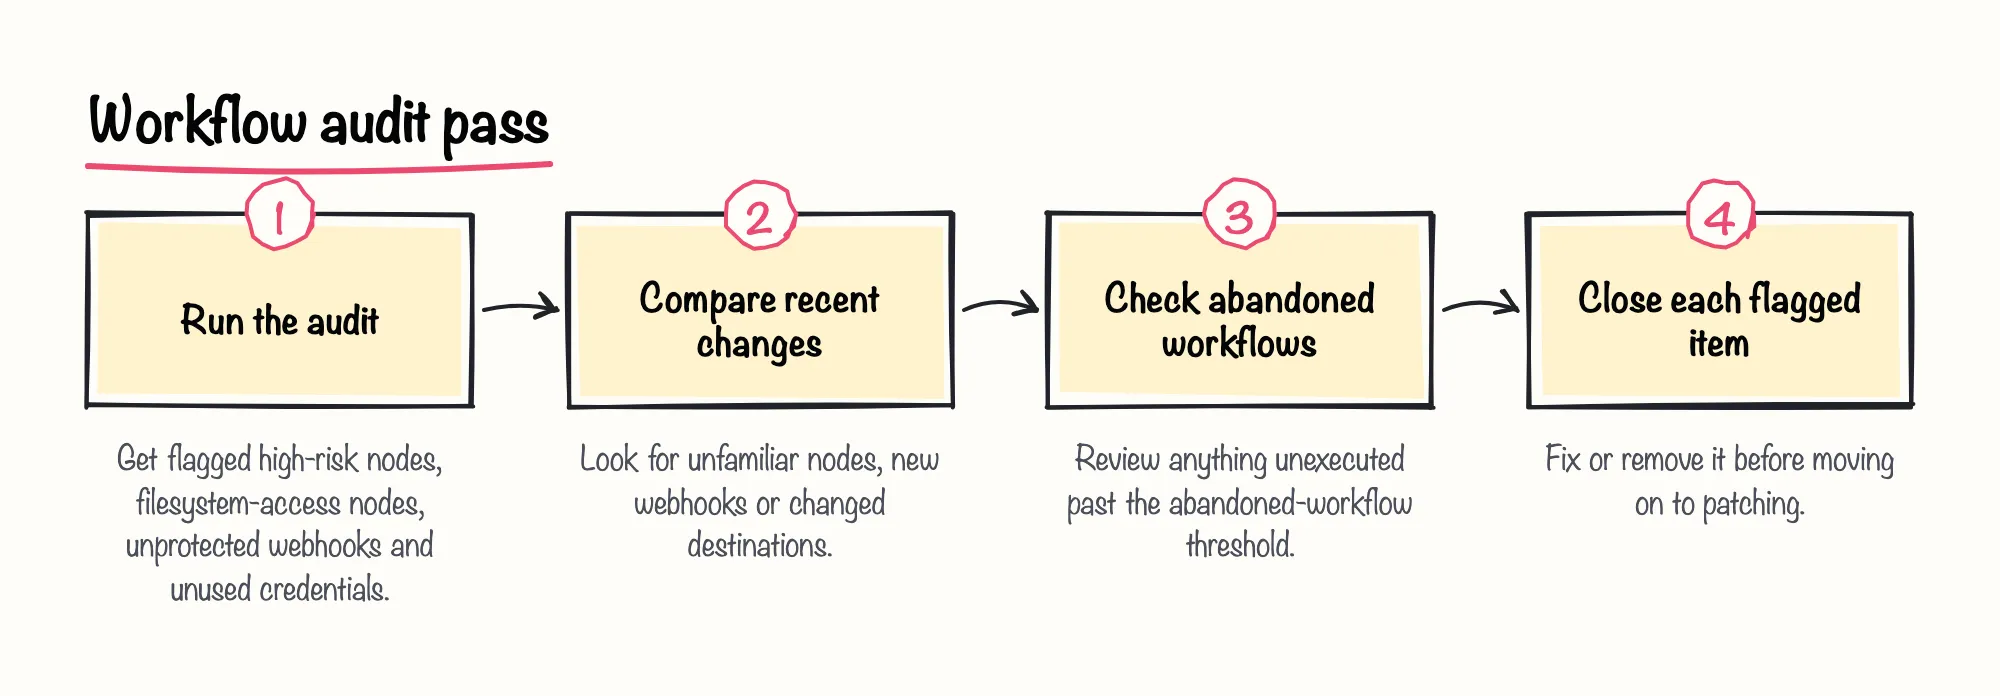
Документація n8n включає проведення аудиту безпеки серед заходів захисту самостійно розміщеного інстансу. Дослідження в блозі GitGuardian 2026 року рекомендує регулярно запускати автентифікований ендпоінт аудиту за розкладом і передавати результати в SIEM, а також описує у власному аналізі, що відповідь аудиту здатна позначати ризиковані вузли, вузли з доступом до файлової системи, незахищені вебхуки та невикористані облікові дані.
Окрім автоматизованого аудиту, рекомендації Gridinsoft 2026 року, які спираються на дослідження GitGuardian, радять фахівцям порівнювати зміни в робочих процесах на предмет незнайомих вузлів, нових вебхуків або змінених напрямків. Змінна n8n N8N_SECURITY_AUDIT_DAYS_ABANDONED_WORKFLOW за замовчуванням позначає робочий процес як покинутий після 90 днів без виконання — ще одне місце, де застарілий, забутий робочий процес може приховувати зміну.
Sources: Security | Deploy | n8n Docs, n8n Security: How Leaked API Keys Expose Your Encryption Key, Leaked n8n API Tokens: 321 Live Instances Exposed, Security | Deploy | n8n Docs
Крок 5 — Встановіть патчі та посильте захист інстансу
Встановлюйте патчі лише після ізоляції та ротації секретів, щоб інстанс із патчем, але все ще скомпрометований, не сприйняли за закритий інцидент. Розкриття CVE-2026-21858 від Cyera Research Labs у січні 2026 року рекомендує оновити n8n до версії 1.121.0 або новішої, а власна оцінка Cyera Research Labs 2026 року визначила масштаб вразливості приблизно у 100 000 серверів у всьому світі на момент публікації висновку 7 січня 2026 року. Щодо швидкості усунення зокрема, дослідник Cyera Дор Аттіас прокоментував у тому ж розкритті, наскільки швидко n8n відреагувала після повідомлення про вразливість — темп, який має значення, адже цінність виправлення залежить від того, наскільки швидко команда зможе застосувати його після ізоляції.
Після цього посильте захист того, що залишилося: змінна n8n N8N_BLOCK_ENV_ACCESS_IN_NODE контролює, чи можуть користувачі отримати доступ до змінних середовища через вирази та вузол Code, і варто перевірити її в тому ж проході.
Sources: Ni8mare - Unauthenticated Remote Code Execution in n8n (CVE-2026-21858), Security | Deploy | n8n Docs
Крок 6 — Ротуйте кожен обліковий запис нижче за течією, до якого міг дістатися n8n
Відкликання токена на рівні n8n не скасовує дій, уже виконаних через підключені системи. Рекомендації Gridinsoft 2026 року, які спираються на дослідження GitGuardian, радять фахівцям скласти карту того, які облікові дані були доступні через уражені робочі процеси, а потім ротувати ці пов'язані секрети безпосередньо в їхньому джерелі.
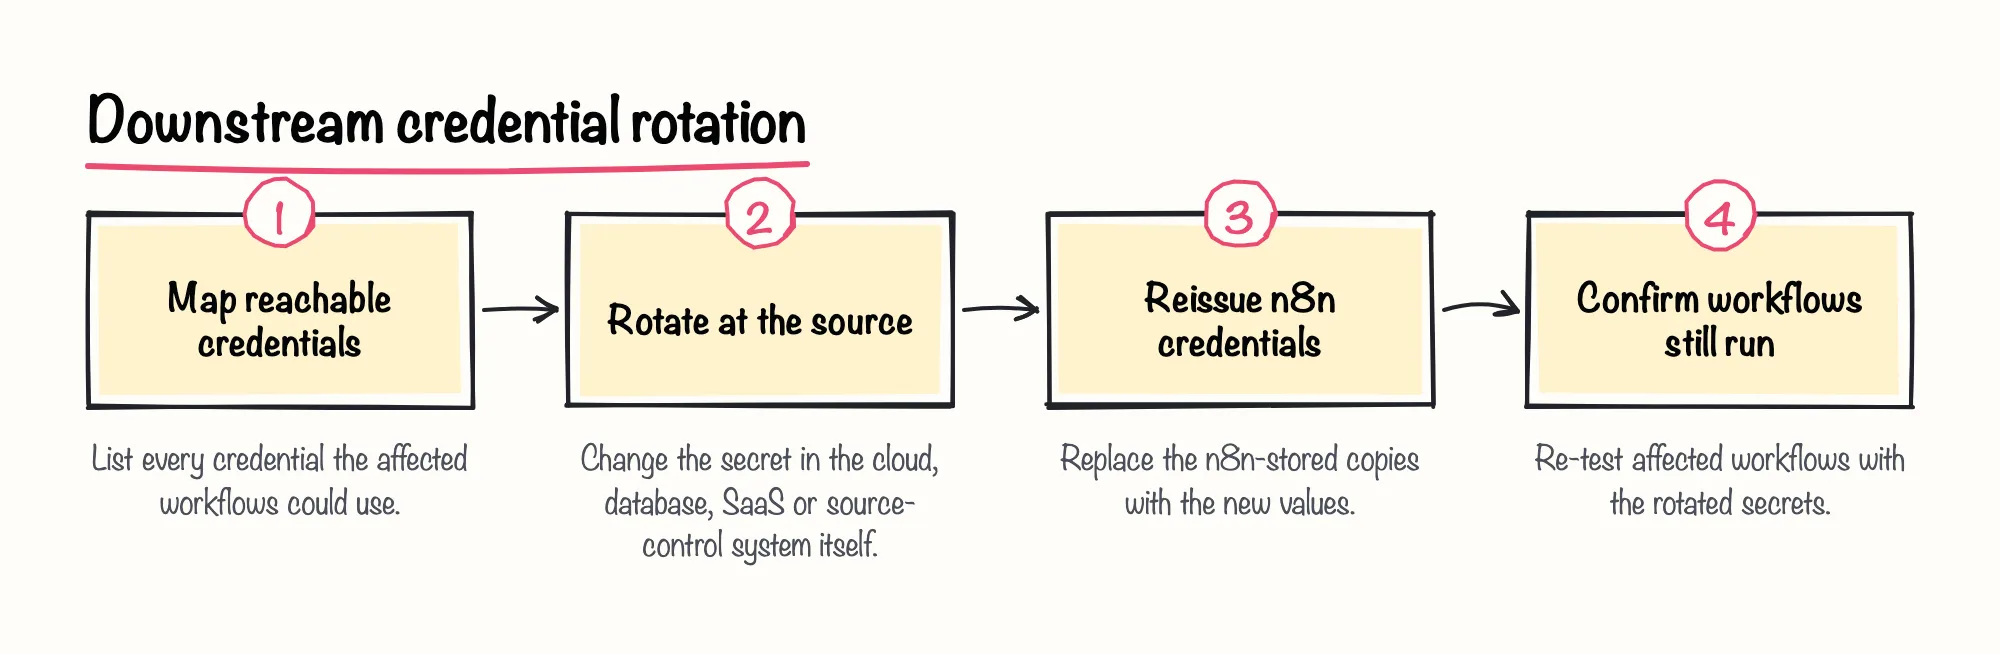
Ми вважаємо, що ставлення до повної ротації облікових даних нижче за течією як до обов'язкового завершального кроку, а не додаткової опції, — це і є різниця між закриттям інциденту та просто його приховуванням.
Sources: Leaked n8n API Tokens: 321 Live Instances Exposed
Крок 7 — Визначте, що інцидент закрито
Вважайте інцидент закритим лише тоді, коли виконано кожен із пунктів нижче.
Sources: Security | Deploy | n8n Docs, Ni8mare - Unauthenticated Remote Code Execution in n8n (CVE-2026-21858)
Обмеження та що не охоплює цей чек-лист
Цей порядок є редакційним синтезом власної документації n8n та матеріалів сторонніх фахівців з реагування на інциденти, а не єдиним опублікованим керівництвом від n8n. GitGuardian і Cyera Research Labs — обидва корпоративні дослідницькі блоги з безпеки, що мають комерційний інтерес у власних висновках і продуктах, а рекомендації Gridinsoft переказують дослідження GitGuardian з других рук, а не з перших.
Такі показники, як оцінка кількості серверів від Cyera, описують стан на момент того розкриття, а не поточну базу встановлень n8n чи поточний статус вразливості. Якщо ваша команда зважує ширші питання безпеки n8n за межами одного підозрюваного зламу безпеки n8n, або порівнює те, як n8n вирішує питання безпеки n8n, з іншими платформами, сприймайте цей чек-лист як один із вхідних матеріалів, а не повноцінну програму. Тут також не задокументовано, чи мають клієнти n8n Cloud шлях самостійного реагування на інциденти, еквівалентний описаним вище засобам контролю для самостійного розміщення.