¿Cómo funciona el SSO con SAML en n8n? Qué verificar antes del despliegue
¿Cómo funciona el SSO con SAML en n8n? Guía del flujo de configuración, versiones, roles y checklist de despliegue para líderes de operaciones y TI.
Comprobado con la documentación de n8n el .
Qué significa el SSO con SAML para una instancia de n8n
¿Cómo funciona el SSO con SAML cuando conectas n8n con el proveedor de identidad de tu empresa? Según la propia documentación de n8n, el SSO basado en SAML es una capacidad de pago, disponible solo en los planes Business y Enterprise.
La documentación de n8n no enseña los conceptos del protocolo SAML desde cero. Asume que el lector ya entiende cómo funciona SAML y remite a otras fuentes para esos fundamentos, por lo que un equipo que realiza su primer despliegue debe asegurarse de que alguien del proyecto ya cuente con esa base antes de empezar.
Sources: Use SAML | Administer | n8n Docs
Requisitos de plan y permisos antes de empezar
Antes de tocar cualquier configuración, confirma dos cosas: el nivel de tu plan y quién está autorizado a hacer el cambio. La documentación de n8n indica que SAML está limitado a los planes Business y Enterprise, por lo que los equipos en niveles inferiores no pueden configurarlo en absoluto.
Solo un propietario o administrador de la instancia puede habilitar y configurar SAML en n8n. Eso convierte el despliegue en una decisión de gobernanza tanto como técnica: decide de antemano quién ocupa ese rol y asegúrate de que esa persona esté involucrada antes de que comience la parte del proyecto relativa al proveedor de identidad.
Sources: Use SAML | Administer | n8n Docs
Cómo funciona el SSO con SAML en el flujo de configuración de n8n
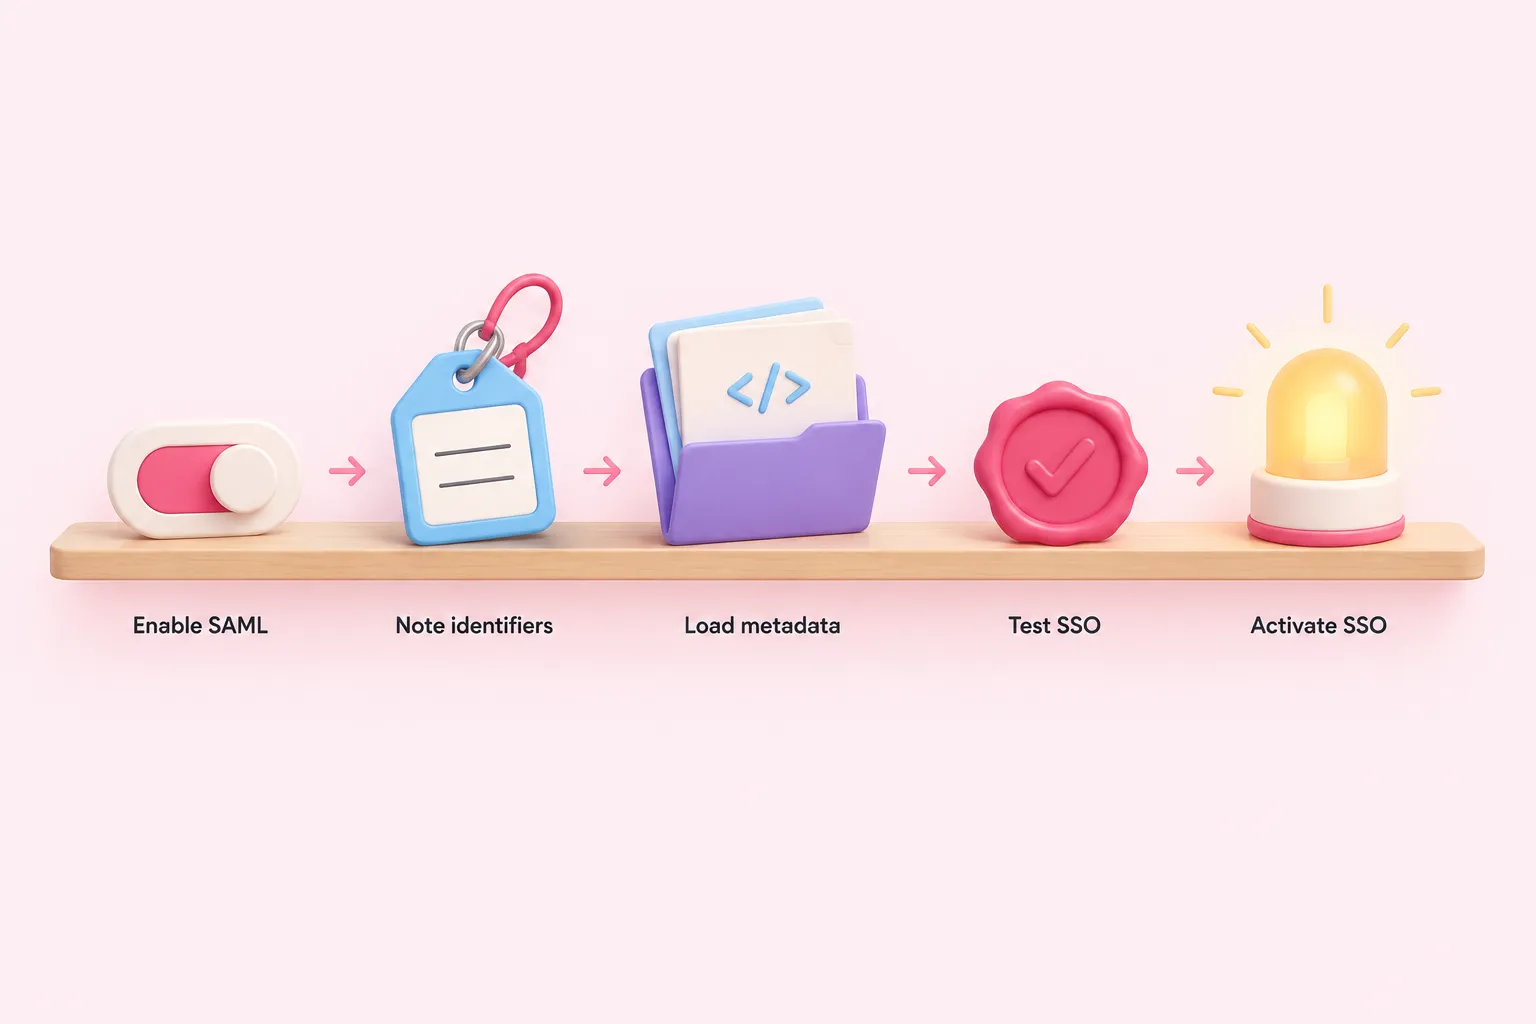
Para ver cómo funciona el SSO con SAML una vez que llegas a la pantalla de configuración, observa la secuencia que describe la documentación de n8n: habilita SAML en Settings > SSO, anota la Redirect URL y el Entity ID que necesita el proveedor de identidad, carga los metadatos del IdP por URL o como XML sin procesar, guarda la configuración, pruébala y solo entonces cambia SAML 2.0 a Activated.
Secuencia de configuración de SAML en n8n
- Habilitar SAML: Activa SAML en Settings > SSO.
- Anotar la URL de redirección y el Entity ID: Registra los valores que necesitará el proveedor de identidad.
- Cargar los metadatos del IdP: Importa los metadatos del proveedor de identidad por URL o como XML sin procesar.
- Guardar y probar: Guarda la configuración y usa la opción de prueba de n8n antes de activar.
- Activar SAML 2.0: Cambia SAML 2.0 a Activated una vez que la prueba sea exitosa.
Vale la pena señalar por separado un detalle de binding, porque es una forma fácil de que falle el primer intercambio: n8n no admite el binding POST. El proveedor de identidad debe configurarse para usar el binding HTTP-redirect en su lugar, coincidiendo con lo que espera n8n.
Sources: Set up SAML | Administer | n8n Docs
Requisitos de versión antes de comprometerte
Varias capacidades relacionadas con SAML en n8n están restringidas a números de versión específicos, así que comprueba la versión de tu instancia antes de asumir que una función está disponible. Configurar SAML mediante variables de entorno en lugar de la interfaz requiere n8n 2.18.0 o posterior; la provisión automática de roles de instancia y proyecto a partir de atributos SAML requiere n8n 1.122.2 o posterior; y definir reglas de mapeo de roles dentro de n8n, en lugar de solo en el lado del proveedor de identidad, requiere n8n 2.19.0 o posterior.
| Capacidad | Versión mínima | Qué habilita |
|---|---|---|
| Configuración de SAML mediante variables de entorno | 2.18.0 | Configurar los ajustes de SAML fuera de la interfaz |
| Provisión automática de roles vía SSO | 1.122.2 | Asignar roles de instancia y proyecto a partir de atributos SAML en lugar de manualmente |
| Reglas de mapeo de roles dentro de n8n | 2.19.0 | Escribir expresiones de mapeo dentro de n8n en lugar de depender solo de atributos del lado del IdP |
Sources: Set up SAML | Administer | n8n Docs
Automatizar la asignación de roles y elegir un método de mapeo
A partir de n8n 1.122.2, la provisión de roles mediante SSO puede funcionar en uno de tres modos: asignación manual, provisión solo de roles de instancia, o provisión completa de roles de instancia y proyecto mediante atributos de SSO. Activar cualquiera de los modos de provisión no es aditivo: la documentación de n8n indica que sobrescribe cualquier acceso de usuario o proyecto dentro de n8n que no esté reflejado en la respuesta del proveedor de identidad, aplicado en el siguiente inicio de sesión del usuario. n8n pide a los administradores que descarguen archivos CSV de respaldo del acceso actual antes de que el cambio surta efecto, y los equipos deben tratar esa exportación como un paso obligatorio, no opcional.
Los equipos también eligen dónde vive la lógica de mapeo de roles. La documentación de n8n describe mapear roles en el lado del proveedor de identidad, usando atributos específicos de n8n como n8n_instance_role, o escribir reglas de mapeo dentro del propio n8n contra atributos SAML, una opción disponible desde n8n 2.19.0. El mapeo del lado del IdP conviene a equipos donde la gestión de grupos está centralizada con TI; el mapeo dentro de n8n conviene a equipos que necesitan cambios más rápidos sin pasar por la plataforma de identidad. Cambiar entre ambos métodos puede hacer que los usuarios pierdan los roles asignados actualmente si los mapeos no se recrean de forma equivalente, así que planifica el cambio de manera deliberada en lugar de experimentar en producción.
Sources: Set up SAML | Administer | n8n Docs
Checklist previa al despliegue
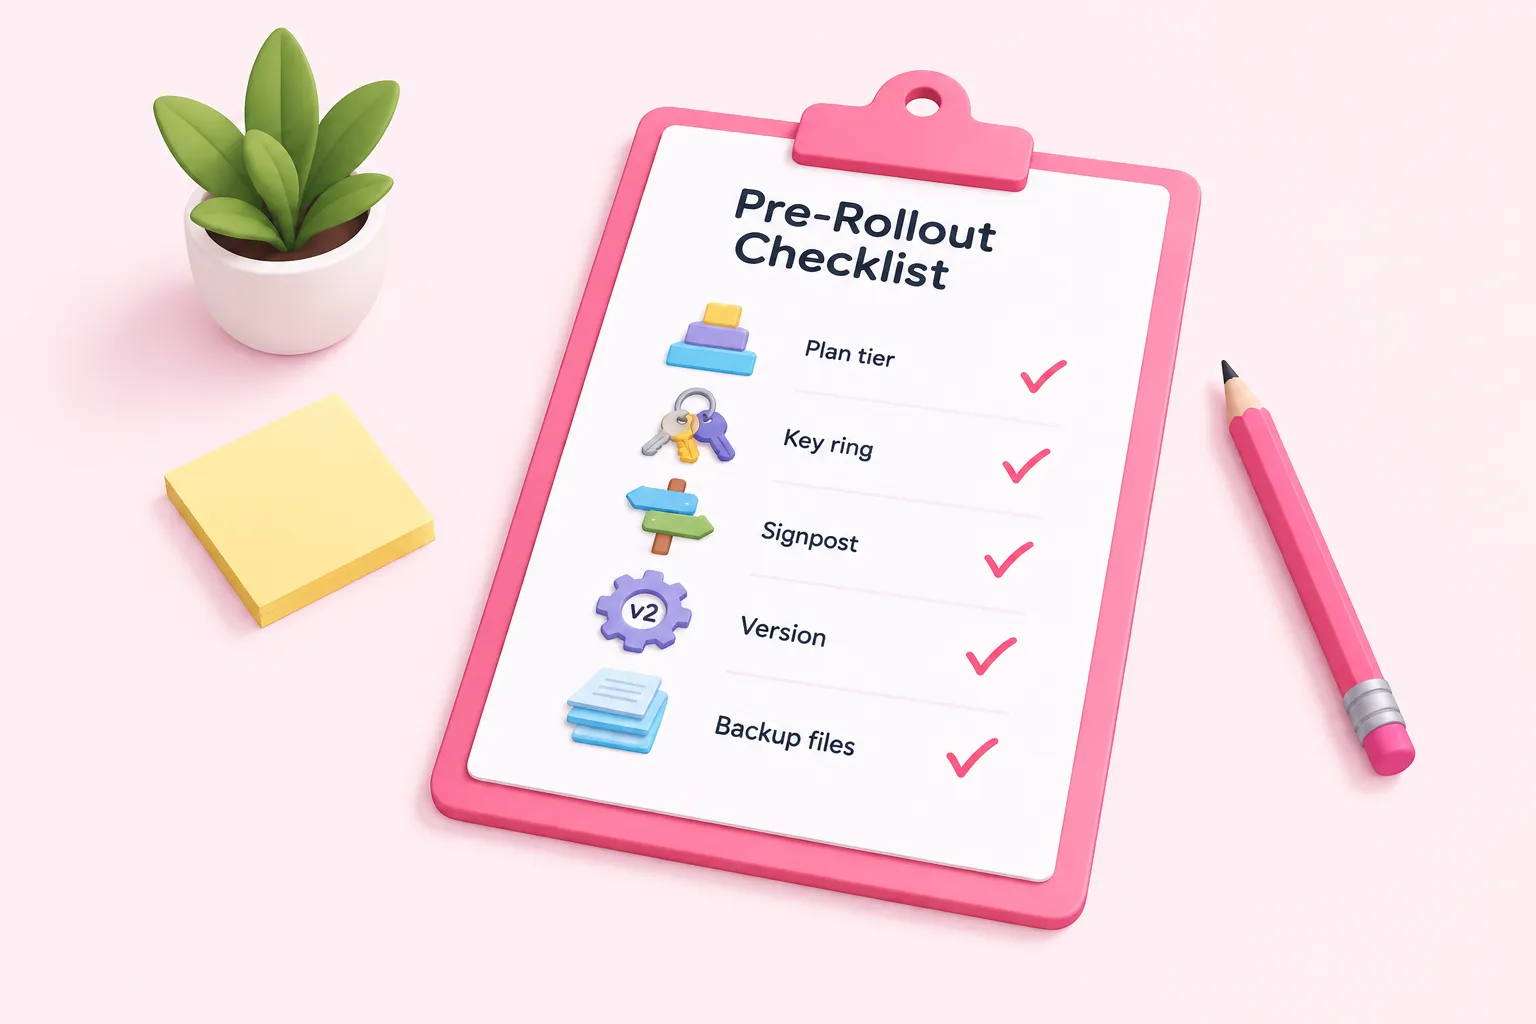
Antes de cambiar SAML 2.0 a Activated para todo el equipo, repasa una breve checklist que cubre cómo funciona el SSO con SAML en n8n desde el nivel del plan hasta la activación, reuniendo la mecánica descrita anteriormente.
Sources: Use SAML | Administer | n8n Docs, Set up SAML | Administer | n8n Docs
Preparar a tu equipo
El SSO con SAML en n8n consiste sobre todo en configuración y secuenciación, y la checklist anterior está diseñada para detectar los puntos de fallo que un primer despliegue tiene más probabilidades de encontrar. Repásala en orden, junto con quien tenga acceso de propietario o administrador de la instancia, antes de cambiar SAML 2.0 a Activated para todo el equipo. Quien ejecute el despliegue ya debería tener esa familiaridad básica con SAML, ya que la documentación de n8n la asume en lugar de enseñarla.
Sources: Use SAML | Administer | n8n Docs