Чого мають навчати курси n8n перед продакшн-робочими процесами
Гід про те, чого мають навчати курси n8n перед розробкою продакшн-процесів: обробка помилок, контроль доступу та контроль версій.
Перевірено за наведеними джерелами .
Чому курси n8n мають виходити за межі туторіалу
Багато курсів n8n зупиняються на тому етапі, коли учень уже вміє перетягувати ноди на полотно й запустити робочий процес один раз. Це реальна віха, але вона не тотожна довірі створювати автоматизації, які щодня торкаються даних клієнтів, білінгових систем чи черг підтримки. Хороші курси n8n для інженерних команд мають розглядати «робочий процес запрацював під час тестування» і «робочий процес безпечно запускати в продакшені» як дві різні межі випуску, розділені чітким набором навичок.
Для керівника інженерної команди, який стандартизує практику в команді, саме в проміжку між цими двома межами й трапляються інциденти: непомічений збій, необережно розшарений обліковий запис, робочий процес, відредагований наживо в продакшені без шляху назад. Решта цього гіда описує, чого і в якому порядку слід навчити команду, перш ніж її учасникам дозволять випускати автоматизації, від яких залежать інші люди.
Обробка помилок: обов'язковий базовий рівень
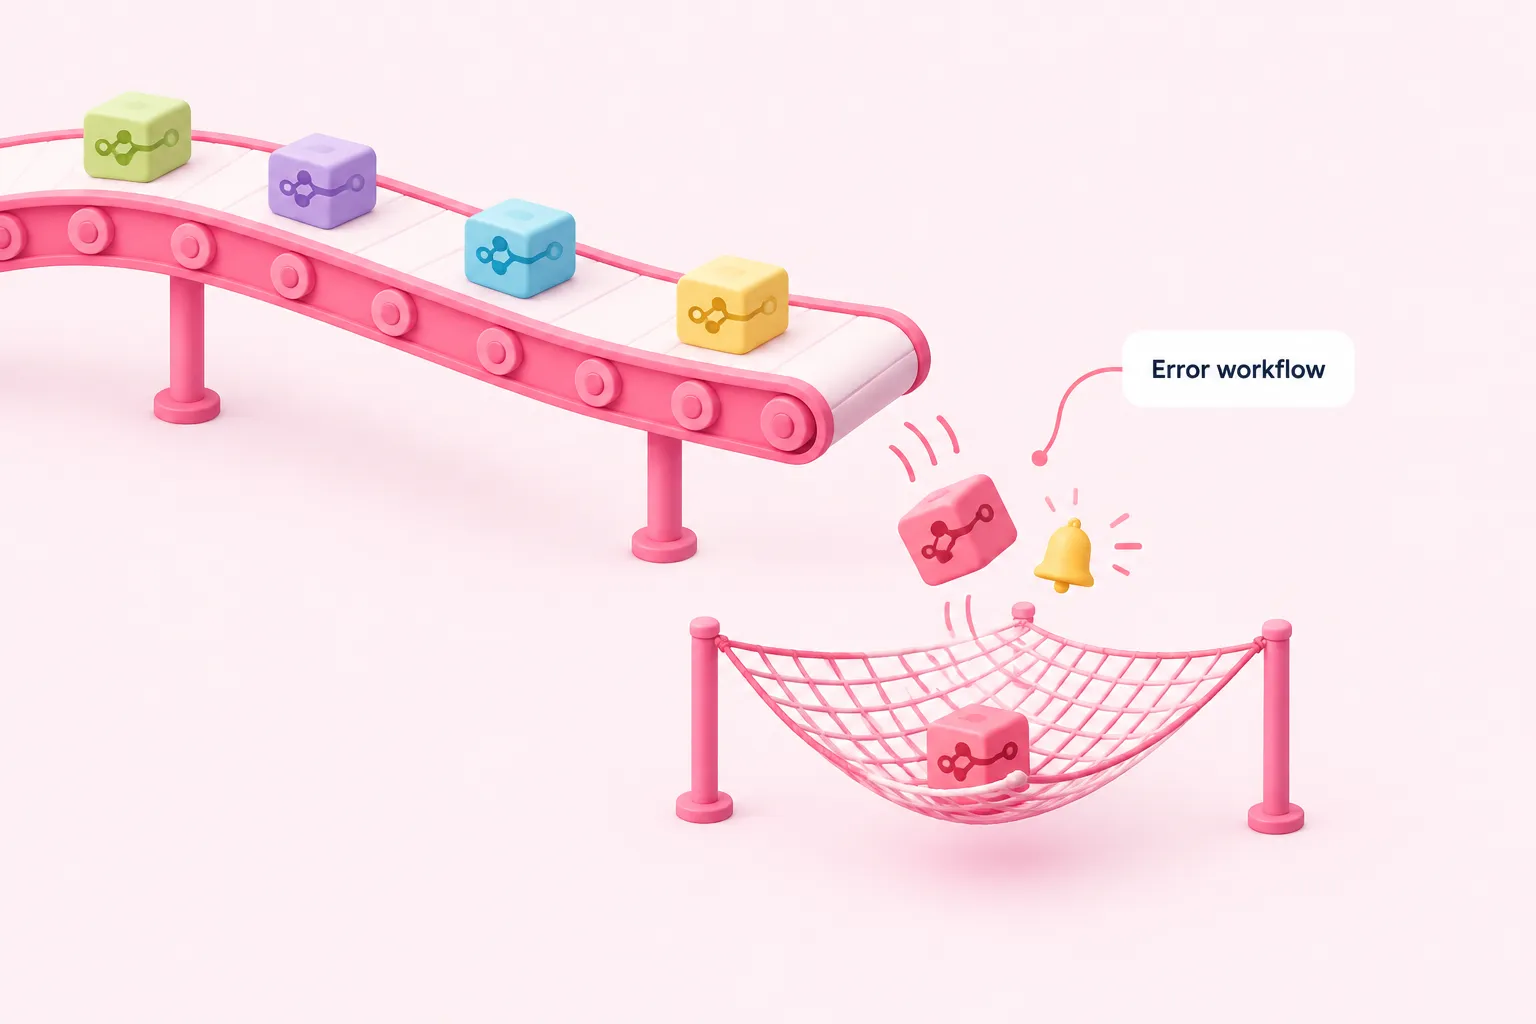
Перше, що не підлягає обговоренню, — це обробка помилок, адже n8n уже надає командам механізм для цього. Згідно з власною документацією n8n, робочому процесу можна призначити окремий робочий процес обробки помилок у його налаштуваннях (Workflow Settings), і цей робочий процес автоматично запускається щоразу, коли виконання призначеного робочого процесу завершується невдачею. Курс має подавати це як обов'язковий крок, а не опціональне доповнення: жоден робочий процес — ні у вправі, ні в продакшені — не можна вважати завершеним, поки йому не призначено робочий процес обробки помилок, який когось сповіщає.
Документація описує лише сам механізм; вона не каже, скільки інцидентів це реально запобігає після впровадження, тож варто розглядати призначений робочий процес обробки помилок як мінімальну планку, а не гарантію надійності.
Sources: Handle errors gracefully | Build | n8n Docs
Контроль доступу й облікові дані для команди, а не для одноосібного розробника
Щойно над спільним екземпляром починає працювати більше однієї людини, контроль доступу перестає бути опціональним. Вбудовані ролі екземпляра n8n — Owner, Admin і Member — це базова модель, яку кожен учасник команди має розуміти перш ніж отримати доступ до розробки. Курс має провести слухачів через те, що дозволено й що заборонено кожній ролі у спільному чи продакшн-проєкті, перш ніж дозволяти їм щось у ньому чіпати.
Команди на платному тарифі мають доступ до точнішого інструментарію. Кастомні ролі екземпляра та проєкту, які дозволяють точніший рольовий контроль доступу, задокументовані як доступні в n8n Cloud Enterprise і self-hosted Enterprise. Зовнішні сховища секретів, такі як AWS Secrets Manager, Azure Key Vault чи HashiCorp Vault, так само є функцією лише для Enterprise, призначеною для централізації облікових даних між середовищами, і адміністратор екземпляра може обмежити спільне сховище одним проєктом, щоб посилатися на нього могли лише облікові дані цього проєкту. Курс має чітко пояснювати, які саме з цих засобів контролю дійсно включені в тариф конкретної команди, щоб команди на Community-редакції не планували роботу навколо функцій, яких у них немає.
| Функція | Community edition | Business/Enterprise |
|---|---|---|
| Ролі екземпляра (Owner, Admin, Member) | Включено | Включено |
| Кастомні ролі екземпляра та проєкту | Не задокументовано як включене | Включено в n8n Cloud та self-hosted Enterprise |
| Зовнішні сховища секретів (напр., AWS Secrets Manager, Vault) | Не задокументовано як включене | Включено в n8n Cloud та self-hosted Enterprise |
Під відмінностями тарифів лежить простіший принцип проєктування. Власні рекомендації n8n щодо розгортання в продакшені описують надання кожному агенту чи робочому процесу доступу лише до тих секретів, які йому справді потрібні, щоб скомпрометований робочий процес не міг дістатися облікових даних, які йому ніколи не були потрібні. Цей принцип найменших привілеїв варто викладати ще до будь-яких інструментів, специфічних для тарифу, оскільки він застосовний незалежно від того, чи має команда кастомні ролі або зовнішнє сховище.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs, 15 best practices for deploying AI agents in production – n8n Blog
Контроль версій, стейджинг і безпечні відкати
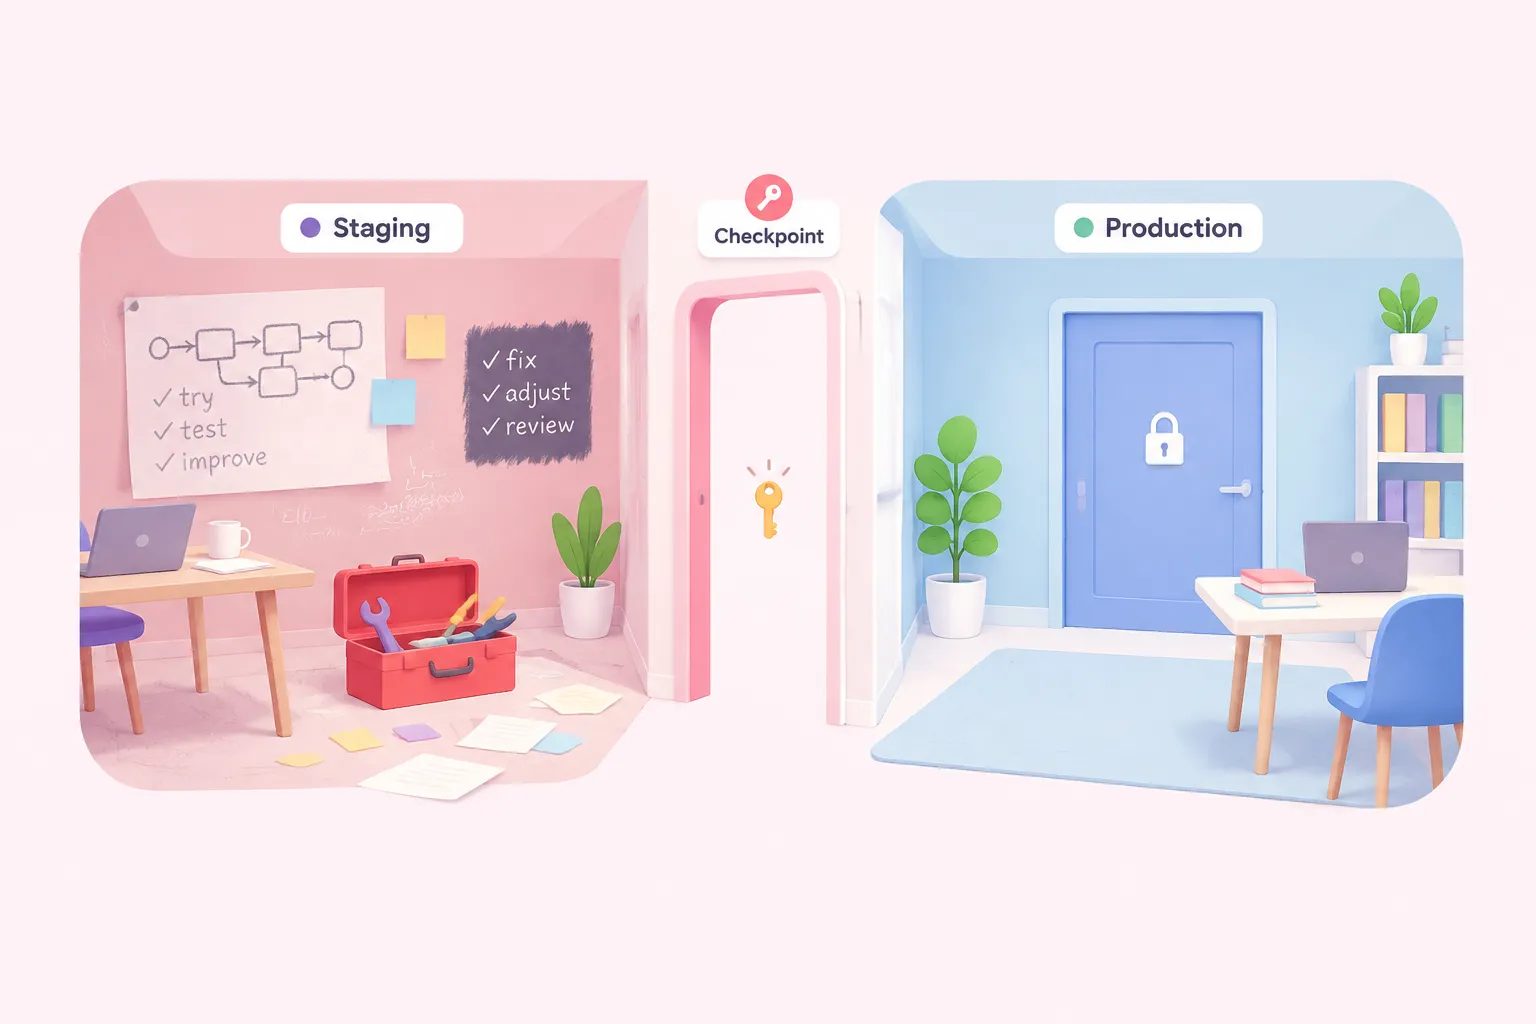
Git-орієнтований контроль версій і окремі середовища в n8n задокументовані як доступні на тарифах Business і Enterprise, і лише власник або адміністратор екземпляра може вмикати й налаштовувати їх. Курс n8n, що проводиться на нижчому тарифі, все ж може викладати цю дисципліну концептуально, але має чесно попереджати, коли практичну лабораторну роботу неможливо провести на фактичному тарифі команди.
Звичка, яка має значення незалежно від тарифу, простіша: власні рекомендації n8n стверджують, що продакшн-робочі процеси ніколи не слід редагувати напряму, а зміни варто спочатку тестувати в середовищі розробки чи стейджингу. Курс має змусити слухачів відпрацювати це в умовах вправи — внести зміну в стейджингу, перевірити її, а потім просунути в продакшн — перш ніж їм коли-небудь нададуть доступ до живого продакшн-проєкту.
Sources: Use source control and environments | Administer | n8n Docs, 15 best practices for deploying AI agents in production – n8n Blog
Дисципліна проєктування робочих процесів: іменування, модульність та ідемпотентність
Робочий процес, що витримує зіткнення з реальними даними, зазвичай має кілька спільних звичок проєктування: чіткі назви, що описують призначення робочого процесу, логіку, розбиту на менші, придатні для повторного використання частини, а не одне розлоге полотно, та кроки, які можна безпечно перезапускати без дублювання роботи, якщо тригер спрацював двічі. Дві останні звички — модульність та ідемпотентність — є корисними обмеженнями проєктування самі по собі, незалежно від будь-якого одного джерела. Щодо іменування, обробки помилок і розділення облікових даних, Тілль Фрайтаг, який описує свою професійну консультаційну діяльність із робочих процесів n8n для команд, пропонує суголосний базовий підхід у власному дописі в блозі про готові до продакшену робочі процеси:
Ставтеся до цієї цитати як до бачення одного практика, а не задокументованого стандарту n8n; власна документація n8n, розглянута для цього гіда, не приписує конкретної конвенції іменування. Звички, які він називає, — чітке іменування, обробка помилок на критичних нодах і розділення облікових даних за середовищами, — варто викладати поряд із модульністю та ідемпотентністю як обмеження проєктування з першої ж нетривіальної розробки слухача, а не як уроки, що додаються лише після того, як робочий процес уже став некерованим.
Моніторинг і масштабування зі зростанням використання
З ростом обсягу автоматизацій команди одному екземпляру n8n врешті доводиться масштабуватися за межі одного процесу, що n8n підтримує через режим черги (queue mode). Документація зазначає, що в режимі черги кожному воркер-процесу потрібно передати однаковий кастомний ключ шифрування через змінну середовища. Неузгоджені ключі між воркерами створюють ризик збоїв облікових даних і робочих процесів, які потім важко діагностувати, тож курс, що охоплює масштабування, має навчити цьому налаштуванню до першого розгортання команди в режимі черги, а не після.
Сам моніторинг пов'язаний з обробкою помилок: саме розглянутий раніше в цій послідовності робочий процес обробки помилок реально сповіщає когось, коли щось ламається під навантаженням, тож ці дві теми варто викладати разом, а не як окремі модулі.
Sources: Set a custom encryption key | Deploy | n8n Docs
Послідовність курсу та чекліст готовності до запуску
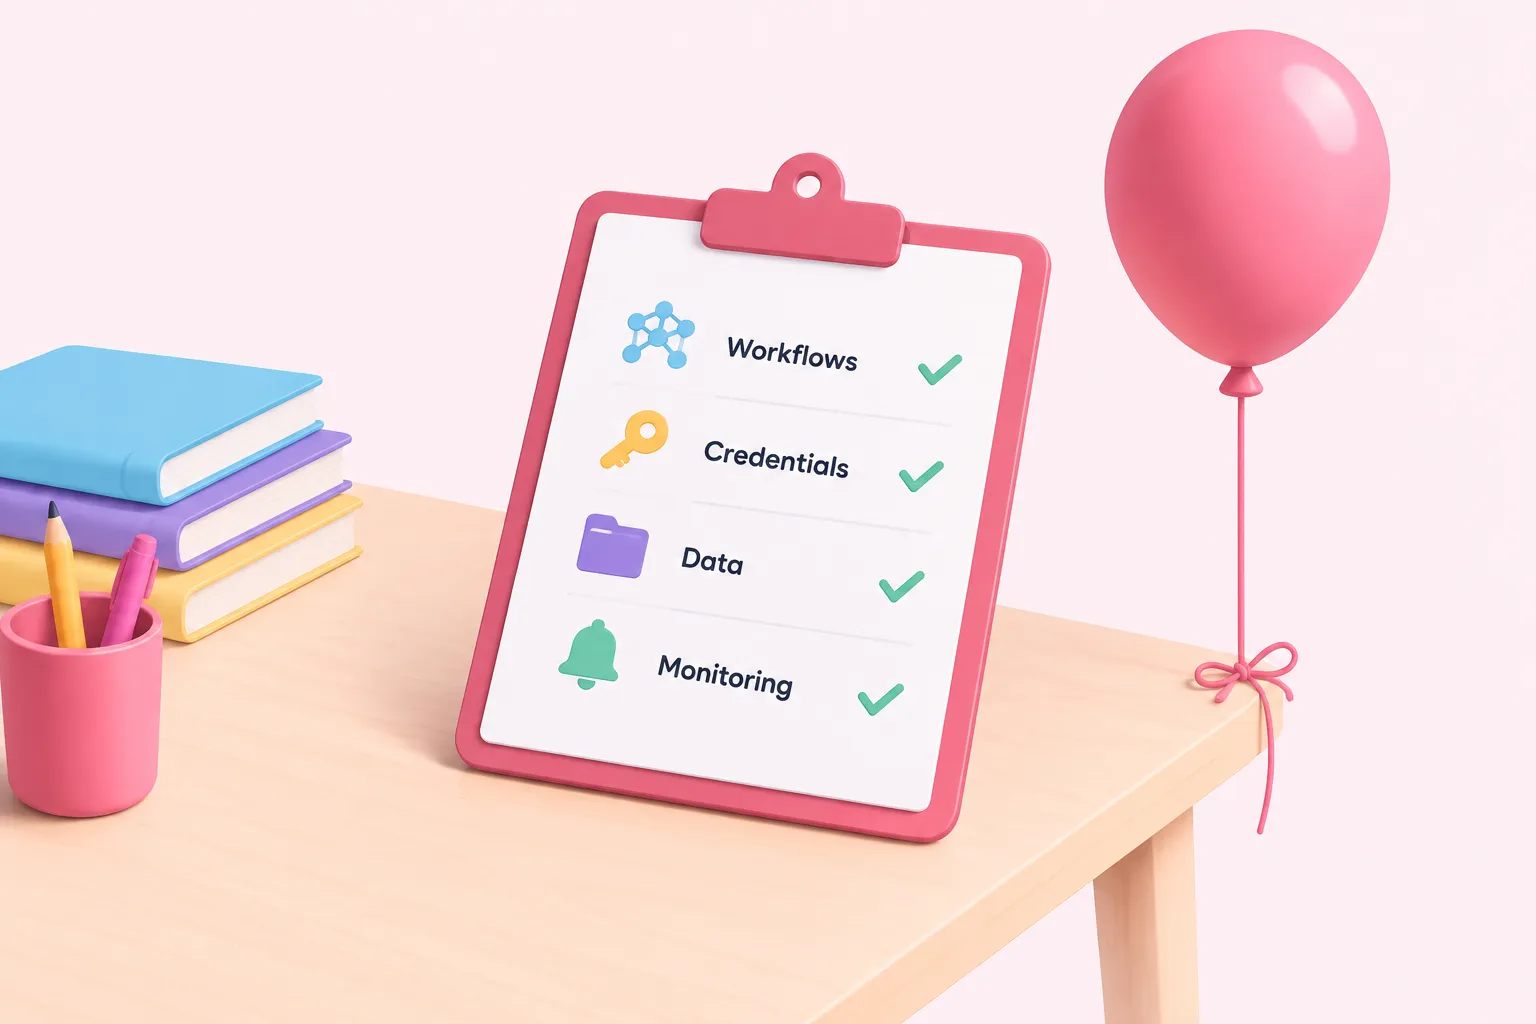
Разом ці теми утворюють природну послідовність навчання, оскільки пізніші вважають більш ранні вже другою натурою.
Пропонована послідовність курсу
- Базові будівельні блоки: Тригери, ноди та мапування даних — викладаються першими, бо все інше передбачає вільне володіння ними.
- Обробка помилок та ідемпотентність: Кожен оцінюваний робочий процес повинен мати призначений робочий процес обробки помилок і безпечну логіку повторного запуску.
- Облікові дані та контроль доступу: Ролі екземпляра, найменші привілеї та поводження з секретами відповідно до тарифу — перед наданням спільного доступу.
- Контроль версій і стейджинг: Відпрацьоване просування зі стейджингу в продакшн, перш ніж хтось редагує живий проєкт.
- Моніторинг і масштабування: Видимість виконання та передумови режиму черги зі зростанням використання.
Реальним бар'єром для «довіри в продакшені» має бути не завершення останньої вправи, а письмовий чекліст, який робочий процес слухача має пройти, перш ніж хтось вважатиме його готовим. Вибудовування курсів n8n у такій послідовності перетворює завершення матеріалу й довіру в реальних робочих процесах на одну й ту саму віху, а не на дві не пов'язані події, розділені здогадками.