Gobernanza de n8n: lo que necesita una instancia en crecimiento
Gobernanza en n8n: control de acceso, aislamiento de credenciales, gestión de cambios y auditoría que necesita una instancia en crecimiento antes de sumar equipos.
Comprobado con las fuentes citadas el .
Qué significa realmente la "gobernanza de n8n" cuando más de un equipo comparte una instancia
La gobernanza de n8n es el conjunto de decisiones que toma un equipo sobre quién puede ver, crear y ejecutar workflows en una instancia de n8n compartida, dónde viven las credenciales, cómo llegan los cambios a producción y cómo se entera alguien de lo que ocurrió después de los hechos. Solo se vuelve urgente cuando un segundo equipo, o un segundo caso de uso que toca datos reales de clientes, empieza a compartir la misma instancia que el primero. Antes de ese punto, la mayoría de los equipos se manejan con confianza y conocimiento tácito.
AOE, un partner de implementación de n8n, escribe en su propia entrada de blog de 2026 que escalar n8n sin gobernanza tiende a producir brechas de seguridad, filtraciones de credenciales, lo que denomina "Shadow AI", costes descontrolados y procesos que después nadie puede auditar. Se trata del propio enfoque de un proveedor, publicado para promocionar su trabajo de consultoría en gobernanza de n8n, por lo que esa lista concreta se lee más como un argumento comercial que como un patrón del sector medido de forma independiente. Aun leída así, señala un problema estructural real: los valores predeterminados de n8n facilitan que una persona que construye workflows avance rápido, y facilitan que un segundo o tercer equipo herede los atajos de esa persona.
Lo que sigue divide ese problema en cuatro áreas prácticas: quién obtiene acceso a qué workflows y credenciales, cómo se aíslan los secretos a medida que se conectan más sistemas, cómo pasa un cambio de un borrador a algo que se ejecuta en producción, y cómo descubre un administrador lo que realmente ocurrió.
- Control de acceso: quién puede ver, crear y ejecutar workflows y credenciales en cada proyecto
- Aislamiento de credenciales: dónde viven los secretos y qué proyecto puede acceder a ellos
- Gestión de cambios: cómo pasa un cambio de un borrador a producción
- Observabilidad y auditoría: cómo descubre un administrador lo que ocurrió después
En cada área hay un punto en el que las restricciones de plan documentadas de n8n, y no solo las buenas intenciones, determinan con qué nivel de detalle puede controlar realmente las cosas un equipo, algo relevante para quien esté comparando ediciones autoalojadas o planes de Cloud antes de comprometer una instancia en crecimiento con uno de ellos.
Sources: n8n Governance: What Lies Between the First Pilot and a Productive Enterprise Platform | Blog | AOE
Control de acceso: proyectos y permisos basados en roles
n8n agrupa los workflows y las credenciales en proyectos, y asigna un rol a cada usuario dentro de cada proyecto al que pertenece, de modo que la misma persona puede ser editora en un proyecto y no tener ningún acceso en otro. Ese modelo por proyecto es lo que permite que una sola instancia dé servicio a varios equipos sin que todos los workflows y credenciales estén en un único fondo compartido que todo el mundo puede ver.
Hay un comportamiento que conviene tener en cuenta antes de que sorprenda a alguien: mover un workflow o una credencial a otro proyecto o propietario elimina todo su uso compartido existente. Cualquier otro workflow que dependiera de ese acceso compartido deja de funcionar hasta que alguien lo vuelva a compartir, lo que convierte una reorganización rutinaria en un incidente si ocurre sin previo aviso.
Creemos que tratar los proyectos de n8n como el límite de seguridad predeterminado desde el primer día merece el coste de configuración, porque añadir control de acceso después de que los recursos estén dispersos en espacios personales es mucho más difícil que empezar organizado. Decidir la estructura de proyectos pronto sale más barato que desenredarla una vez que tres equipos dependen de la disposición actual.
Sources: Organize work in projects | Administer | n8n Docs
Roles de instancia y de proyecto integrados frente a roles de proyecto personalizados
n8n incluye roles de instancia integrados y roles de proyecto integrados. Los roles de proyecto, que limitan el acceso a los workflows y credenciales de un proyecto concreto, están disponibles en todos los planes de n8n Cloud y en los niveles autoalojados Registered Community, Business y Enterprise. Los roles de instancia y de proyecto personalizados, que permiten a un administrador definir roles más detallados que el conjunto integrado, están restringidos al plan Enterprise tanto en n8n Cloud como en autoalojado. El propio blog de n8n, publicado en enero de 2026, describe los Custom Project Roles como una forma de que los administradores creen roles verdaderamente personalizados asignados a nivel de proyecto, en lugar de elegir entre el conjunto fijo.
| Tipo de rol | Qué controla | Disponibilidad por plan |
|---|---|---|
| Roles de instancia integrados | Permisos de toda la instancia, como owner o admin | No se especifica un límite de plan concreto en la documentación revisada |
| Roles de proyecto integrados | Acceso a los workflows y credenciales de un proyecto | n8n Cloud: todos los planes. Autoalojado: Registered Community, Business, Enterprise |
| Roles de instancia y proyecto personalizados | Roles definidos por el administrador más allá del conjunto fijo, asignados a nivel de proyecto | n8n Cloud: Enterprise. Autoalojado: Enterprise |
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, Introducing Custom Project Roles and User Provisioning via SSO, built for Enterprise governance – n8n Blog
Aprovisionamiento de usuarios mediante SSO
El aprovisionamiento de usuarios mediante SSO de n8n, anunciado en el blog de n8n en enero de 2026, sincroniza los permisos de usuario entre un proveedor de identidad y n8n, de modo que el acceso se actualiza automáticamente cuando cambia el rol de alguien en el origen, en lugar de requerir un paso manual aparte dentro de n8n. Para una instancia en crecimiento, eso cierra una brecha habitual: la del administrador que recuerda añadir a alguien a un proyecto pero olvida eliminarlo cuando esa persona cambia de equipo.
Gobernanza de credenciales: aislar los secretos a medida que se multiplican los equipos
Todo workflow que llama a una API, envía un correo o escribe en una base de datos también mantiene una credencial, y el número de credenciales de una instancia tiende a crecer con el número de integraciones, no con el número de personas que las revisan. Así es la gobernanza de datos de n8n en el día a día: decidir qué proyecto puede acceder a qué secreto, y asegurarse de que una credencial que nadie recuerda haber creado no sobreviva en silencio al workflow para el que se construyó.
Credenciales fijas frente a credenciales de usuario final
Como contexto, el patrón predeterminado de n8n es lo que su propia documentación llama una credencial fija: un único objeto de credencial compartido que el propietario del workflow configura una vez, y que usa después cada ejecución de ese workflow. n8n también ofrece una función de credenciales de usuario final, en la que un workflow se ejecuta con las credenciales de la persona que lo dispara, algo adecuado para un workflow que debe actuar como cada individuo en lugar de como una única cuenta de servicio compartida. Las credenciales de usuario final requieren un plan Enterprise tanto en n8n Cloud como en n8n autoalojado.
La propia documentación de n8n marca las credenciales de usuario final como una función en Preview y desaconseja depender de ella en producción. Eliminar la plantilla de credencial subyacente elimina de golpe la conexión individual de cada usuario conectado, no solo la del administrador, lo que puede romper el workflow para todo un equipo hasta que cada persona vuelva a conectarse. Seríamos cautos a la hora de apoyarnos en las credenciales de usuario final para algo importante en producción mientras la función siga en Preview, ya que una sola eliminación accidental puede romper en silencio el acceso de todas las personas conectadas a la vez.
Sources: End-user credentials | Administer | n8n Docs
Centralizar secretos con almacenes externos de secretos
En lugar de almacenar cada clave de API dentro de n8n, n8n puede leer secretos desde un almacén externo: 1Password, AWS Secrets Manager, Azure Key Vault, GCP Secrets Manager, HashiCorp Vault o Infisical. Esta función está limitada al plan Enterprise tanto en n8n Cloud como en n8n autoalojado. Un administrador de la instancia puede limitar un almacén concreto a un único proyecto, de modo que solo las credenciales de ese proyecto puedan hacer referencia a los secretos que contiene, manteniendo el almacén de un equipo fuera del alcance de los workflows de otro equipo incluso en la misma instancia.
| Enfoque | Cómo funciona | Disponibilidad por plan |
|---|---|---|
| Credencial fija (compartida) | Un objeto de credencial configurado una vez, usado por cada ejecución de un workflow | Comportamiento predeterminado; no está restringido por plan en el material revisado |
| Credenciales de usuario final | El workflow se ejecuta con las credenciales de quien lo dispara; estado Preview | n8n Cloud: Enterprise. Autoalojado: Enterprise |
| Almacén externo de secretos | n8n lee secretos de un almacén como HashiCorp Vault o AWS Secrets Manager, limitado por proyecto | n8n Cloud: Enterprise. Autoalojado: Enterprise |
Sources: Use external secret stores | Administer | n8n Docs
Gestión de cambios: control de versiones, entornos y variables compartidas
El control de acceso decide quién puede tocar un workflow, y la gobernanza de credenciales decide a qué puede acceder; la gestión de cambios decide cómo pasa realmente un workflow del borrador de alguien a la versión que se ejecuta en producción, y si ese paso es visible para alguien más allá de quien lo hizo.
Entornos respaldados por Git y patrones de ramificación
La función de control de versiones de n8n usa ramas de Git para respaldar entornos independientes, como staging y producción, en una sola instancia. Requiere conectar un repositorio Git, que puede usar acceso SSH con claves de despliegue, y solo está disponible en los planes Business y Enterprise de n8n. Los administradores de proyecto, no solo los propietarios o administradores de la instancia, pueden subir cambios al repositorio conectado, lo que da a un equipo de proyecto una vía para contribuir sin otorgarle el control total de la instancia.
Un entorno también puede marcarse como Protected, lo que impide que los usuarios editen directamente en él los recursos bajo control de versiones; la propia documentación de n8n lo recomienda para las instancias de producción, de modo que los cambios tengan que llegar a través de la vía de promoción respaldada por Git en lugar de mediante una edición en vivo en la interfaz de producción.
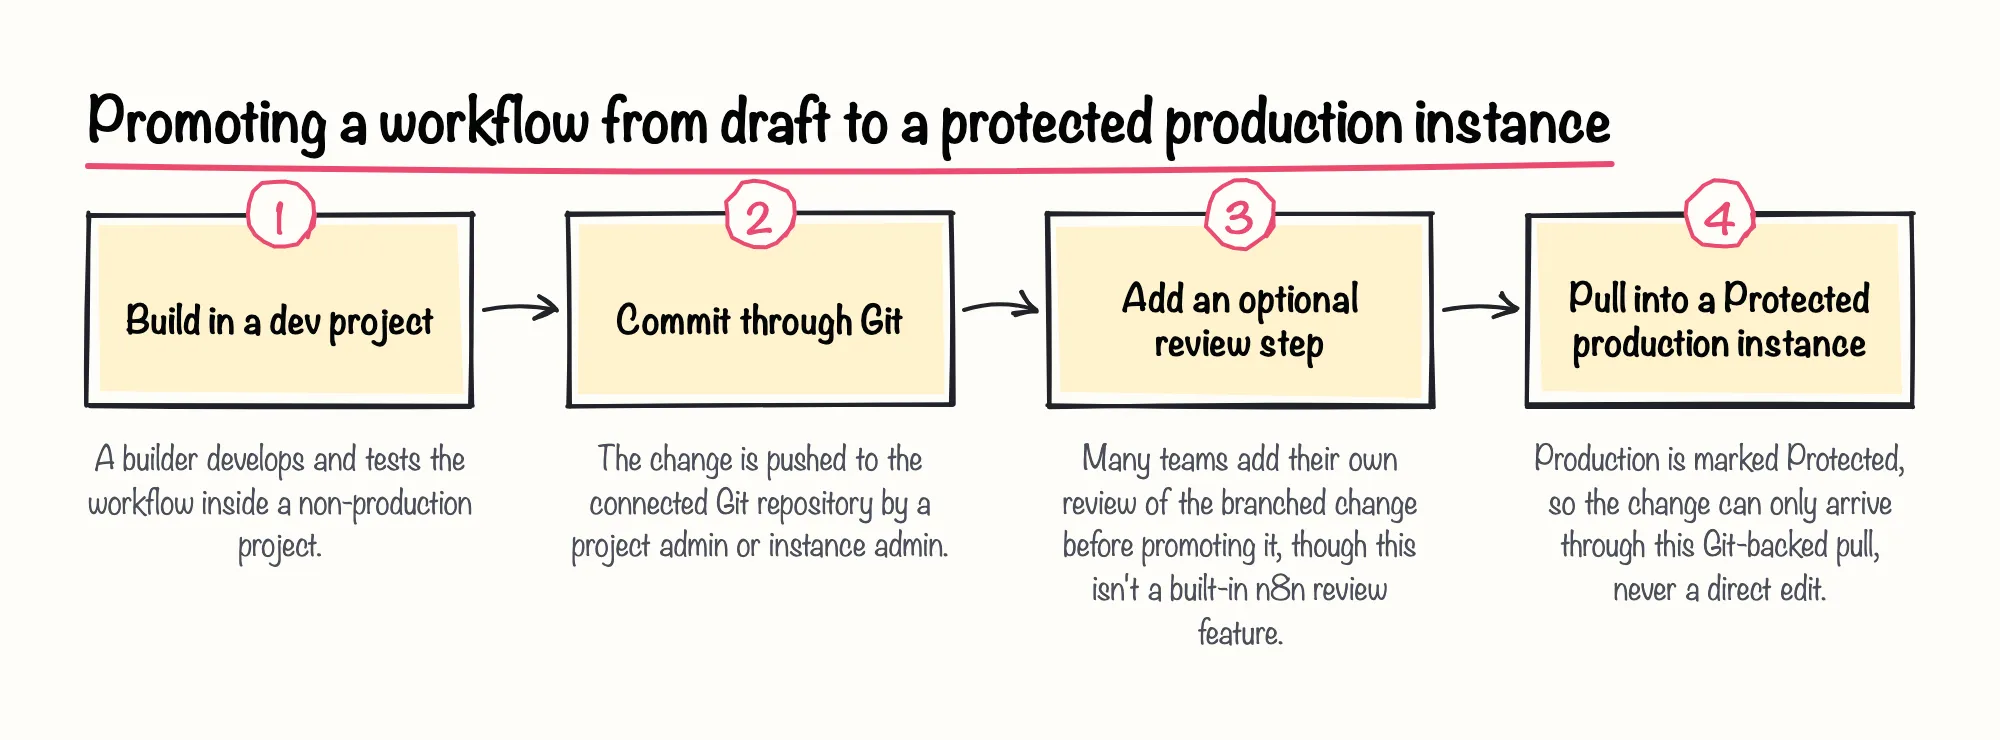
Nuestra postura es pragmática: si una instancia ya toca sistemas de producción, merece la pena presupuestar ahora las funciones Enterprise que habilitan una separación real de entornos, en lugar de descubrir en mitad de un incidente que staging y producción han estado compartiendo el mismo proyecto todo este tiempo.
Sources: Use source control and environments | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Variables globales frente a variables de ámbito de proyecto
n8n también admite variables personalizadas, valores reutilizables que un workflow puede referenciar en lugar de incluirlos directamente en el código. Solo los propietarios y administradores de la instancia pueden crearlas, lo que evita que una lista creciente de valores de entorno pueda ser editada por cualquiera que esté editando un workflow. Las variables están disponibles en los planes Pro y Enterprise de n8n Cloud, y en los planes Business y Enterprise autoalojados.
Las variables son de solo lectura en tiempo de ejecución: un workflow puede leer el valor de una variable, pero cambiarlo debe hacerse a través de la interfaz de n8n y no mediante la lógica del workflow. Esa restricción es una pequeña pieza de la gobernanza de n8n, y útil, porque el valor de una variable no puede ser reescrito en silencio por un workflow que se comporte mal.
Sources: Define custom variables | Build | n8n Docs
Observabilidad y auditoría: registro y revisiones de seguridad
El control de acceso, el aislamiento de credenciales y una vía de promoción respaldada por Git reducen la frecuencia con la que algo sale mal. Pero ninguno responde a la pregunta que se hace un administrador después de un incidente: qué cambió realmente, quién lo cambió y cuándo.
Eventos de auditoría y envío de registros a sistemas externos
La función de envío de registros (log streaming) de n8n reenvía los eventos de la plataforma a las propias herramientas de registro y alertas de un equipo, en lugar de mantener ese historial solo dentro de la interfaz de n8n. Está restringida al plan Enterprise tanto en n8n Cloud como en n8n autoalojado. Entre los eventos que puede transmitir el catálogo de auditoría de n8n hay uno específico, "User credentials created", que es exactamente el tipo de señal que una instancia en crecimiento necesita que fluya hacia la monitorización existente en lugar de quedarse sin revisar dentro de n8n.
Sources: Stream logs to external systems | Administer | n8n Docs
Ejecutar la auditoría de seguridad integrada de n8n
n8n también incluye una herramienta de auditoría de seguridad integrada que genera cinco informes de riesgo independientes, que cubren credenciales, la base de datos, el sistema de archivos, los nodos y la configuración de la instancia. El informe de credenciales señala específicamente las credenciales que no se usan en ningún workflow, que es el acceso huérfano que una revisión de gobernanza debería limpiar antes de que alguien le encuentre un uso que nadie aprobó.
El informe de la instancia señala otras dos cuestiones que conviene revisar de forma periódica y no solo después de que algo falle: los webhooks sin proteger que se ejecutan en la instancia, y si la propia instancia está ejecutando software desactualizado. Ninguno de estos hallazgos demuestra que haya ocurrido un incidente; ambos son trabajo de base que comparten por igual la gobernanza de IA en n8n y la gobernanza general de workflows, ya que un workflow de agente de IA detrás de un webhook sin proteger o de una instancia desactualizada conlleva la misma exposición que cualquier otro workflow.
Sources: Run security audits | Deploy | n8n Docs
Una lista de verificación práctica de gobernanza antes de escalar entre equipos
Ninguna de las funciones anteriores gobierna nada por sí sola; solo surten efecto cuando un equipo decide usarlas y realmente asigna los roles, limita los almacenes de secretos y protege el entorno. La siguiente lista de verificación es un consejo editorial elaborado a partir del comportamiento documentado anterior, no una certificación ni una garantía, y pretende ser un punto de partida para adaptar, no una secuencia fija que toda instancia deba seguir en orden.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, Organize work in projects | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs, Use source control and environments | Administer | n8n Docs, Stream logs to external systems | Administer | n8n Docs, Run security audits | Deploy | n8n Docs