Чекліст допуску імпортованих шаблонів робочих процесів n8n до продакшену
Практичний чекліст для перевірки відповідальності, безпеки, облікових даних, поведінки даних, доступу, доказів виконання та готовності до відкату в n8n.
Перевірено за наведеними джерелами .
1. Визначте призначення та межі робочого процесу
Перевірка: Як редакційний критерій готовності до продакшену, а не обов’язковий стандарт n8n, призначте власника з боку бізнесу та технічного власника. Задокументуйте очікуваний результат робочого процесу, тригер, підключені системи, очікувані вхідні й вихідні дані та людей, на яких впливають його дії. Перевірку завершено, якщо рецензент може пояснити, що робочий процес має робити — і чого він не повинен робити, — не покладаючись на назву чи примітки шаблону.
Перевірка: Складіть перелік усіх вузлів, інтеграцій, вебхуків, операцій із базами даних, взаємодій із файловою системою та зовнішніх призначень. Позначте всі вузли спільноти або незнайомі вузли для подальшого дослідження. Цей перелік є редакційною рекомендацією щодо схвалення, а не обов’язковим стандартом n8n, але він визначає межі для подальших рішень щодо безпеки та доступу.
Перевірка: Визначте межі продакшену. Зафіксуйте, у якому середовищі працюватиме робочий процес, очікувану схему запуску, допустимість паралельних виконань і зовнішні дії, які може бути складно скасувати. Як редакційний критерій готовності до продакшену, а не обов’язковий стандарт n8n, до схвалення задокументуйте докази готовності до відкату та погоджену дію: вимкнути робочий процес, відновити перевірену версію, відкликати облікові дані або застосувати іншу доречну для компанії процедуру. Перевірку завершено, якщо власники погодили конкретну реакцію на неочікуваний результат розгортання.
Sources: S1
2. Перевірте чутливу до безпеки поведінку та результати аудиту інстансу
Перевірка: Запустіть аудит безпеки інстансу n8n і збережіть його результати разом із матеріалами перевірки. Дослідіть висновки, пов’язані з імпортованим робочим процесом і середовищем його виконання. Чистий або покращений звіт є доказом для перевірки, але не доводить, що робочий процес безпечний.
Перевірка: Проаналізуйте кожен вбудований вузол, який n8n класифікує як ризикований. Для кожного такого вузла в шаблоні задокументуйте, навіщо він потрібен, до яких даних і ресурсів має доступ та чи забезпечить менш привілейована архітектура ту саму мету. Не схвалюйте вузол лише тому, що його додав автор шаблону.
Перевірка: Простежте можливі шляхи даних за межами видимого полотна вузлів. Врахуйте відповіді вебхуків, вихідні запити, журнали, наступні вузли, доступ до баз даних і взаємодію з файловою системою. Якщо у підтримуваній компанією версії Enterprise доступне приховування даних виконання, воно може приховувати вхідні та вихідні payload-дані вузлів від переглядачів робочого процесу, зберігаючи метадані. Його не можна вважати контролем доступу до бекенду чи захистом усіх інших шляхів даних.
Перевірку завершено, якщо результати аудиту, рішення щодо ризикованих вузлів, відкриті шляхи даних і застосовні налаштування інстансу мають призначених рецензентів та зафіксовані результати. Будь-який недоступний контроль, що залежить від редакції або версії, слід позначити як незастосовний, а не мовчки зараховувати як пройдений.
3. Замініть і обмежте облікові дані
Перевірка: Як редакційні перевірки готовності до продакшену, а не обов’язкові стандарти n8n, перегляньте кожне імпортоване посилання на облікові дані, замініть його або свідомо прив’яжіть до облікових даних під керуванням компанії та зафіксуйте їхнього власника, цільовий сервіс, дозволені ресурси, місце зберігання і процедуру відкликання. Не припускайте, що перенесене посилання має належного власника чи область доступу.
Перевірка: Для підтримуваних сторонніх застосунків віддавайте перевагу OAuth. Перевірте області доступу, які фактично надає сервіс, оскільки можливості OAuth і поведінка відкликання залежать від постачальника. Якщо потрібен API key, обмежте його найменшим практичним набором ресурсів і операцій, а потім задокументуйте цю область доступу.
Перевірка: Протестуйте відмову облікових даних без розкриття секретів. Серед рекомендованих сценаріїв — прострочена авторизація, відкликаний тестовий ключ або заборонена операція поза дозволеною областю доступу. Це редакційні рекомендації щодо тестування, а не валідовані тести безпеки. Перевірку завершено, якщо робочий процес успішно працює з передбаченою авторизацією, помітно завершується помилкою за відсутності доступу та не має незрозумілих залежностей від облікових даних.
Sources: S5
4. Перевірте мапінги, трансформації, гілки та зв’язки між елементами
Перевірка: Під час аналізу відокремлюйте мапінг від трансформації. У n8n мапінг посилається на дані, створені попередніми вузлами; сам по собі він не змінює ці дані. Перелічіть кожне важливе зіставлене поле, його вихідний вузол, очікуваний тип і поведінку за відсутності значення. Окремо визначте правила трансформації, щоб рецензенти бачили, де саме змінюються значення.
Перевірка: Використовуйте репрезентативні непродакшен-вхідні дані для очікуваного сценарію та рекомендованих крайових випадків, як-от порожні значення, неправильно сформовані поля, кілька елементів, неочікувані типи й альтернативні гілки. Ці випадки є редакційними рекомендаціями, а не валідованим набором тестів. Порівняйте фактичні результати із задокументованими очікуваннями та перевірте, чи чутливі поля не надсилаються до непотрібних призначень.
Перевірка: Якщо програмні вузли створюють кілька елементів або передають їх у гілки, перевірте зв’язки між вхідними та вихідними елементами. Відсутній зв’язок може порушити наступні вирази, тоді як вузли декларативного типу можуть обробляти такі зв’язки автоматично. Перевірку завершено, якщо запуски з кількома елементами й розгалуженнями формують передбачені наступні посилання без незрозумілих невідповідностей.
5. Просувайте перевірену версію за контрольованим процесом
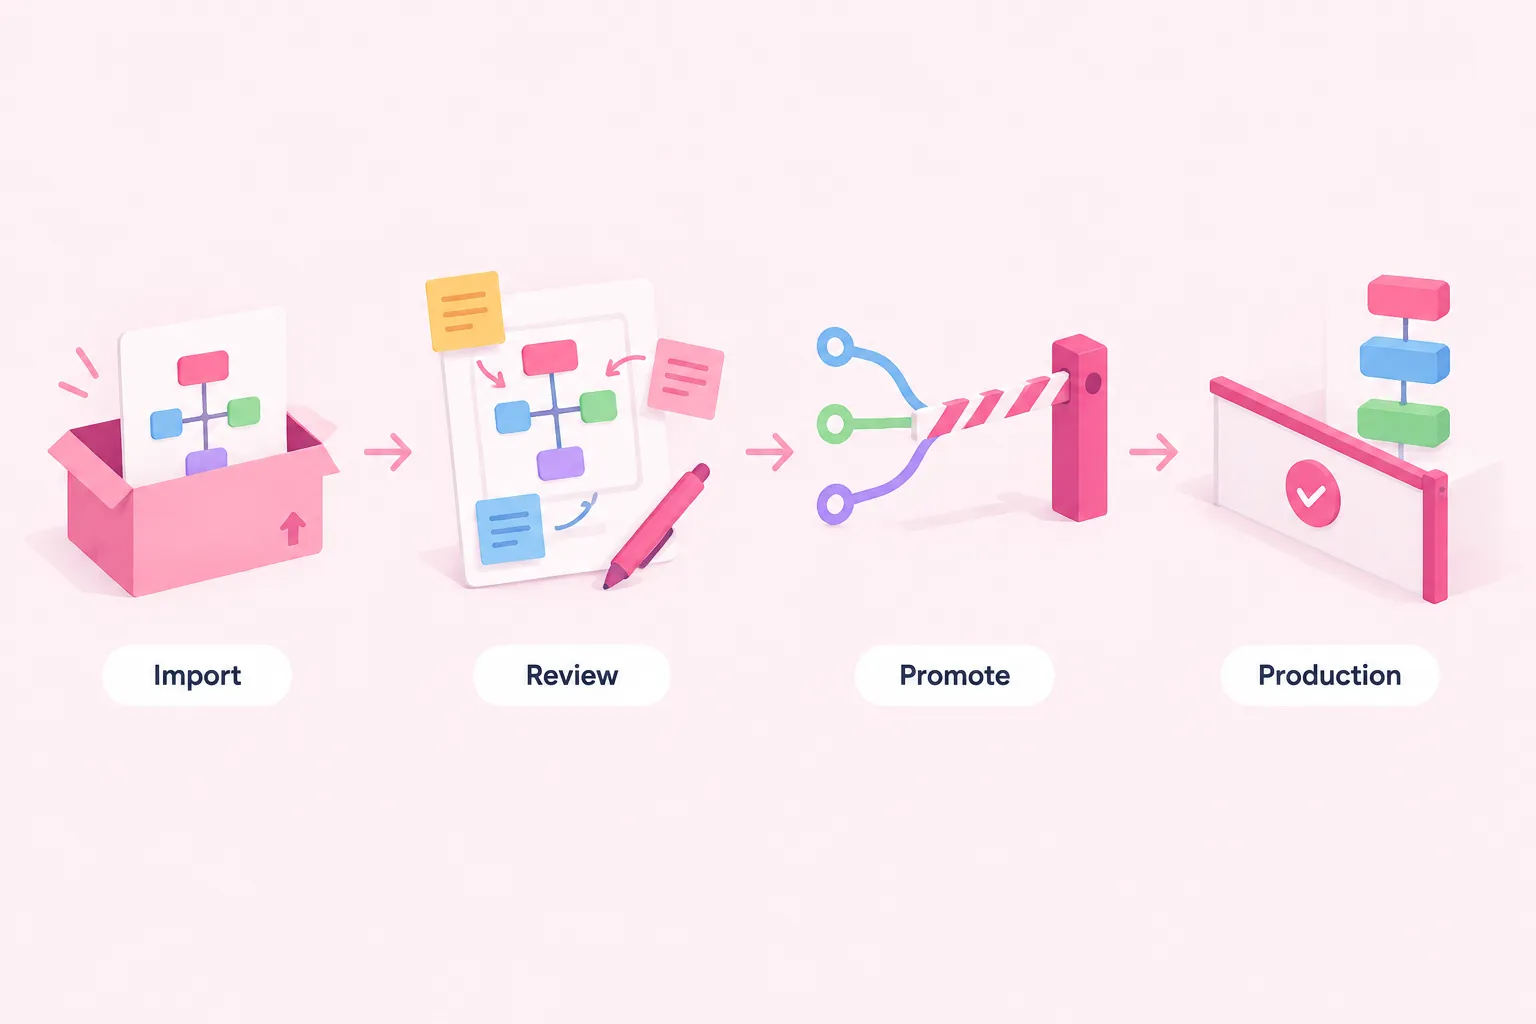
Перевірка: Як редакційні засоби контролю продакшену, а не обов’язкові правила n8n, визначте точну збережену версію робочого процесу, яку схвалюють, зафіксуйте, хто її перевірив, задокументуйте зміни порівняно з імпортованим шаблоном і середовище, у якому отримано докази тестування, та забороніть вважати неперевірені зміни частиною схваленого артефакту.
Перевірка: Якщо застосовний план n8n і адміністративна конфігурація підтримують середовища з контролем версій, зв’яжіть середовища з гілками Git і використовуйте задокументовану модель push-and-pull як межу просування. Вимога перевіряти версію, що рухається до продакшену, є редакційним контролем. Оскільки ця можливість обмежена відповідними конфігураціями Business та Enterprise, команди без неї можуть розглянути редакційні альтернативи: зберігати експортований артефакт, виконувати колегіальне порівняння та призначати відповідального за схвалення розгортання.
Перевірку завершено, якщо продакшен отримує ту саму перевірену логіку та конфігурацію, які передбачені записом про схвалення. Ця умова завершення є редакційним контролем продакшену. Секрети та прив’язки облікових даних, специфічні для середовища, слід перевіряти окремо, а не робити висновок про них із системи контролю версій.
Sources: S2
6. Протестуйте сценарії успіху, помилки, повторної спроби та усунення несправностей
Перевірка: Запустіть звичайний сценарій і перегляньте виконання, доступне авторизованому рецензенту. Зафіксуйте категорію вхідних даних, статус виконання, важливі результати та всі зовнішні побічні ефекти. Видимість виконання залежить від доступу до робочого процесу або проєкту, а видалення робочого процесу також видаляє історію його виконань, тому зберігайте докази схвалення відповідно до політики компанії.
Перевірка: Навмисно відтворіть значущі сценарії помилок у непродакшен-контексті. Серед рекомендованих випадків — некоректні вхідні дані, недоступні тестові сервіси, відмова в авторизації та контрольована помилка наступного компонента. Переконайтеся, що помилку можна знайти й зрозуміти без розкриття зайвих чутливих даних.
Перевірка: Перед повторною спробою невдалого виконання оцініть ризик повторного відтворення. n8n підтримує повторний запуск невдалих виконань, але це не означає автоматичних повторних спроб вузлів, ідемпотентності чи безпечного повторення за наявності зовнішніх побічних ефектів. Визначте, чи може ще одна спроба продублювати повідомлення, запис, дію на кшталт платежу або іншу зовнішню зміну. Перевірку завершено, якщо спостерігалася як успішна, так і помилкова поведінка, а кожне рішення щодо повторної спроби пов’язане з оцінюванням побічних ефектів конкретного робочого процесу.
Sources: S3
7. Підтвердьте доступ до робочого процесу, облікових даних і виконань
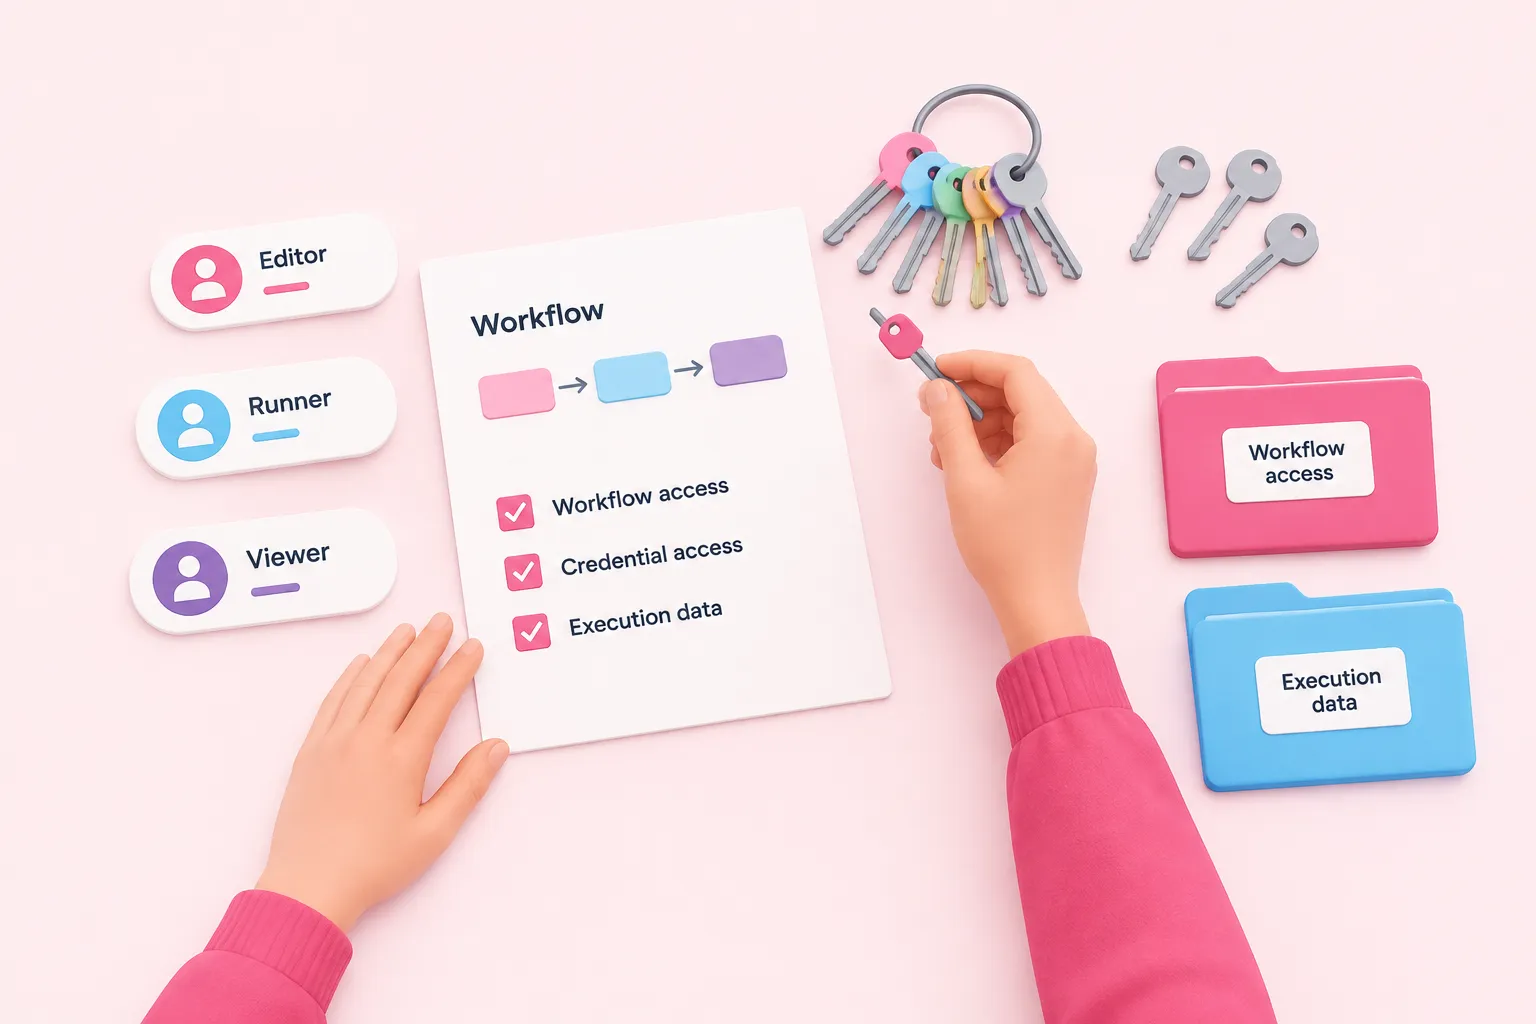
Перевірка: Перелічіть людей або групи, які можуть переглядати, редагувати, запускати чи поширювати робочий процес і перевіряти його виконання. Аналізуйте членство в робочому процесі та проєкті разом, оскільки видимість виконань залежить від доступу до відповідних робочих процесів.
Перевірка: Врахуйте вплив облікових даних у рішенні щодо доступу. Спільний доступ до робочого процесу може дозволяти редакторам використовувати всі облікові дані, на які він посилається, тому доступ не можна схвалювати лише за видимістю полотна. Для кожного майбутнього редактора підтвердьте, що використання підключених облікових даних потрібне для його ролі.
Перевірка: Застосуйте принцип найменших привілеїв як критерій завершення: кожен зазначений користувач повинен отримати лише той доступ до робочого процесу й облікових даних, який потрібен для призначених обов’язків. Це відповідає описаному n8n принципу спільного доступу, але не доводить, що конкретна конфігурація компанії відповідає її внутрішній політиці доступу. Модель хостингу, план, налаштування проєкту та власні ролі можуть впливати на доступні засоби контролю.
Перевірка: Визначте, чи містять payload-дані виконань чутливу інформацію та хто може їх переглядати. Якщо приховування даних доступне й доречне, використовуйте його як засіб контролю видимості на рівні переглядача, продовжуючи окремо оцінювати зберігання на бекенді та інші шляхи даних.
8. Створіть запис про схвалення та відкат
Перевірка: Як редакційні рекомендації з управління, а не обов’язкові стандарти n8n, надайте кожному розділу чекліста статус, наприклад «пройдено», «не пройдено», «не застосовується» або «потрібне виправлення», і зафіксуйте рецензента, місце зберігання доказів, дату рішення, відповідального за виправлення та залишковий ризик.
Перевірка: Наведене далі також є редакційними засобами контролю, а не вимогами n8n: схвалення має залежати від явного зазначення невирішених проблем; для кожного компенсувального засобу контролю слід визначити ризик, якого він стосується, його власника та умову повторного вимкнення чи перегляду робочого процесу; подальші зміни шаблону мають проходити нову перевірку, а не успадковувати раніше прийнятий ризик.
Перевірка: Як редакційний контроль перед активацією, безпосередньо перед запуском у продакшені повторно підтвердьте дію для відкату, спосіб відкликання облікових даних і відповідального власника. Остаточний критерій завершення також є редакційною рекомендацією з управління: організація повинна мати змогу визначити схвалену версію, розуміти залишкові ризики, обмежити доступ, переглянути відповідні докази виконання та відреагувати на несприятливе розгортання, не вигадуючи процедуру вже під час інциденту.