Lista de verificación ante una brecha de seguridad en n8n: qué comprobar y bloquear primero
Si sospechas una brecha de seguridad en n8n, esta checklist indica qué comprobar y bloquear primero, desde la contención hasta la rotación de credenciales.
Comprobado con las fuentes citadas el .
Antes de empezar: qué asume esta checklist de brecha de seguridad en n8n
Si sospechas una brecha de seguridad en n8n, el orden en que actúas importa tanto como lo que haces. Esta checklist recorre qué comprobar y bloquear primero, sintetizando la documentación propia de n8n y textos de terceros sobre respuesta a incidentes en una secuencia ordenada.
Asume que todavía tienes acceso administrativo a la instancia, que puedes acceder directamente al servidor o al espacio de trabajo en la nube, y que estás respondiendo a una sospecha concreta en lugar de realizar una auditoría general de los problemas de seguridad de n8n, ya que no toda brecha de seguridad en n8n es igual. Algunos de los pasos siguientes dependen de la edición o el plan de n8n que utilices; cada uno se indica donde corresponde.
Sources: Rotate encryption keys | Deploy | n8n Docs
Paso 1 — Contener: corta primero el acceso externo
Antes de auditar nada, corta el acceso externo. La propia documentación de n8n describe la desactivación de la API pública como una forma de impedir que otros utilicen la API REST pública de n8n, y dar ese paso primero evita que un atacante vuelva a acceder a la instancia mientras investigas. Trata la instancia como expuesta hasta que confirmes lo contrario.
En nuestra opinión, debatir la causa raíz antes de cortar el acceso solo amplía la ventana de la que dispone un atacante; contén primero, diagnostica después.
Sources: Security | Deploy | n8n Docs
Paso 2 — Rota los propios secretos de n8n (clave de cifrado, tokens, sesiones)
Una vez cortado el acceso externo, rota los propios secretos de n8n antes de confiar en nada que ya tenga sesión iniciada. En n8n autoalojado, la clave de cifrado puede rotarse, pero la documentación de n8n señala que esta función no está disponible en n8n Cloud e indica a los administradores que realicen una copia de seguridad completa de la base de datos antes de activarla, ya que la rotación es una migración de un solo sentido.
| Despliegue | Disponibilidad | Nota |
|---|---|---|
| n8n autoalojado | Disponible | Haz primero una copia de seguridad de la base de datos; la rotación es una migración de un solo sentido, según la documentación de n8n. |
| n8n Cloud | No disponible | La documentación de n8n indica que esta función no se ofrece en Cloud. |
Más allá de la clave de cifrado, la guía de respuesta a incidentes de Gridinsoft de 2026, que recoge la investigación de GitGuardian, indica a los responsables que revoquen todos los tokens de API o MCP de n8n expuestos y que roten los secretos conectados en su origen, no solo a nivel de n8n.
Sources: Rotate encryption keys | Deploy | n8n Docs, Leaked n8n API Tokens: 321 Live Instances Exposed
Paso 3 — Bloquea y revisa las cuentas de usuario
n8n define tres roles de instancia integrados, Owner, Admin y Member, con Admin disponible en n8n Cloud Pro, Enterprise y Enterprise autoalojado, según la documentación de n8n. Revisa quién tiene cada rol y elimina el acceso de cualquiera que no puedas justificar de inmediato.
Si necesitas eliminar a un usuario sospechoso de estar comprometido, el flujo de eliminación de n8n permite que un administrador elija entre copiar los datos de flujo de trabajo y las credenciales de ese usuario a uno nuevo o eliminarlos de forma permanente, según la documentación de n8n. Por defecto, optaríamos por eliminar permanentemente los flujos de trabajo y las credenciales de un usuario sospechoso en lugar de copiarlos, a menos que ya hayas confirmado que esos elementos están limpios.
Sources: Manage users and access | Administer | n8n Docs, Add and remove users | Administer | n8n Docs
Paso 4 — Audita flujos de trabajo, ejecuciones y exposición de webhooks
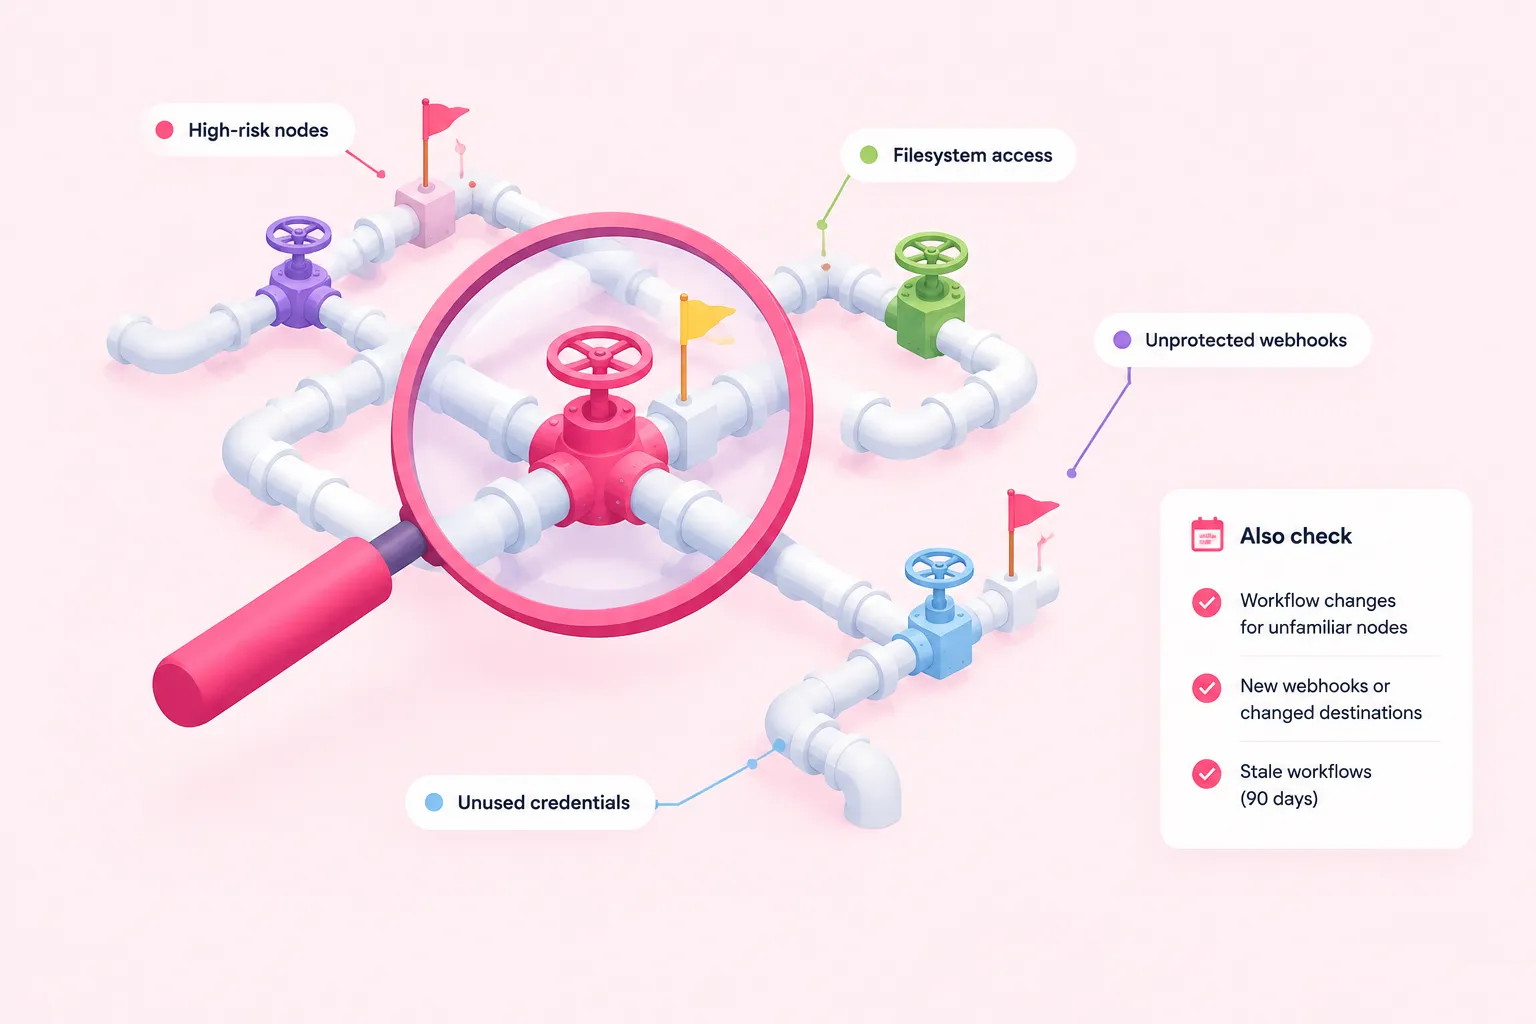
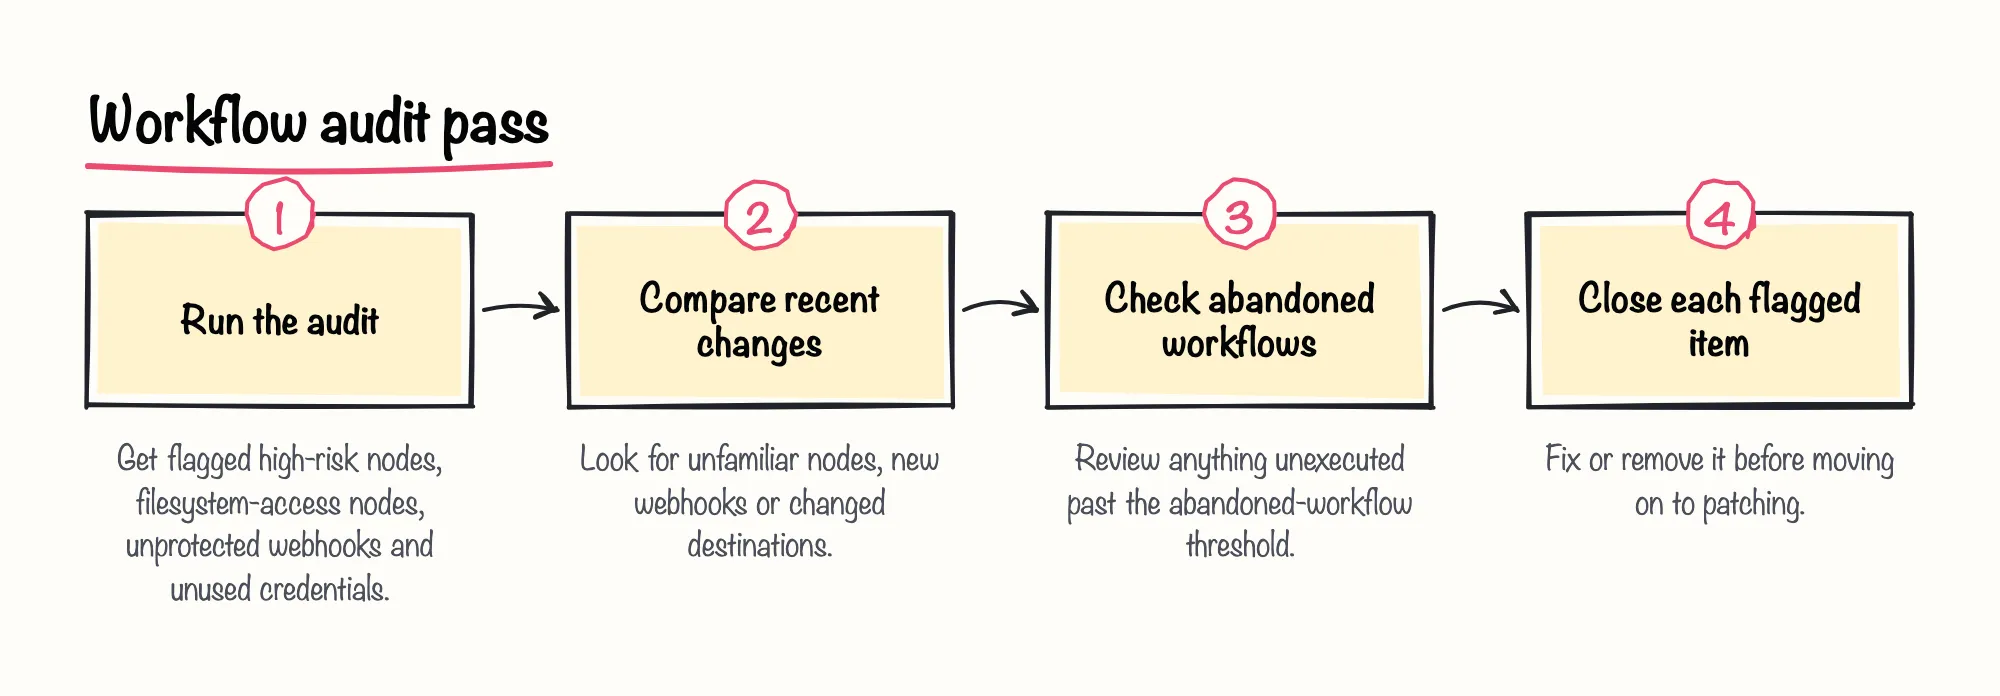
La documentación de n8n incluye la ejecución de una auditoría de seguridad entre los controles para proteger una instancia autoalojada. La investigación del blog de GitGuardian de 2026 recomienda ejecutar el endpoint de auditoría autenticado de forma programada y enviar los resultados a un SIEM, y describe la respuesta de la auditoría, en su propio análisis, como capaz de señalar nodos de alto riesgo, nodos con acceso al sistema de archivos, webhooks sin protección y credenciales sin usar.
Más allá de la auditoría automatizada, la guía de Gridinsoft de 2026, que recoge la investigación de GitGuardian, indica a los responsables que comparen los cambios en los flujos de trabajo en busca de nodos desconocidos, webhooks nuevos o destinos modificados. La variable N8N_SECURITY_AUDIT_DAYS_ABANDONED_WORKFLOW de n8n marca por defecto un flujo de trabajo como abandonado tras 90 días sin ejecutarse, que es un lugar más donde un flujo de trabajo olvidado y obsoleto puede ocultar un cambio.
Sources: Security | Deploy | n8n Docs, n8n Security: How Leaked API Keys Expose Your Encryption Key, Leaked n8n API Tokens: 321 Live Instances Exposed, Security | Deploy | n8n Docs
Paso 5 — Aplica parches y refuerza la instancia
Aplica parches solo después de la contención y la rotación de secretos, para que una instancia parcheada pero aún comprometida no se confunda con un incidente cerrado. La divulgación de Cyera Research Labs de enero de 2026 sobre CVE-2026-21858 recomienda actualizar n8n a la versión 1.121.0 o posterior, y la propia estimación de Cyera Research Labs de 2026 situó la exposición en unos 100.000 servidores a nivel mundial cuando publicó el hallazgo el 7 de enero de 2026. En cuanto al tiempo de respuesta del parche en concreto, el investigador de Cyera Dor Attias comentó en esa misma divulgación lo rápido que respondió n8n una vez notificada la vulnerabilidad, un ritmo que importa porque el valor de una corrección depende de la rapidez con que un equipo pueda aplicarla tras la contención.
Refuerza lo que quede después: la variable N8N_BLOCK_ENV_ACCESS_IN_NODE de n8n controla si los usuarios pueden acceder a las variables de entorno mediante expresiones y el nodo Code, y merece la pena revisarla en la misma pasada.
Sources: Ni8mare - Unauthenticated Remote Code Execution in n8n (CVE-2026-21858), Security | Deploy | n8n Docs
Paso 6 — Rota todas las credenciales posteriores a las que n8n pudiera acceder
Revocar el token a nivel de n8n no deshace las acciones ya realizadas a través de los sistemas conectados. La guía de Gridinsoft de 2026, que recoge la investigación de GitGuardian, indica a los responsables que identifiquen qué credenciales eran accesibles a través de los flujos de trabajo afectados, y luego roten esos secretos conectados en su origen.
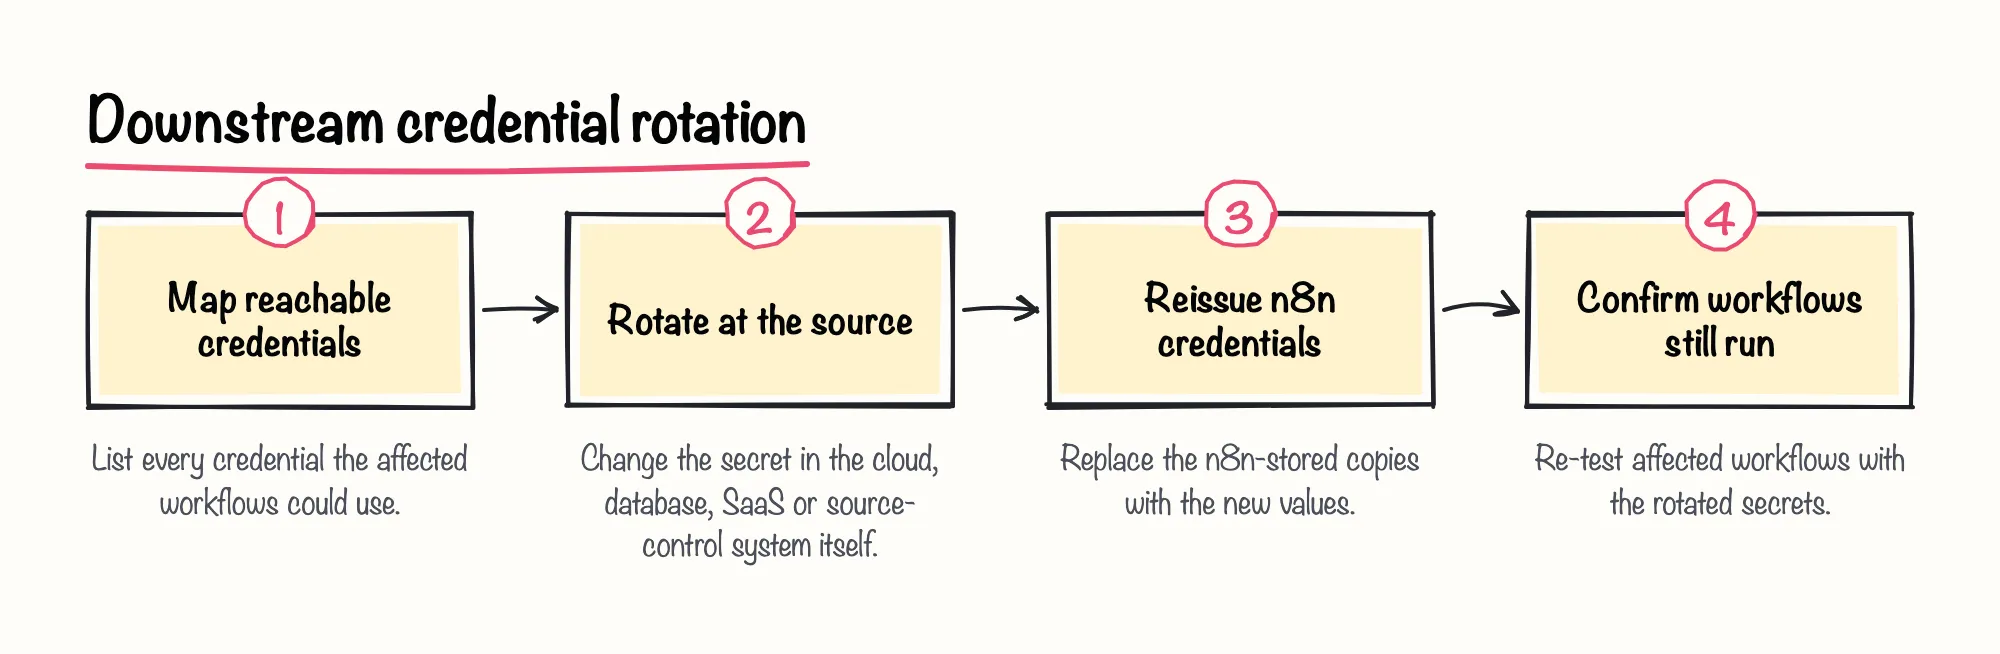
Creemos que tratar la rotación completa de credenciales posteriores como un último paso innegociable, y no como un extra opcional, es la diferencia entre cerrar un incidente y simplemente ocultarlo.
Sources: Leaked n8n API Tokens: 321 Live Instances Exposed
Paso 7 — Decide si el incidente está cerrado
Trata el incidente como cerrado solo cuando se cumplan todos los puntos siguientes.
Sources: Security | Deploy | n8n Docs, Ni8mare - Unauthenticated Remote Code Execution in n8n (CVE-2026-21858)
Limitaciones y lo que esta checklist no cubre
Este orden es una síntesis editorial a partir de la documentación propia de n8n y textos de terceros sobre respuesta a incidentes, no un único manual publicado por n8n. GitGuardian y Cyera Research Labs son blogs de investigación de seguridad de proveedores con un interés comercial en sus hallazgos y productos, y la guía de Gridinsoft recoge la investigación de GitGuardian de segunda mano, no de primera.
Cifras como la estimación de servidores de Cyera describen las condiciones en el momento de esa divulgación, no la base de instalaciones actual de n8n ni su estado de vulnerabilidad actual. Si tu equipo está sopesando problemas de seguridad de n8n más amplios más allá de una sospecha concreta de brecha de seguridad en n8n, o comparando cómo gestiona n8n sus problemas de seguridad frente a otras plataformas, trata esta checklist como una entrada más, no como un programa completo. Tampoco se documenta aquí si los clientes de n8n Cloud disponen de una vía de respuesta a incidentes de autoservicio equivalente a los controles autoalojados anteriores.