Fallos de inicio de sesión en n8n: qué revisar antes de SSO o LDAP
Cuando el inicio de sesión en n8n falla de repente en una instancia autogestionada, rara vez la solución es SSO o LDAP. Esta guía explica qué revisar primero.
Comprobado con las fuentes citadas el .
Por qué falla el inicio de sesión en n8n en una instancia autogestionada: tres causas habituales
Cuando el inicio de sesión en n8n falla de repente para todo un equipo en una instancia autogestionada, el instinto suele ser recurrir a una solución más grande: inicio de sesión único (SSO), LDAP o alguna otra capa de identidad. En la mayoría de los casos, ese no es el primer paso correcto. Los fallos de inicio de sesión en n8n en una instancia autogestionada suelen deberse a tres problemas de configuración mundanos: un desajuste entre la cookie segura y HTTPS, un proxy inverso mal configurado o un error en la configuración de gestión de usuarios.
Cada causa tiene su propia señal y su propia solución, resumidas abajo antes de analizarlas en detalle.
| Causa | Señal de ejemplo | Solución probable |
|---|---|---|
| Desajuste entre cookie segura y HTTPS | La página de inicio de sesión se recarga o rechaza credenciales válidas al acceder por HTTP | Servir n8n mediante HTTPS real con N8N_PROTOCOL y N8N_WEBHOOK_URL coincidentes |
| Proxy inverso mal configurado | Errores de encabezados reenviados, cierres de sesión repetidos o una interfaz rota | Configurar N8N_PROXY_HOPS y asegurarse de que el proxy reenvía los encabezados necesarios |
| Error en la configuración de gestión de usuarios | Las invitaciones o los restablecimientos de contraseña nunca llegan, o un propietario preconfigurado no puede iniciar sesión | Configurar SMTP y proporcionar la contraseña del propietario como hash bcrypt |
Sources: Security | Deploy | n8n Docs, Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Constantly logged out after less than a minute - Questions - n8n Community, Set up SSL | Deploy | n8n Docs, User management | Deploy | n8n Docs, User management and 2FA | Deploy | n8n Docs
Causa 1: desajuste entre cookie segura y HTTPS
De forma predeterminada, n8n marca su cookie de inicio de sesión como exclusiva para HTTPS, un ajuste documentado en la propia referencia de variables de entorno de n8n como N8N_SECURE_COOKIE. Esto significa que acceder a la instancia por HTTP simple, o mediante una dirección HTTPS que no coincide con lo que n8n cree que es su dirección real, puede impedir por completo que se establezca la cookie de inicio de sesión, de modo que la pantalla de inicio de sesión parece rechazar credenciales válidas.
Esto también es lo más rápido de descartar, y lo primero que comprobaríamos ante cualquier reporte de inicio de sesión, ya que rara vez requiere una investigación profunda del proxy. Al escribir sobre este error exacto en un despliegue con Coolify y Docker, un especialista de TI independiente se opuso a desactivar el ajuste de cookie segura como solución:
Un usuario autogestionado que trabajaba con Nginx Proxy Manager se topó exactamente con este error y lo solucionó temporalmente desactivando la cookie segura, solo para descubrir que el problema real era que el proxy inverso no estaba enrutando correctamente su subdominio desde el principio. Desactivar N8N_SECURE_COOKIE puede enmascarar un problema de enrutamiento en lugar de solucionarlo, y ese problema tiende a reaparecer.
Sources: Security | Deploy | n8n Docs, Solution for the Error: "Your n8n server is configured to use a secure cookie, however, you are visiting this via an insecure URL" - Daniel Lautenbacher, Your n8n server is configured to use a secure cookie, however you are either visiting this via an insecure URL, or using Safari - Questions - n8n Community
Causa 2: proxy inverso mal configurado (URL del webhook, saltos de proxy, encabezados, CSP, SSE)
Si HTTPS y las cookies están correctos, lo siguiente es revisar el proxy inverso que se encuentra delante de n8n. La propia documentación de SSL de n8n recomienda terminar TLS en un proxy inverso como Traefik o un balanceador de carga de red, en lugar de pasar certificados directamente a n8n, y su guía sobre proxy inverso pide establecer N8N_PROXY_HOPS en 1 cuando se ejecuta detrás de un único salto de proxy.
Si esto se configura mal, los síntomas pueden parecer exactamente un problema de inicio de sesión aunque el proxy sea la causa real. En un reporte de la comunidad, un usuario rastreó cierres de sesión repetidos e inexplicables hasta un ajuste faltante de validación de encabezados reenviados, y establecer N8N_PROXY_HOPS en 1 lo resolvió; el hilo data de 2024 y no es un mecanismo general documentado, así que conviene tratarlo como una pista, no como una garantía.
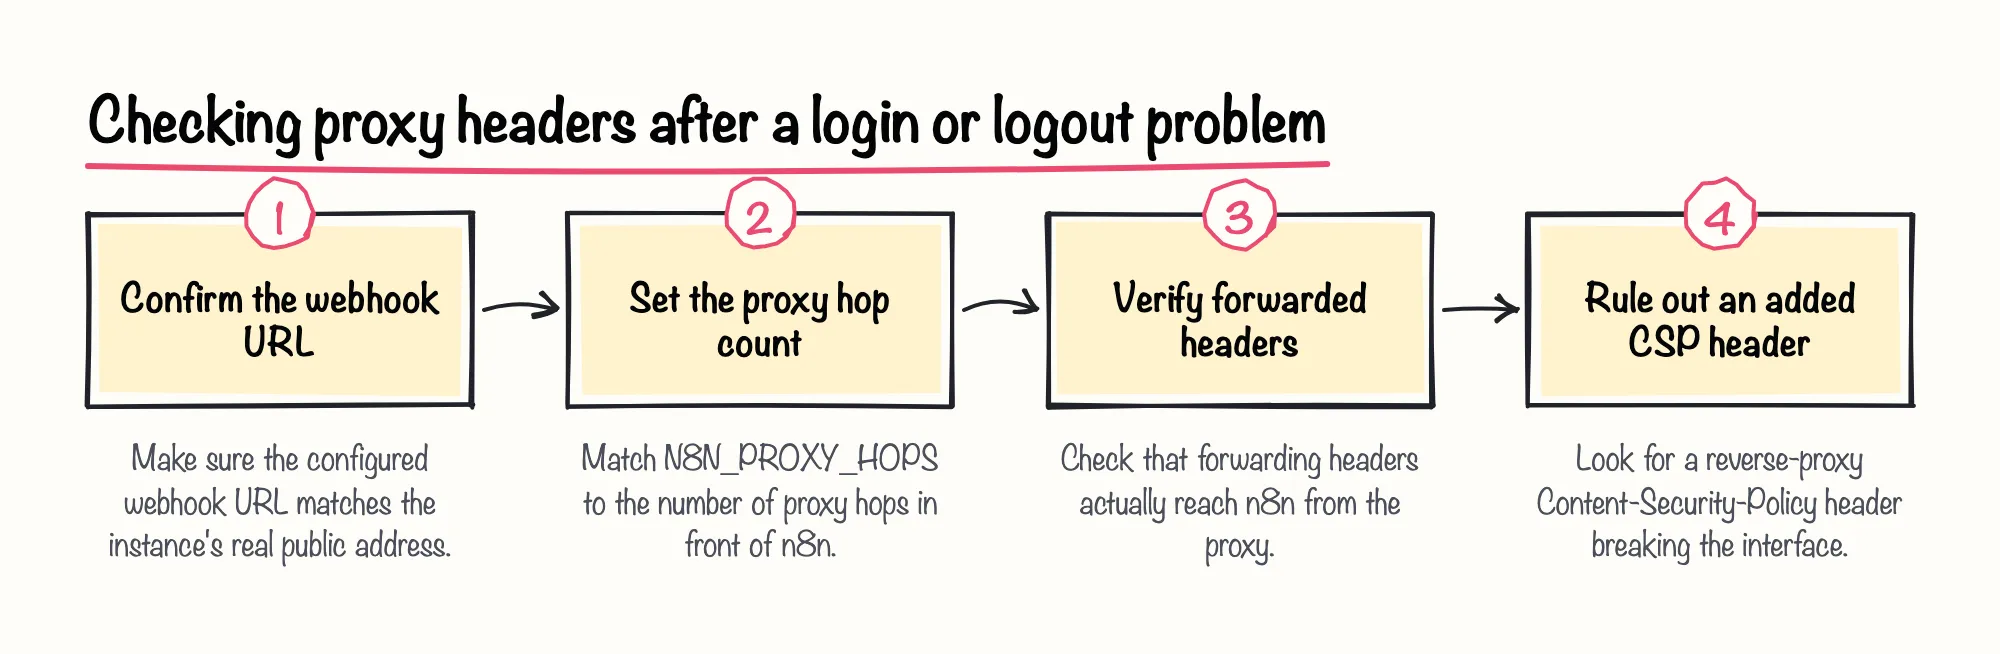
Dos hilos más antiguos de la comunidad señalan síntomas relacionados pero distintos: un proxy inverso que añade su propio encabezado Content-Security-Policy puede romper la interfaz de n8n, ya que n8n mismo no establece ningún CSP, y un proxy no configurado para Server-Sent Events puede dejar la interfaz atascada en un mensaje persistente de 'Connection lost' en lugar de un fallo de inicio de sesión directo. Ambos reportes tienen varios años de antigüedad, de 2024 y 2020 respectivamente, y están marcados como obsoletos, así que conviene tratar sus soluciones específicas como un punto de partida para probar, no como un diagnóstico definitivo para cualquier configuración.
Sources: Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Constantly logged out after less than a minute - Questions - n8n Community, Set up SSL | Deploy | n8n Docs, Cors issue on self hosted with reverse proxy - #2 by netroy - Questions - n8n Community, /!\ Connection lost with http reverse proxy Apache - #2 by jan - Questions - n8n Community
Causa 3: errores en la configuración de gestión de usuarios (SMTP, aprovisionamiento del propietario, JWT/2FA)
La tercera causa habitual se encuentra dentro de la propia configuración de gestión de usuarios de n8n, y no en la ruta de red. La documentación de n8n describe SMTP como opcional a partir de n8n 0.210.1, pero sigue siendo necesario para que los correos de restablecimiento de contraseña e invitación realmente lleguen; antes de esa versión, el flujo previsto es crear al propietario de la instancia mediante la pantalla de registro dentro de la aplicación e invitar después a otros usuarios.
También conviene saber qué ya no funciona: n8n eliminó el soporte para autenticación básica y autenticación basada en JWT en n8n 1.0, y las versiones actuales no tienen ninguna forma admitida de desactivar por completo la pantalla de inicio de sesión.
Otros dos detalles de configuración provocan bloqueos reales. Si preaprovisionas al propietario de la instancia mediante variables de entorno, la contraseña debe proporcionarse como hash bcrypt; un valor en texto plano rompe el inicio de sesión directamente. n8n también habilita la autenticación de dos factores de forma predeterminada mediante N8N_MFA_ENABLED, y ajustes separados de duración de sesión y renovación de JWT controlan con qué frecuencia se cierra la sesión de los usuarios y se les pide volver a iniciarla.
Sources: User management | Deploy | n8n Docs, User management and 2FA | Deploy | n8n Docs
Un orden práctico de comprobación de inicio de sesión en n8n antes de añadir SSO o LDAP
Una vez que conoces a los tres sospechosos habituales, la pregunta práctica es en qué orden revisar un problema de inicio de sesión en n8n. La secuencia siguiente sigue la probabilidad y la rapidez, no el orden alfabético.
Sources: Security | Deploy | n8n Docs, Your n8n server is configured to use a secure cookie, however you are either visiting this via an insecure URL, or using Safari - Questions - n8n Community, Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Constantly logged out after less than a minute - Questions - n8n Community, Cors issue on self hosted with reverse proxy - #2 by netroy - Questions - n8n Community, User management | Deploy | n8n Docs, User management and 2FA | Deploy | n8n Docs
Cuándo escalar a SSO o LDAP en lugar de perseguir estos aspectos básicos
SSO y LDAP añaden una nueva capa de identidad sobre la misma infraestructura de cookies y proxy descrita anteriormente; no la sustituyen. Si los problemas de inicio de sesión de un equipo en realidad tienen que ver con HTTPS, encabezados de proxy o SMTP, añadir SSO no los solucionará, y los mismos síntomas tienden a reaparecer en el nuevo flujo.
Una vez que realmente has descartado estas causas habituales y el problema real es gestionar muchas cuentas, roles o un directorio externo en un equipo en crecimiento, es entonces cuando vale la pena tener la conversación sobre SSO o LDAP. Creemos que ese es el momento adecuado para invertir en SSO o LDAP, pero no sustituye a arreglar primero una configuración rota de cookies o proxy.
Sources: Security | Deploy | n8n Docs, Configure webhook URLs with reverse proxy | Deploy | n8n Docs, Set up SSL | Deploy | n8n Docs