Обмеження n8n для self-hosted команд: що все одно опиняється на вашій тарілці
Обмеження n8n для self-hosted команд: оновлення, бекапи, масштабування в режимі черги, налаштування безпеки, підтримка і ліцензування.
Перевірено за наведеними джерелами .
Обмеження n8n для self-hosted команд: куди зсувається операційне навантаження
Обмеження n8n для self-hosted команд виходять далеко за межі витрат на оренду серверів. Згідно з власною документацією n8n, яка порівнює варіанти хостингу, обслуговування бере на себе n8n у випадку Cloud, але стає власною відповідальністю оператора, щойно команда переходить на self-hosted. Те саме порівняння зазначає, що self-hosted розгортання вимагають технічної експертизи для встановлення та налаштування, тоді як Cloud не потребує цього взагалі. Ці два рядки підсумовують більшість того, про що йтиметься далі: self-hosting обмінює плату за підписку на перелік операційних завдань, які команда тепер повинна виконувати, тестувати та повторювати самостійно.
Цей гайд послідовно розглядає п'ять таких завдань: патчі та оновлення, резервне копіювання й відновлення після збоїв, масштабування інфраструктури, опційне посилення безпеки, а також межі підтримки та ліцензування, які діють, коли команда йде з n8n Cloud. Жодне з цього не є причиною взагалі відмовлятися від self-hosting. Це перелік того, що команда погоджується обслуговувати, щоб рішення ухвалювалося з відкритими очима, а не виявлялося посеред інциденту.
| Параметр | n8n Cloud | Self-hosted |
|---|---|---|
| Обслуговування | Бере на себе n8n | Власна відповідальність команди |
| Технічна експертиза | Не потрібна | Потрібна для встановлення та налаштування |
Sources: Choose how to use n8n | n8n Docs
Патчі, оновлення та зворотньо несумісні зміни, якими потрібно керувати
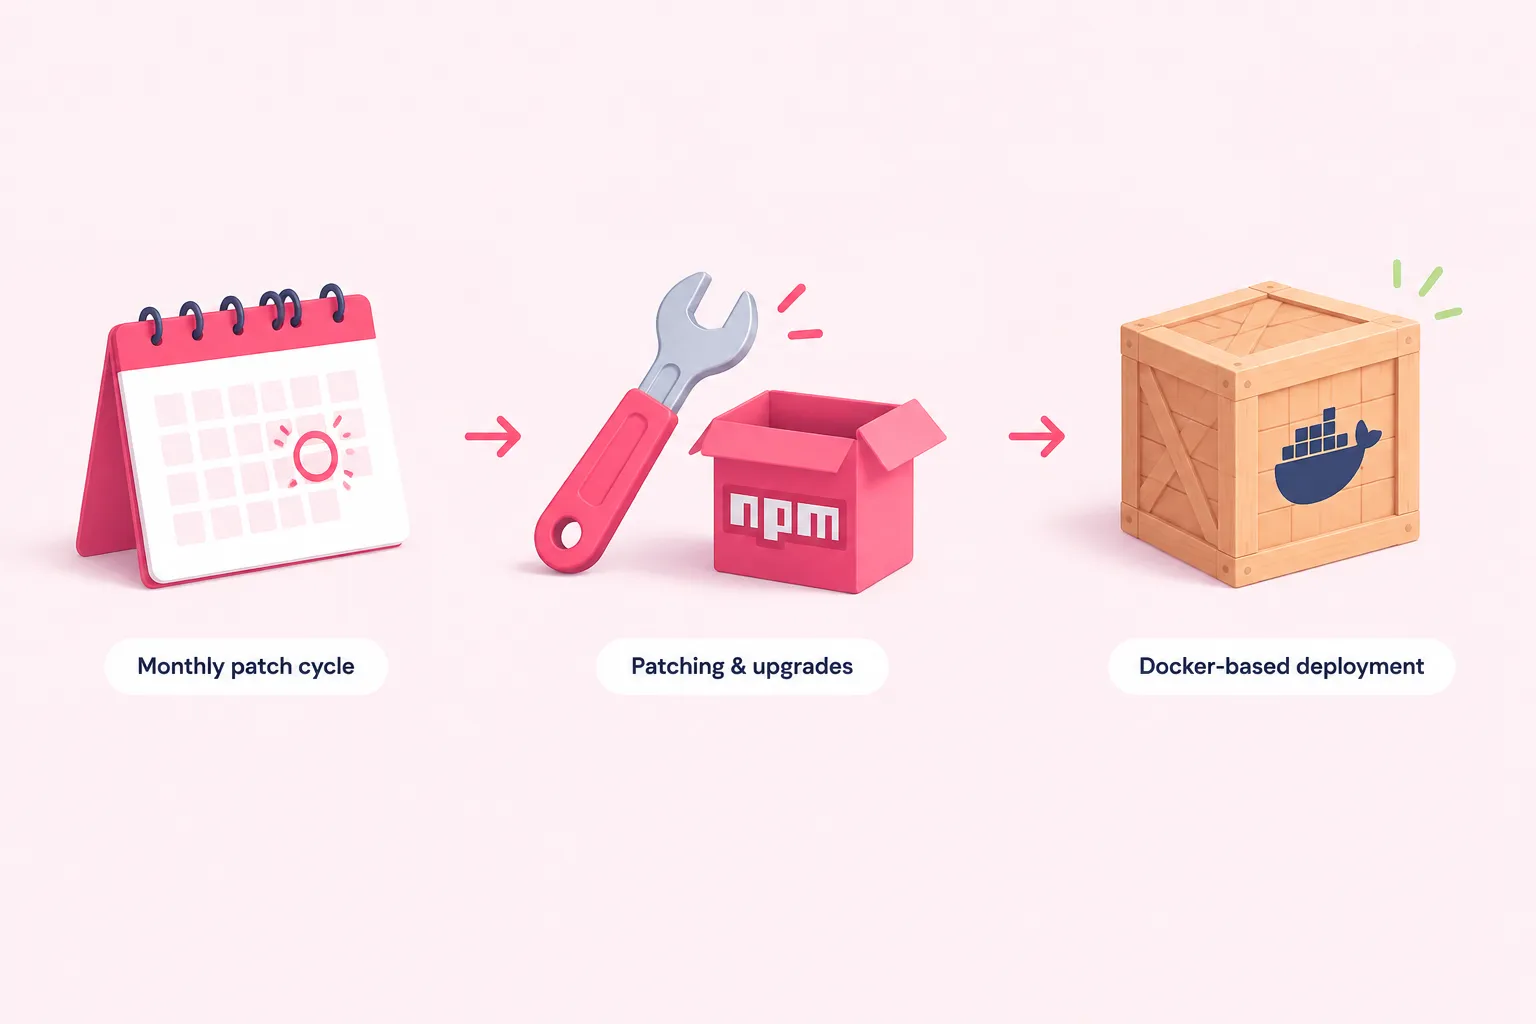
Програмне забезпечення потребує патчів, і на self-hosted інстансі це завдання повністю належить команді. Документація n8n щодо оновлень рекомендує оновлювати self-hosted інстанси принаймні раз на місяць, щоб уникнути дисруптивних стрибків версій, і окремо наполягає, щоб команди використовували функцію Environments для тестування оновлення перед тим, як воно потрапить у продакшн.
Тестовий інстанс на основі Environments — це функція тарифів Business або Enterprise для self-hosted n8n, тож ця рекомендація передбачає, що платна ліцензія вже є; оператору Community-редакції, який тестує оновлення, доведеться імпровізувати цю страхувальну сітку якимось іншим способом.
Sources: Update n8n | Deploy | n8n Docs
Регулярний цикл оновлень і тестування
Щомісячний цикл звучить керовано, доки не підрахувати, на що впливає кожне оновлення: саме ядро n8n, усі використовувані community-ноди, базове середовище виконання та драйвер бази даних. Пропуск кількох місяців і оновлення одним стрибком лише множить кількість змін, які команді доведеться опрацювати одночасно.
- Перевіряйте changelog перед кожним щомісячним вікном оновлення.
- Спочатку запускайте оновлення на staging-копії або копії в Environments.
- Повторно тестуйте workflow'и, що залежать від community-нод або кастомного коду.
- Фіксуйте дату та версію оновлення, щоб пізніше було видно прогалини.
Ми б розглядали щомісячний цикл як мінімум, а не ціль, яку потрібно влучити точно; відставання на квартал чи більше — це той момент, коли оновлення перестають бути рутинними й стають ризикованими.
Sources: Update n8n | Deploy | n8n Docs
Зворотньо несумісні зміни в n8n 3.0: передчуття роботи з міграції для self-hosted
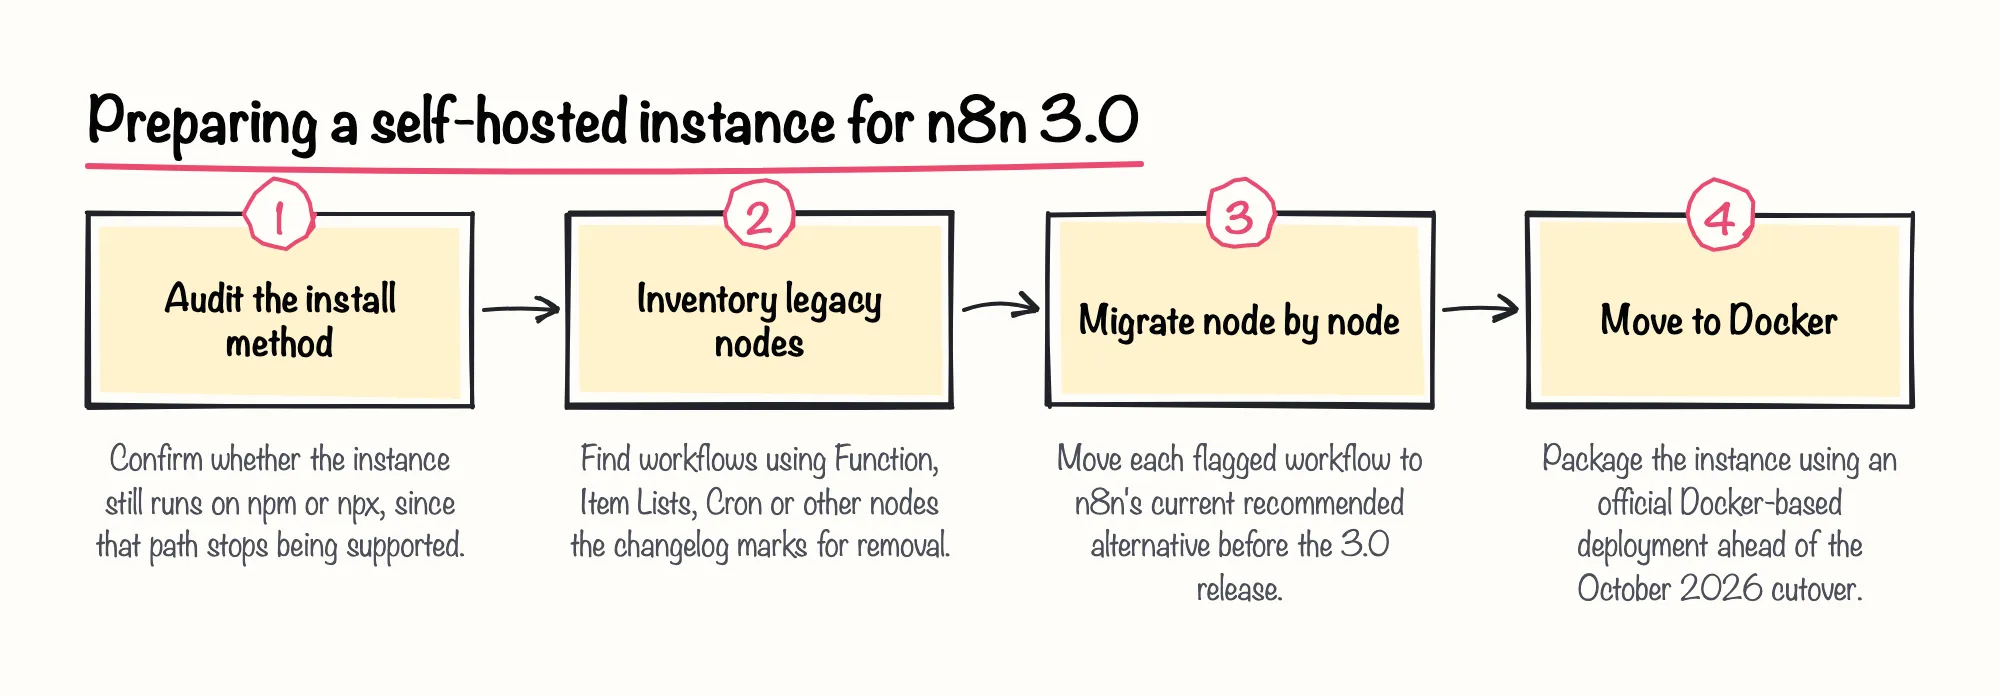
Changelog n8n описує майбутню зміну, яку self-hosted командам варто планувати вже зараз, а не у жовтні 2026 року. У ньому зазначено, що self-hosted n8n вимагатиме розгортання на основі Docker, починаючи з релізу n8n 3.0, запланованого на жовтень 2026 року, і що той самий реліз повністю припиняє підтримку self-hosted встановлень на основі npm або npx.
Changelog також вказує self-hosted командам мігрувати workflow'и, побудовані на кількох видалених застарілих нодах, включно з Function, Item Lists та Cron, на поточні рекомендовані альтернативи перед оновленням. Точний обсяг робіт залежить від того, які застарілі ноди ще використовує конкретний інстанс, а настанови щодо міграції на момент цього анонсу ще готувалися.
Sources: v3.0 Breaking changes | Changelog | n8n Docs
Резервне копіювання, відновлення після збоїв і володіння даними
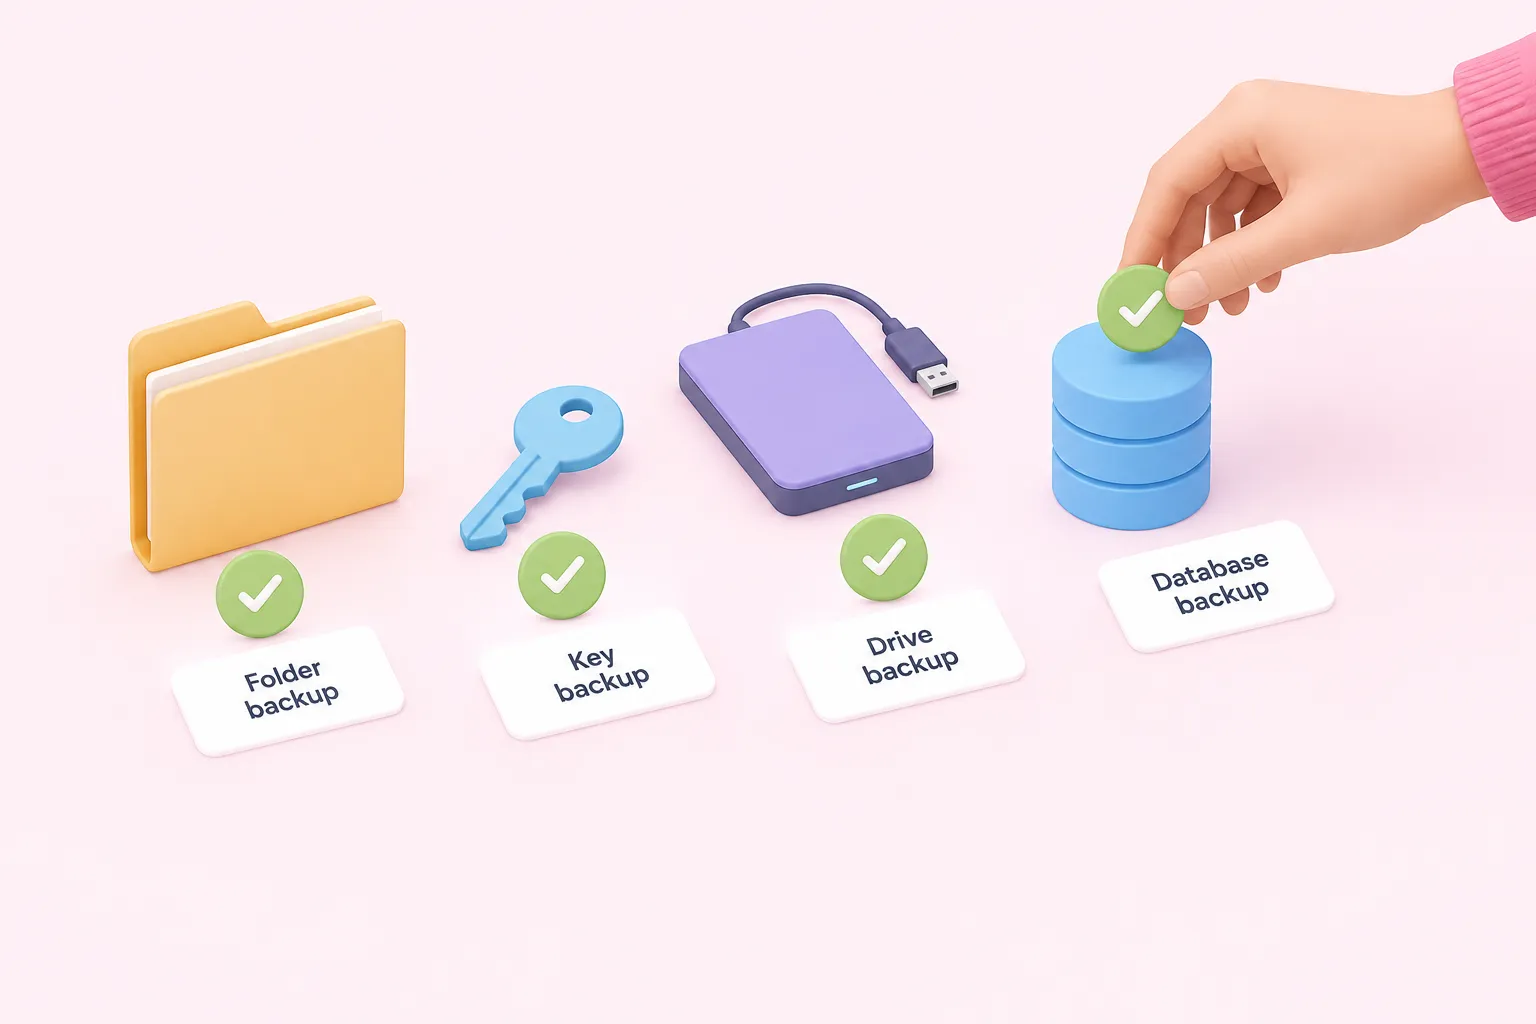
Self-hosting також переносить резервне копіювання та відновлення після збоїв у власний список завдань команди. Документація n8n щодо резервного копіювання прямо каже, що повноцінний self-hosted бекап включає більше, ніж просто результат команд CLI-експорту, і цю деталь легко пропустити, доки реально не знадобиться відновлення.
Sources: Back up and restore | Deploy | n8n Docs
Що насправді потрібно для повноцінного бекапу
Найважливіші дві прогалини. По-перше, документація n8n вимагає зупинити інстанс перед копіюванням папки .n8n, якщо використовується стандартна база даних SQLite, оскільки копіювання файлу активної бази даних ризикує дати неузгоджений бекап; налаштування з PostgreSQL резервуються інакше. По-друге, CLI-експорт, що використовується для бекапів, не захоплює користувачів, історію виконань, змінні чи налаштування інстансу, включно з ключем шифрування.
Sources: Back up and restore | Deploy | n8n Docs
Практична дисципліна бекапів від практиків self-hosting
Постачальники, що продають керовані альтернативи self-hosting, роблять той самий висновок зі свого кута зору. Чекліст self-hosting від Sliplane, постачальника керованого хостингу, за 2026 рік стверджує, що оператори self-hosting самі несуть відповідальність за безпеку, бекапи, оновлення та моніторинг, а його порівняння шляхів хостингу додає деталей про те, що саме охоплює ця відповідальність.
Те саме порівняння постачальника робить справедливе спостереження, незалежно від того, хто й що продає: низька вартість інфраструктури для self-hosting не означає низьких операційних зусиль, оскільки робота з виконання бекапів, патчів і моніторингу не зменшується лише через те, що рахунок за сервер невеликий.
Sources: Best Practices for Self-Hosting n8n in 2026, Self-Hosted vs Managed vs Cloud n8n in 2026
Масштабування інфраструктури: режим черги, воркери та планування потужностей
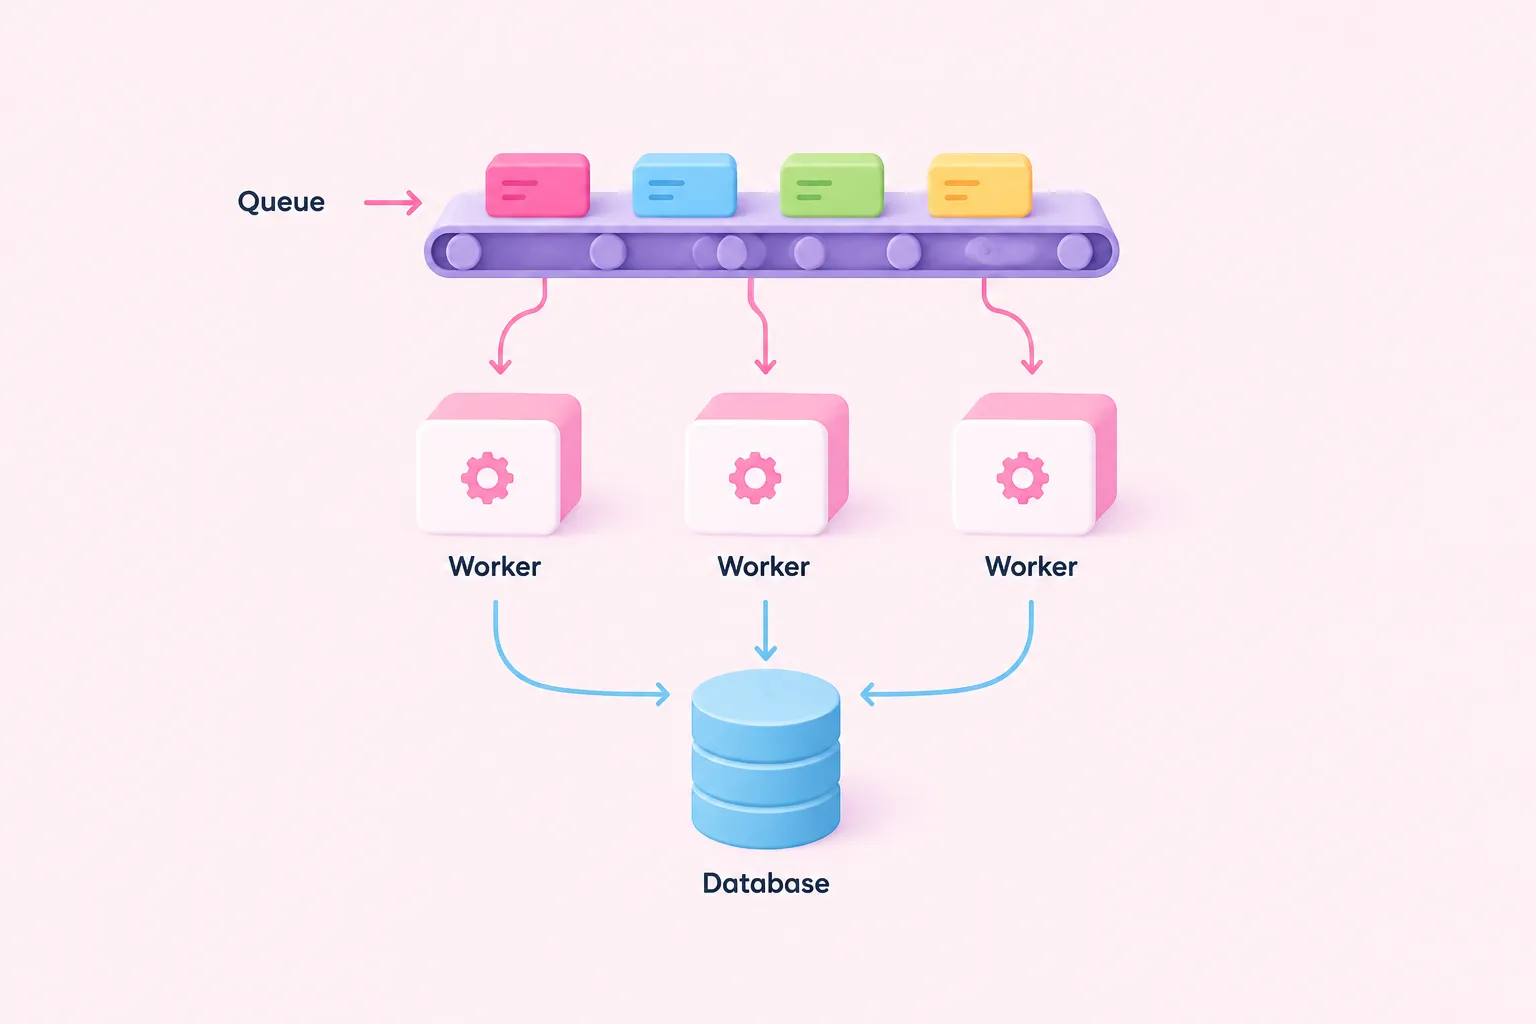
Запуск n8n у масштабі вимагає, щоб оператор самостійно змінював конфігурацію для підтримки продуктивності, згідно з власною документацією n8n щодо масштабування. Для невеликого, однопроцесного використання це рідко має значення; для команди, яка проганяє значний обсяг виконань, це означає взяти на себе режим черги як продакшн-інфраструктуру, а не просто перемикач.
Сам режим черги для масштабування доступний лише в платних тарифах n8n: сторінка цін компанії вказує його як функцію, включену починаючи з тарифу Business, недоступну у безкоштовному self-hosted Community-використанні, поряд з контролем версій на основі Git того ж рівня.
Sources: Scaling | Deploy | n8n Docs, n8n Plans and Pricing - n8n.io
Самостійне налаштування режиму черги
Документація n8n щодо режиму черги описує його як мультипроцесну архітектуру: кожен воркер працює як окремий Node.js-інстанс, який self-hosted команда повинна запускати й підключати як до Redis, так і до бази даних. Та сама документація стверджує, що запуск режиму черги з SQLite не рекомендується, що підштовхує self-hosted команди до обслуговування PostgreSQL та Redis як додаткових продакшн-сервісів поряд із самим n8n.
Висока доступність йде ще далі. Документація n8n стверджує, що налаштування multi-main доступне лише в self-hosted Enterprise, і взагалі не доступне в n8n Cloud, тож self-hosted команда, яка хоче такої стійкості, має як запускати це, так і ліцензувати.
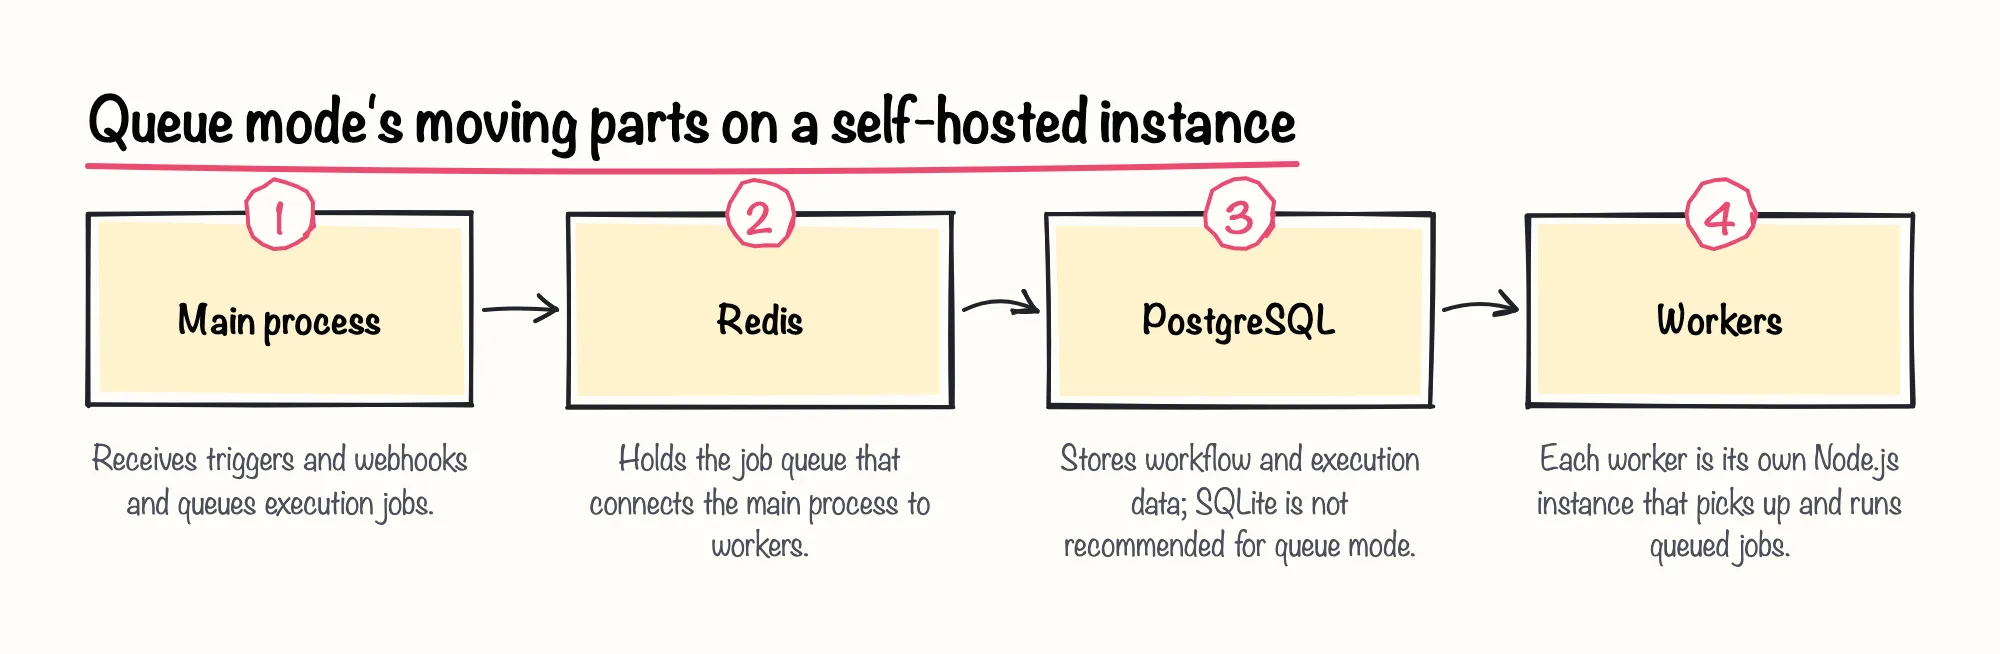
Власний довідник n8n щодо змінних середовища показує, наскільки широка ця поверхня конфігурації, охоплюючи базу даних, безпеку, режим черги, SSO та інше; ця широта сама по собі є мірою того, за правильне налаштування чого відповідає self-hosted оператор, навіть якщо сторінка не вказує, скільки часу це займає.
Sources: Enable queue mode | Deploy | n8n Docs, Use environment variables | Deploy | n8n Docs
Реальна складність поза документацією
Незалежні описи розгортання підтверджують, скільки залишається на перевірку оператору. Сторонній гайд з розгортання за січень 2026 року попереджає, що сумісність версій, права доступу, маршрутизація мережі та відновлення повинні окремо перевірятися для self-hosted розгортання в режимі черги; той самий гайд застерігає, що працюючий контейнер у режимі черги сам по собі не доводить, що розгортання працює коректно.
Sources: Scaling n8n: queue mode, workers and task runners | Blog
Посилення безпеки — опційне, а не стандартне
Стандартні налаштування безпеки відрізняються від того, що припускають багато команд. Документація n8n стверджує, що захист від Server-Side Request Forgery (SSRF) вимкнений за замовчуванням на self-hosted інстансах, тож команда має увімкнути його сама, а не отримати автоматично.
Та сама документація рекомендує переглянути списки дозволених внутрішніх хостів перед увімкненням захисту SSRF у продакшні, і вона вказує операторам перерахувати внутрішні хости, які законно потрібні їхнім workflow'ам, перед увімкненням відповідних блокувальних списків. Пропуск цього кроку ризикує або блокуванням workflow'у, якому потрібен внутрішній доступ, або тим, що захист фактично залишиться беззубим.
На нашу думку, засіб безпеки, вимкнений за замовчуванням, — одне з обмежень n8n, яке найлегше пропустити під час оцінки self-hosting, саме тому, що нічого не ламається, доки прогалину не буде реально використано.
Sources: SSRF protection | Deploy | n8n Docs
Підтримка, SLA та ліцензування: чого не включає self-hosting
Self-hosting також змінює, яка допомога доступна, коли щось йде не так, і додає зобов'язання з ліцензування, які команда має відстежувати самостійно. Жодне з цього не з'являється в рахунку за сервер, але обидва є реальними обмеженнями n8n для self-hosted команд, які рідко згадуються в розмові з продажниками.
Sources: Where to get help | Contribute | n8n Docs, FAQs - General FAQ - Which license do I need for my use case? | n8n Help Center
Обсяг підтримки залежить від тарифу, а не лише від моделі хостингу
Обсяг підтримки залежить від тарифу, а не лише від того, чи ви на self-hosting. Документація n8n щодо обсягу підтримки стверджує, що self-hosted клієнти тарифів Enterprise та Business отримують підтримку з розгортання лише тоді, коли n8n працює на офіційному Docker-образі n8n, і та сама документація стверджує, що n8n не може надавати глибоке налагодження, усунення проблем чи допомогу під час виконання для клієнтів не-enterprise тарифів, незалежно від того, self-hosted вони чи на Cloud.
Довідкова документація n8n ще більше звужує це: email-підтримка з SLA доступна лише клієнтам тарифів n8n Cloud Enterprise та self-hosted Enterprise, тоді як інші тарифи n8n Cloud отримують email-підтримку лише з питань адміністрування та оплати, а користувачів не-enterprise тарифів, включно з операторами self-hosted Community, направляють для технічної підтримки на форум спільноти замість email.
| Тариф або редакція | Канал підтримки | SLA |
|---|---|---|
| Self-hosted Community | Форум спільноти | SLA недоступний |
| Self-hosted Business | Підтримка розгортання на офіційному Docker-образі; інакше — форум | SLA недоступний |
| Self-hosted Enterprise / Cloud Enterprise | Email-підтримка | SLA доступний |
Одна тема на форумі спільноти n8n за 2025 рік ілюструє, як ця прогалина може відчуватися на практиці: представник команди n8n заявив, що для акаунтів без тарифу Enterprise чи платного Support Plan немає SLA, а користувач у тій самій темі описав, як провів тижні без змістовної відповіді, перемикаючись між Discord і форумами, будучи платним клієнтом Pro. Це самостійно описаний випадок одного користувача Cloud Pro, а не self-hosted інстансу, тож його не варто читати як типовий для кожного не-enterprise акаунта, хоча він узгоджується з тим, що сама документація каже про обсяг підтримки.
Sources: FAQs - General Tips - Scope of Support | n8n Help Center, Where to get help | Contribute | n8n Docs, Support SLA - Questions - n8n Community
Правила ліцензування, які потрібно контролювати самостійно
Self-hosting також супроводжується правилами ліцензування, які команда має моніторити самостійно, оскільки ніщо в програмному забезпеченні не обов'язково зупиняє порушення. FAQ щодо ліцензії Community від n8n стверджує, що безкоштовна Sustainable Use License застосовується лише до self-hosted n8n, а не до n8n Cloud, і що використання enterprise-функцій, захищених ліцензійним ключем, без ліцензії Enterprise не дозволено за цією безкоштовною ліцензією.
Довідковий центр n8n додає тригер на основі використання: self-hosted інстанс залишається під безкоштовною Community-редакцією лише тоді, коли створення та редагування workflow'ів обмежено людьми всередині власної організації оператора, і комерційна ліцензія потрібна, щойно люди ззовні цієї організації можуть створювати чи налаштовувати workflow'и, незалежно від того, який інтерфейс вони використовують. Платні self-hosted тарифи також вимагають ліцензійного ключа, який повинен щодня пінгувати ліцензійний сервер n8n, щоб залишатися активним.
Sources: License FAQ | n8n Community license | n8n Docs, FAQs - General FAQ - Which license do I need for my use case? | n8n Help Center, n8n Plans and Pricing - n8n.io
Зважування self-hosted проти Cloud: практичний чекліст
Жодне з обмежень n8n для self-hosted команд, розглянутих тут, не виключає self-hosting; вони описують, що команда насправді бере на себе окрім рахунку за сервер. Чесне порівняння — це не self-hosted проти Cloud лише за ціною, а те, чи хоче ваша команда володіти патчами, бекапами, масштабуванням інфраструктури, стандартами безпеки та ескалацією підтримки як постійними обов'язками.
Ми вважаємо, що пройти через такий чекліст перед тим, як зобов'язатися, вартий часу, який він займає: це перетворює self-hosting з рішення за замовчуванням у свідоме рішення, саме така позиція потрібна команді перед тим, як вона володітиме власною інфраструктурою.
Sources: Choose how to use n8n | n8n Docs, Update n8n | Deploy | n8n Docs, v3.0 Breaking changes | Changelog | n8n Docs, Back up and restore | Deploy | n8n Docs, Enable queue mode | Deploy | n8n Docs, SSRF protection | Deploy | n8n Docs, Where to get help | Contribute | n8n Docs, FAQs - General FAQ - Which license do I need for my use case? | n8n Help Center