Найкращі практики n8n-воркфлоу для команд: від практики до продакшну
Найкращі практики n8n-воркфлоу для команд: обробка помилок, середовища й рецензування, облікові дані — щоб воркфлоу надійно працював в організації.
Перевірено за наведеними джерелами .
Чому робочий воркфлоу ще не готовий до продакшну
Найкращі практики n8n-воркфлоу найважливіші в той момент, коли в навчального воркфлоу з'являється другий користувач, реальний розклад або тригер, що стикається з клієнтами. До цього досить того, що запуск успішно завершується на вашому екрані. Після цього питання змінюються: хто дізнається про збій, кому дозволено змінювати воркфлоу і до яких облікових даних він звертається?
Цей посібник розглядає ці питання в чотирьох напрямах: структура й найменування, обробка помилок, середовища з рецензуванням і облікові дані. Він написаний для команд, які використовують n8n у компанії, та для інженерних менеджерів, які хочуть стандартизувати створення автоматизацій. Це вебстаття, а не PDF з найкращими практиками n8n, тож сприймайте її як сировину для короткого командного документа.
Спершу про докази. Більшість викладеного походить з офіційної документації n8n, яка описує, як поводяться функції, а не чи зменшують вони кількість інцидентів. Деякі поради взято з блогів консалтингових компаній, і ми позначаємо їх як думку практиків. Кілька функцій також залежать від плану Enterprise або мінімальної версії n8n, і ми вказуємо це там, де вони згадуються.
Найкращі практики n8n-воркфлоу: іменування, структура та валідація
Іменування — найдешевша звичка для впровадження і перша з найкращих практик n8n-воркфлоу, які варто записати. У таблиці нижче зібрано пропозиції щодо іменування та розміру з блогу Till Freitag за 2026 рік і блогу Michael Ito Back за 2025 рік; обидва написані консалтинговими компаніями.
Розмір — друга звичка. Freitag пропонує розглядати воркфлоу для поділу, коли він перевищує 15 вузлів, і ділити його після 25, тоді як Ito Back пропонує піддворкфлоу приблизно по 5–10 вузлів і централізований воркфлоу помилок. Сприймайте все це як емпіричні правила консалтингових компаній, а не вимоги чи обмеження n8n.
| Конвенція | Пропозиція | Статус |
|---|---|---|
| Назви воркфлоу | Напрям, опис і версія | Пропозиція консалтингової компанії |
| Назви вузлів | Називайте за тим, що робить вузол | Пропозиція консалтингової компанії |
| Назви облікових даних | Середовище плюс сервіс, напр. prod-hubspot-api | Пропозиція консалтингової компанії |
| Розгляд для поділу | Близько 15 вузлів | Емпіричне правило автора |
| Поділ воркфлоу | Близько 25 вузлів | Емпіричне правило автора |
| Розмір піддворкфлоу | Приблизно 5–10 вузлів | Пропозиція консалтингової компанії |
Ми вважаємо, що точні порогові значення менш важливі, ніж одне записане правило, яке кожен рецензент може застосувати за секунди. Оберіть числа, з якими команда може жити, позначте їх як політику команди й переглядайте, якщо вони створюють тертя.
Валідація — третя звичка; джерела, які ми переглянули, її не розглядають, тож це наша редакційна порада. Перевіряйте вхідні дані на початку воркфлоу, до того як вони потраплять у вузол, що щось записує, надсилає або списує гроші. Вирішіть, що станеться із записом, який не пройшов перевірку, адже поганий запис, що тихо проходить далі, знайти пізніше складніше, ніж той, що зупиняє процес гучно.
- Перевіряйте обов'язкові поля й типи до будь-якого вузла з побічними ефектами.
- Спрямовуйте невалідні записи у видиме місце, а не відкидайте їх.
- Запишіть, що вважається невалідним, щоб рецензенти могли це перевірити.
- Тримайте валідацію ближче до початку, щоб наступні вузли могли довіряти своїм вхідним даним.
Sources: n8n Best Practices – 10 Rules for… – Till Freitag, Seven N8N Workflow Best Practices for 2026
Обробка помилок, яка повідомляє, коли щось ламається
Документація n8n каже, що для кожного воркфлоу можна вибрати воркфлоу помилок у його Workflow Settings. Цей воркфлоу помилок запускається, коли виконання воркфлоу завершується збоєм, а документація як типове використання називає надсилання сповіщення електронною поштою або в Slack.
Наша редакційна рекомендація — розглядати це налаштування як бар'єр перед запуском. Жоден продакшн-воркфлоу не вводиться в роботу, доки не вибрано воркфлоу помилок і навмисно викликане тестове сповіщення не дійшло до реальної людини. Наступні два підрозділи розповідають про налаштування та про типи збоїв, які сам лише воркфлоу помилок не ловить.
Sources: Handle errors gracefully | Build | n8n Docs
Налаштування воркфлоу помилок з Error Trigger
Згідно з документацією n8n, воркфлоу помилок має починатися з вузла Error Trigger. Один воркфлоу помилок може обслуговувати кілька воркфлоу, тож один спільний воркфлоу сповіщень може дати команді єдиний формат сповіщень замість багатьох зроблених вручну.
Дані, які надає тригер, мають обмеження. Ідентифікатор виконання та URL виконання потребують, щоб виконання було збережене в базі даних, і вони відсутні, коли збоїть сам тригер основного воркфлоу. Збої тригера надсилають інші дані. Складіть повідомлення сповіщення так, щоб воно мало сенс і без посилання.
Ще два застереження походять із документації вузла Error Trigger. Воркфлоу, що містить Error Trigger, за замовчуванням використовує себе як власний воркфлоу помилок. А протестувати воркфлоу помилок, запустивши воркфлоу вручну, не можна: він запускається лише тоді, коли автоматичне виконання завершується помилкою.
Практичне сповіщення, за нашою пропозицією, називає воркфлоу, вузол зі збоєм і повідомлення, а також містить посилання на виконання, якщо воно існує. Діаграма показує порядок роботи, що враховує обмеження ручного запуску.
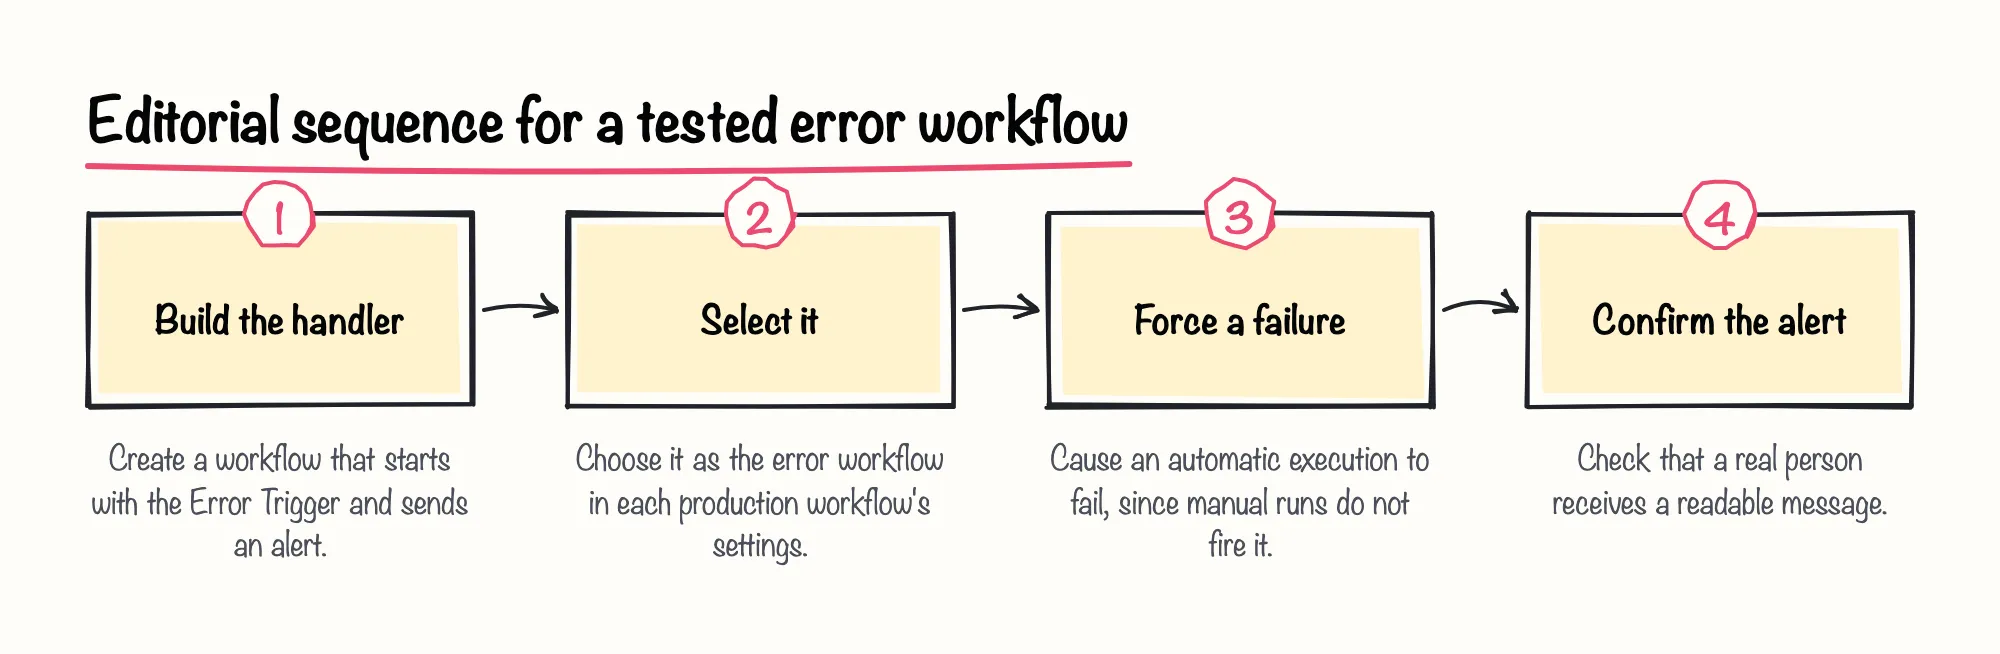
Sources: Handle errors gracefully | Build | n8n Docs, Error Trigger | Nodes | n8n Docs
Stop And Error, повторні спроби, ідемпотентність і тихі збої
Вузол Stop And Error дозволяє примусово завершити виконання помилкою за умов, які ви обираєте, що потім запускає воркфлоу помилок. Це робить порушення бізнес-правил видимими, наприклад запис, який не пройшов валідацію. Він має дві операції: Error Message і Error Object, що приймає JSON-об'єкт властивостей помилки для передачі воркфлоу помилок.
Повторні спроби потребують більшої обережності. Блог консультанта Rajsuyash за 2026 рік радить не використовувати Retry on Fail для вузлів із побічними ефектами, як-от надсилання листа чи створення запису, бо повторна спроба може повторити дію та створити дублікати. Блог пропонує спершу робити перевірки ідемпотентності. Це порада практика, а не виміряний доказ.
На нашу думку, повторні спроби — інструмент для кроків, які безпечно повторювати, і ми б не робили їх універсальним типовим налаштуванням. Повторна спроба читання нешкідлива; повторна спроба платежу чи сповіщення заслуговує спершу на свідому перевірку.
Той самий блог зазначає, що воркфлоу помилок ловлять збої, а не відсутність запусків. Запланований воркфлоу, який так і не стартував, не створює помилки, а отже й сповіщення, тому блог рекомендує окрему перевірку heartbeat. Він також радить навмисно тестувати шляхи помилок, наприклад за допомогою вузла Stop And Error у тестовому воркфлоу. Таблиця підсумовує, що виявляє кожен вид збою.
| Ситуація | Що це виявляє | Підстава |
|---|---|---|
| Вузол або виконання завершується збоєм | Воркфлоу помилок | Документація n8n |
| Порушено бізнес-правило | Stop And Error, потім воркфлоу помилок | Документація n8n |
| Збоїть сам вузол-тригер | Воркфлоу помилок з іншими даними | Документація n8n |
| Воркфлоу так і не запустився | Окрема перевірка heartbeat | Блог консультанта |
Для практики завдання з ресторанними замовленнями на n8n Balloon Challenges використовує вузли Manual Trigger, HTTP Request, Split Out, IF, Loop Over Items, Wait, Data Table та Error Trigger, тож обробка помилок є частиною побудови.
Sources: Handle errors gracefully | Build | n8n Docs, Stop And Error | Nodes | n8n Docs, n8n Error Handling: Error Trigger, Retries and Alerts
Середовища, контроль версій і рецензування
Документація n8n описує середовища як побудовані на Git: середовище — це екземпляр n8n у парі з гілкою Git. Поширений шаблон відокремлює розробку від продакшну, щоб правки під час створення не могли зламати воркфлоу, які працюють у бойовому режимі.
Цей розділ обмежується тим, що команді потрібно для просування змін і рецензування, а не всією темою контролю версій. Перевірте свій план, перш ніж на нього зважати: публічний API середовищ задокументований як функція Enterprise, а інші подробиці контролю версій нижче подано з примітками щодо версій.
Sources: Work with environments | Administer | n8n Docs, Use environments programmatically with the public API | Administer | n8n Docs
Середовища розробки та продакшну на Git
Налаштування контролю версій потребує репозиторію Git, до якого n8n має доступ: через SSH deploy keys із правом запису або через HTTPS personal access tokens. Існує також необов'язкове налаштування Protected instance, яке не дає користувачам редагувати ресурси під контролем версій на цьому екземплярі; документація зазначає, що воно корисне для продакшну.
Не менш важливо, чого Git не переносить. Він зберігає воркфлоу, теги та заглушки для змінних і облікових даних, але n8n не синхронізує значення облікових даних чи змінних. Кожен новий екземпляр потребує їх ручного налаштування, тож щойно завантажений воркфлоу не запрацює, доки на цьому екземплярі не з'являться його облікові дані.
Нумерований список нижче — наш пропонований порядок роботи, а не задокументована процедура.
- Підключіть екземпляр розробки до його власної гілки.
- Підключіть продакшн-екземпляр до продакшн-гілки та позначте його як Protected.
- Створіть облікові дані та значення змінних на кожному екземплярі вручну.
- Просувайте зміни через рецензоване злиття, ніколи не редагуючи продакшн.
Sources: Work with environments | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Просування змін через публічний API та обмежені ключі
Публічний API середовищ, з операціями status і push починаючи з n8n 2.39.0, є функцією Enterprise. У планах Enterprise обмежені ключі API з дозволами контролю версій на pull, push або читання можуть забезпечувати напрямок змін. Документація наводить приклад продакшн-ключа, який може лише виконувати pull, тож продакшн лише отримує зміни.
Документація радить перевіряти status перед push, бо push комітить лише ті файли, які ви перелічили в масиві file names. Пропуск цієї перевірки означає, що зміна, яку ви очікували відправити, може просто не потрапити в коміт.
Push із конфліктом відхиляється відповіддю 409, якщо force не встановлено в true. Приклад запланованого резервного копіювання в документації використовує force і попереджає, що це ризикує перезаписати новіші зміни в Git. Як редакційна порада: уникайте force в будь-якому автоматизованому завданні, якщо перезапис — не саме те, чого ви хочете.
| Поведінка | Деталі | Застосовується до |
|---|---|---|
| Ендпоїнти status і push | Доступні в публічному API середовищ | n8n 2.39.0+, Enterprise |
| Обмежені ключі | Дозволи pull, push і читання можна розділити | Плани Enterprise |
| Вміст push | Комітить лише перелічені файли | n8n 2.39.0+, Enterprise |
| Push із конфліктом | Відхиляється з 409, якщо force не true | n8n 2.39.0+, Enterprise |
Sources: Use environments programmatically with the public API | Administer | n8n Docs
Спільний доступ до воркфлоу та їх рецензування
З кількома екземплярами та кількома гілками просування зміни вимагає pull request і злиття у вашому провайдері Git. Це дає природну точку рецензування. Документація не приписує політики рецензування, тож команда має сама вирішити, хто рецензує і на що дивиться.
Спільний доступ до воркфлоу має власні ролі. Творець може ділитися воркфлоу та видаляти його, тоді як редактори можуть переглядати, оновлювати, запускати й експортувати його, але не можуть ділитися ним чи видаляти. Спільний доступ доступний у всіх планах n8n Cloud та в самостійно розміщених планах Business і Enterprise.
Одна деталь заслуговує на правило рецензування: редактори можуть використовувати всі облікові дані, що застосовуються в спільному воркфлоу, зокрема й ті, до яких їм явно не надавали доступу. Перевіряйте, кому надається доступ редактора, з огляду на це.
Чекліст нижче — наш пропонований перелік для рецензування, а не перевірений інструмент.
Sources: Work with environments | Administer | n8n Docs, Share with others | Build | n8n Docs
Облікові дані та секрети
За замовчуванням n8n зберігає облікові дані в зашифрованому вигляді у своїй базі даних. Блог консалтингової компанії Michael Ito Back за 2025 рік рекомендує використовувати менеджер облікових даних, а не жорстко прописувати секрети у воркфлоу, що відповідає такому дизайну.
Блог Till Freitag за 2026 рік додає три звички: розділяти облікові дані staging і продакшну, регулярно ротувати ключі та спільно використовувати облікові дані в командах. Це думки консалтингових компаній, але вони збігаються з описаним раніше розділенням середовищ, де облікові дані все одно не подорожують разом із воркфлоу.
Sources: Work with environments | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs, n8n Best Practices – 10 Rules for… – Till Freitag, Seven N8N Workflow Best Practices for 2026
Спільний доступ до облікових даних і принцип найменших привілеїв
Крім спільного доступу до воркфлоу, n8n документує користувацькі ролі проєктів та екземпляра. Замість повного доступу Admin можна створити роль лише з потрібними можливостями. Це доступно в планах Enterprise, як у Cloud, так і в самостійно розміщених.
Ми вважаємо, що принцип найменших привілеїв варто налаштувати зарані, бо посилювати доступ після того, як команда зросла, значно важче, ніж почати з вузького. Давайте розробникам те, що їм потрібно в розробці, а зміни в продакшні тримайте за етапом рецензування.
Без Enterprise у вас усе одно є вибір: ділитися воркфлоу свідомо, тримати групу редакторів малою та називати облікові дані за середовищем, щоб ніхто не сплутав продакшн-дані з тестовими.
Sources: Custom roles | Administer | n8n Docs, n8n Best Practices – 10 Rules for… – Till Freitag
Зовнішні сховища секретів і секрети для кожного середовища
Зовнішні секрети доступні в Enterprise, у n8n Cloud та в самостійно розміщених інсталяціях. Підтримувані провайдери: 1Password, AWS, Azure, GCP, HashiCorp Vault та Infisical.
Вони також розв'язують проблему окремих середовищ. Контроль версій не підтримує різних облікових даних для різних екземплярів, тож документація пропонує підключати кожен екземпляр n8n до іншого сховища або іншого середовища у вашого провайдера секретів. Зовнішні секрети розв'язуються лише в полях облікових даних, тож не заповнять інші частини воркфлоу.
Сховища за замовчуванням глобальні й можуть бути обмежені проєктом, а сховища в межах проєкту доступні з n8n 2.11.0. Кілька сховищ на провайдера з'явилися у 2.10.0, а доступ за ролями проєкту — у 2.13.0. Перевірте свою версію та план, перш ніж на них спиратися.
| Функція | Задокументований поріг |
|---|---|
| Зовнішні секрети | Enterprise, Cloud і самостійне розміщення |
| Кілька сховищ на провайдера | n8n 2.10.0+ |
| Сховища в межах проєкту | n8n 2.11.0+ |
| Доступ за ролями проєкту | n8n 2.13.0+ |
Sources: Work with environments | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs
Чекліст перед запуском і висновок
Підсумовуючи, ось чекліст перед запуском. Це наша редакційна пропозиція, яку ви можете адаптувати, а командний документ, створений на його основі, — найближче до файлу з найкращими практиками для завантаження, що пропонує ця стаття.
Блог Till Freitag за 2026 рік також рекомендує моніторинг, чекліст перед запуском і зберігання даних виконань обмежений час: 7–14 днів для успішних запусків і 30–90 днів для невдалих. Сприймайте ці цифри як відправну точку одного консультанта, а не рекомендацію n8n.
Застосування найкращих практик n8n-воркфлоу не потребує нічого екзотичного. Воркфлоу стає готовим до продакшну, коли хтось отримує повідомлення про збої, зміни проходять рецензування, а облікові дані обмежені середовищем. Це невеликий набір звичок, про які команда домовляється раз і потім повторює.
Sources: n8n Best Practices – 10 Rules for… – Till Freitag, n8n Error Handling: Error Trigger, Retries and Alerts
Де отримати допомогу
Якщо ваша команда воліє практикувати ці звички, а не читати про них, n8n Balloon Challenges також проводить корпоративні програми, які перебудовують його формат із кульками під ваші власні інструменти, дані та воркфлоу.