Buenas prácticas de workflows en n8n para equipos: de la práctica a producción
Buenas prácticas de n8n para equipos: errores, entornos, revisión y credenciales, para que un workflow de práctica funcione con fiabilidad en una organización.
Comprobado con las fuentes citadas el .
Por qué un workflow que funciona aún no está listo para producción
Las buenas prácticas de workflows en n8n importan más en el momento en que un workflow de práctica recibe un segundo usuario, una programación real o un disparador de cara al cliente. Hasta entonces, basta con que la ejecución salga bien en tu propia pantalla. Después, las preguntas cambian: ¿quién se entera cuando falla?, ¿quién puede modificarlo? y ¿qué credenciales toca?
Esta guía sigue esas preguntas a través de cuatro áreas: estructura y nomenclatura, gestión de errores, entornos con revisión y credenciales. Está escrita para equipos que usan n8n en una empresa y para responsables de ingeniería que quieren estandarizar cómo se construye la automatización. Es un artículo web, no un PDF de buenas prácticas de n8n, así que úsalo como materia prima para un breve documento de equipo propio.
Una nota previa sobre la evidencia. La mayor parte de lo que sigue procede de la documentación oficial de n8n, que describe cómo se comportan las funciones, no si reducen incidencias. Algunos consejos vienen de blogs de consultoras, y los señalamos como opinión de profesionales. Varias funciones también dependen de un plan Enterprise o de una versión mínima de n8n, y lo indicamos donde aparecen.
Buenas prácticas de workflows en n8n: nomenclatura, estructura y validación
La nomenclatura es el hábito más barato de adoptar y la primera de las buenas prácticas de workflows en n8n que conviene dejar por escrito. La tabla siguiente reúne sugerencias de nombres y tamaño del blog de Till Freitag de 2026 y del blog de Michael Ito Back de 2025, ambos escritos por consultoras.
El tamaño es el segundo hábito. Freitag sugiere plantearse dividir un workflow cuando supera los 15 nodos y dividirlo si pasa de 25, mientras que Ito Back sugiere subworkflows de unos 5 a 10 nodos y un workflow de errores centralizado. Considera todo esto reglas empíricas de consultoras, no requisitos ni límites de n8n.
| Convención | Sugerencia | Estado |
|---|---|---|
| Nombres de workflows | Área, descripción y versión | Sugerencia de consultora |
| Nombres de nodos | Nombrar según lo que hace el nodo | Sugerencia de consultora |
| Nombres de credenciales | Entorno más servicio, p. ej. prod-hubspot-api | Sugerencia de consultora |
| Revisar para dividir | Alrededor de 15 nodos | Regla empírica del autor |
| Dividir un workflow | Alrededor de 25 nodos | Regla empírica del autor |
| Tamaño de subworkflow | Aproximadamente de 5 a 10 nodos | Sugerencia de consultora |
Pensamos que los umbrales exactos importan menos que tener una regla escrita que cualquier revisor pueda aplicar en segundos. Elige números con los que tu equipo pueda convivir, etiquétalos como política del equipo y revísalos si causan fricción.
La validación es el tercer hábito, y las fuentes que revisamos no la cubren, así que considéralo consejo editorial nuestro. Comprueba los datos entrantes al inicio de un workflow, antes de que lleguen a un nodo que escribe, envía o cobra algo. Decide qué ocurre con un registro que no pasa la comprobación, porque un registro defectuoso que pasa en silencio es más difícil de encontrar después que uno que se detiene con ruido.
- Valida los campos obligatorios y los tipos antes de cualquier nodo con efectos secundarios.
- Envía los registros no válidos a un lugar visible en lugar de descartarlos.
- Escribe qué se considera no válido, para que los revisores puedan comprobarlo.
- Mantén la validación cerca del inicio para que los nodos posteriores puedan fiarse de su entrada.
Sources: n8n Best Practices – 10 Rules for… – Till Freitag, Seven N8N Workflow Best Practices for 2026
Gestión de errores que te avisa cuando algo se rompe
La documentación de n8n indica que puedes elegir un workflow de errores para cada workflow en sus Workflow Settings. Ese workflow de errores se ejecuta cuando falla una ejecución del workflow, y la documentación da como uso típico el envío de un correo o de una alerta de Slack.
Nuestra recomendación editorial es tratar ese ajuste como una puerta de lanzamiento. Ningún workflow de producción sale en vivo hasta que se haya seleccionado un workflow de errores y una alerta de prueba provocada deliberadamente haya llegado a una persona real. Las dos subsecciones siguientes cubren la configuración y los tipos de fallo que el workflow de errores por sí solo no detecta.
Sources: Handle errors gracefully | Build | n8n Docs
Configurar un workflow de errores con Error Trigger
Según la documentación de n8n, un workflow de errores debe comenzar con el nodo Error Trigger. Un único workflow de errores puede servir a varios workflows, de modo que un workflow de alertas compartido puede dar a tu equipo un formato de alerta uniforme en lugar de muchos hechos a mano.
Los datos que proporciona el disparador tienen límites. El ID y la URL de la ejecución requieren que la ejecución se guarde en la base de datos, y faltan cuando lo que falla es el propio nodo disparador del workflow principal. Los fallos del disparador envían datos distintos. Diseña el mensaje de alerta para que tenga sentido incluso sin un enlace.
Hay dos salvedades más en la documentación del nodo Error Trigger. Un workflow que contiene el Error Trigger se usa a sí mismo como workflow de errores por defecto. Y no puedes probar un workflow de errores ejecutando un workflow manualmente: solo se ejecuta cuando falla una ejecución automática.
Una alerta práctica, como sugerencia nuestra, indica el workflow, el nodo que falla y el mensaje, e incluye el enlace a la ejecución cuando existe. El diagrama muestra un orden de trabajo que respeta la limitación de las ejecuciones manuales.
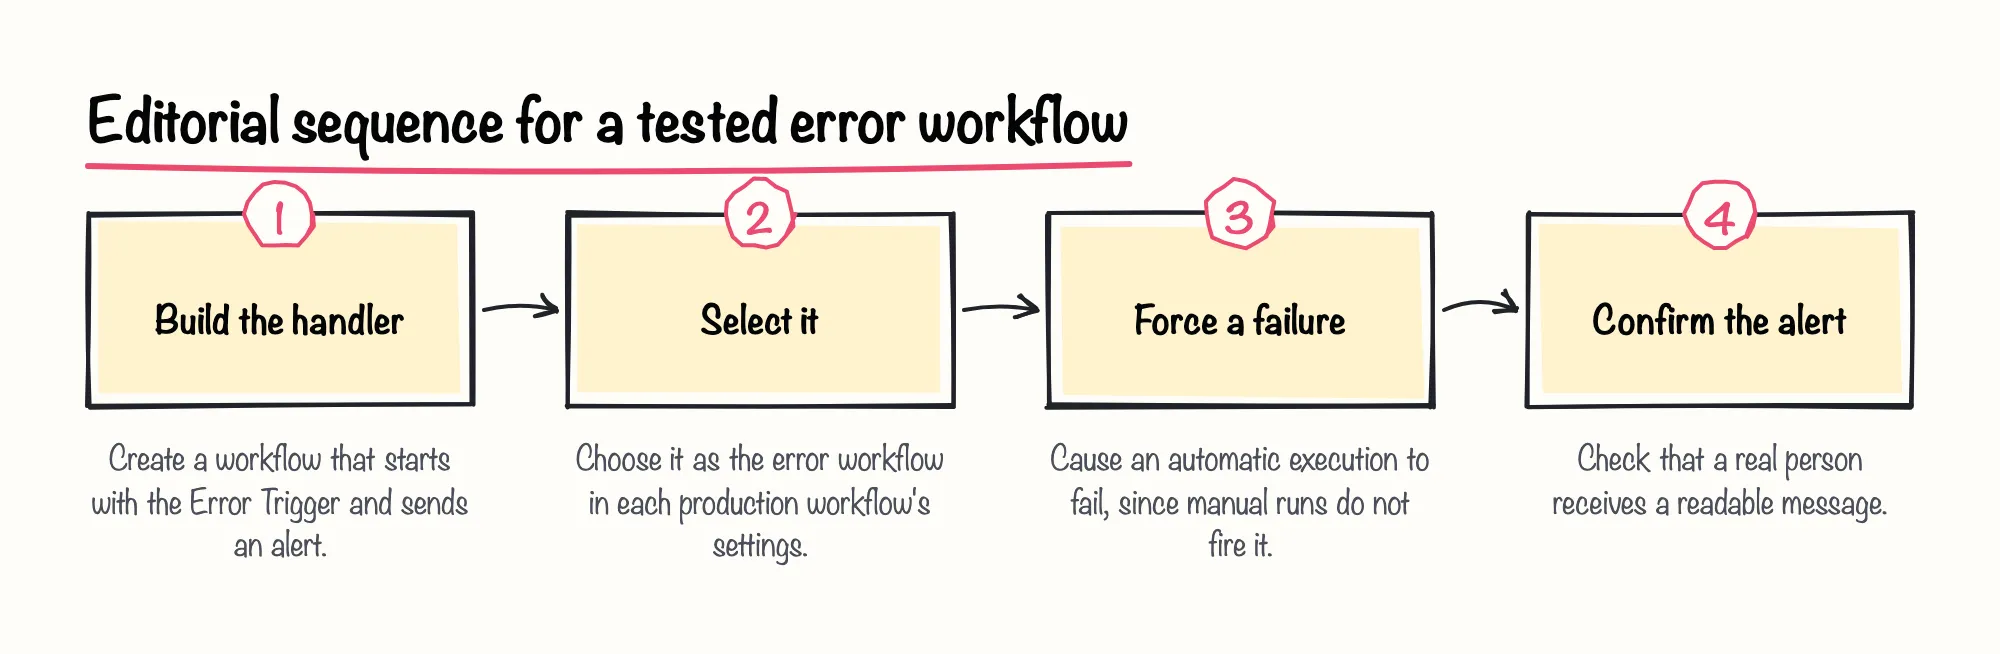
Sources: Handle errors gracefully | Build | n8n Docs, Error Trigger | Nodes | n8n Docs
Stop And Error, reintentos, idempotencia y fallos silenciosos
El nodo Stop And Error permite forzar que una ejecución falle bajo las condiciones que elijas, lo que activa el workflow de errores. Así se hacen visibles las violaciones de reglas de negocio, como un registro que no pasa la validación. Tiene dos operaciones: Error Message y Error Object, que recibe un objeto JSON con propiedades de error para pasar a los workflows de errores.
Los reintentos requieren más cuidado. Un blog de 2026 del consultor Rajsuyash desaconseja Retry on Fail en nodos con efectos secundarios, como enviar un correo o crear un registro, porque un reintento puede repetir la acción y crear duplicados. El blog sugiere que primero van las comprobaciones de idempotencia. Es un consejo de profesional, no evidencia medida.
En nuestra opinión, los reintentos son una herramienta para pasos que son seguros de repetir, y evitaríamos usarlos como valor por defecto generalizado. Un reintento en una lectura es inofensivo; un reintento en un pago o una notificación merece antes una comprobación deliberada.
El mismo blog señala que los workflows de errores detectan fallos, no ausencias. Un workflow programado que nunca arrancó no produce error ni, por tanto, alerta, por lo que recomienda una comprobación de latido (heartbeat) aparte. También aconseja probar a propósito las rutas de error, por ejemplo con un nodo Stop And Error en un workflow de prueba. La tabla resume qué saca a la luz cada tipo de fallo.
| Situación | Qué lo saca a la luz | Base |
|---|---|---|
| Falla un nodo o una ejecución | Workflow de errores | Documentación de n8n |
| Se viola una regla de negocio | Stop And Error y después el workflow de errores | Documentación de n8n |
| Falla el propio nodo disparador | Workflow de errores con datos distintos | Documentación de n8n |
| Un workflow nunca se ejecutó | Comprobación de latido aparte | Blog de consultor |
Para practicar, el reto de pedidos de restaurante de n8n Balloon Challenges usa los nodos Manual Trigger, HTTP Request, Split Out, IF, Loop Over Items, Wait, Data Table y Error Trigger, de modo que la gestión de errores forma parte de la construcción.
Sources: Handle errors gracefully | Build | n8n Docs, Stop And Error | Nodes | n8n Docs, n8n Error Handling: Error Trigger, Retries and Alerts
Entornos, control de código fuente y revisión
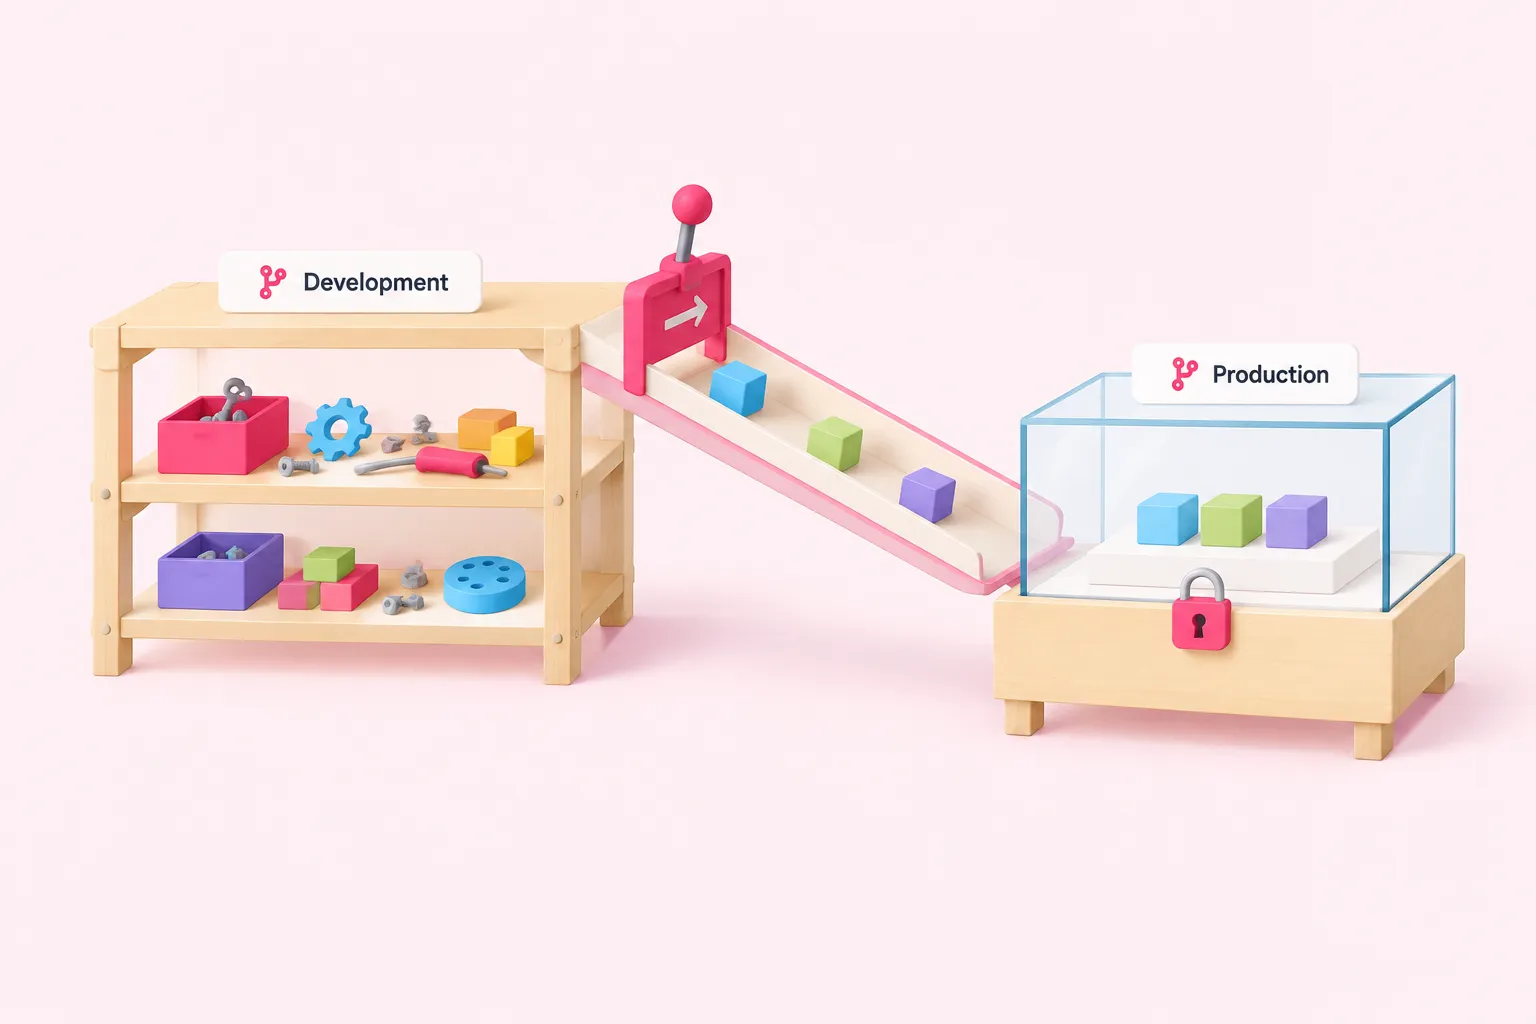
La documentación de n8n describe los entornos como construidos sobre Git: un entorno es una instancia de n8n emparejada con una rama de Git. Un patrón habitual separa desarrollo de producción, de modo que las ediciones hechas durante la construcción no puedan romper workflows que se ejecutan en vivo.
Esta sección se ciñe a lo que un equipo necesita para la promoción y la revisión, no a todo el tema del control de versiones. Comprueba tu plan antes de diseñar en torno a ello: la API pública de entornos está documentada como función Enterprise, y el resto de detalles de control de código fuente que siguen vienen con notas de versión.
Sources: Work with environments | Administer | n8n Docs, Use environments programmatically with the public API | Administer | n8n Docs
Entornos de desarrollo y producción sobre Git
La configuración del control de código fuente necesita un repositorio Git al que n8n pueda acceder, ya sea mediante claves de despliegue SSH con acceso de escritura o mediante tokens de acceso personal HTTPS. También hay un ajuste opcional, Protected instance, que impide que los usuarios editen recursos bajo control de código fuente en esa instancia, algo que la documentación señala como útil para producción.
Lo que Git no transporta importa igual. Almacena workflows, etiquetas y marcadores de posición (stubs) de variables y credenciales, pero n8n no sincroniza los valores de las credenciales ni de las variables. Cada instancia nueva necesita configurarlos a mano, así que un workflow recién descargado no funcionará hasta que sus credenciales existan en esa instancia.
La lista numerada siguiente es el orden de trabajo que sugerimos, no un procedimiento documentado.
- Conecta la instancia de desarrollo a su propia rama.
- Conecta la instancia de producción a la rama de producción y márcala como Protected.
- Crea a mano las credenciales y los valores de variables en cada instancia.
- Promueve los cambios mediante una fusión revisada, nunca editando producción.
Sources: Work with environments | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Promover cambios con la API pública y claves con alcance
La API pública de entornos, con operaciones de estado y push desde n8n 2.39.0, es una función Enterprise. En los planes Enterprise, las claves de API con alcance y permisos de control de código fuente para pull, push o lectura pueden imponer la dirección. La documentación da el ejemplo de una clave de producción que solo puede hacer pull, de modo que producción solo recibe cambios.
La documentación aconseja comprobar el estado antes de hacer push, porque un push solo confirma los archivos que enumeras en su array de nombres de archivo. Saltarse esa comprobación significa que un cambio que esperabas enviar puede simplemente no estar en el commit.
Un push que entra en conflicto se rechaza con una respuesta 409 a menos que force sea true. El ejemplo de copia de seguridad programada de la documentación usa force y advierte de que esto arriesga sobrescribir cambios más recientes en Git. Como consejo editorial nuestro, evita force en cualquier tarea automatizada salvo que sobrescribir sea exactamente lo que quieres.
| Comportamiento | Detalle | Se aplica a |
|---|---|---|
| Endpoints de estado y push | Disponibles en la API pública de entornos | n8n 2.39.0+, Enterprise |
| Claves con alcance | Los permisos de pull, push y lectura pueden separarse | Planes Enterprise |
| Contenido del push | Confirma solo los archivos indicados | n8n 2.39.0+, Enterprise |
| Push con conflicto | Rechazado con 409 a menos que force sea true | n8n 2.39.0+, Enterprise |
Sources: Use environments programmatically with the public API | Administer | n8n Docs
Compartir y revisar workflows
Con varias instancias y varias ramas, promover un cambio exige un pull request y una fusión en tu proveedor de Git. Eso te da un punto de revisión natural. La documentación no prescribe una política de revisión, así que tu equipo debe decidir quién revisa y qué busca.
Compartir workflows tiene sus propios roles. El creador puede compartir y eliminar un workflow, mientras que los editores pueden verlo, actualizarlo, ejecutarlo y exportarlo, pero no compartirlo ni eliminarlo. Compartir está disponible en todos los planes de n8n Cloud y en los planes autoalojados Business y Enterprise.
Un detalle merece una regla de revisión: los editores pueden usar todas las credenciales utilizadas en un workflow compartido, incluidas las que no se han compartido explícitamente con ellos. Comprueba quién recibe acceso de editor teniendo esto en cuenta.
La lista de comprobación siguiente es la lista de revisión que sugerimos, no un instrumento validado.
Sources: Work with environments | Administer | n8n Docs, Share with others | Build | n8n Docs
Credenciales y secretos
Por defecto, n8n almacena las credenciales cifradas en su base de datos. El blog de 2025 de la consultora de Michael Ito Back recomienda usar el gestor de credenciales en lugar de incrustar secretos en los workflows, lo que encaja con ese diseño.
El blog de Till Freitag de 2026 añade tres hábitos: separar las credenciales de staging y producción, rotar las claves con regularidad y compartir credenciales para equipos. Son opiniones de consultoras, pero coinciden con la separación de entornos descrita antes, donde las credenciales nunca viajan con el workflow de todos modos.
Sources: Work with environments | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs, n8n Best Practices – 10 Rules for… – Till Freitag, Seven N8N Workflow Best Practices for 2026
Compartir credenciales y mínimo privilegio
Más allá de compartir workflows, n8n documenta roles personalizados de proyecto y de instancia. En lugar de dar a alguien acceso completo de Admin, puedes crear un rol con solo las capacidades que necesita. Está disponible en los planes Enterprise, tanto en Cloud como autoalojado.
Pensamos que merece la pena invertir pronto en configurar el mínimo privilegio, porque restringir el acceso cuando un equipo ya ha crecido es mucho más difícil que empezar con poco. Da a los desarrolladores lo que necesitan en desarrollo y mantén los cambios en producción detrás del paso de revisión.
Sin Enterprise, aún tienes opciones: compartir workflows de forma deliberada, mantener pequeño el grupo de editores y nombrar las credenciales por entorno para que nadie confunda una de producción con una de prueba.
Sources: Custom roles | Administer | n8n Docs, n8n Best Practices – 10 Rules for… – Till Freitag
Almacenes de secretos externos y secretos por entorno
Los secretos externos están disponibles en Enterprise, en n8n Cloud y autoalojado. Los proveedores compatibles incluyen 1Password, AWS, Azure, GCP, HashiCorp Vault e Infisical.
También resuelven el problema de los secretos por entorno. El control de código fuente no admite credenciales distintas por instancia, así que la documentación sugiere conectar cada instancia de n8n a una bóveda distinta o a un entorno distinto de tu proveedor de secretos. Los secretos externos solo se resuelven en campos de credenciales, por lo que no rellenarán otras partes de un workflow.
Las bóvedas son globales por defecto y se pueden restringir a un proyecto, con bóvedas limitadas a proyecto disponibles desde n8n 2.11.0. Las múltiples bóvedas por proveedor llegaron en la 2.10.0, y el acceso por rol de proyecto en la 2.13.0. Comprueba tu versión y tu plan antes de planificar en torno a ellas.
| Función | Umbral documentado |
|---|---|
| Secretos externos | Enterprise, Cloud y autoalojado |
| Múltiples bóvedas por proveedor | n8n 2.10.0+ |
| Bóvedas limitadas a proyecto | n8n 2.11.0+ |
| Acceso por rol de proyecto | n8n 2.13.0+ |
Sources: Work with environments | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs
Lista de comprobación previa al lanzamiento y conclusión
Reuniendo las piezas, aquí tienes una lista de comprobación previa al lanzamiento. Es una sugerencia editorial para que la adaptes, y un documento de equipo construido a partir de ella es lo más parecido que ofrece este artículo a un archivo de buenas prácticas descargable.
El blog de Till Freitag de 2026 también recomienda monitorización, una lista de comprobación previa al lanzamiento y conservar los datos de ejecución durante un tiempo limitado: de 7 a 14 días para las ejecuciones correctas y de 30 a 90 días para las fallidas. Considera esas cifras como el punto de partida de un consultor, no como una recomendación de n8n.
Aplicar las buenas prácticas de workflows en n8n no requiere nada exótico. Un workflow está listo para producción cuando alguien es avisado de los fallos, los cambios pasan por revisión y las credenciales se limitan al entorno. Es un pequeño conjunto de hábitos que un equipo acuerda una vez y luego repite.
Sources: n8n Best Practices – 10 Rules for… – Till Freitag, n8n Error Handling: Error Trigger, Retries and Alerts
Dónde conseguir ayuda
Si tu equipo prefiere practicar estos hábitos en lugar de leer sobre ellos, n8n Balloon Challenges también ofrece programas para empresas que reconstruyen su formato con globos en torno a tus propias herramientas, datos y workflows.