Налаштування стейджинг-середовища n8n
Налаштуйте стейджинг-середовище n8n, яке ізолює продакшн-креденшали та дані, оберіть модель розгалужень і дотримуйтесь кроків push-review-pull.
Перевірено за наведеними джерелами .
Передумови та мета стейджинг-середовища n8n
Налаштування стейджинг-середовища n8n починається з трьох передумов: плану, Git-репозиторію та правильних ролей інстансів. Офіційна документація n8n зазначає, що вбудована функція контролю версій і середовищ (система push-and-pull на основі Git, на якій базується ця стаття) доступна лише на планах Business та Enterprise, і лише власник або адміністратор інстансу може її увімкнути та налаштувати. Вам також знадобиться Git-репозиторій, доступний через SSH з deploy key або через HTTPS з Personal Access Token, оскільки посібник n8n з налаштування вимагає одного з цих двох способів підключення перед усім іншим.
Мету легко сформулювати: два або більше середовищ, які повністю ізолюють продакшн-креденшали та дані від того, що ви тестуєте. n8n описує це прямо: розробка — це місце, де виконується робота та вносяться зміни, а продакшн — це реальне середовище, в якому фактично виконуються ваші workflow. Ми вважаємо, що обмеження за планом Business/Enterprise — це реальний фактор, який варто закласти в бюджет заздалегідь, а не несподіванка, яку ви виявите на півдорозі налаштування.
Sources: Tutorial: Create environments with source control | Administer | n8n Docs, Work with environments | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Кроки 1–3: вибір моделі розгалужень і підключення Git
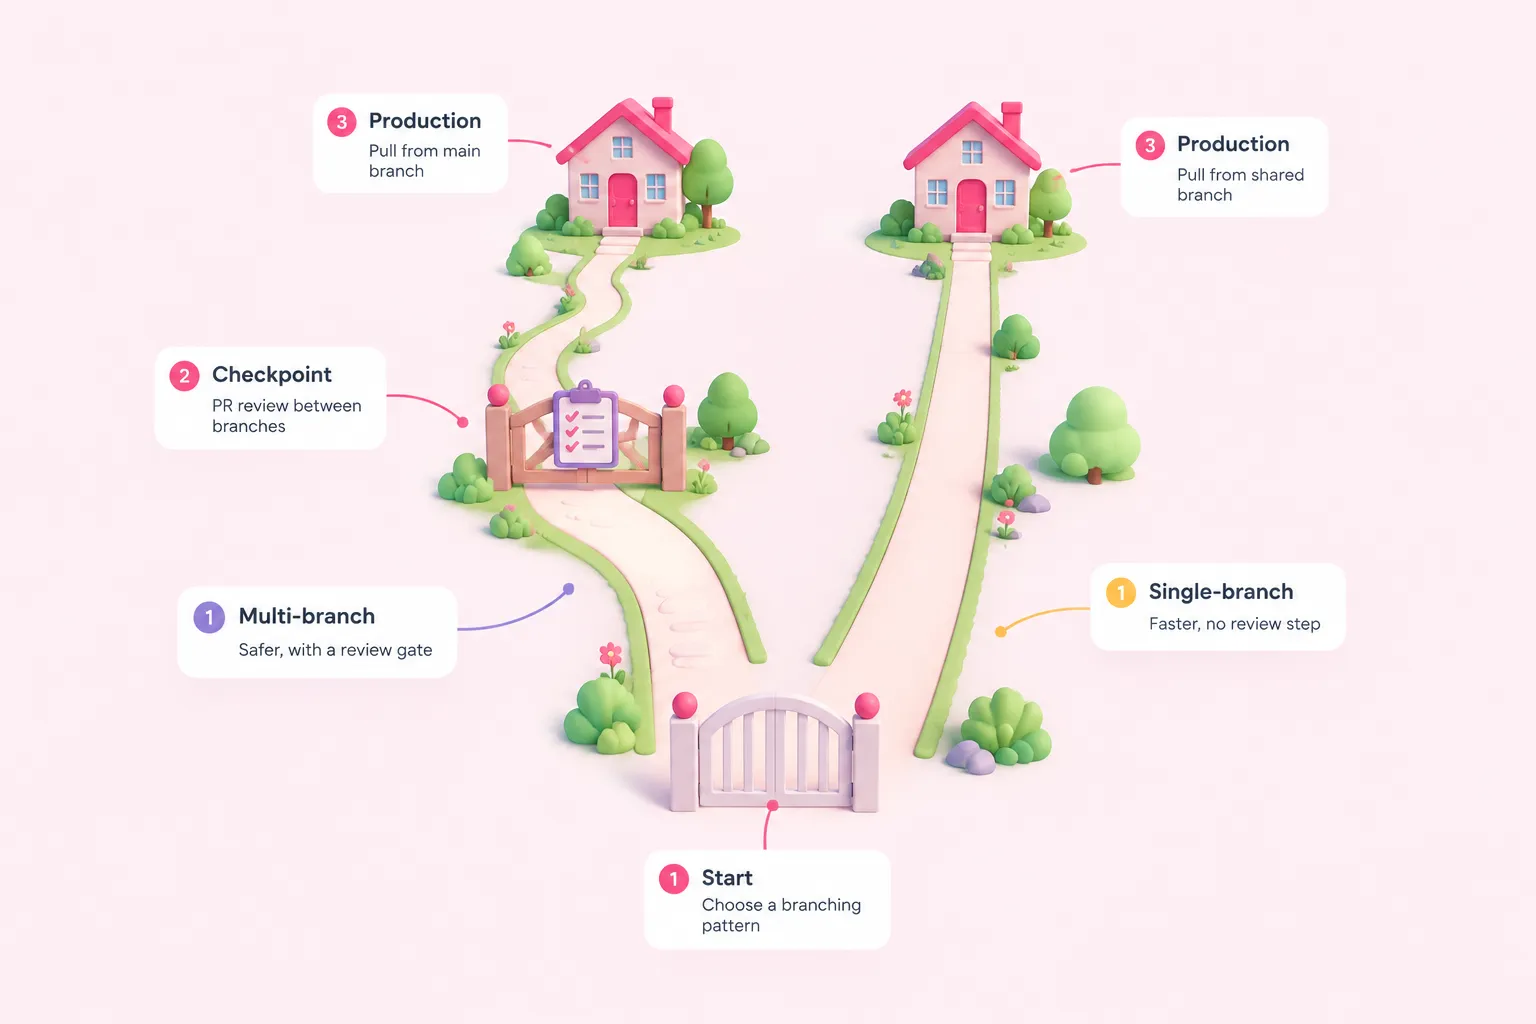
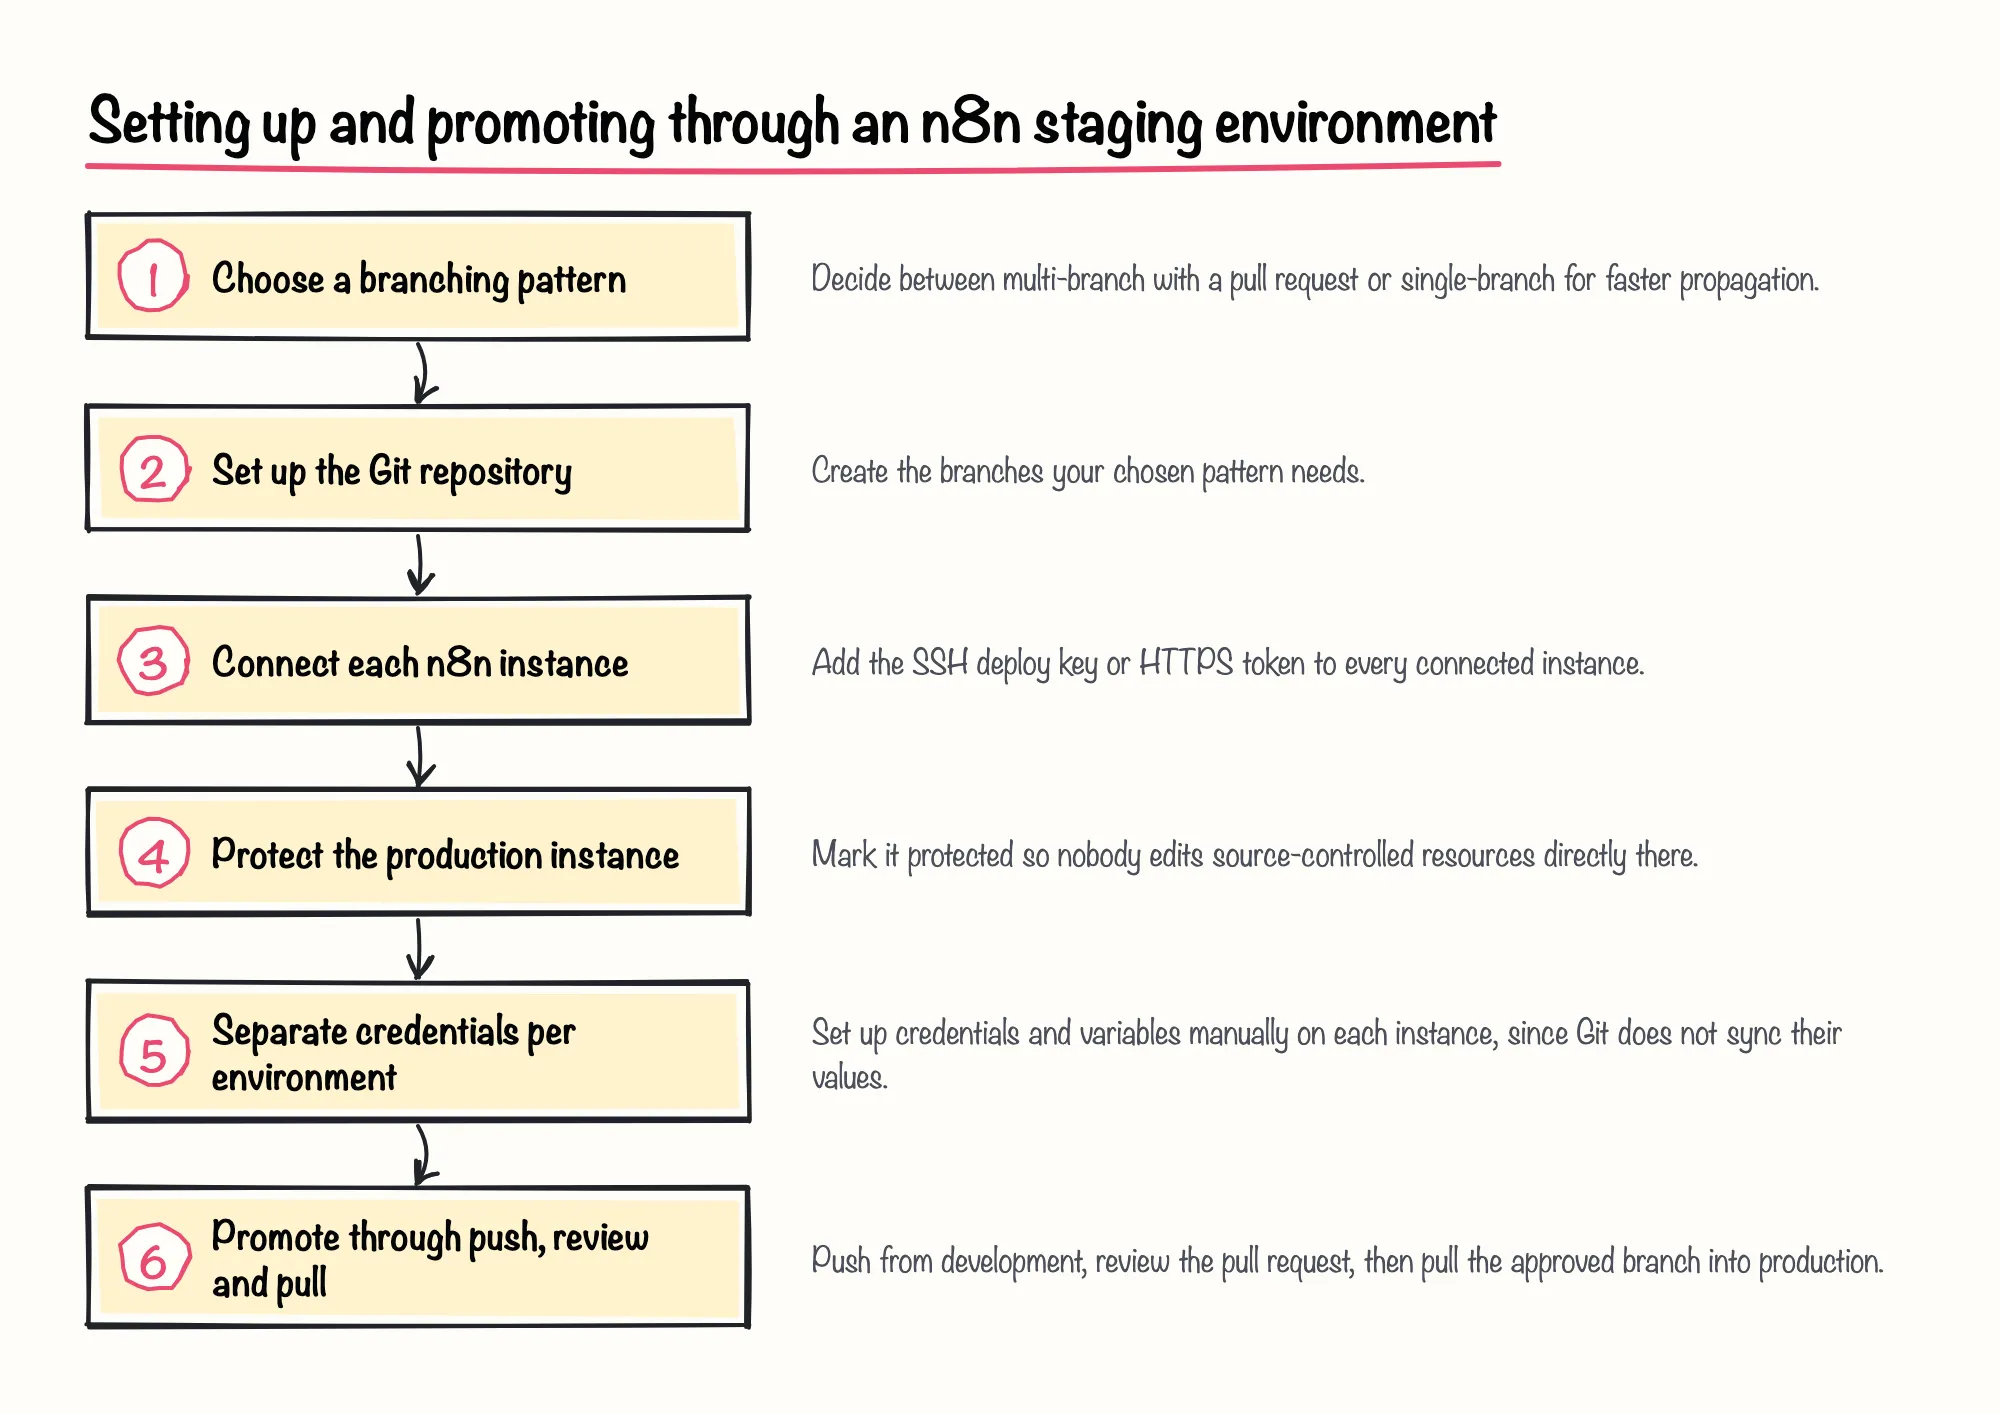
Крок 1 у побудові стейджинг-середовища n8n — вибір моделі розгалужень. Власний туторіал n8n описує мультиінстансну, мультигілкову модель як один з двох варіантів, де розробка робить push в одну гілку, а продакшн робить pull з іншої через pull request; n8n описує цю модель як додатковий рівень безпеки, що запобігає випадковому потраплянню змін у продакшн. Альтернативна, одногілкова модель дозволяє кожному підключеному інстансу робити pull з однієї й тієї ж гілки, обмінюючи цей крок перевірки на швидше поширення змін.
| Модель | Як працює | Компроміс |
|---|---|---|
| Мультигілкова | Окремі гілки для кожного середовища, об'єднані pull request перед pull у продакшн | Додатковий етап перевірки, що захищає від випадкового потрапляння змін у продакшн |
| Одногілкова | Кожен підключений інстанс робить pull з однієї й тієї ж гілки | Швидше поширення, але без вбудованого етапу перевірки |
Крок 2 — налаштування самого репозиторію та створення гілок, потрібних для обраної моделі. Крок 3 — налаштування Git-підключення всередині n8n для кожного інстансу, з наданням SSH deploy key або HTTPS токена, виданого вашим провайдером. Наш прагматичний погляд: обирайте одногілкову модель лише якщо у вашої команди вже є сувора Git-дисципліна, адже без етапу перевірки зручність не варта ризику того, що випадковий push потрапить у продакшн.
Sources: Tutorial: Create environments with source control | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Кроки 4–5: захист інстансів та розділення креденшалів
Крок 4 — підключення та захист кожного інстансу. n8n дозволяє адміністратору позначити підключений інстанс як захищений, що забороняє користувачам редагувати workflow під контролем версій напряму там, і n8n рекомендує це налаштування для продакшну, щоб кожна зміна надходила через Git-флоу, а не через ручне редагування.
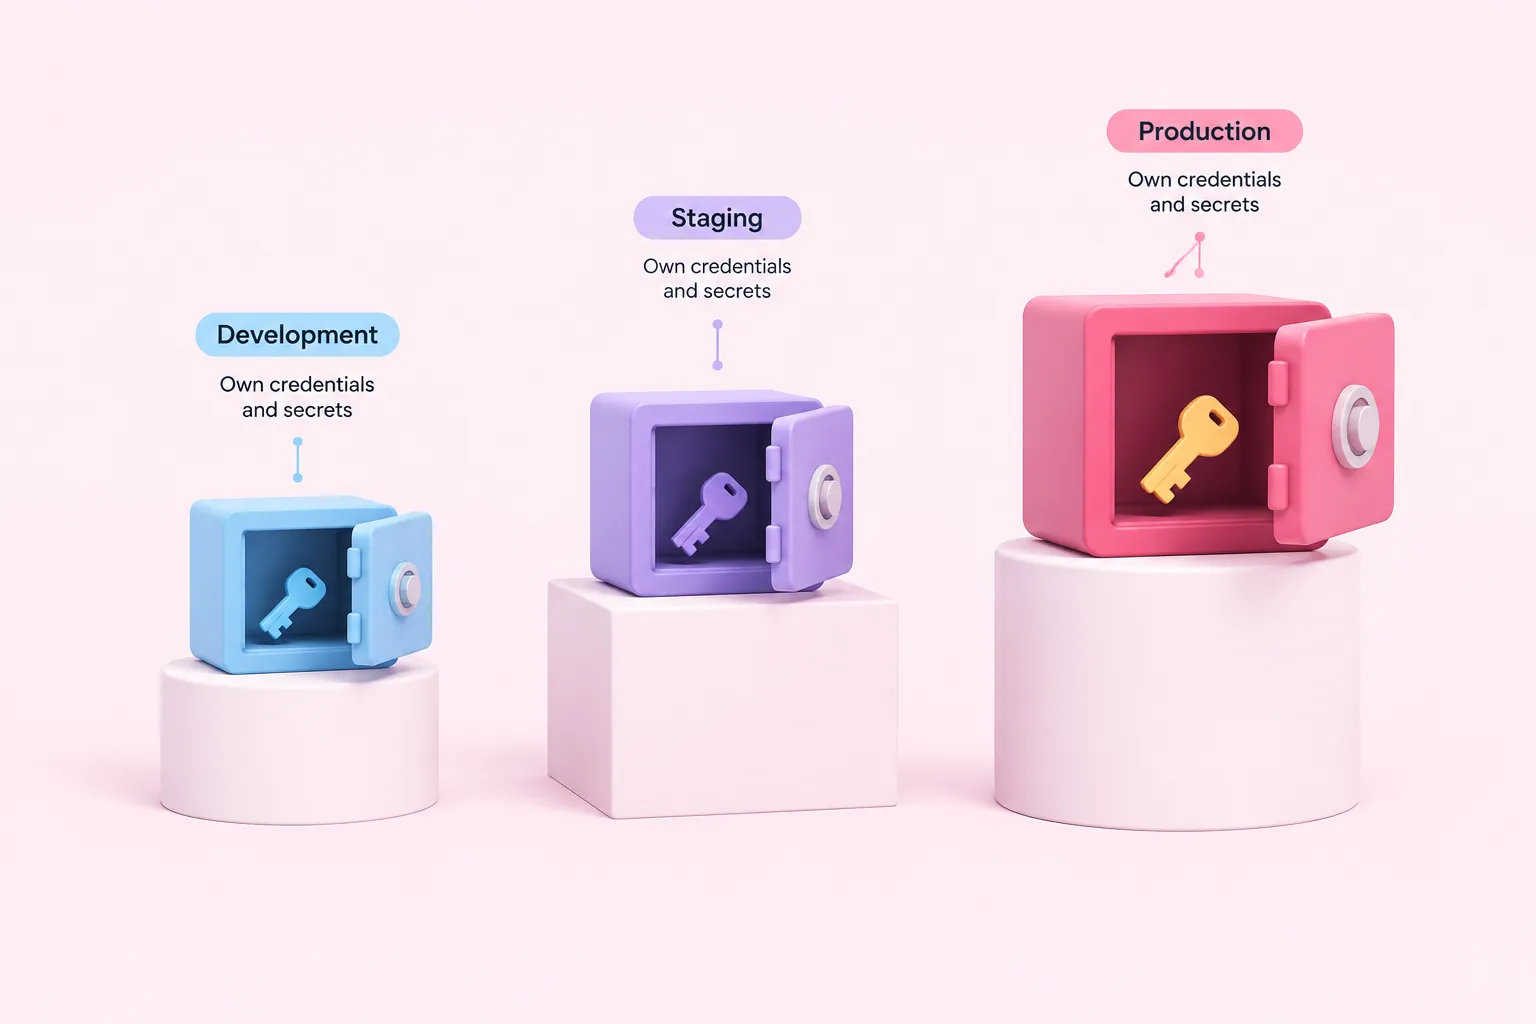
Крок 5 — утримання креденшалів і секретів окремо для кожного середовища. Документація n8n чітко вказує, що значення креденшалів і змінних не синхронізуються через Git; їх потрібно налаштовувати вручну на кожному інстансі, а для команд, у яких креденшали справді різняться між середовищами, документація n8n рекомендує зовнішнє сховище секретів, а не покладатися на синхронізацію через Git. Посібник спільноти від січня 2026 року з цього підходу пропонує, щоб креденшали розробки, стейджингу та продакшну мали доступ лише до ресурсів свого власного середовища, і ніколи — до спільного або продакшн-ресурсу з нижчого середовища.
Ми б радили інвестувати в зовнішнє сховище секретів замість ручного повторного введення кожного разу, коли середовища розходяться, оскільки це масштабується значно краще, коли команда додає третє чи четверте середовище.
Sources: Set up source control | Administer | n8n Docs, Work with environments | Administer | n8n Docs, Push and pull changes | Administer | n8n Docs, n8n Environments: Dev–Staging–Prod Without Chaos | by Vectorlane | Medium
Процес просування: від push до продакшну
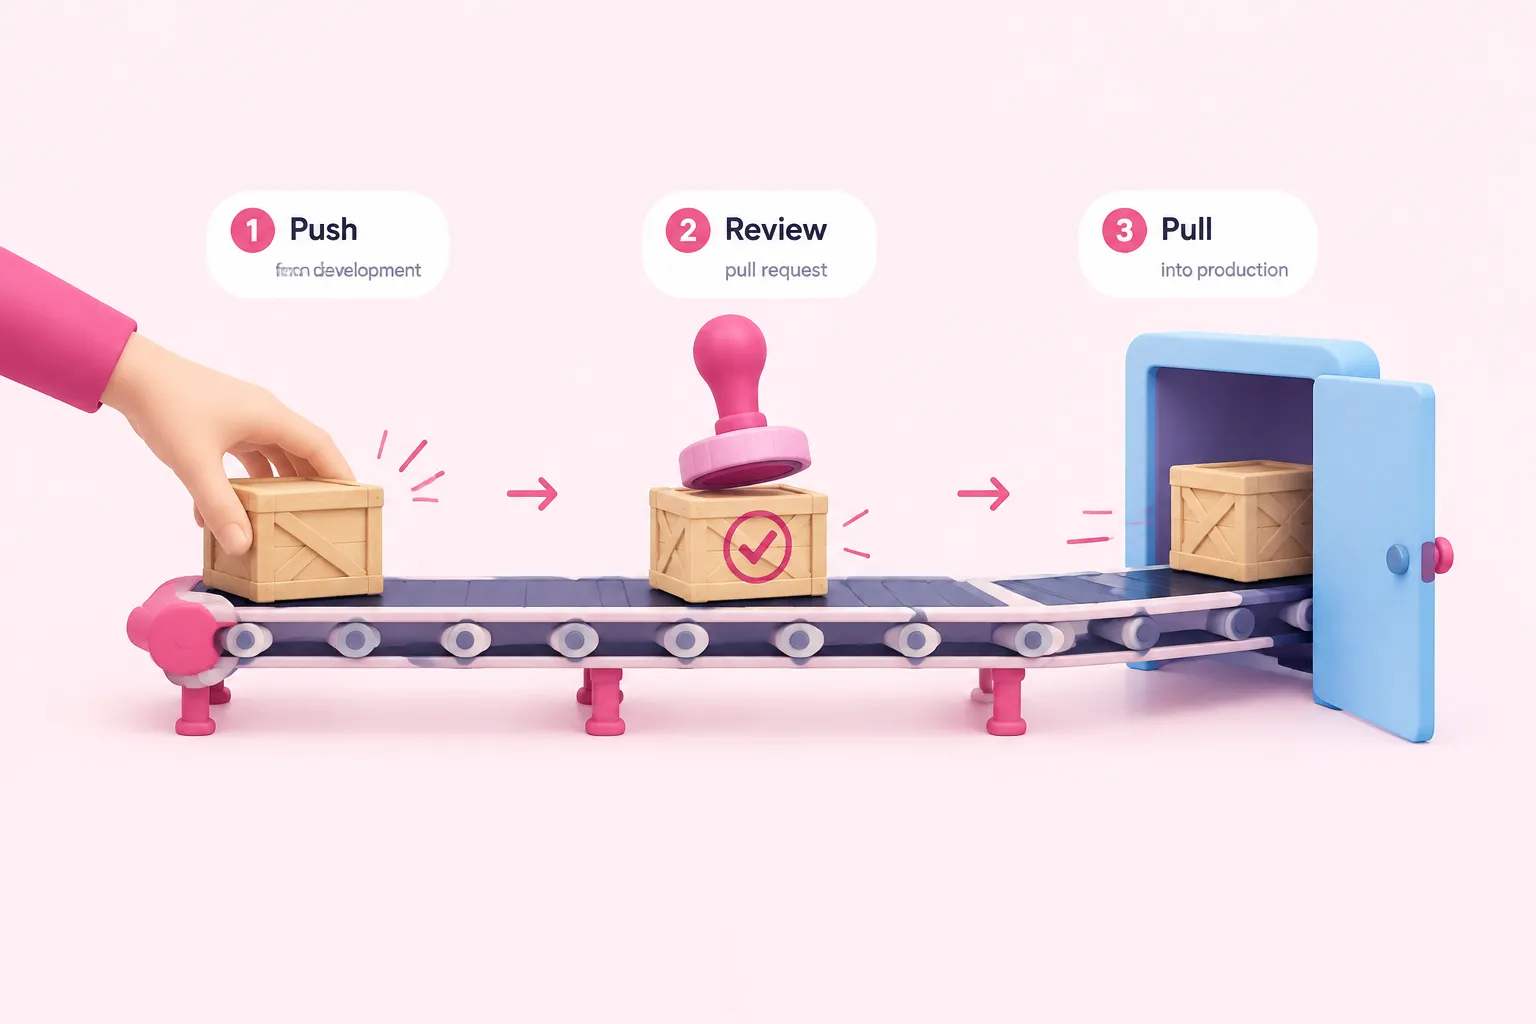
Коли вся інфраструктура налаштована, саме просування змін слідує короткому циклу: push змін з розробки, відкриття та перегляд pull request, а потім pull схваленої гілки в продакшн. Саме тут задокументовані обмеження n8n мають найбільше значення: n8n прямо заявляє, що не може автоматично виявляти конфлікти у workflow, на відміну від креденшалів і змінних, які вона вирішує самостійно, тож людина все одно має переглянути різницю перед схваленням.
Pull оновлення для вже опублікованого workflow змушує n8n зняти його з публікації та опублікувати заново на цільовому інстансі, і власна документація n8n зазначає, що це може спричинити кілька секунд простою. Команди, які хочуть автоматизувати цей цикл, можуть використовувати ендпоінти контролю версій публічного API, доступні починаючи з версії n8n 2.39.0, і обмежити API-ключ продакшн-інстансу лише можливістю pull, щоб він структурно не міг робити push змін назад у Git.
Якщо push містить файл, що конфліктує з поточним станом Git, API n8n відхиляє весь push з відповіддю 409, а не застосовує його частково, тож невдале просування залишає продакшн незмінним. Інструкція спільноти щодо відкату, коли щось пішло не так у продакшні, полягає в тому, щоб деактивувати новий workflow, імпортувати попередню версію та повторно активувати її.
Завершене просування має залишити в продакшні точно ту версію workflow, яка була перевірена та отримана через pull з Git, без жодних файлів, що все ще позначені як очікуючі в ендпоінті статусу чи у вікні pull. Якщо після pull залишаються очікуючі зміни — це ознака того, що просування не завершилося повністю, і перевірку статусу варто виконати ще раз перед тим, як продовжувати.
Sources: Push and pull changes | Administer | n8n Docs, Use environments programmatically with the public API | Administer | n8n Docs, n8n Environments: Dev–Staging–Prod Without Chaos | by Vectorlane | Medium
Альтернативний шлях без Business чи Enterprise
Команди на Community edition або на старішій self-hosted версії не матимуть функції Environments, описаної вище, для свого стейджинг-середовища n8n, оскільки вона обмежена планом і версією. Задокументована спільнотою альтернатива поєднує власні CLI-команди n8n для експорту та імпорту з підстановкою змінних середовища, тож той самий шаблон креденшалів можна повторно використовувати з різними значеннями для розробки, стейджингу та продакшну.
У цьому CLI-шляху є гострий кут, на який варто звернути увагу: стаття спільноти виявила, що команда export:credentials n8n записує захардкоджені значення секретів у експортований файл, тож ці значення потрібно замінити перед повторним використанням файлу будь-де ще. Автори зі спільноти також пропонували запускати стейджинг за dry-run шлюзом, який логує побічні ефекти, такі як платежі чи листи, замість того, щоб їх виконувати, хоча це власний шаблон, який потрібно побудувати самостійно, а не функція n8n.
CLI-шлях працює без плану Business чи Enterprise, але залишає більше дисципліни на команду, оскільки немає вбудованого етапу перевірки через pull request чи налаштування захищеного інстансу.
Sources: Building Reproducible n8n Environments with CLI-Based Configuration Management - DEV Community, n8n Environments: Dev–Staging–Prod Without Chaos | by Vectorlane | Medium, Tutorial: Create environments with source control | Administer | n8n Docs, Set up source control | Administer | n8n Docs