Configurar un entorno de staging en n8n
Configura un entorno de staging en n8n que aísle las credenciales y datos de producción, elige un patrón de ramas y sigue los pasos de push, revisión y pull.
Comprobado con las fuentes citadas el .
Requisitos previos y el objetivo de un entorno de staging en n8n
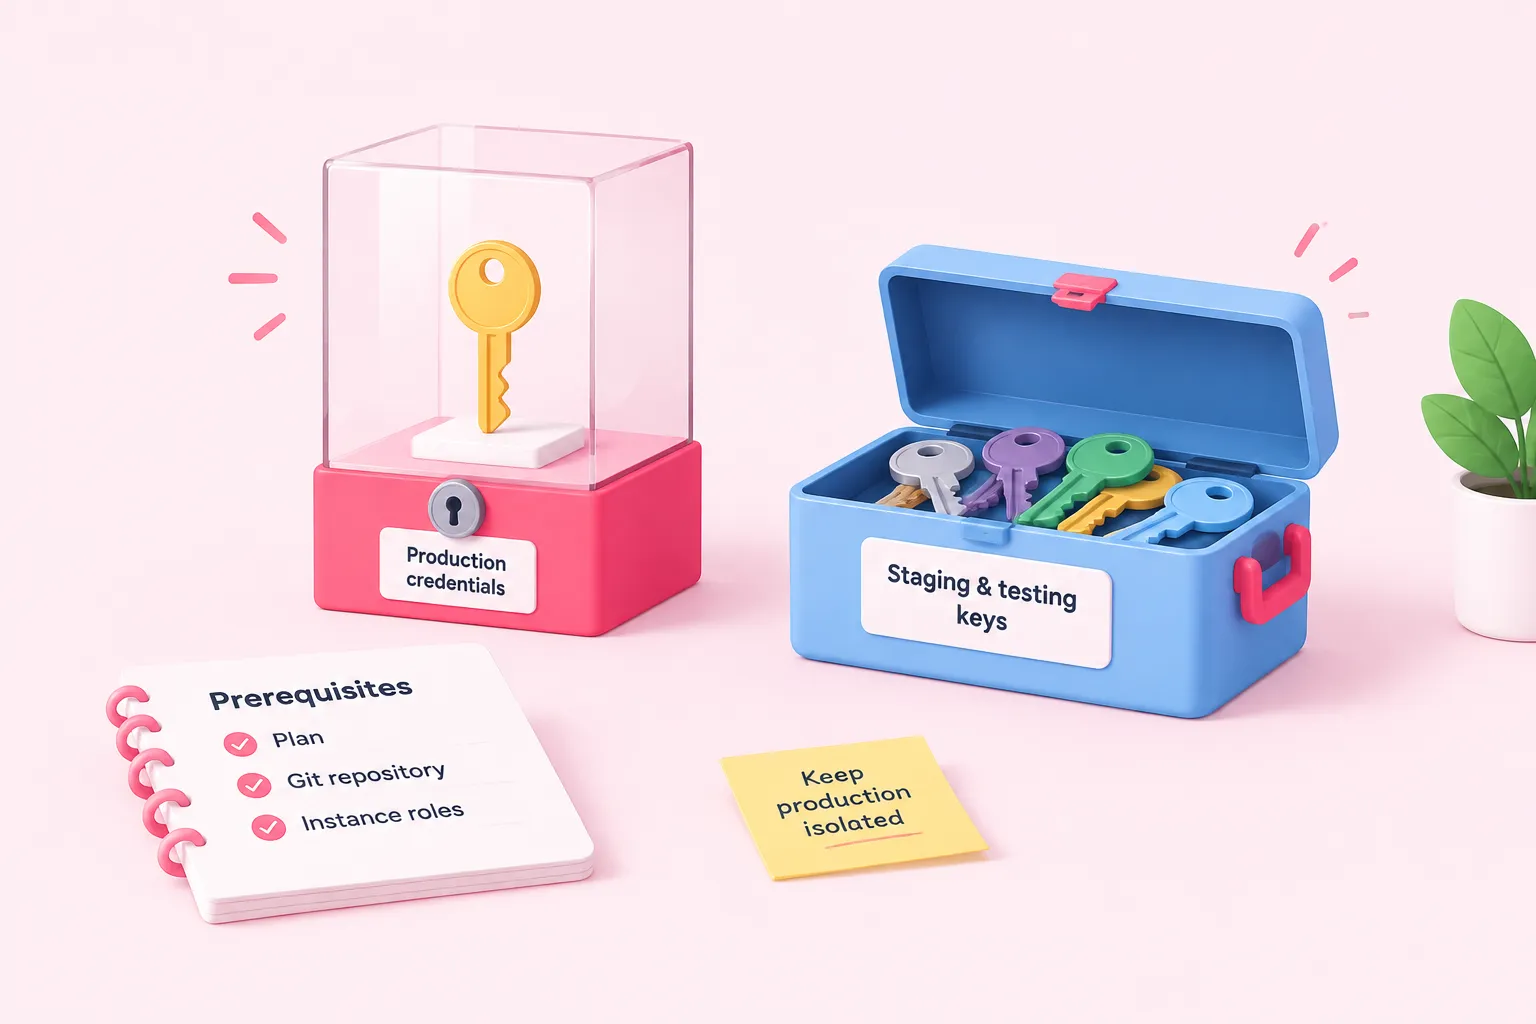
Configurar un entorno de staging en n8n empieza con tres requisitos previos: un plan, un repositorio Git y los roles de instancia adecuados. La propia documentación de n8n indica que su función integrada de control de versiones y entornos, el sistema de push y pull basado en Git en el que se apoya este artículo, solo está disponible en los planes Business y Enterprise, y que solo un propietario o administrador de la instancia puede habilitarla y configurarla. También necesitarás un repositorio Git accesible por SSH con una clave de despliegue (deploy key), o por HTTPS con un token de acceso personal (Personal Access Token), ya que la guía de configuración de n8n exige uno de estos dos métodos de conexión antes que nada.
El objetivo es sencillo de enunciar: dos o más entornos que mantengan las credenciales y los datos de producción totalmente aislados de lo que estés probando. n8n lo plantea directamente, describiendo el entorno de desarrollo como el lugar donde se realiza el trabajo y se hacen los cambios, y producción como el entorno activo en el que realmente se ejecutan tus workflows. Creemos que la restricción de los planes Business/Enterprise es una limitación real que conviene presupuestar antes de comprometerse con este proceso, en lugar de una sorpresa que se descubre a mitad de la configuración.
Sources: Tutorial: Create environments with source control | Administer | n8n Docs, Work with environments | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Pasos 1-3: elegir un patrón de ramas y conectar Git
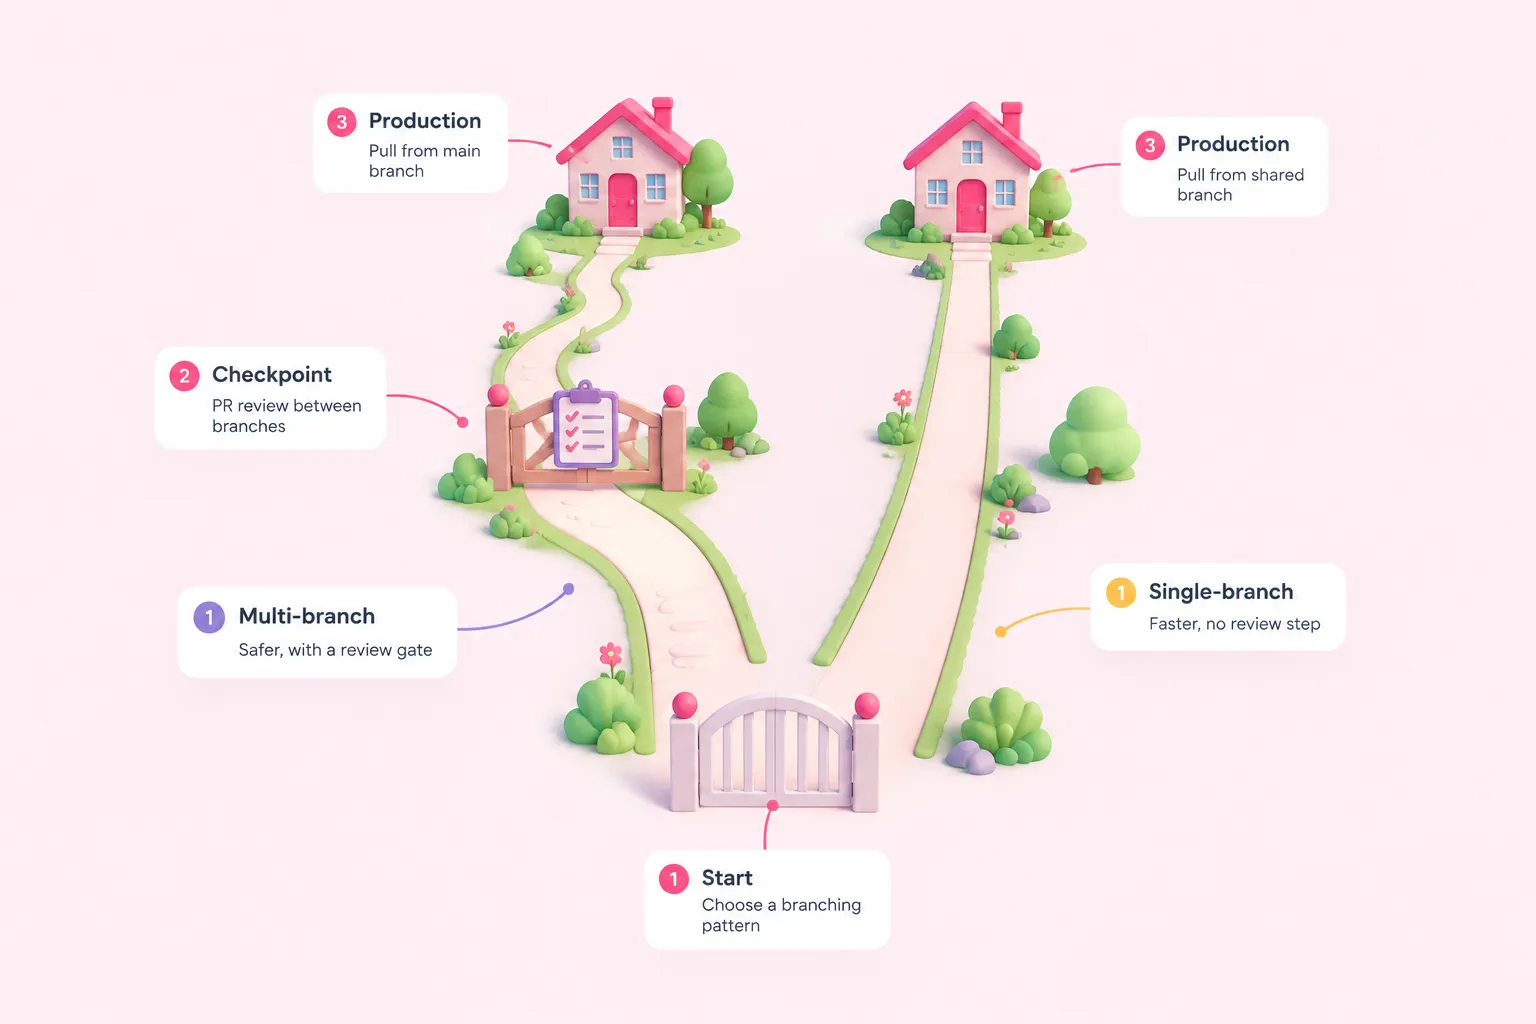
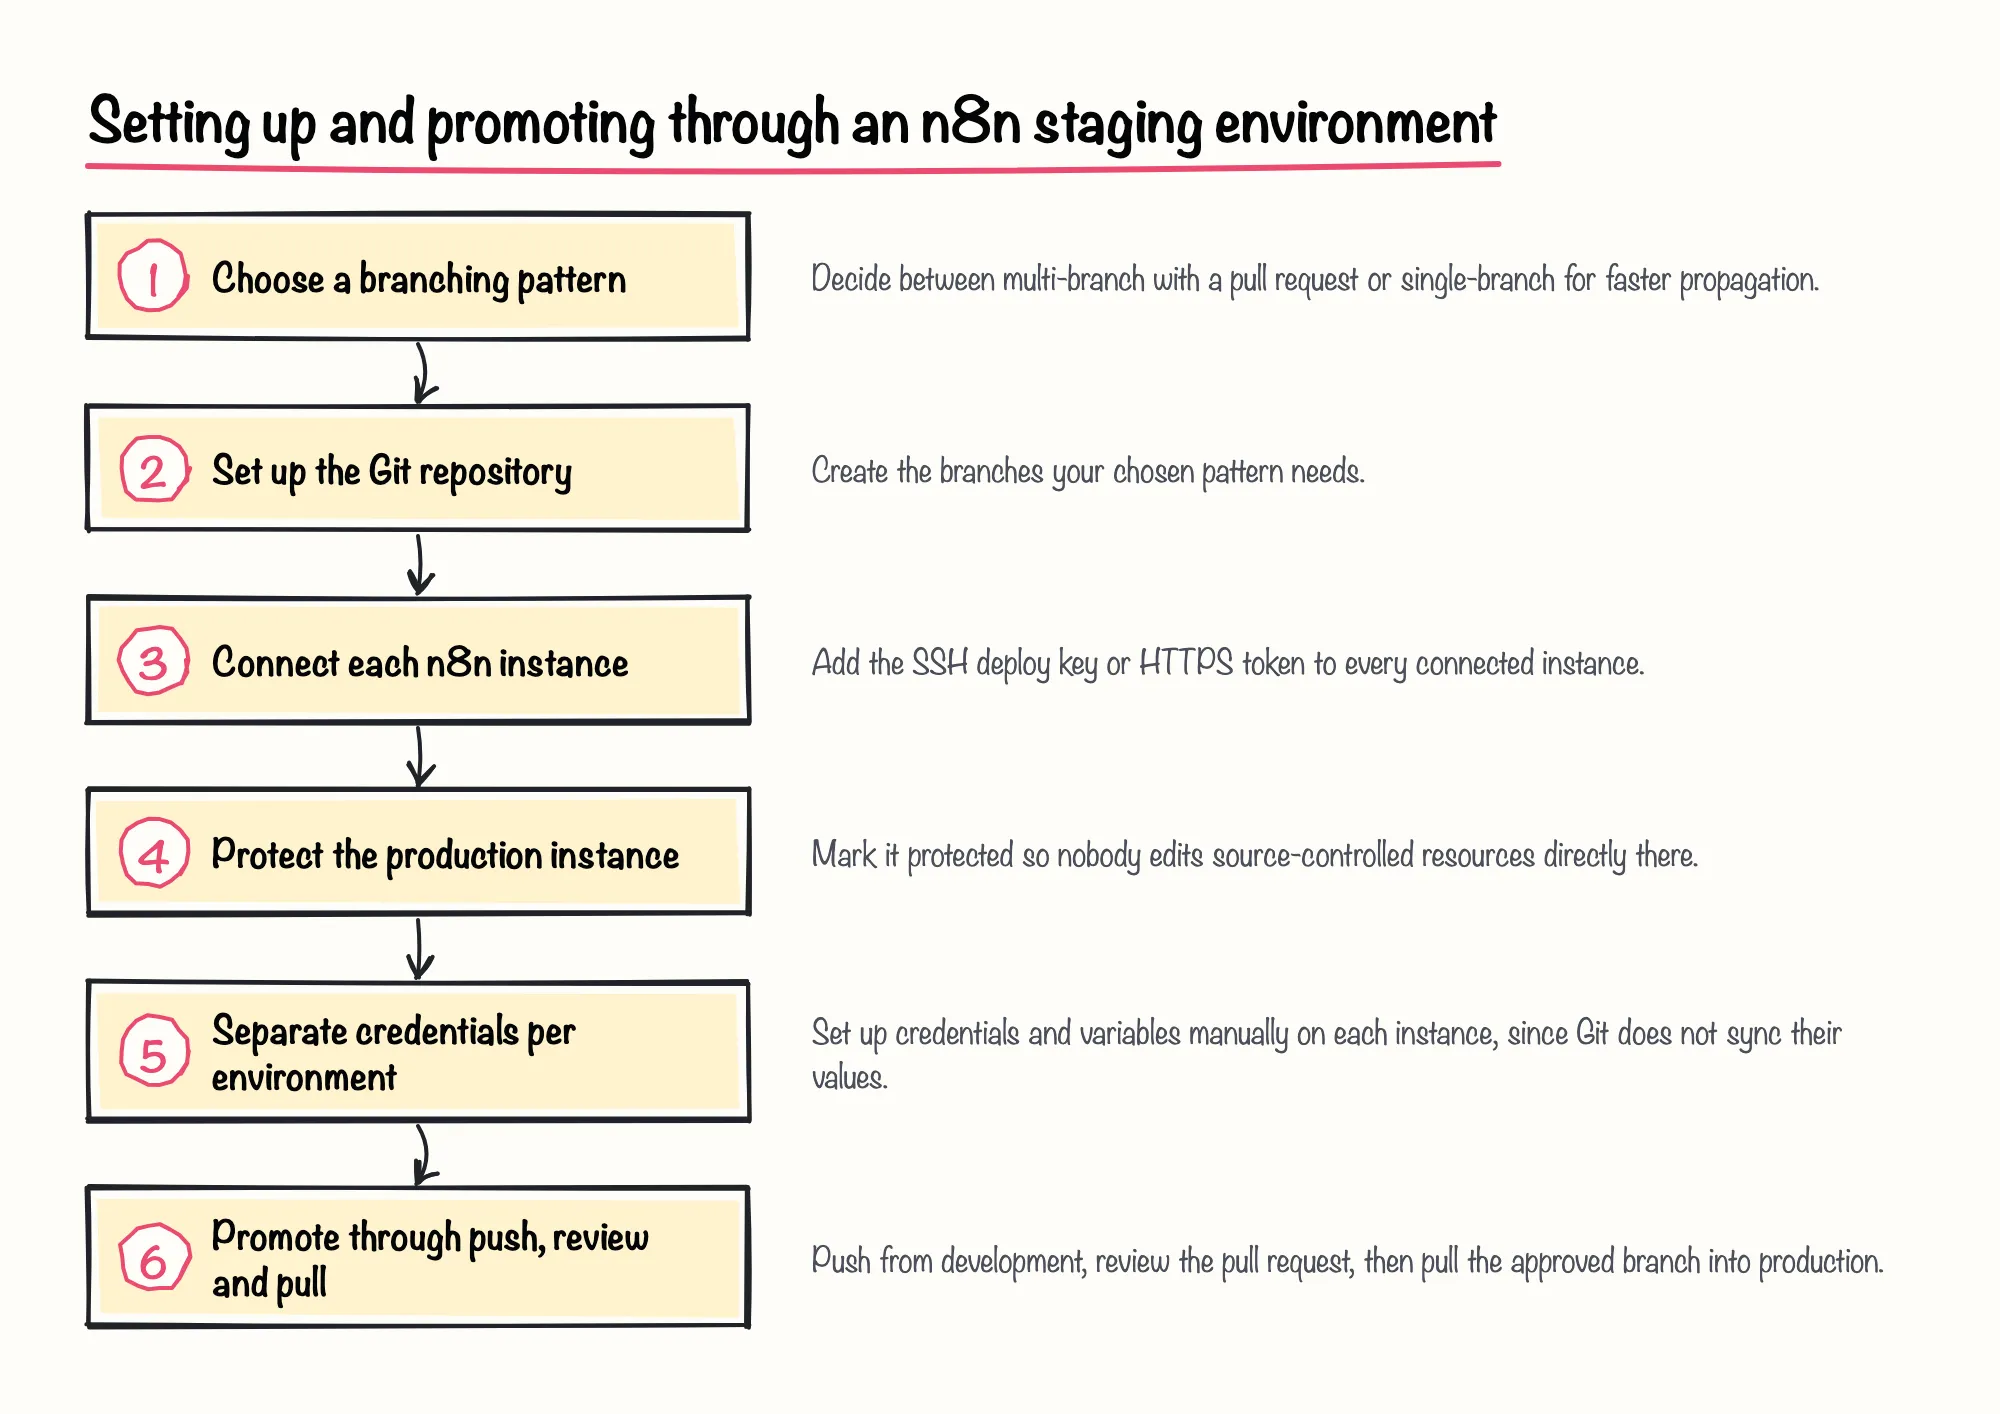
El paso 1 para construir un entorno de staging en n8n es elegir un patrón de ramas. El propio tutorial de n8n documenta un patrón multiinstancia y multirrama como una de dos opciones, en el que desarrollo hace push a una rama y producción hace pull de otra mediante una pull request; n8n describe este patrón como una capa de seguridad adicional que evita que los cambios lleguen a producción por error. La alternativa, el patrón de una sola rama, permite que todas las instancias conectadas hagan pull de la misma rama, cambiando ese paso de revisión por una propagación más rápida.
| Patrón | Cómo funciona | Compromiso |
|---|---|---|
| Multirrama | Ramas separadas por entorno, unidas mediante una pull request antes de que producción haga pull | Paso de revisión adicional que protege contra la llegada de cambios a producción por error |
| Una sola rama | Todas las instancias conectadas hacen pull de la misma rama | Propagación más rápida, pero sin puerta de revisión integrada |
El paso 2 consiste en configurar el repositorio en sí y crear las ramas que necesite tu patrón. El paso 3 es configurar la conexión Git dentro de n8n para cada instancia, aportando la clave de despliegue SSH o el token HTTPS que emitió tu proveedor. Nuestra opinión pragmática: elige el patrón de una sola rama solo si tu equipo ya tiene una disciplina sólida con Git, ya que sin una puerta de revisión la comodidad no compensa el riesgo de que un push accidental llegue a producción.
Sources: Tutorial: Create environments with source control | Administer | n8n Docs, Set up source control | Administer | n8n Docs
Pasos 4-5: proteger las instancias y separar las credenciales
El paso 4 consiste en conectar y proteger cada instancia. n8n permite que un administrador marque una instancia conectada como protegida, lo que impide que los usuarios editen allí directamente los workflows bajo control de versiones, y n8n recomienda esta configuración para producción para que cada cambio llegue a través del flujo de Git en lugar de una edición manual.
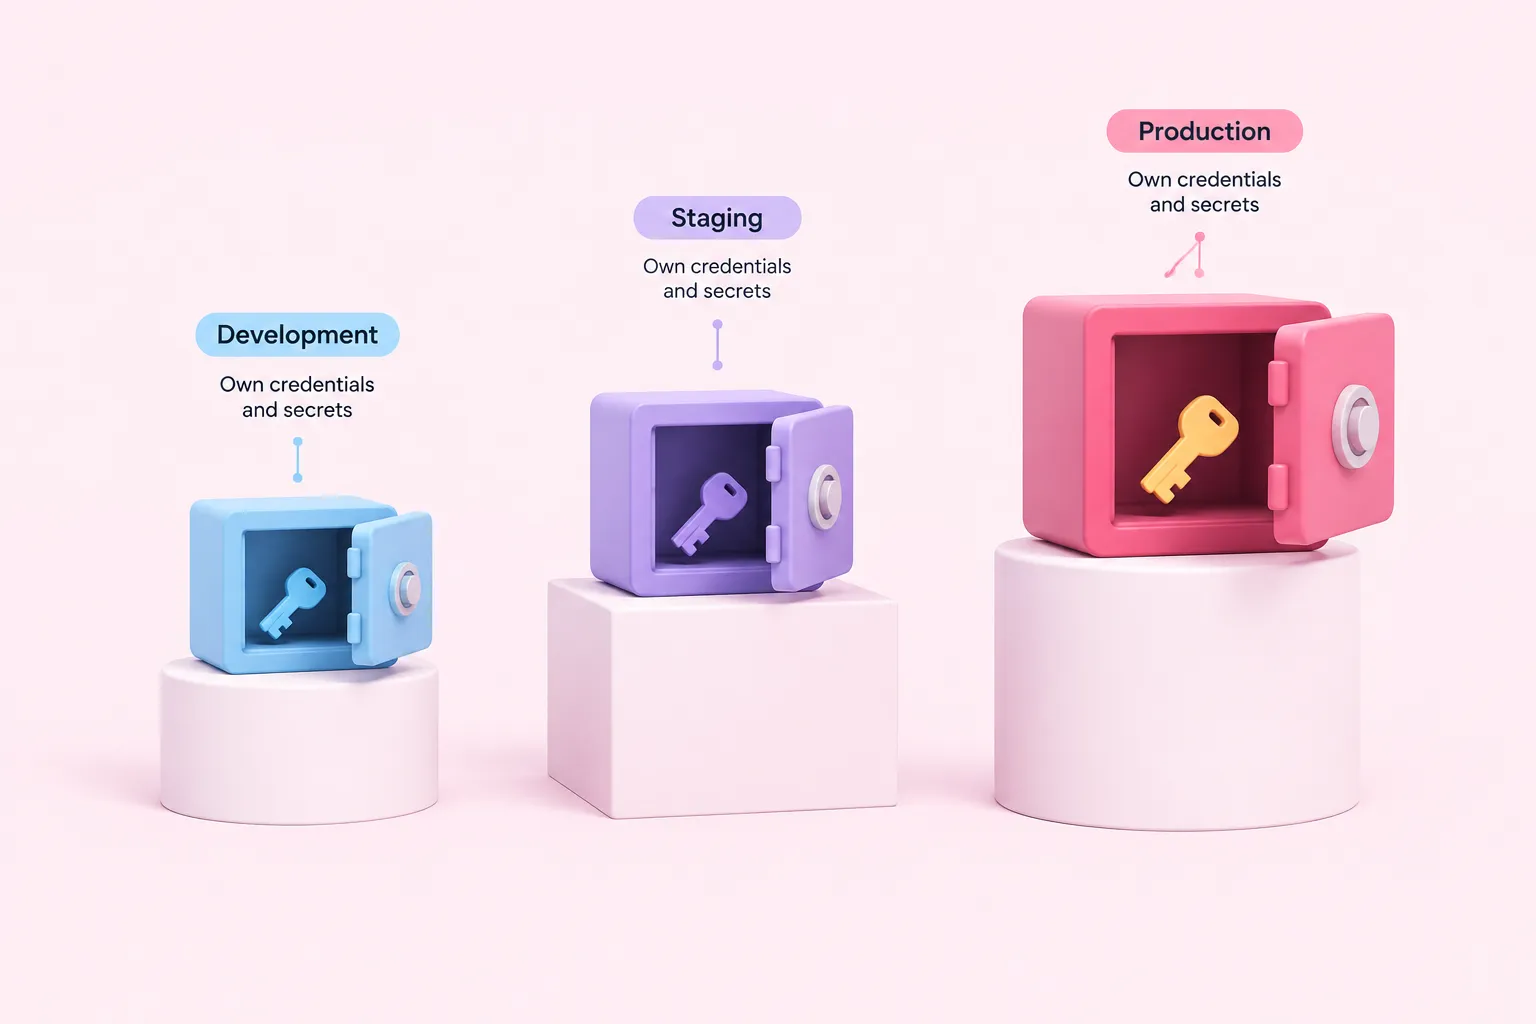
El paso 5 consiste en mantener separadas las credenciales y los secretos por entorno. La documentación de n8n es explícita en que los valores de credenciales y variables no se sincronizan mediante Git; hay que configurarlos manualmente en cada instancia, y para los equipos cuyas credenciales difieren de verdad entre entornos, la documentación de n8n apunta hacia un gestor externo de secretos en lugar de depender de la sincronización con Git. Una guía de la comunidad de enero de 2026 sobre este patrón sugiere que las credenciales de desarrollo, staging y producción deberían alcanzar únicamente los recursos de su propio entorno, nunca un recurso compartido o de producción desde un entorno inferior.
Apostaríamos por invertir en un gestor externo de secretos antes que volver a introducir credenciales manualmente cada vez que los entornos divergen, porque escala mucho mejor en cuanto un equipo añade un tercer o cuarto entorno.
Sources: Set up source control | Administer | n8n Docs, Work with environments | Administer | n8n Docs, Push and pull changes | Administer | n8n Docs, n8n Environments: Dev–Staging–Prod Without Chaos | by Vectorlane | Medium
Proceso de promoción: del push a producción
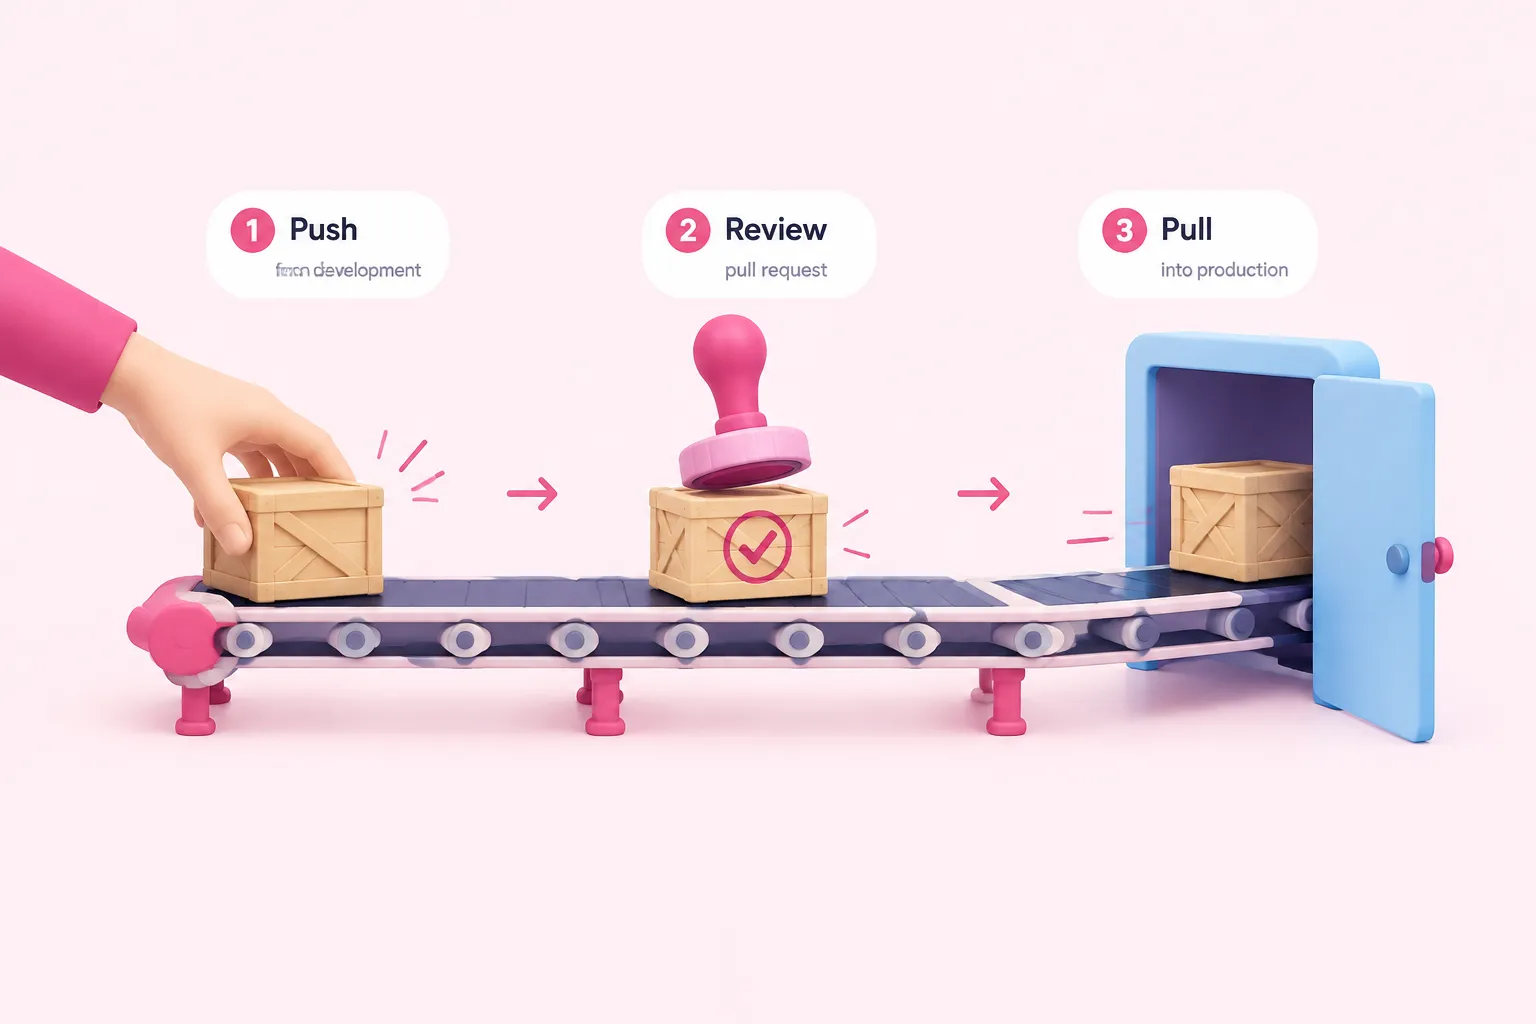
Con la infraestructura lista, la promoción en sí sigue un ciclo corto: hacer push de los cambios desde desarrollo, abrir y revisar la pull request, y luego hacer pull de la rama aprobada en producción. Aquí es también donde más importan los límites documentados de n8n: n8n afirma claramente que no puede detectar automáticamente conflictos en los workflows, a diferencia de las credenciales y variables, que resuelve por sí solo, así que una persona sigue teniendo que leer el diff antes de aprobar.
Al hacer pull de una actualización sobre un workflow ya publicado, n8n lo despublica y lo vuelve a publicar en la instancia de destino, lo que, según la propia documentación de n8n, puede provocar unos segundos de inactividad. Los equipos que quieran automatizar este ciclo pueden usar los endpoints de control de versiones de la API pública, disponibles desde la versión 2.39.0 de n8n, y limitar la clave de API de la instancia de producción a solo pull, de modo que sea estructuralmente incapaz de enviar cambios de vuelta a Git.
Si un push incluye un archivo que entra en conflicto con el estado actual de Git, la API de n8n rechaza todo el push con una respuesta 409 en lugar de aplicar solo una parte, de modo que una promoción fallida deja producción intacta. Un plan de reversión documentado por la comunidad para cuando algo sí sale mal en producción consiste en desactivar el nuevo workflow, importar la versión anterior y reactivarlo.
Una promoción completada debería dejar producción ejecutando exactamente la versión del workflow que se revisó y se obtuvo con pull desde Git, sin ningún archivo marcado todavía como pendiente en el endpoint de estado o en el modal de pull. Si quedan cambios pendientes después de un pull, es una señal de que la promoción no se completó del todo, y hay que volver a ejecutar la comprobación de estado antes de continuar.
Sources: Push and pull changes | Administer | n8n Docs, Use environments programmatically with the public API | Administer | n8n Docs, n8n Environments: Dev–Staging–Prod Without Chaos | by Vectorlane | Medium
Una ruta alternativa sin Business ni Enterprise
Los equipos en la edición Community, o en una versión autoalojada más antigua, no tendrán la función de Entornos descrita antes para su entorno de staging en n8n, ya que está restringida por plan y por versión. Una alternativa documentada por la comunidad combina los propios comandos de exportación e importación de la CLI de n8n con la sustitución de variables de entorno, de modo que la misma plantilla de credenciales puede reutilizarse con valores distintos en desarrollo, staging y producción.
Esa ruta por CLI tiene un punto delicado que conviene señalar: un artículo de la comunidad descubrió que el comando export:credentials de n8n escribe valores secretos codificados directamente en el archivo exportado, por lo que esos valores deben sustituirse antes de reutilizar el archivo en cualquier otro sitio. Autores de la comunidad también han propuesto ejecutar staging detrás de una puerta de enlace en modo de prueba (dry-run) que registre efectos secundarios como cobros o correos en lugar de ejecutarlos, aunque se trata de un patrón personalizado que tendrías que construir tú mismo, no una función de n8n.
La ruta de la CLI funciona sin un plan Business o Enterprise, pero deja más disciplina en manos del equipo, ya que no existe un paso de revisión mediante pull request integrado ni una opción de instancia protegida.
Sources: Building Reproducible n8n Environments with CLI-Based Configuration Management - DEV Community, n8n Environments: Dev–Staging–Prod Without Chaos | by Vectorlane | Medium, Tutorial: Create environments with source control | Administer | n8n Docs, Set up source control | Administer | n8n Docs