Чеклист аудиту n8n: як перевірити повноту журналу аудиту
Практичний чеклист аудиту n8n для ops та IT-лідів: що таке журнал аудиту й як перевірити, що він фіксує зміни облікових даних і workflow.
Перевірено за наведеними джерелами .
Перш ніж починати: що таке журнал аудиту і чи маєте ви потрібну редакцію?
Якщо вас цікавить, що таке журнал аудиту в n8n, коротка відповідь — це Log Streaming: структурований потік подій (хто створив, оновив, поділився або видалив облікові дані чи workflow), який надсилається до призначення поза самим n8n. Журнал аудиту n8n настільки якісний, наскільки якісне призначення, що його отримує, тож перш ніж перевіряти щось інше, переконайтеся, що у вас дійсно є ліцензія на його створення. Документація n8n із порівнянням редакцій зазначає, що Log Streaming відсутній у безплатній самохостованій редакції Community і доступний лише на самохостованих планах Business та Enterprise.
Це легко сплутати зі звичайними логами для дебагу. Документація n8n щодо логування зазначає, що загальні налаштування логування — рівень логування, формат виводу, ротація файлів — доступні на кожному плані n8n Cloud і в кожній самохостованій редакції, включно з Community. Ці логи розповідають про збої та продуктивність, а не про структуровану подію зміни облікових даних чи оновлення workflow. Ми вважаємо цю плутанину найпоширенішою точкою відмови в налаштуваннях аудиту: команда вважає, що логування означає аудит, аж поки через місяці не виявляє, що її редакція ніколи не надсилала жодної події управління.
Sources: Compare editions | Deploy | n8n Docs, Set up logging | Deploy | n8n Docs
Увімкніть і правильно налаштуйте Log Streaming
Коли ваш план уже включає Log Streaming, саме на етапі налаштування починаються приховані прогалини. Документація n8n дозволяє самохостованому інстансу керувати призначеннями log streaming виключно через змінні середовища, а не через інтерфейс: якщо встановити N8N_LOG_STREAMING_MANAGED_BY_ENV у true, інтерфейс стає доступним лише для читання і те саме налаштування застосовується повторно під час кожного запуску. Це корисний спосіб переконатися, що ваші налаштування не розійшлися між тестовим (staging) і продакшн-інстансом.
Документація n8n також описує періодичну повторну перевірку: інстанс повторно сканує повідомлення про події, які ще не були доставлені до призначення, з інтервалом, який ви налаштовуєте в мілісекундах. Документація не вказує рекомендованого значення чи максимально можливої прогалини, тож сприймайте це як страхувальну мережу для коротких збоїв, а не як гарантію, що жодна подія ніколи не затримається.
Sources: Logs | Deploy | n8n Docs
Перевірте покриття подій: зміни облікових даних і workflow
Просте увімкнення функції нічого не каже про те, які події насправді надходять. Каталог подій аудиту n8n документує окремі, перевірювані назви подій як для облікових даних, так і для workflow, і перевірка кожної з них за назвою — єдиний спосіб дізнатися, що ваш журнал аудиту n8n дійсно охоплює те, що вам важливо.
| Група подій | Приклади подій | Що перевірити |
|---|---|---|
| Події облікових даних | Створено, надано доступ, оновлено, видалено | Відредагуйте, надайте доступ і видаліть тестові облікові дані; переконайтеся, що кожна дія надходить як окрема подія |
| Події workflow | Створено, оновлено, видалено | Створіть, відредагуйте і видаліть тестовий workflow; переконайтеся, що кожна дія надходить окремо |
Sources: Stream logs to external systems | Administer | n8n Docs
Доведіть доставку: протестуйте призначення, а не просто припускайте, що воно отримує події
Призначення, яке виглядає налаштованим, ще нічого не доводить. Публічний API n8n містить виклик, який надсилає тестове повідомлення до налаштованого призначення log streaming, підтверджуючи, що воно досяжне і правильно налаштоване, перш ніж покладатися на нього для реальних подій.
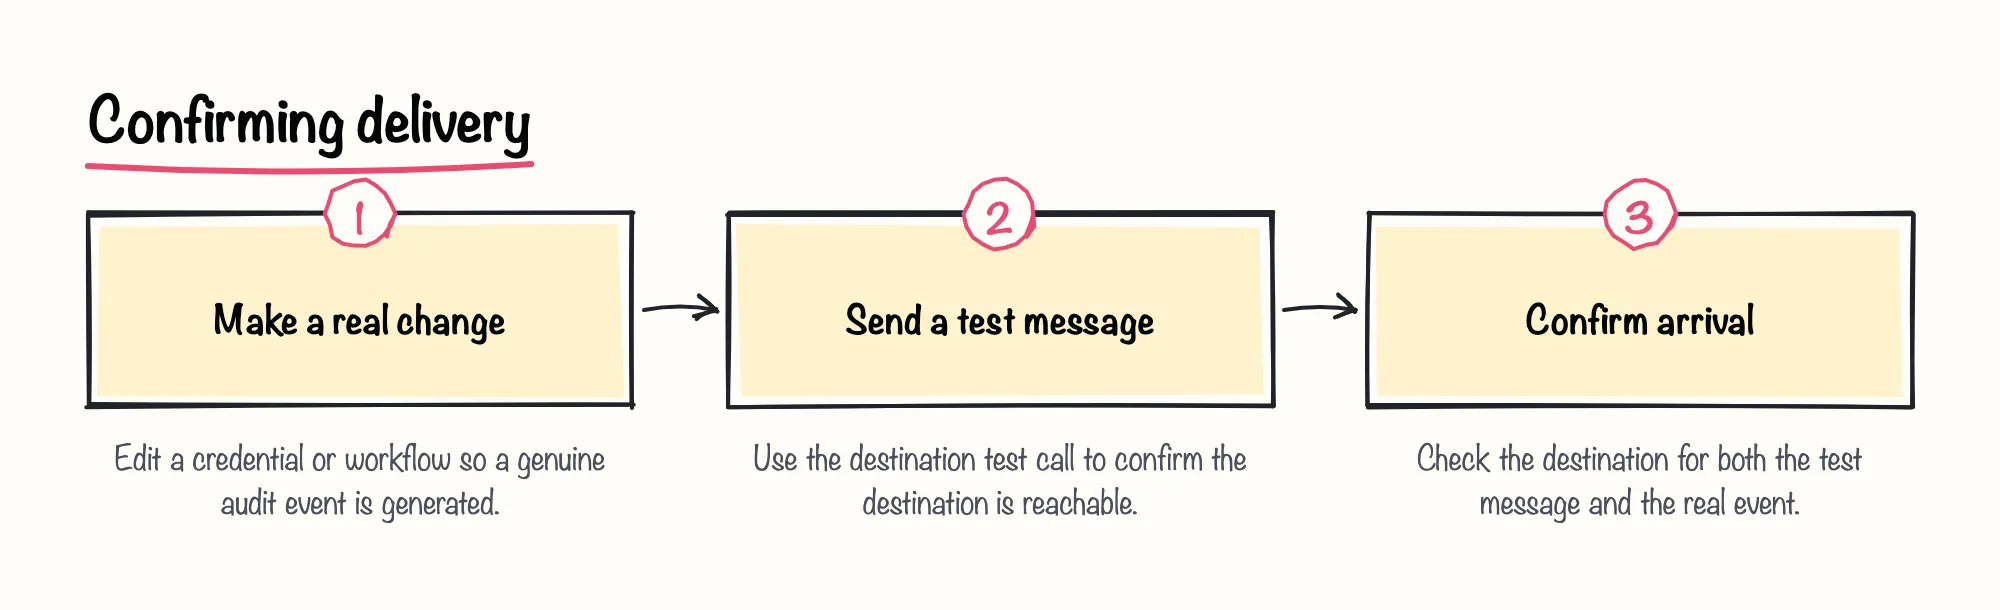
Сприймайте цей тест лише як перевірку з'єднання; довідник API не описує перевірку вмісту доставленої тестової події, тож він не скаже вам, чи це саме ваші підписані події справді надходять. Для цього поверніться до перевірок за кожною подією, описаних вище.
Власний блог n8n радив, як загальну рекомендацію найкращих практик, а не як твердження про функцію продукту, спрямовувати логування аудиту до платформи управління інформацією та подіями безпеки (SIEM) для моніторингу. Ми вважаємо, що призначення SIEM — розумний перший вибір, якщо ваша команда вже використовує таку платформу, оскільки воно перетворює сирий потік подій на щось, що фахівці з безпеки дійсно переглядають, а не на потік, який ніхто не читає.
Sources: Log Streaming | Connect | n8n Docs, Common Risks and Best Practices for AI in Production – n8n Blog
Самохостинг і режим queue: надайте кожному процесу власний шлях до файлу журналу подій
Команди, що запускають n8n у режимі queue або з використанням спільного сховища, іноді зберігають локальний файл журналу подій кожного процесу за окремим шляхом як загальну запобіжну міру, а не дозволяють кількам процесам ділити один файл. Перевірити це під час налаштування, до запуску в продакшн, простіше, ніж усувати проблему постфактум, якщо конфігурація зі спільним файлом пізніше спричинить труднощі з читанням подій.
Приватність, маскування і зберігання: що зберігає ваш журнал аудиту і як довго
Перш ніж передавати події облікових даних і workflow кудись зовні, свідомо вирішіть, чи маскувати ідентифікуючі деталі в цих повідомленнях, і переконайтеся, які поля, такі як ID користувача, залишаються видимими після цього, оскільки журнал аудиту, який не може приписати зміну конкретній людині, навряд чи можна назвати журналом аудиту.
Зберігання потребує такого ж свідомого рішення, і варто розділити дві речі, що звучать схоже. Власна сторінка безпеки n8n стверджує, що компанія n8n зберігає власні серверні логи та історію аудиту для своєї хостованої інфраструктури щонайменше 12 місяців у рамках своєї внутрішньої практики відповідності. Ця цифра описує внутрішні операції n8n, а не події, які надсилає ваш власний інстанс, тож термін зберігання у вашому власному призначенні — це окреме рішення, яке ви налаштовуєте самостійно.
Також варто знати, що n8n описує свою телеметрію продукту — дані про використання, які вона збирає щодо того, як застосовується застосунок — як таку, що не включає дані workflow і значення облікових даних. Це твердження стосується телеметрії, а не самого вмісту подій аудиту, тож не припускайте, що те саме обмеження автоматично обмежує те, що з'являється у ваших потокових подіях аудиту.
Sources: Security, Privacy | Privacy and security | n8n Docs
Не плутайте це зі звітом безпекового аудиту n8n або його власними внутрішніми логами
n8n також постачає окрему можливість 'security audit', яка запускається за запитом через CLI, публічний API або спеціальний вузол, формуючи одноразовий звіт про ризики, а не постійний потік. Це інший інструмент, що відповідає на інше питання, ніж журнал аудиту, який ви щойно перевіряли.
На нашу думку, розумний крок — використовувати обидва, а не вибирати один: постійний потік Log Streaming показує, що і коли змінилося, тоді як періодичний звіт безпекового аудиту показує, що наразі ризиковано серед облікових даних, вузлів і налаштувань інстансу. Сприйняття одного як заміни іншого залишає справжню прогалину.
Sources: Run security audits | Deploy | n8n Docs
Постійні перевірки після оновлень
Налаштування аудиту, яке було повним у перший день, може тихо застаріти. Нові версії n8n з часом додавали нові групи подій, тож список підписаних подій, який торік був вичерпним, сьогодні може пропускати існуючі категорії.
Ведіть письмовий запис того, які саме групи подій живлять ваш журнал аудиту n8n, і після кожного оновлення повторно запускайте тест облікових даних і workflow з попередньої частини цього чеклисту, замість того щоб припускати, що нічого не змінилося. Використовуйте список нижче як постійний довідник того, як виглядає 'завершено'.
Sources: Stream logs to external systems | Administer | n8n Docs