Checklist del audit log de n8n: cómo comprobar la cobertura de tu registro de auditoría
Checklist práctica de audit logs en n8n para IT: qué es el audit log y cómo comprobar que registra cambios en credenciales y workflows.
Comprobado con las fuentes citadas el .
Antes de empezar: ¿qué es el audit log y tienes la edición correcta?
Si te preguntas qué es el audit log en n8n, la respuesta corta es Log Streaming: un flujo estructurado de eventos (quién creó, actualizó, compartió o eliminó una credencial o un workflow) que se envía a un destino externo al propio n8n. Un audit trail de n8n solo es tan bueno como el destino que recibe esos eventos, así que antes de comprobar cualquier otra cosa, confirma que realmente tienes la licencia necesaria para generarlo. La propia documentación de n8n que compara ediciones indica que Log Streaming queda excluido de la edición Community autoalojada y gratuita, y solo está disponible en los planes autoalojados Business y Enterprise.
Esto es fácil de confundir con los registros de depuración habituales. La documentación de n8n sobre logging señala que las opciones generales de registro (nivel de log, formato de salida, rotación de archivos) vienen incluidas en todos los planes de n8n Cloud y en todas las ediciones autoalojadas, incluida Community. Esos registros te informan sobre fallos y rendimiento, no sobre un evento estructurado de tipo "credencial modificada" o "workflow actualizado". Consideramos que esta confusión es el punto de fallo más habitual en las configuraciones de auditoría: un equipo asume que tener logging equivale a tener auditoría, solo para descubrir meses después que su edición nunca llegó a transmitir ni un solo evento de gobernanza.
Sources: Compare editions | Deploy | n8n Docs, Set up logging | Deploy | n8n Docs
Activa y configura Log Streaming correctamente
Una vez que tu plan incluye Log Streaming, la configuración es donde empiezan los fallos silenciosos. La documentación de n8n permite que una instancia autoalojada gestione los destinos de log streaming únicamente mediante variables de entorno, en lugar de la interfaz: al establecer N8N_LOG_STREAMING_MANAGED_BY_ENV en true, la interfaz queda bloqueada en modo de solo lectura y la misma configuración se vuelve a aplicar en cada arranque. Es una forma útil de confirmar que tu configuración no se ha desincronizado entre una instancia de staging y una de producción.
La documentación de n8n también describe una revisión periódica: la instancia vuelve a buscar mensajes de eventos que aún no se han entregado a un destino, con un intervalo que tú configuras en milisegundos. La documentación no indica un valor recomendado ni el posible retraso máximo, así que trátalo como una red de seguridad para interrupciones breves, no como una garantía de que nada se retrasará jamás.
Sources: Logs | Deploy | n8n Docs
Verifica la cobertura de eventos: cambios en credenciales y workflows
Activar la función no te dice nada sobre qué eventos están realmente fluyendo. El catálogo de eventos de auditoría de n8n documenta nombres de eventos discretos y verificables de forma individual, tanto para credenciales como para workflows, y comprobar cada uno por su nombre es la única manera de saber si tu audit trail de n8n cubre realmente lo que te importa.
| Grupo de eventos | Ejemplos de eventos | Qué verificar |
|---|---|---|
| Eventos de credenciales | Creada, compartida, actualizada, eliminada | Edita, comparte y elimina una credencial de prueba; confirma que cada acción llega como su propio evento |
| Eventos de workflow | Creado, actualizado, eliminado | Crea, edita y elimina un workflow desechable; confirma que cada acción llega por separado |
Sources: Stream logs to external systems | Administer | n8n Docs
Demuestra la entrega: prueba el destino, no des por hecho que está recibiendo eventos
Que un destino parezca configurado no demuestra nada. La API pública de n8n incluye una llamada que envía un mensaje de prueba a un destino de log streaming configurado, confirmando que es accesible y que está configurado correctamente antes de que confíes en él para eventos reales.
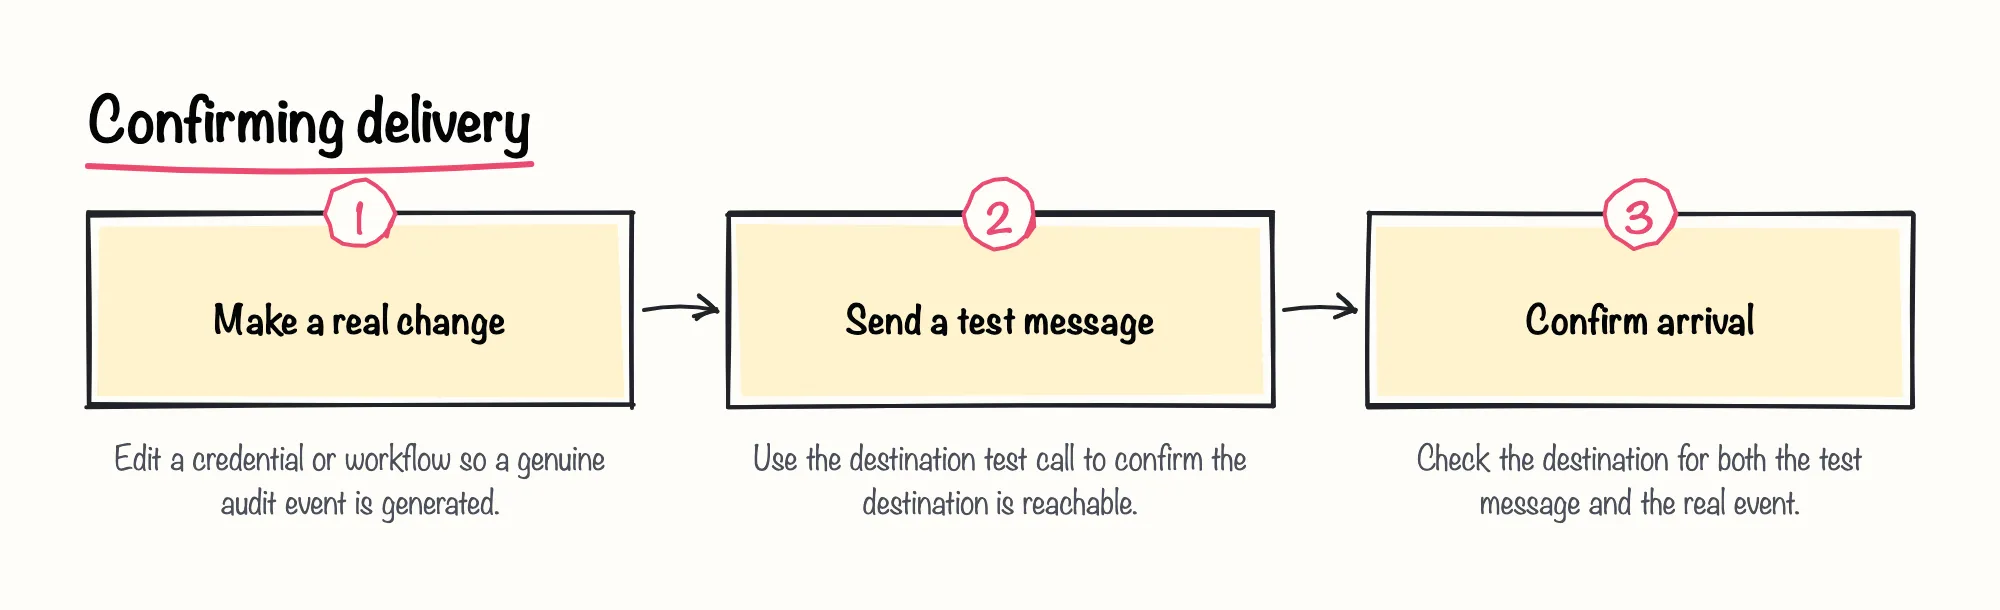
Trata esa prueba únicamente como una comprobación de conectividad; la referencia de la API no describe la inspección del contenido de un evento de prueba entregado, así que no te dirá si los eventos concretos a los que te suscribiste son los que realmente están llegando. Para eso, vuelve a las comprobaciones evento por evento descritas antes.
El propio blog de n8n ha sugerido, como orientación general de buenas prácticas y no como una afirmación sobre una función concreta, enviar el registro de auditoría a una plataforma de gestión de información y eventos de seguridad (SIEM) para su monitorización. Creemos que un destino SIEM es una primera opción sensata si tu equipo ya utiliza uno, ya que convierte un flujo de eventos en bruto en algo que el personal de seguridad realmente observa, en lugar de un flujo que nadie lee.
Sources: Log Streaming | Connect | n8n Docs, Common Risks and Best Practices for AI in Production – n8n Blog
Autoalojado y modo cola: asigna a cada proceso su propia ruta de registro de eventos
Los equipos que ejecutan n8n en modo cola o sobre almacenamiento compartido a veces mantienen el archivo local de registro de eventos de cada proceso en una ruta independiente, como precaución general, en lugar de dejar que varios procesos compartan uno solo. Comprobar esto durante la configuración, antes de salir a producción, es más sencillo que solucionarlo después si una configuración de archivo compartido causa problemas más adelante al leer los eventos de vuelta.
Privacidad, enmascaramiento y retención: qué conserva tu audit trail y durante cuánto tiempo
Antes de enviar los eventos de credenciales y workflows a cualquier destino externo, decide de forma deliberada si enmascarar los detalles identificativos en esos mensajes, y confirma qué campos, como los ID de usuario, siguen siendo visibles después, ya que un audit trail que no puede atribuir un cambio a una persona no es gran cosa como registro de auditoría.
La retención requiere la misma decisión deliberada, y conviene separar dos cosas que suenan parecidas. La propia página de seguridad de n8n indica que n8n, la empresa, conserva sus propios registros de servidor e historial de auditoría de su infraestructura alojada durante al menos 12 meses, como parte de su práctica interna de cumplimiento. Esa cifra describe las operaciones internas de n8n, no los eventos que tu propia instancia transmite hacia fuera, así que el periodo de retención en tu propio destino es una decisión separada que tú mismo configuras.
También conviene saber que n8n describe su telemetría de producto, los datos de uso que recopila sobre cómo se utiliza la aplicación, como algo que excluye los datos de los workflows y los valores de las credenciales. Esa es una afirmación sobre la telemetría, no sobre el contenido de los propios eventos de auditoría, así que no des por hecho que esa misma restricción limita automáticamente lo que aparece en tus eventos de auditoría transmitidos.
Sources: Security, Privacy | Privacy and security | n8n Docs
No confundas esto con el informe de auditoría de seguridad de n8n ni con sus propios registros internos
n8n también ofrece una función independiente de "auditoría de seguridad", que se ejecuta bajo demanda mediante la CLI, la API pública o un nodo dedicado, y que genera un informe de riesgo puntual en lugar de un flujo continuo. Es una herramienta distinta que responde a una pregunta diferente de la del audit log que acabas de revisar.
En nuestra opinión, lo sensato es ejecutar ambas cosas en lugar de elegir una: el flujo continuo de Log Streaming te dice qué cambió y cuándo, mientras que un informe periódico de auditoría de seguridad te dice qué resulta actualmente arriesgado en credenciales, nodos y configuración de la instancia. Tratar una como sustituto de la otra deja un vacío real.
Sources: Run security audits | Deploy | n8n Docs
Comprobaciones continuas tras cada actualización
Una configuración de auditoría que era completa el primer día puede quedarse obsoleta en silencio. Las nuevas versiones de n8n han ido introduciendo con el tiempo grupos de eventos adicionales, así que una lista de eventos suscritos que era exhaustiva el año pasado puede no cubrir categorías que existen hoy.
Mantén un registro escrito de exactamente qué grupos de eventos alimentan tu audit trail de n8n, y después de cada actualización, vuelve a ejecutar la prueba de credenciales y workflows descrita antes en esta checklist, en lugar de asumir que no ha cambiado nada. Usa la siguiente lista como referencia continua de qué aspecto tiene "hecho".
Sources: Stream logs to external systems | Administer | n8n Docs