Lista de comprobación para aprobar en producción plantillas de flujos de trabajo de n8n importadas
Una lista de comprobación práctica para revisar la propiedad, la seguridad, las credenciales, el comportamiento de los datos, el acceso, las evidencias de ejecución y la preparación para la reversión en n8n.
Comprobado con las fuentes citadas el .
1. Establece el propósito y los límites del flujo de trabajo
Comprobación: Como criterio editorial de preparación para producción, y no como estándar obligatorio de n8n, designa a un responsable de negocio y a un responsable técnico. Documenta el resultado previsto del flujo de trabajo, el desencadenador, los sistemas conectados, las entradas y salidas esperadas y las personas afectadas por sus acciones. La comprobación se considera completada cuando un revisor puede explicar qué debe hacer el flujo de trabajo —y qué no debe hacer— sin depender del título ni de las notas de la plantilla.
Comprobación: Haz un inventario de todos los nodos, integraciones, webhooks, operaciones de base de datos, interacciones con el sistema de archivos y destinos externos. Marca para una investigación adicional cualquier nodo comunitario o desconocido. Este inventario es una recomendación editorial para la aprobación, no un estándar obligatorio de n8n, pero proporciona un alcance definido para las decisiones posteriores sobre seguridad y acceso.
Comprobación: Define el límite de producción. Registra qué entorno ejecutará el flujo de trabajo, el patrón de invocación esperado, si las ejecuciones simultáneas son aceptables y qué acciones externas podrían ser difíciles de revertir. Como criterio editorial de preparación para producción, y no como estándar obligatorio de n8n, documenta antes de la aprobación las evidencias de reversión y una acción acordada: desactivar el flujo de trabajo, restaurar una versión revisada, revocar credenciales o aplicar otro procedimiento adecuado para la empresa. La comprobación se considera completada cuando los responsables han acordado una respuesta específica para el caso de que el despliegue produzca un resultado inesperado.
Sources: S1
2. Revisa los comportamientos sensibles para la seguridad y los hallazgos de la instancia
Comprobación: Ejecuta la auditoría de seguridad de la instancia de n8n y conserva sus resultados junto con el registro de la revisión. Investiga los hallazgos relacionados con el flujo de trabajo importado y su entorno operativo. Un informe limpio o mejorado sirve como evidencia para la revisión; no demuestra que el flujo de trabajo sea seguro.
Comprobación: Examina cada nodo integrado que n8n clasifique como arriesgado. Para cada uno que utilice la plantilla, documenta por qué es necesario, a qué datos y recursos puede acceder y si un diseño con menos privilegios permitiría cumplir el mismo propósito. No apruebes un nodo solo porque el autor de la plantilla lo haya incluido.
Comprobación: Rastrea las posibles rutas de los datos más allá del lienzo visible de nodos. Ten en cuenta las respuestas de webhooks, las solicitudes salientes, los registros, los nodos posteriores, el acceso a bases de datos y las interacciones con el sistema de archivos. Si la ocultación de datos de ejecución está disponible en la versión Enterprise compatible que utiliza la empresa, puede ocultar las cargas de entrada y salida de los nodos a quienes visualizan el flujo de trabajo, conservando los metadatos. No debe considerarse un control de acceso al backend ni una protección para todas las demás rutas de datos.
La comprobación se considera completada cuando los resultados de la auditoría, las decisiones sobre nodos arriesgados, las rutas de datos expuestas y los ajustes aplicables de la instancia tienen revisores designados y resultados registrados. Todo control no disponible por depender de la edición o de la versión debe marcarse como no aplicable en lugar de contabilizarse de forma tácita como superado.
3. Sustituye y restringe las credenciales
Comprobación: Como comprobaciones editoriales de preparación para producción, y no como estándares obligatorios de n8n, revisa cada referencia a credenciales importada, sustitúyela o vincúlala deliberadamente a una credencial gestionada por la empresa, y registra su responsable, servicio de destino, recursos permitidos, ubicación de almacenamiento y procedimiento de revocación. No des por hecho que una referencia se ha transferido con la propiedad o el alcance previstos.
Comprobación: Prefiere OAuth para las aplicaciones de terceros compatibles. Verifica los permisos que el servicio concede realmente, ya que las capacidades de OAuth y el comportamiento de revocación varían según el proveedor. Cuando sea necesaria una clave de API, restríngela al conjunto mínimo viable de recursos y operaciones y documenta después ese alcance.
Comprobación: Prueba los fallos de las credenciales sin exponer secretos. Entre los casos sugeridos se incluyen una autorización caducada, una clave de prueba revocada o una operación denegada por estar fuera del alcance permitido. Son sugerencias editoriales para las pruebas, no pruebas de seguridad validadas. La comprobación se considera completada cuando el flujo de trabajo funciona con la autorización prevista, falla de forma visible cuando el acceso no está disponible y no presenta dependencias de credenciales sin explicar.
Sources: S5
4. Verifica las asignaciones, transformaciones, ramas y vinculaciones de elementos
Comprobación: Separa la asignación de la transformación durante la revisión. En n8n, la asignación hace referencia a datos generados por nodos anteriores; no modifica esos datos por sí misma. Enumera cada campo asignado importante, su nodo de origen, el tipo esperado y su comportamiento cuando falta el valor. Identifica por separado las reglas de transformación para que los revisores puedan ver dónde se modifican los valores.
Comprobación: Utiliza entradas representativas que no sean de producción para el caso esperado y para casos límite sugeridos, como valores vacíos, campos mal formados, varios elementos, tipos inesperados y ramas alternativas. Estos casos son sugerencias editoriales, no una batería de pruebas validada. Compara las salidas observadas con las expectativas documentadas y comprueba que los campos sensibles no se envíen a destinos innecesarios.
Comprobación: Cuando los nodos programáticos generen varios elementos o alimenten ramas, inspecciona la vinculación entre los elementos de entrada y salida. La ausencia de vinculación puede provocar que las expresiones posteriores fallen, mientras que los nodos de estilo declarativo pueden gestionar la vinculación automáticamente. La comprobación se considera completada cuando las ejecuciones con varios elementos y ramas generan las referencias posteriores previstas sin discrepancias sin explicar.
5. Promueve una versión revisada mediante un proceso controlado
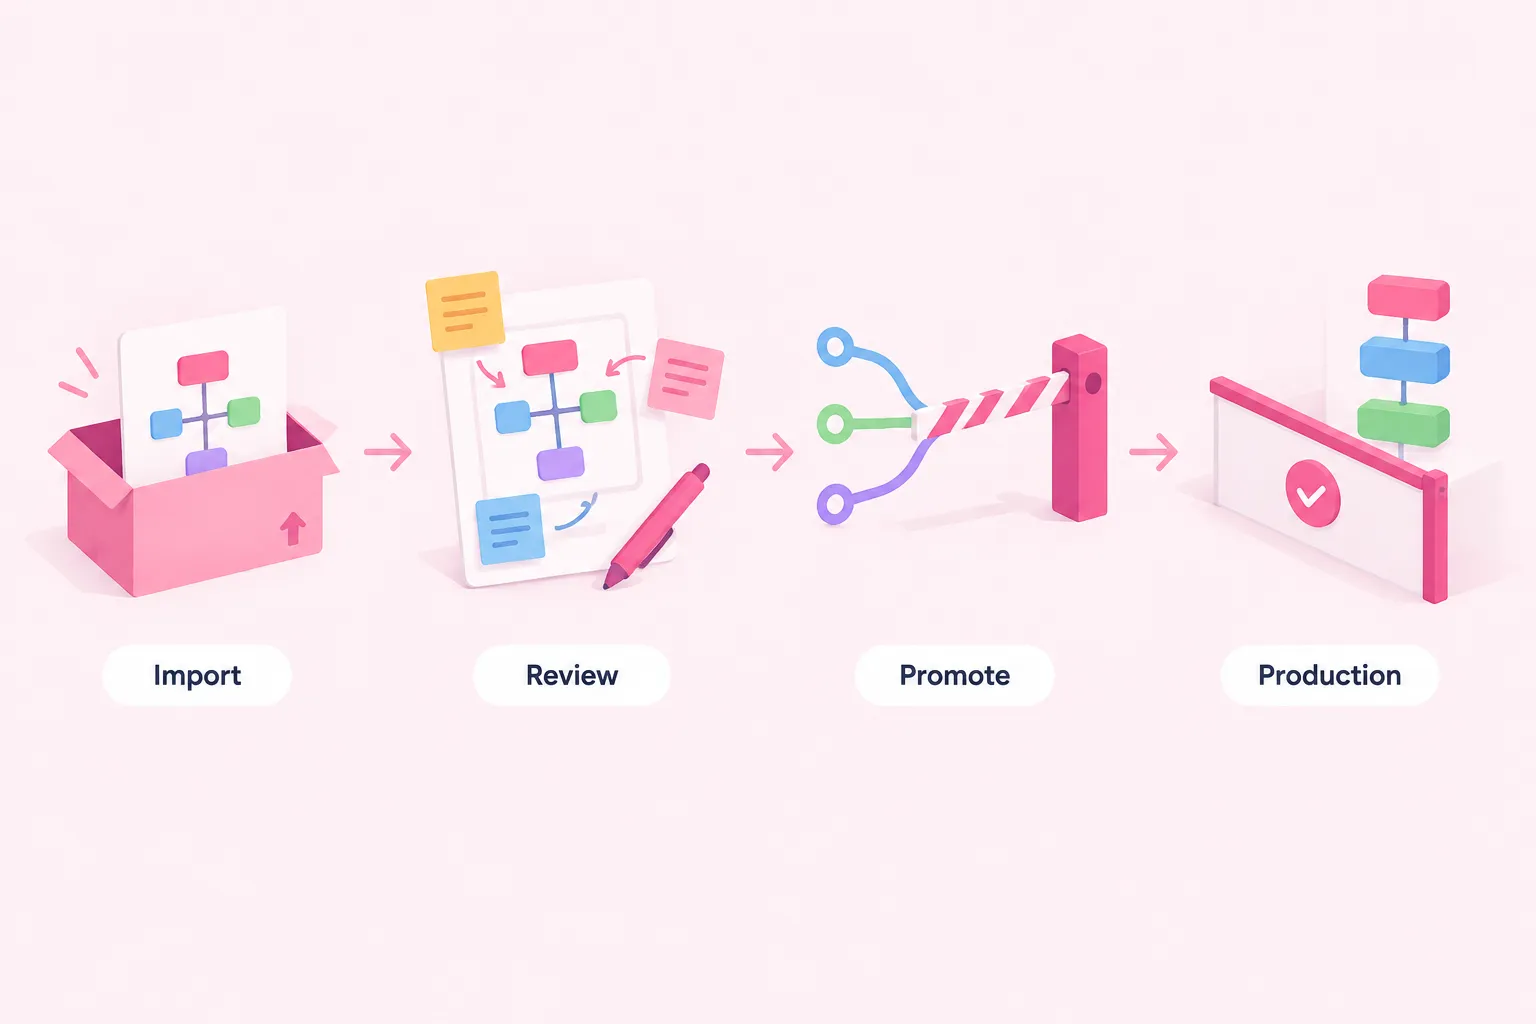
Comprobación: Como controles editoriales de producción, y no como reglas obligatorias de n8n, identifica la versión exacta y guardada del flujo de trabajo que se aprueba, registra quién la revisó, documenta qué cambió respecto a la plantilla importada y qué entorno proporcionó las evidencias de prueba, e impide que las modificaciones no revisadas se consideren parte del artefacto aprobado.
Comprobación: Cuando el plan de n8n y la configuración administrativa aplicables admitan entornos con control de código fuente, vincula los entornos con ramas de Git y utiliza el modelo documentado de envío y descarga como límite para la promoción. Exigir la revisión de la versión que avanza hacia producción es un control editorial. Como esta capacidad se limita a las configuraciones Business y Enterprise pertinentes, los equipos que no dispongan de ella podrían considerar alternativas editoriales como conservar un artefacto exportado, realizar una comparación entre pares y designar a una persona responsable de aprobar el despliegue.
La comprobación se considera completada cuando producción recibe la misma lógica y configuración revisadas que contempla el registro de aprobación. Este criterio de finalización es un control editorial de producción. Los secretos y las vinculaciones de credenciales específicas de cada entorno deben comprobarse por separado, en vez de deducirse a partir del control de código fuente.
Sources: S2
6. Prueba las rutas de éxito, fallo, reintento y resolución de problemas
Comprobación: Ejecuta el caso normal e inspecciona la ejecución disponible para el revisor autorizado. Registra la categoría de entrada, el estado de la ejecución, las salidas importantes y cualquier efecto secundario externo. La visibilidad de las ejecuciones depende del acceso al flujo de trabajo o al proyecto, y eliminar un flujo de trabajo también borra su historial de ejecuciones, por lo que debes conservar las evidencias de aprobación conforme a la política de la empresa.
Comprobación: Prueba deliberadamente rutas de fallo relevantes en un contexto que no sea de producción. Entre los casos sugeridos se incluyen entradas no válidas, servicios de prueba no disponibles, autorizaciones denegadas y errores posteriores controlados. Confirma que el fallo pueda localizarse y entenderse sin revelar datos sensibles innecesarios.
Comprobación: Evalúa el riesgo de repetición antes de reintentar una ejecución fallida. n8n permite reintentar ejecuciones fallidas, pero eso no implica que existan reintentos automáticos de nodos, idempotencia ni una repetición segura cuando hay efectos secundarios externos. Determina si otro intento podría duplicar un mensaje, registro, acción similar a un pago u otro cambio externo. La comprobación se considera completada cuando se han observado tanto el comportamiento correcto como los fallos, y cualquier decisión de reintento está vinculada a una evaluación de los efectos secundarios específica del flujo de trabajo.
Sources: S3
7. Confirma el acceso al flujo de trabajo, las credenciales y las ejecuciones
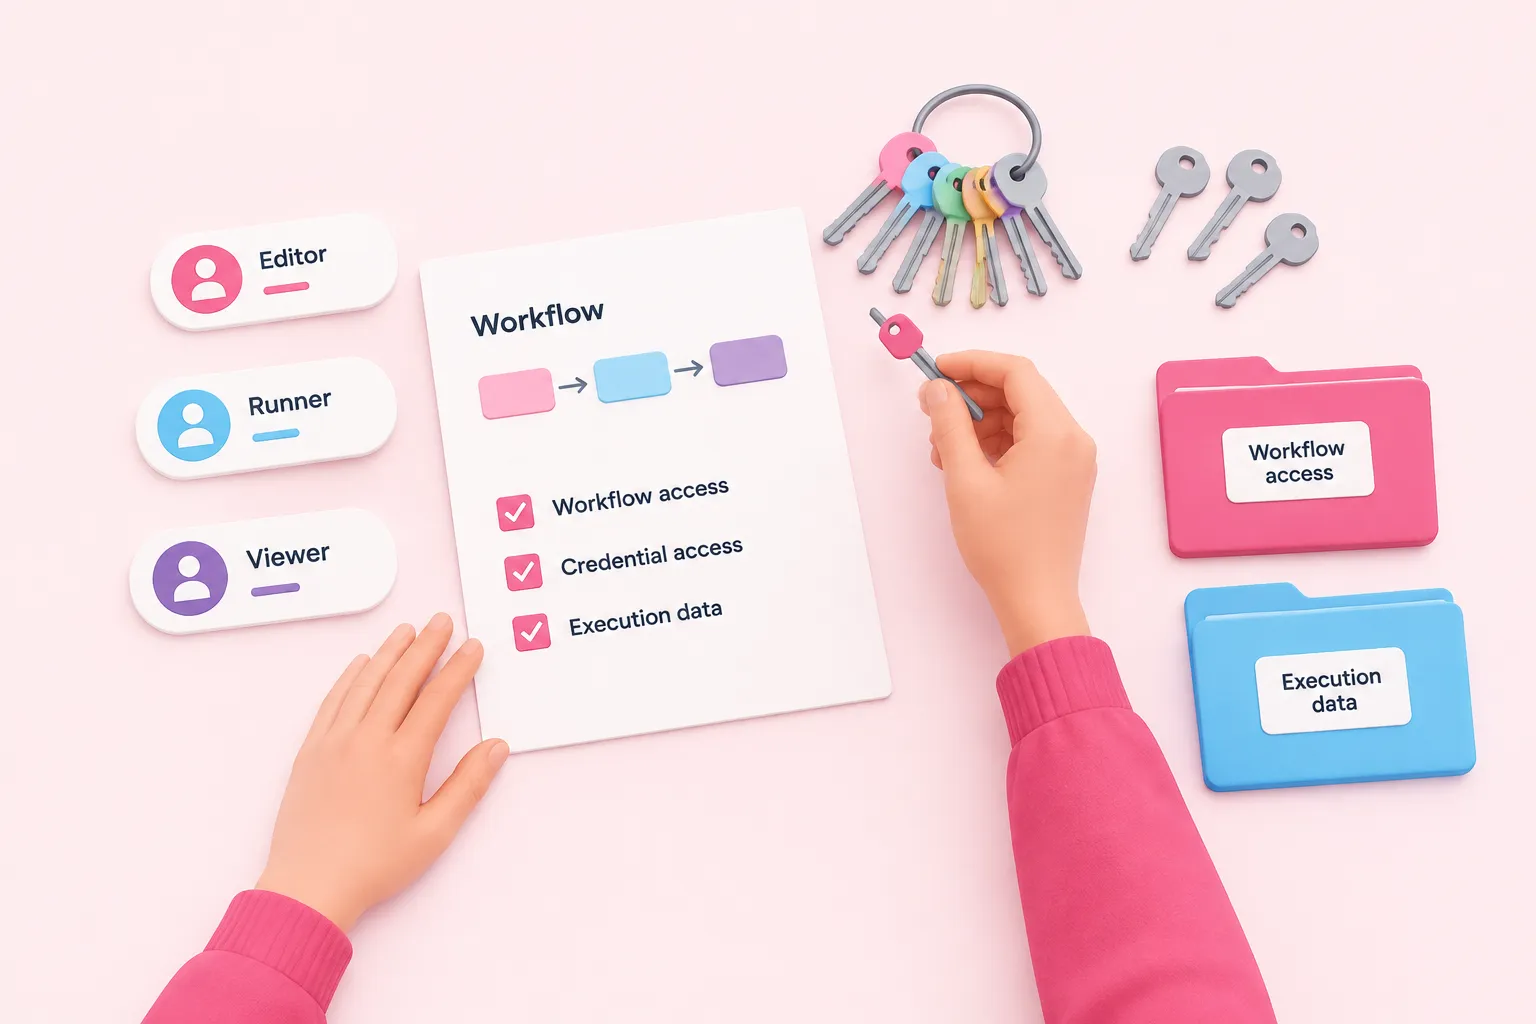
Comprobación: Enumera las personas o los grupos que pueden ver, editar, ejecutar o compartir el flujo de trabajo e inspeccionar sus ejecuciones. Revisa conjuntamente la pertenencia al flujo de trabajo y al proyecto, ya que la visibilidad de las ejecuciones depende del acceso a los flujos de trabajo correspondientes.
Comprobación: Incluye los efectos de las credenciales en la decisión de acceso. Compartir un flujo de trabajo puede permitir que sus editores utilicen todas las credenciales referenciadas por ese flujo, por lo que el acceso no puede aprobarse considerando únicamente la visibilidad del lienzo. Para cada editor previsto, confirma que el uso de las credenciales conectadas sea necesario para su función.
Comprobación: Aplica el principio de privilegio mínimo como criterio de finalización: cada usuario designado debe recibir únicamente el acceso al flujo de trabajo y a las credenciales que necesite para las responsabilidades asignadas. Esto refleja el principio de uso compartido descrito por n8n, pero no demuestra que una configuración empresarial concreta satisfaga su política interna de acceso. El modelo de alojamiento, el plan, la configuración del proyecto y los roles personalizados pueden afectar a los controles disponibles.
Comprobación: Decide si las cargas de las ejecuciones contienen información sensible y quién puede inspeccionarlas. Si la ocultación está disponible y resulta apropiada, utilízala como control de visibilidad para quienes consultan el flujo, sin dejar de evaluar por separado el almacenamiento del backend y las demás rutas de datos.
8. Crea el registro de aprobación y reversión
Comprobación: Como sugerencias editoriales de gobernanza, y no como estándares obligatorios de n8n, asigna a cada sección de la lista un estado como superada, fallida, no aplicable o requiere corrección, y registra el revisor, la ubicación de las evidencias, la fecha de la decisión, el responsable de la corrección y el riesgo residual.
Comprobación: Los siguientes también son controles editoriales, no requisitos de n8n: condiciona la aprobación a que los problemas sin resolver estén indicados explícitamente; exige que cada control compensatorio identifique el riesgo que aborda, su responsable y la condición para desactivar o volver a revisar el flujo de trabajo; y exige que las modificaciones posteriores de la plantilla se sometan a una nueva revisión, en lugar de heredar una aceptación de riesgos anterior.
Comprobación: Como control editorial previo a la activación, vuelve a confirmar la acción de reversión, la vía para revocar las credenciales y el responsable inmediatamente antes de activar el flujo en producción. El criterio final de cumplimiento también es una sugerencia editorial de gobernanza: la organización debe poder identificar la versión aprobada, comprender los riesgos restantes, restringir el acceso, inspeccionar las evidencias de ejecución pertinentes y responder a un despliegue adverso sin tener que inventar el procedimiento durante un incidente.