Вхід через SSO в n8n: покрокова діагностика несправної конфігурації
Вправа з діагностики SSO в n8n: покрокові перевірки, щоб відрізнити проблему в n8n, у провайдері ідентифікації чи в мережі при збої SAML-входу.
Перевірено за наведеними джерелами .
Редакційна вправа: завдання та межі
Це редакційна вправа, а не перевірений діагностичний скрипт: структурований спосіб потренуватися розбирати несправний вхід через SSO в n8n, а не інструмент, який ми протестували на вашому інстансі. Уявіть таку ситуацію: ваша команда увімкнула SAML SSO у n8n, і тепер вхід завершується помилкою замість повернення керування вашому застосунку. Ваше завдання — крок за кроком з'ясувати, чи проблема в налаштуваннях самого n8n, у конфігурації провайдера ідентифікації, чи десь у мережевому шляху між ними, перш ніж передавати тікет команді з ідентифікації або вважати, що зламаний саме n8n.
Ця вправа зосереджена вузько на збоях SAML-входу вже після того, як SSO було налаштовано. Вона не розглядає, чи варто взагалі впроваджувати SSO, і не пояснює, чим відрізняються збої OIDC — ці питання належать до іншого матеріалу. Розглядайте кожну наведену нижче перевірку як відштовхну точку для адаптації до власного середовища, а не як вичерпний список, який публікує сам n8n.
Передумови та вхідні дані, які у вас є
Перш ніж починати, переконайтеся, що у вас є те, що передбачає ця вправа. n8n документує SAML SSO як функцію, доступну на тарифах Business та Enterprise, а для налаштування потрібно увійти як власник інстансу або адміністратор. Зберіть наступне, перш ніж почати:
Для цієї вправи припустимо, що вам надано три речі: невдалу спробу входу з тією помилкою, яку n8n показує на екрані, доступ до власного екрана налаштувань SSO в n8n та адміністративний доступ до провайдера ідентифікації, яким користується ваша організація, наприклад Okta чи Microsoft Entra ID. На нашу думку, варто домовитися про доступ до провайдера ідентифікації ще до початку, навіть якщо це потребує додаткового погодження, бо без нього ви бачите лише половину діалогу з боку n8n.
Sources: Set up SAML | Administer | n8n Docs, Configure SSO | Deploy | n8n Docs
Крок за кроком: діагностика несправного входу через SSO в n8n
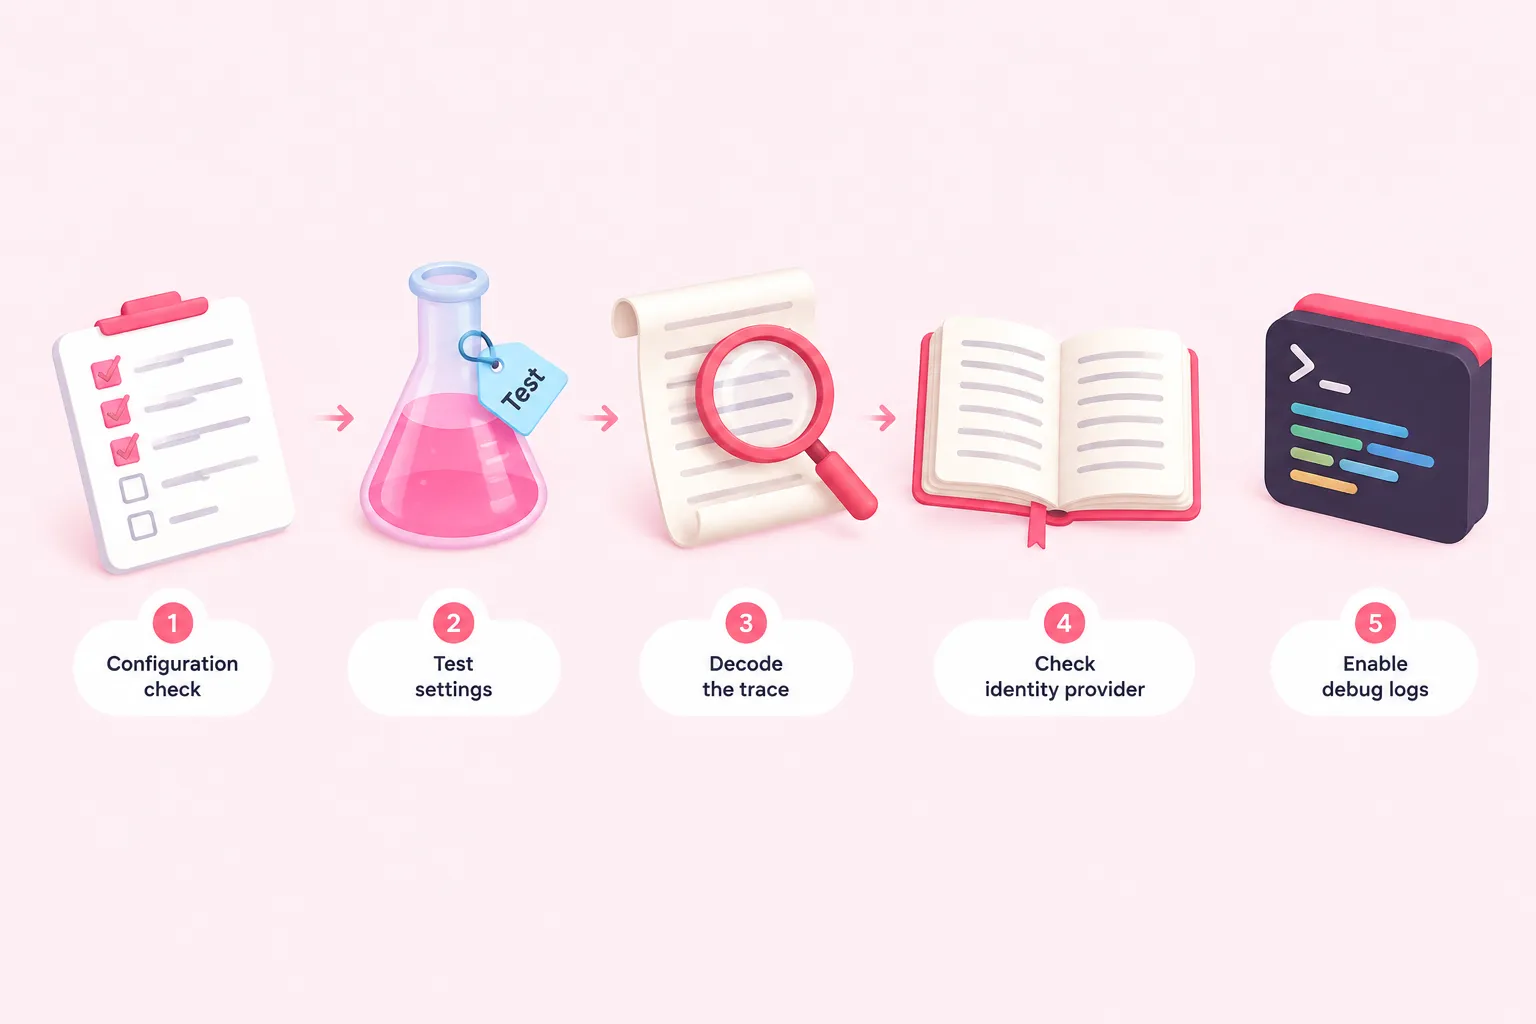
Маючи передумови на руках, пройдіть наступні п'ять перевірок по порядку, утримуючись від бажання одразу стрибнути до провайдера ідентифікації, коли вхід через SSO в n8n не вдається. Кожна перевірка додає незалежний доказ того, де насправді криється проблема.
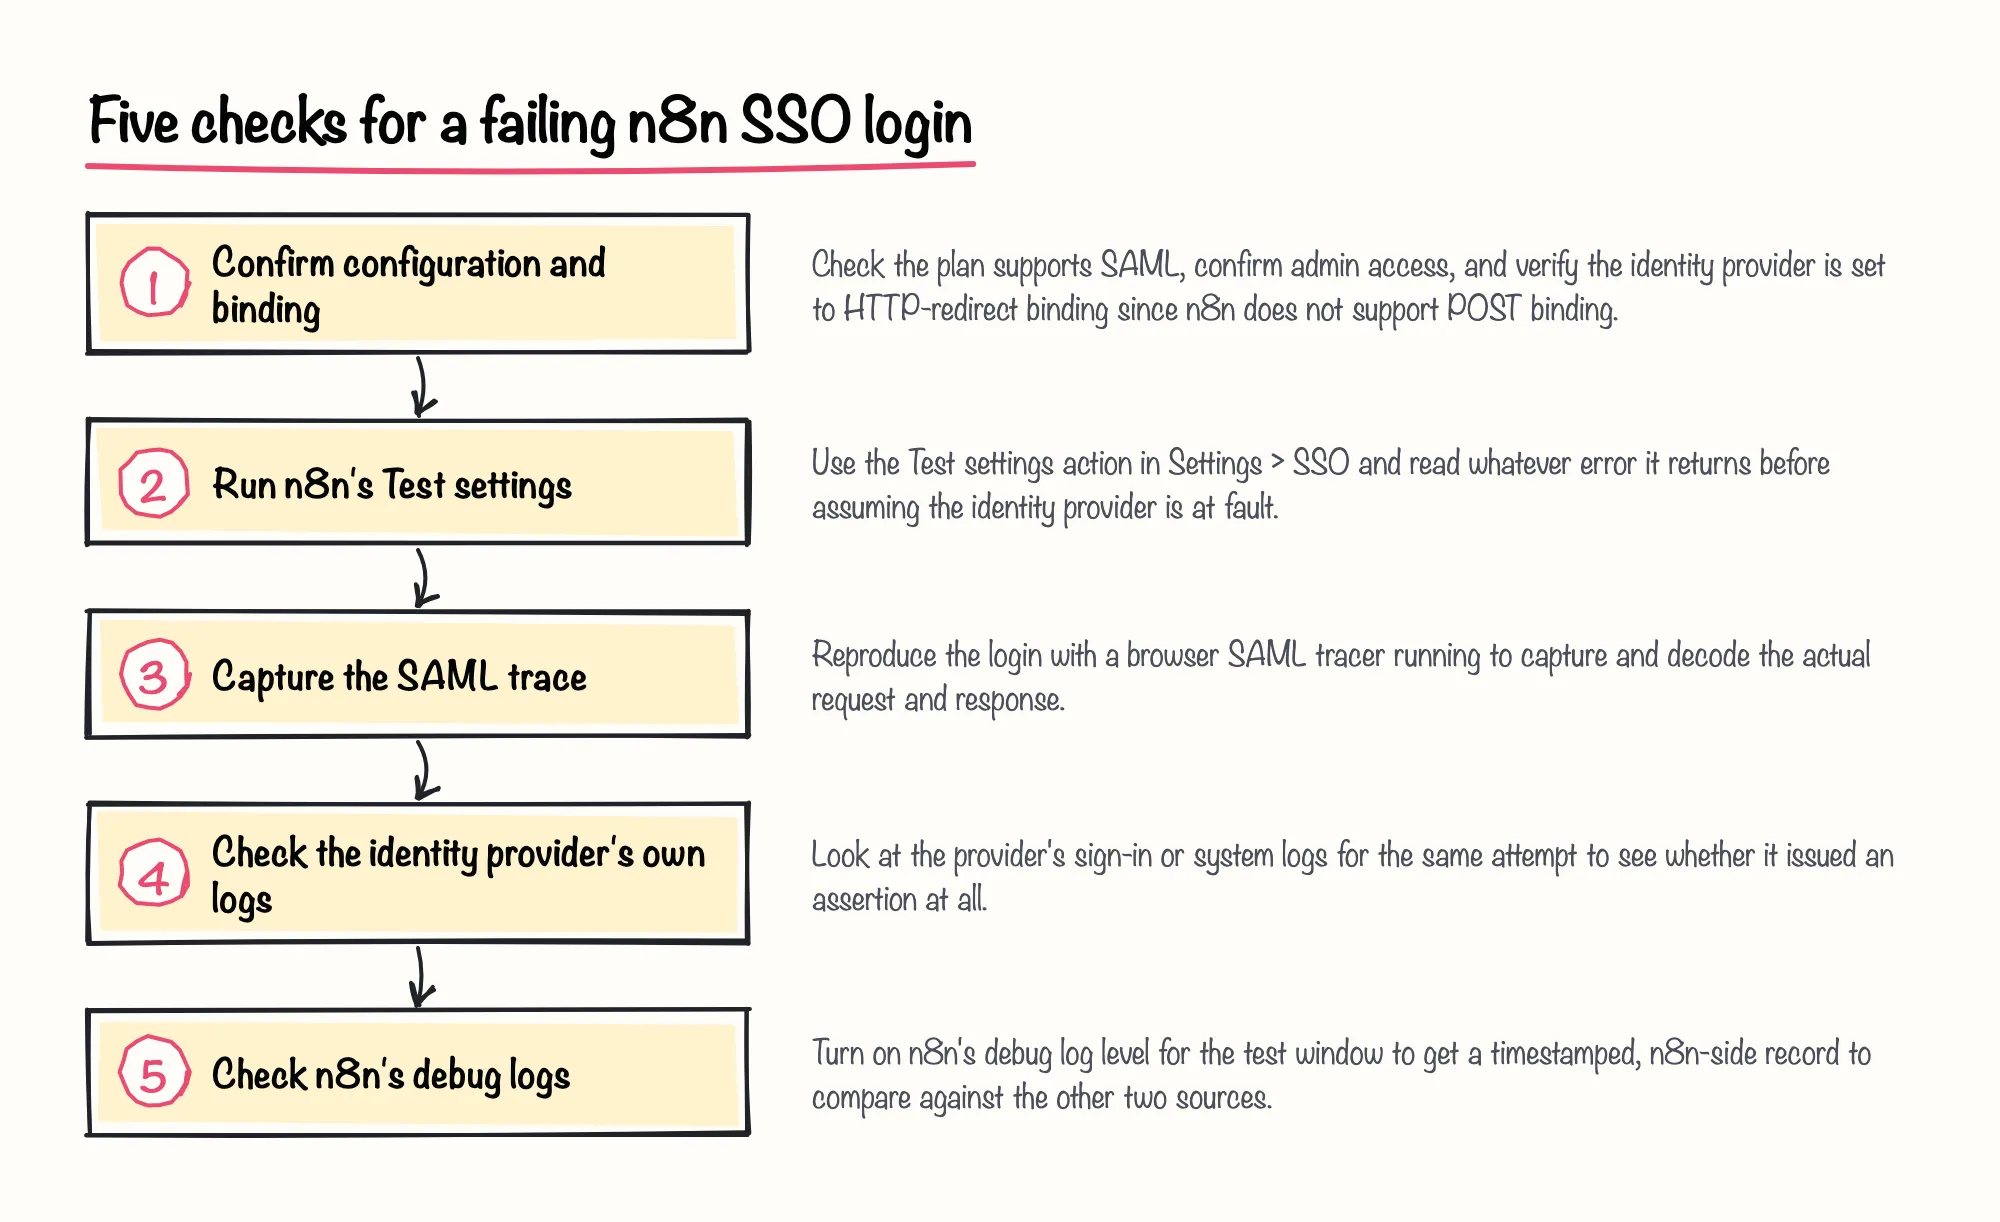
Почніть із самого n8n, перш ніж щось інше. Власна документація n8n щодо налаштування SAML стверджує, що n8n не підтримує POST-зв'язування, тож якщо ваш провайдер ідентифікації досі налаштований надсилати POST-відповідь, ця невідповідність є документованою причиною збою на боці n8n, а не недоліком провайдера ідентифікації. Якщо SSO налаштовувалося через змінні середовища, доступні починаючи з n8n версії 2.18.0, пам'ятайте, що n8n повторно застосовує ці змінні при кожному перезапуску й блокує відповідні елементи керування в інтерфейсі, тож налаштування, яке виглядає неправильним на екрані, може просто визначатися середовищем.
Далі запустіть власну дію Test settings у n8n, що знаходиться в Settings > SSO, яку n8n описує як спосіб перевірити ваші налаштування SAML перед їх увімкненням. Власна сторінка n8n з усунення несправностей свідомо тримає цей крок коротким, обмежуючись трьома перевірками, оскільки документація n8n не йде далі цього списку:
Якщо Test settings проходить успішно, але реальний вхід усе ще не вдається, перестаньте довіряти лише повідомленню про помилку на екрані n8n і зафіксуйте, що насправді проходило через мережу. Документація Okta рекомендує саме для цього розширення браузера, таке як SAML-tracer, як для сценаріїв, інційованих провайдером ідентифікації, так і для тих, що інціюються постачальником послуг. Загальний посібник з дебагу SAML від WorkOS наводить подібну думку: відтворення спроби із записом трафіку розкриває такі поля, як audience, recipient, timestamp і signature, яких короткий текст помилки вам не покаже.
Власна документація підтримки Okta, остаточно оновлена 2026 року, розглядає успішно захоплену пару запит/відповідь як підтвердження того, що ваша сторона обміну працює коректно з Okta, і наводить категорії проблем, які типово розкриває декодоване трасування: невідповідності ACS URL, невідповідності audience, помилки сертифікатів і проблеми з мапуванням атрибутів. Ми вважаємо, що цей крок декодування трасування вартий зайвих хвилин, навіть коли здається, що це повільніше за читання тексту помилки n8n, бо це єдина перевірка, яка показує, що провайдер ідентифікації насправді надіслав, а не те, що n8n повідомляє про отримання.
Перш ніж звернутися до власних журналів провайдера ідентифікації та виводу дебагу n8n у наступних двох перевірках, корисно порівняти, що зібрані на цей момент докази можуть і чого не можуть підтвердити:
| Джерело доказу | Що воно підтверджує | Що воно не може вам сказати |
|---|---|---|
| Результат Test settings у n8n | Чи поля, введені на власному екрані SSO n8n, виглядають коректними | Чи провайдер ідентифікації дійсно видав валідне твердження (assertion) |
| Декодований трасування SAML | Точні поля, які надіслав провайдер ідентифікації, і як на них відповів n8n | Чому власна логіка n8n відхилила валідне твердження, якщо це сталося |
| Журнал входу провайдера ідентифікації | Чи провайдер ідентифікації взагалі видав твердження для цієї спроби | Що сталося з цим твердженням після того, як воно дійшло до n8n |
| Журнал сервера n8n на рівні debug | Хронологічний запис тієї ж спроби входу з боку n8n | Вміст твердження, яке провайдер ідентифікації фактично надіслав |
Розгляддайте власні журнали провайдера ідентифікації як другорядне, незалежне джерело. Документація Microsoft Entra ID описує фільтрацію журналів входу за застосунком і статусом збою для отримання кореляційного ID, коду помилки й причини збою, і документує конкретний код, AADSTS750054, що означає відсутність SAML-запиту чи відповіді у рядку запиту для redirect-зв'язування, що вказує на проблему зв'язування чи конфігурації, а не на збій.
Для інтеграцій з Okta власний посібник з налаштування n8n зазначає, що коректно працююче з'єднання завершується показом n8n повідомлення про успіх зі списком атрибутів, повернутих Okta, що дає вам конкретну робочу базову лінію. Якщо роль чи claim виглядає неправильно лише після успішного входу, посібник n8n з Azure AD розглядає це як окремий симптом, що вказує на членство в групах і порядок умов, а не на саму автентифікацію.
Нарешті, увімкніть рівень журналювання debug у n8n, який власна документація n8n описує як найдетальніший доступний вивід, призначений для допомоги в дебазі таких саме проблем, на тривалість вашого тесту, щоб мати хронологічний запис із боку n8n. Випадок, повідомлений спільнотою на власному форумі n8n у липні 2025 року, показує, чому це важливо: один користувач самостійно хостованого Enterprise-інстансу побачив помилку 'Could not parse SAML response' з кодом ERR_REDIRECT_FLOW_BAD_ARGS, хоча URL редиректу, entity ID та метадані збігалися з провайдером ідентифікації, а справжню причину простежили до auth-прокcі, що блокував SAML-кінцеву точку перед n8n.
Sources: Set up SAML | Administer | n8n Docs, SSO | Deploy | n8n Docs, Troubleshoot SAML | Administer | n8n Docs, Okta SAML Login Failing: "Could not parse SAML response" - Questions - n8n Community, Diagnosing SAML assertion failures: A step-by-step debugging guide — WorkOS, Test SAML app implementation with SAML-tracer | Okta Developer, How to Troubleshoot SAML Flows Using SAML Tracer in Okta | Okta Support, Set up logging | Deploy | n8n Docs, How to troubleshoot sign-in errors - Microsoft Entra ID | Microsoft Learn, Error AADSTS750054 - SAMLRequest or SAMLResponse must be present as query string parameters in HTTP request for SAML Redirect binding. | Microsoft Learn, Set up Azure AD SAML | Administer | n8n Docs, Set up Okta Workforce Identity SAML | Administer | n8n Docs
Обмеження та критерії завершення
Пам'ятайте про кілька обмежень під час виконання цієї вправи. Уникайте змін робочої конфігурації вашого провайдера ідентифікації без вікна змін, оскільки ця конфігурація є спільною інфраструктурою за межами вашого інстансу n8n. За можливості тестуйте на окремому тестовому користувачі чи стейджинговому застосунку, а не на основній SSO-інтеграції вашої організації, і записуйте кожну перевірку та її результат у процесі, бо суть у порівнянні доказів між рівнями, а не у виправленні методом спроб і помилок.
Можете вважати цю вправу завершеною, коли зможете пояснити, чому конкретна спроба входу через SSO в n8n зазнала збою, вказавши на конфігурацію n8n, конфігурацію провайдера ідентифікації чи мережевий шлях між ними, спираючись на доказ, а не на припущення. Скористайтеся цим чеклистом, щоб підтвердити, що ви досягли цього:
Sources: Set up SAML | Administer | n8n Docs, SSO | Deploy | n8n Docs, Diagnosing SAML assertion failures: A step-by-step debugging guide — WorkOS, Test SAML app implementation with SAML-tracer | Okta Developer, How to troubleshoot sign-in errors - Microsoft Entra ID | Microsoft Learn
Рефлексія: запропонований шлях діагностики та пастки, що імітують проблему IdP
Наведені вище перевірки охоплюють конфігурацію n8n, провайдера ідентифікації та мережу між ними, але варто окремо назвати кілька шаблонів збоїв, бо на перший погляд вони виглядають як проблема провайдера ідентифікації.
Ми розглядали б виправлення через auth-прокcі як один корисний приклад причини на рівні мережі, а не як доказ того, що цей код помилки означає загалом, оскільки він походить із одного самостійно повідомленого випадку, а не з власної документації n8n.
Власна сторінка n8n з усунення несправностей SAML свідомо лишається короткою, обмежуючись перевіркою підтримки SAML застосунком провайдера ідентифікації, коректності URL редиректу та entity ID, а також формату метаданих, тож ця вправа спирається на інструментарій провайдера ідентифікації та на це одне повідомлення спільноти, щоб доповнити решту картини. Використовуйте це як початкову структуру для власного розслідування, а не як перевірений чи вичерпний інструмент.
Sources: Set up SAML | Administer | n8n Docs, SSO | Deploy | n8n Docs, Troubleshoot SAML | Administer | n8n Docs, Okta SAML Login Failing: "Could not parse SAML response" - Questions - n8n Community, Set up Azure AD SAML | Administer | n8n Docs