Відповідність n8n HIPAA: що насправді потрібно для самостійного хостингу
Відповідність n8n HIPAA: що перевірити перед передачею PHI будь-якому хостингу і що ще потрібно додати при самостійному хостингу n8n.
Перевірено за наведеними джерелами .
Чи відповідає n8n HIPAA «з коробки»?
Якщо через автоматизований робочий процес можуть проходити захищені дані про здоров'я (PHI), питання відповідності n8n HIPAA — не абстрактне: саме воно визначає, який варіант хостингу, які вузли (nodes) та які контракти команда може використовувати взагалі. Коротка відповідь: ні n8n Cloud, ні самостійно розгорнутий (self-hosted) інстанс не є автоматично відповідними самі по собі. Обов'язок лежить на організації, яка керує робочим процесом, а не на самому програмному забезпеченні. Розділи нижче розглядають, що насправді вимагає Правило безпеки HIPAA (Security Rule), яке місце займає кожен варіант хостингу, і що самостійно розгорнутому інстансу ще потрібно додати, перш ніж до нього можуть торкатися PHI.
Це загальна освітня інформація про регуляторну систему, а не юридична консультація; організаціям варто підтвердити власні обов'язки з кваліфікованим юристом, перш ніж направляти дані пацієнтів через будь-який інструмент автоматизації робочих процесів.
Що насправді вимагає Правило безпеки HIPAA
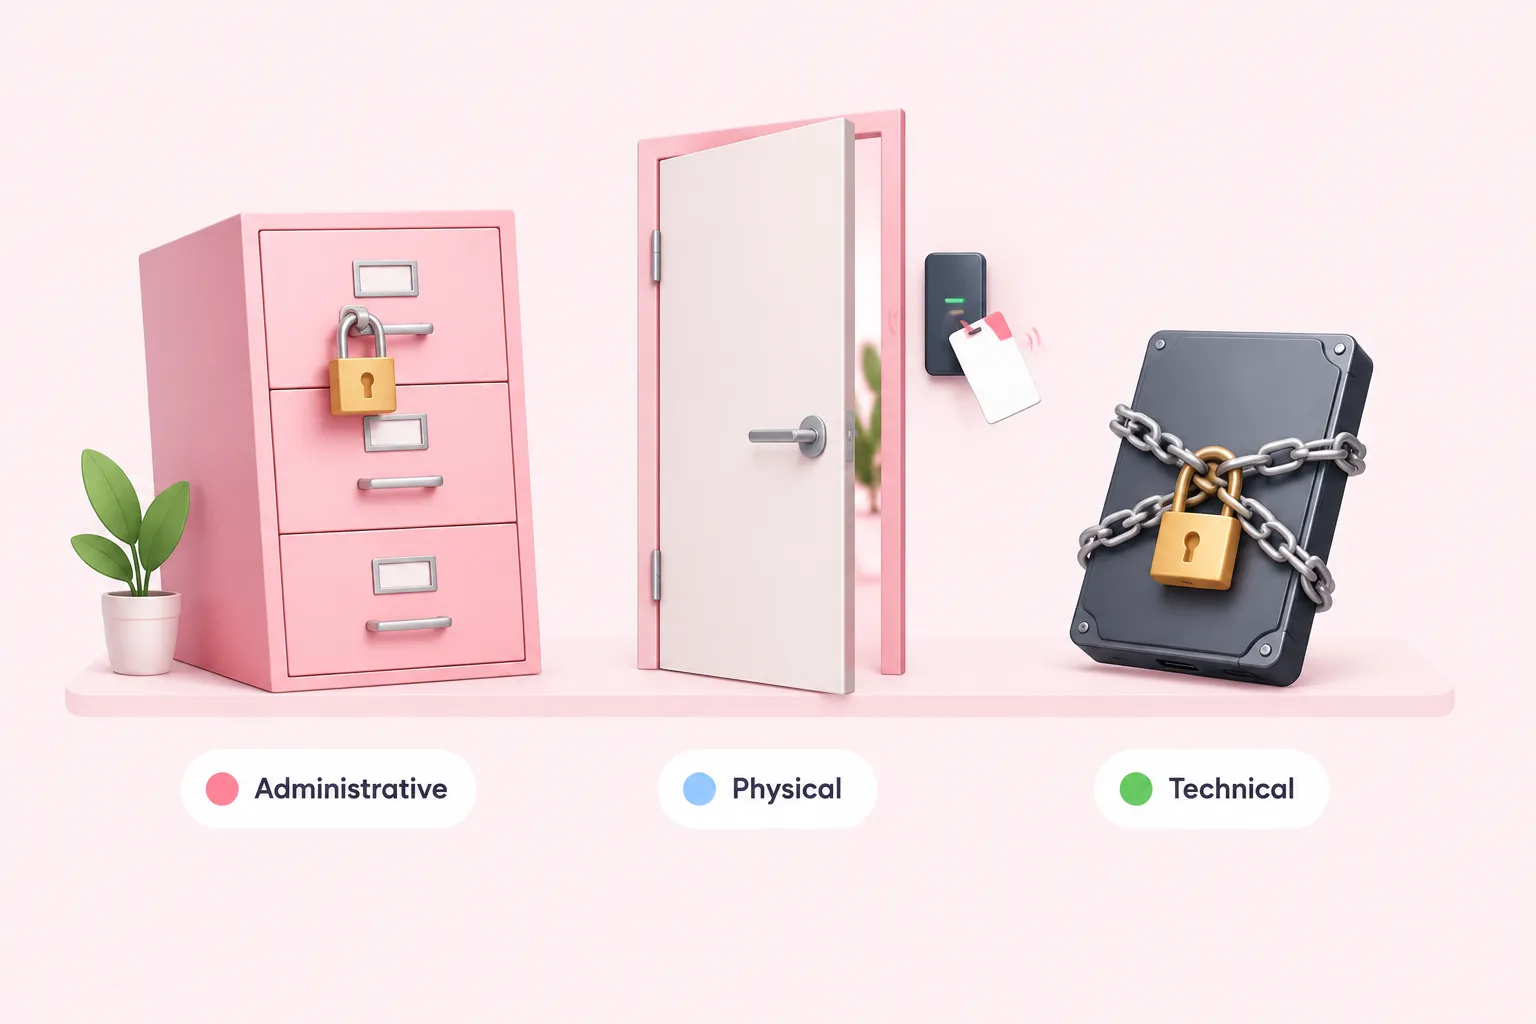
Правило безпеки HIPAA — це федеральне регулювання, а не стандарт, специфічний для n8n. Воно встановлює базовий рівень адміністративних, фізичних і технічних заходів захисту, яким має відповідати будь-яка система, що працює з електронними PHI, незалежно від того, яке програмне забезпечення чи постачальник залучені, згідно з огляд регулювання HHS за 2026 рік (F1). Власний підсумок HHS за 2026 рік підтверджує, що це стосується кожної регульованої організації однаково: кожна з них повинна впровадити розумні та належні заходи захисту для електронних PHI, якими б інструментами вона не користувалася (F2).
- Адміністративні заходи захисту: політики, навчання персоналу та процедури керування доступом
- Фізичні заходи захисту: контроль доступу до приміщень і контроль пристроїв
- Технічні заходи захисту: шифрування, контроль аудиту та контроль доступу до електронних систем
У жодному з цих текстів не йдеться конкретно про автоматизацію робочих процесів чи n8n — Правило безпеки описує необхідні результати, а не кроки налаштування, тому питання, чи сам n8n відповідає HIPAA, поставлене неправильно. Правильніше питання — чи конкретне розгортання, його контракти та вузли всередині нього разом забезпечують ці результати.
Sources: The Security Rule | HHS.gov, Summary of the HIPAA Security Rule | HHS.gov
n8n Cloud проти самостійного хостингу n8n для PHI
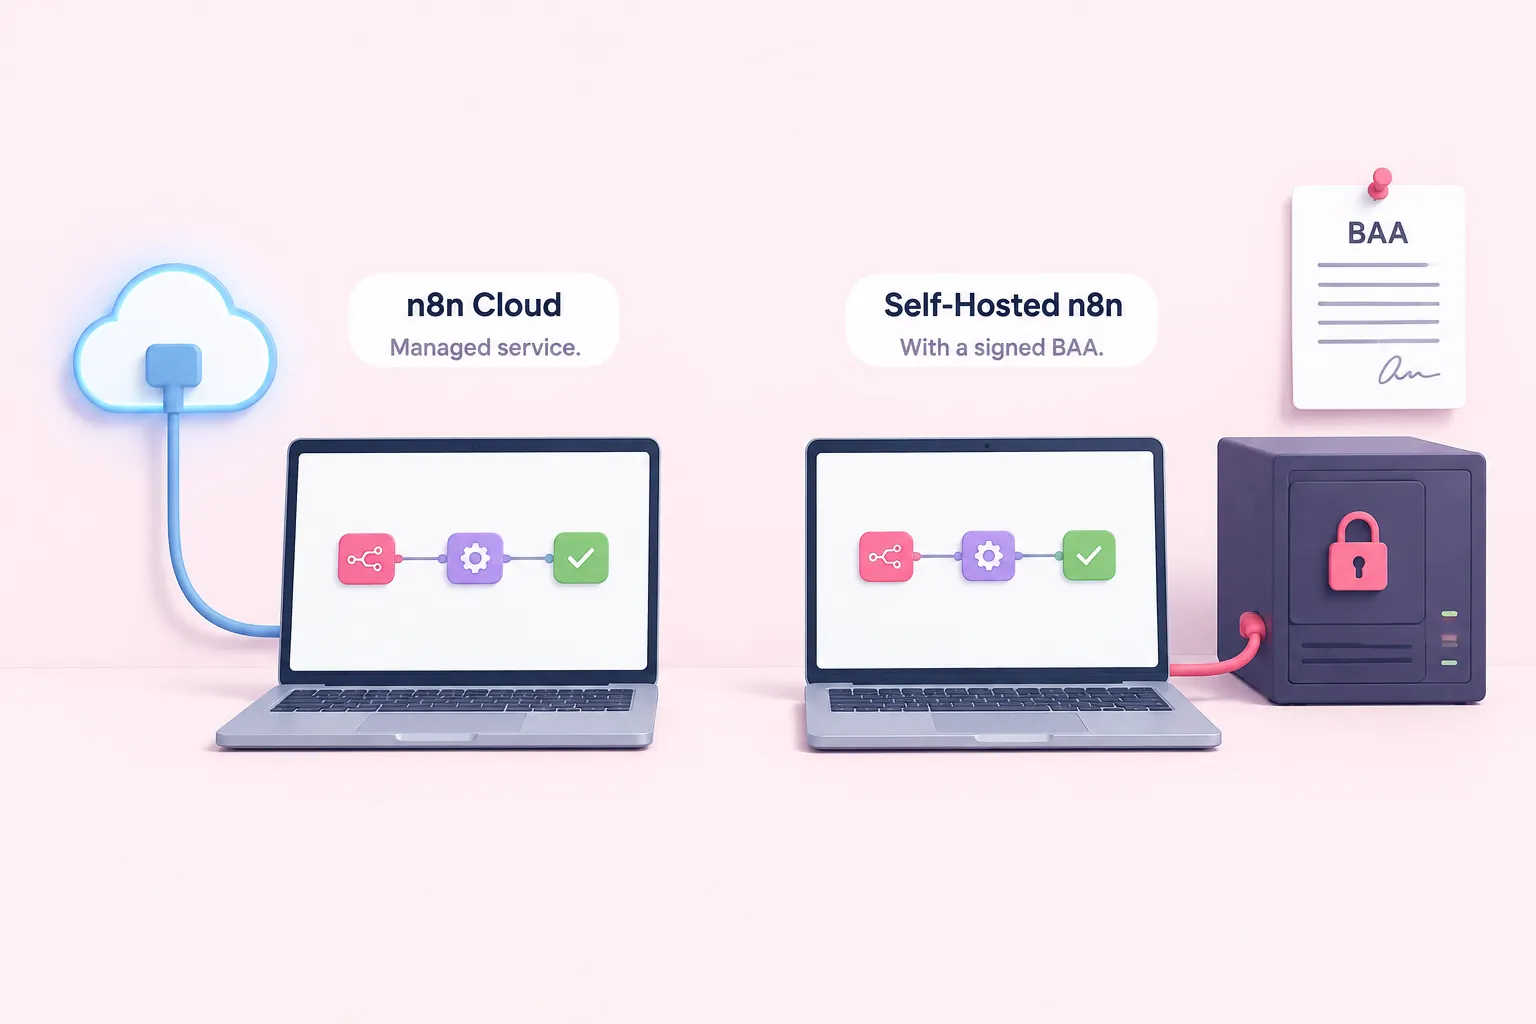
Існує два шляхи для запуску n8n взагалі: n8n Cloud, керований сервіс, або самостійно розгорнутий (self-hosted) інстанс, розгорнутий самою організацією. Для PHI вони перебувають не в рівних умовах. Жоден з розглянутих тут регуляторних текстів не документує угоду про ділового партнера (business associate agreement, BAA), що за замовчуванням покриває спільний керований сервіс, а підсумок HHS за 2026 рік чітко вказує, що письмовий контракт має бути укладений до того, як будь-яка третя сторона зможе створювати, отримувати, зберігати чи передавати електронні PHI в інтересах регульованої організації (F3). Самостійний хостинг усуває цю конкретну перешкоду, але лише частково.
| Варіант | Придатність для PHI | Що ще потрібно |
|---|---|---|
| n8n Cloud | Невідомо — жодне з розглянутих тут джерел не документує статус угоди про ділового партнера (BAA) для n8n Cloud | Безпосередньо підтвердити в n8n, чи доступна BAA, перш ніж направляти через нього будь-які PHI; якщо підтвердження немає, використовувати самостійно розгорнутий інстанс замість цього |
| Самостійний хостинг n8n | Можливий шлях, але не автоматична відповідність сама по собі | BAA з хостинговою інфраструктурою, свідоме налаштування шифрування та актуальний перелік подальших вузлів (downstream nodes) |
Самостійний хостинг стає частиною відповідної архітектури лише тоді, коли сама базова інфраструктура має підписану BAA з організацією — рівень хостингу, а не лише застосунок n8n, має бути покритий, як це формулює один постачальник хостингу, орієнтований на HIPAA (F4). Ми б радили розглядати самостійний хостинг як необхідний перший крок, а не як фінішну пряму; команда, яка зупиняється на цьому, плутає контроль над програмним забезпеченням із виконанням своїх юридичних обов'язків.
Sources: Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)
Підготовка самостійно розгорнутого n8n до роботи з PHI
Самостійно розгорнутий інстанс n8n досягає готовності до роботи з PHI через конкретні рішення щодо конфігурації, а не лише через місце хостингу. Як мінімум це означає шифрування даних у стані спокою (at rest) у базі даних і файловому сховищі, та шифрування під час передачі (in transit) через зворотний проксі з TLS-термінацією перед n8n, налаштоване свідомо, а не припущене. Будь-яка відповідність SOC 2 чи звіт SOC 3, які пропонує постачальник хостингу, є доказом загальної зрілості безпеки, а не заміною самої BAA — це дві різні системи, що відповідають на різні питання.
Ланцюг відповідальності не закінчується на самому інстансі n8n. Кожен вузол, що передає дані далі — електронна пошта, SMS, електронна медична картка (EHR), база даних, модель ШІ — стає місцем призначення, яке також потребує власної BAA, перш ніж до нього дійдуть PHI, згідно з тією ж вимогою письмового контракту, яку описує HHS (F3). Це особливо важливо там, де вузол ШІ обирає інструмент від імені робочого процесу, а не людина робить свідомий вибір. Джош Відалс (Josh Vidals), хмарний інженер у HIPAA Vault, висловив пов'язану думку про побудову за допомогою ШІ (vibe coding) під час живої сесії про vibe coding і HIPAA:
На нашу думку, практичний ризик у налаштуваннях n8n HIPAA зазвичай полягає не в основній платформі — а в довгому хвості подальших вузлів, доданих з часом без того, щоб хтось перевіряв, чи має нове місце призначення BAA. Ми радше бачили б короткий, повторюваний перегляд переліку, ніж одноразове підписання.
Sources: Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)
Контрольний список готовності n8n до HIPAA для операційних та ІТ-керівників
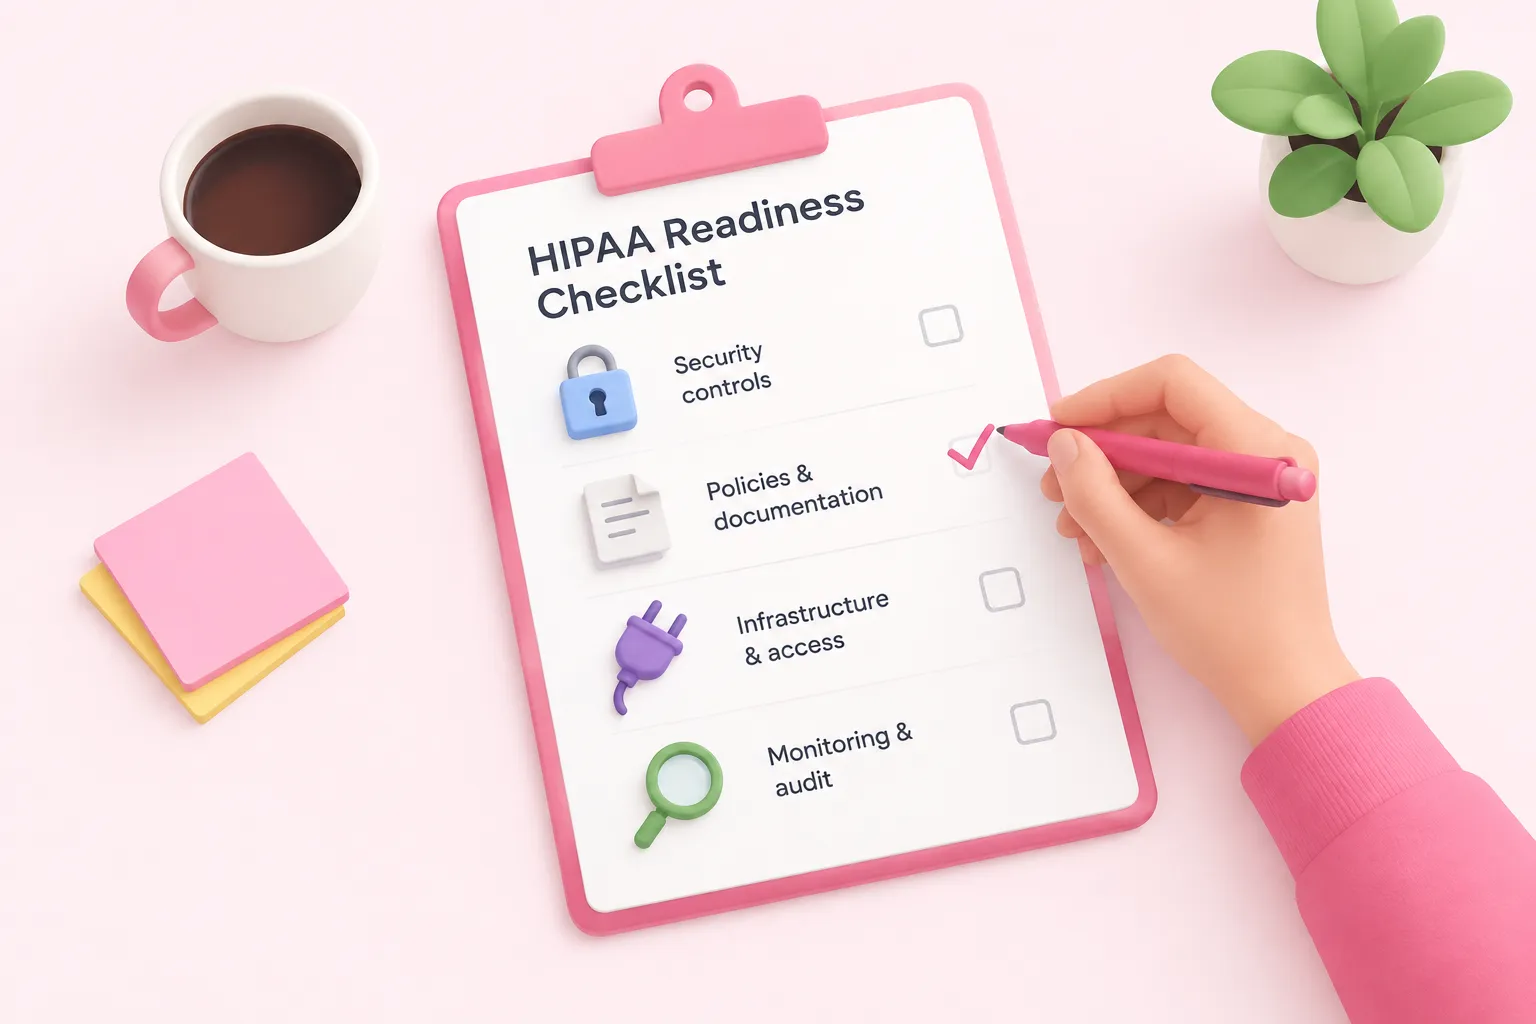
Разом вимоги вище перетворюються на короткий перегляд готовності, перш ніж будь-які PHI потраплять у виробничий робочий процес; це редакційні рекомендації, побудовані на загальних вимогах Правила безпеки, а не сертифікаційний контрольний список.
Ми щиро переконані, що це варто розглядати як повторювану звичку, а не одноразовий бар'єр, оскільки нові вузли додаються до робочих процесів з PHI ще довго після запуску.
Sources: The Security Rule | HHS.gov, Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)
Висновок і наступний крок
Самостійний хостинг n8n — єдина реалістична стартова точка, коли PHI будуть торкатися робочого процесу, але це відповідає лише на питання хостингу, а не на повне питання відповідності n8n HIPAA. Ланцюг BAA, свідоме налаштування шифрування та актуальний перелік кожного подальшого вузла все ще потрібно побудувати навколо нього й підтримувати в актуальному стані в міру зміни робочих процесів (F3, F4).
Sources: Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)