Cumplimiento HIPAA en n8n: qué requiere realmente una instalación autoalojada
Qué exige el cumplimiento HIPAA en n8n: qué comprobar antes de confiar PHI a cualquier opción de alojamiento, y qué debe añadir aún el autoalojamiento.
Comprobado con las fuentes citadas el .
¿Es n8n compatible con HIPAA de fábrica?
Si la información de salud protegida (PHI) puede pasar por un flujo de trabajo automatizado, la pregunta sobre n8n y HIPAA no es abstracta: determina qué opción de alojamiento, qué nodos y qué contratos puede usar un equipo siquiera. La respuesta breve: ni n8n Cloud ni una instancia autoalojada son automáticamente conformes por sí solas. La obligación recae en la organización que ejecuta el flujo de trabajo, no en el software en sí. Las secciones siguientes repasan lo que exige realmente la Regla de Seguridad de HIPAA, dónde se sitúa cada opción de alojamiento, y qué debe añadir todavía una implementación autoalojada antes de que la PHI deba tocarla.
Esta es información educativa general sobre un marco regulatorio, no asesoría legal; las organizaciones deben confirmar sus propias obligaciones con asesoría legal cualificada antes de encaminar datos de pacientes a través de cualquier herramienta de flujos de trabajo.
Qué exige realmente la Regla de Seguridad de HIPAA
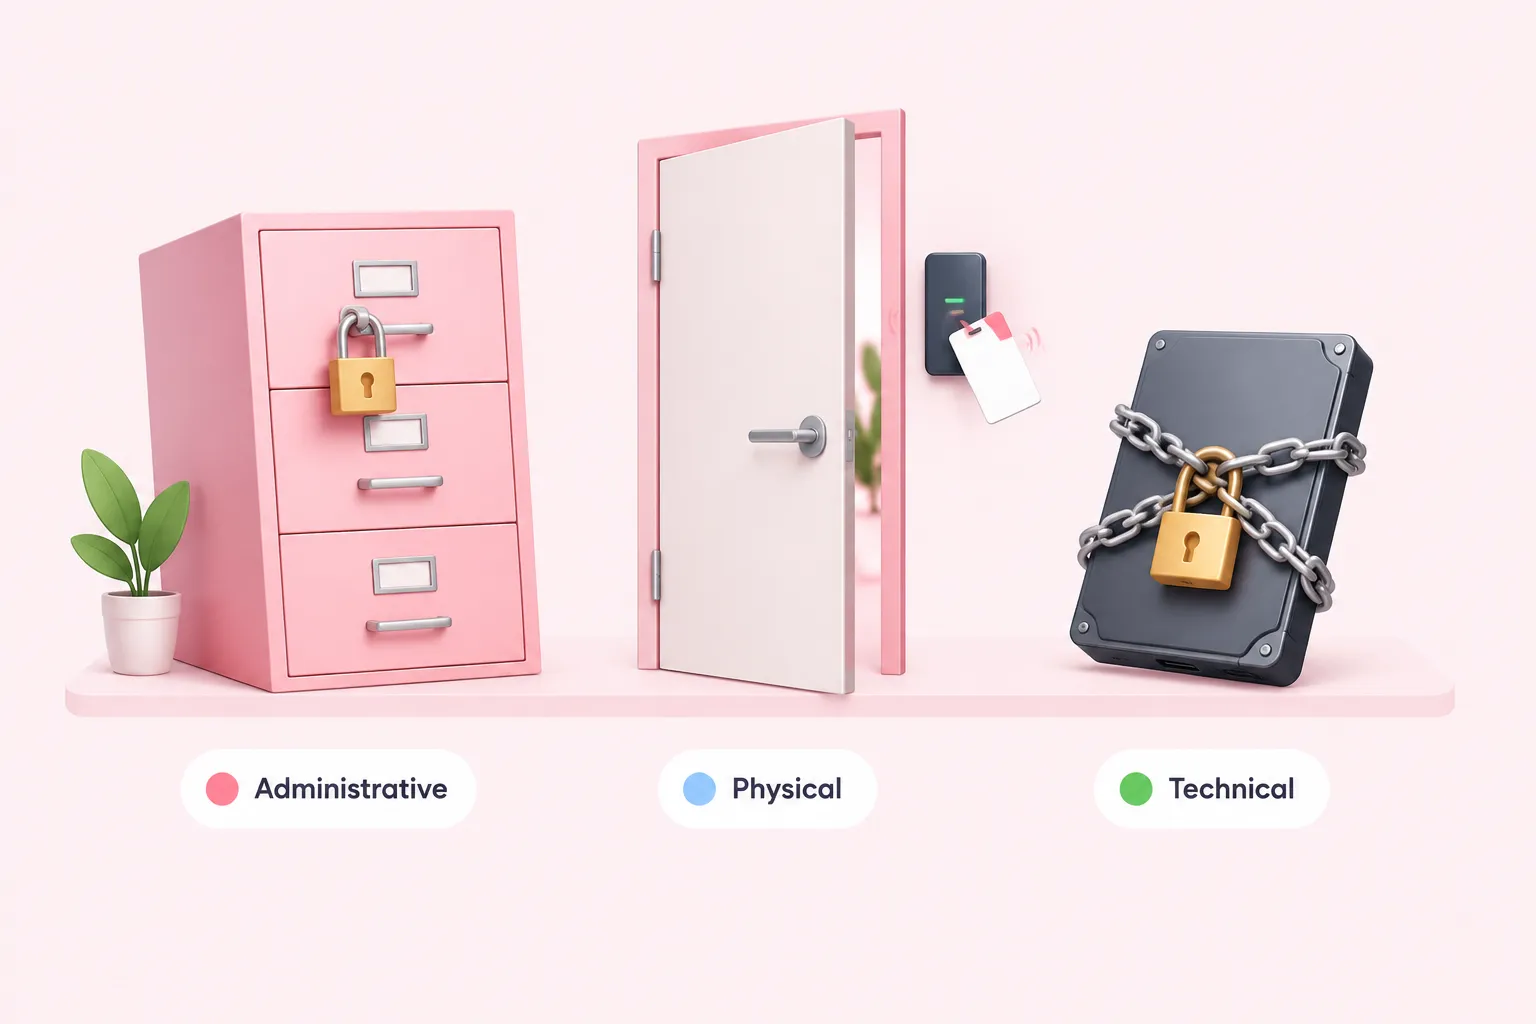
La Regla de Seguridad de HIPAA es una normativa federal, no un estándar específico de n8n. Establece un nivel base de salvaguardas administrativas, físicas y técnicas que cualquier sistema que maneje ePHI debe cumplir, sin importar qué software o proveedor esté involucrado, según la revisión regulatoria de 2026 de HHS sobre esta norma (F1). El propio resumen de 2026 de HHS confirma que esto se aplica por igual a toda entidad regulada: cada una debe implementar salvaguardas razonables y apropiadas que protejan la ePHI, sea cual sea la herramienta que decida usar (F2).
- Salvaguardas administrativas: políticas, formación del personal y procedimientos de gestión de accesos
- Salvaguardas físicas: control de acceso a instalaciones y de dispositivos
- Salvaguardas técnicas: cifrado, controles de auditoría y controles de acceso para sistemas electrónicos
Nada de ese texto menciona la automatización de flujos de trabajo ni n8n en concreto: la Regla de Seguridad describe resultados exigidos, no pasos de configuración, por lo que preguntar si n8n en sí mismo cumple con HIPAA es el planteamiento equivocado. La pregunta correcta es si una implementación concreta, sus contratos y los nodos que contiene satisfacen juntos esos resultados.
Sources: The Security Rule | HHS.gov, Summary of the HIPAA Security Rule | HHS.gov
n8n Cloud frente a n8n autoalojado para PHI
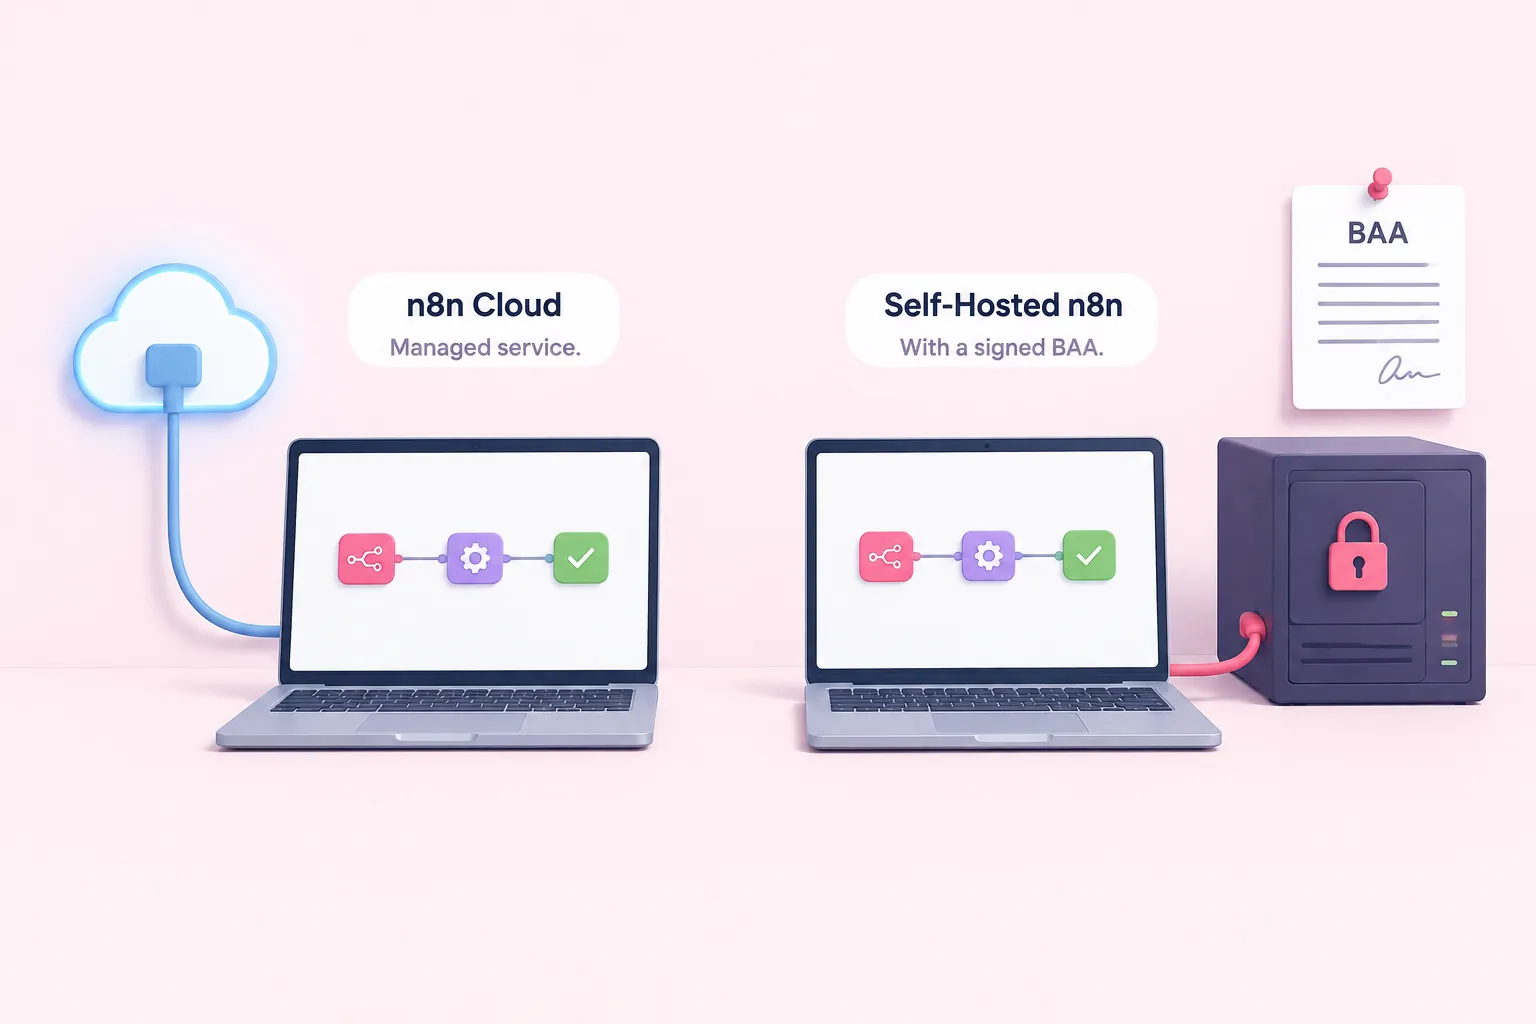
Existen dos vías para ejecutar n8n: n8n Cloud, el servicio gestionado, o una instancia autoalojada desplegada por la propia organización. Para la PHI, no están en igualdad de condiciones. Nada en el texto regulatorio revisado aquí documenta que un acuerdo de asociado comercial (BAA) cubra por defecto un servicio gestionado compartido, y el resumen de 2026 de HHS es explícito en que debe existir un contrato por escrito antes de que cualquier tercero pueda crear, recibir, mantener o transmitir ePHI en nombre de una entidad cubierta (F3). El autoalojamiento elimina ese obstáculo concreto, pero solo en parte.
| Opción | Idoneidad para PHI | Qué falta aún |
|---|---|---|
| n8n Cloud | Desconocido: ningún hallazgo revisado aquí documenta el estado del acuerdo de asociado comercial de n8n Cloud | Confirmar directamente con n8n si hay un BAA disponible antes de encaminar cualquier PHI a través de él; si no se confirma ninguno, usar en su lugar una instancia autoalojada |
| n8n autoalojado | Una vía posible, no un cumplimiento automático por sí sola | Un BAA con la infraestructura de alojamiento, cifrado deliberado y un inventario actualizado de los nodos posteriores |
El autoalojamiento solo pasa a formar parte de una arquitectura conforme cuando la propia infraestructura subyacente tiene un BAA firmado con la organización: la capa de alojamiento, no solo la aplicación n8n, tiene que estar cubierta, como lo plantea un proveedor de alojamiento especializado en HIPAA (F4). Nosotros trataríamos el autoalojamiento como un primer paso necesario, no como una meta final; un equipo que se detiene ahí está confundiendo el control sobre el software con haber cumplido sus obligaciones legales.
Sources: Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)
Preparar n8n autoalojado para PHI
Una instancia autoalojada de n8n se vuelve apta para PHI mediante decisiones de configuración concretas, no solo por la ubicación del alojamiento. Como mínimo eso significa cifrado en reposo en la base de datos y el almacenamiento de archivos, y cifrado en tránsito mediante un proxy inverso con terminación TLS delante de n8n, configurado deliberadamente y no asumido. Cualquier alineación con SOC 2 o informe SOC 3 que ofrezca un proveedor de alojamiento es evidencia de madurez general en seguridad, no un sustituto del BAA en sí: son dos marcos distintos que abordan preguntas diferentes.
La cadena de responsabilidad no termina en la propia instancia de n8n. Cada nodo que envía datos hacia adelante —correo electrónico, SMS, un EHR, una base de datos, un modelo de IA— se convierte en un destino que también necesita su propio BAA antes de que la PHI llegue a él, bajo el mismo requisito de contrato por escrito que describe HHS (F3). Esto importa especialmente cuando es un nodo de IA el que elige una herramienta en nombre del flujo de trabajo, en lugar de que una persona la elija deliberadamente. Josh Vidals, ingeniero de nube en HIPAA Vault, planteó una idea relacionada sobre la construcción asistida por IA en una sesión en directo sobre vibe coding y HIPAA:
En nuestra opinión, el riesgo práctico en las configuraciones de n8n con HIPAA normalmente no está en la plataforma principal, sino en la larga cola de nodos posteriores añadidos con el tiempo sin que nadie vuelva a comprobar si el nuevo destino tiene un BAA. Preferiríamos ver una revisión de inventario breve y repetida en lugar de una aprobación única.
Sources: Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)
Lista de verificación de preparación HIPAA en n8n para líderes de operaciones y TI
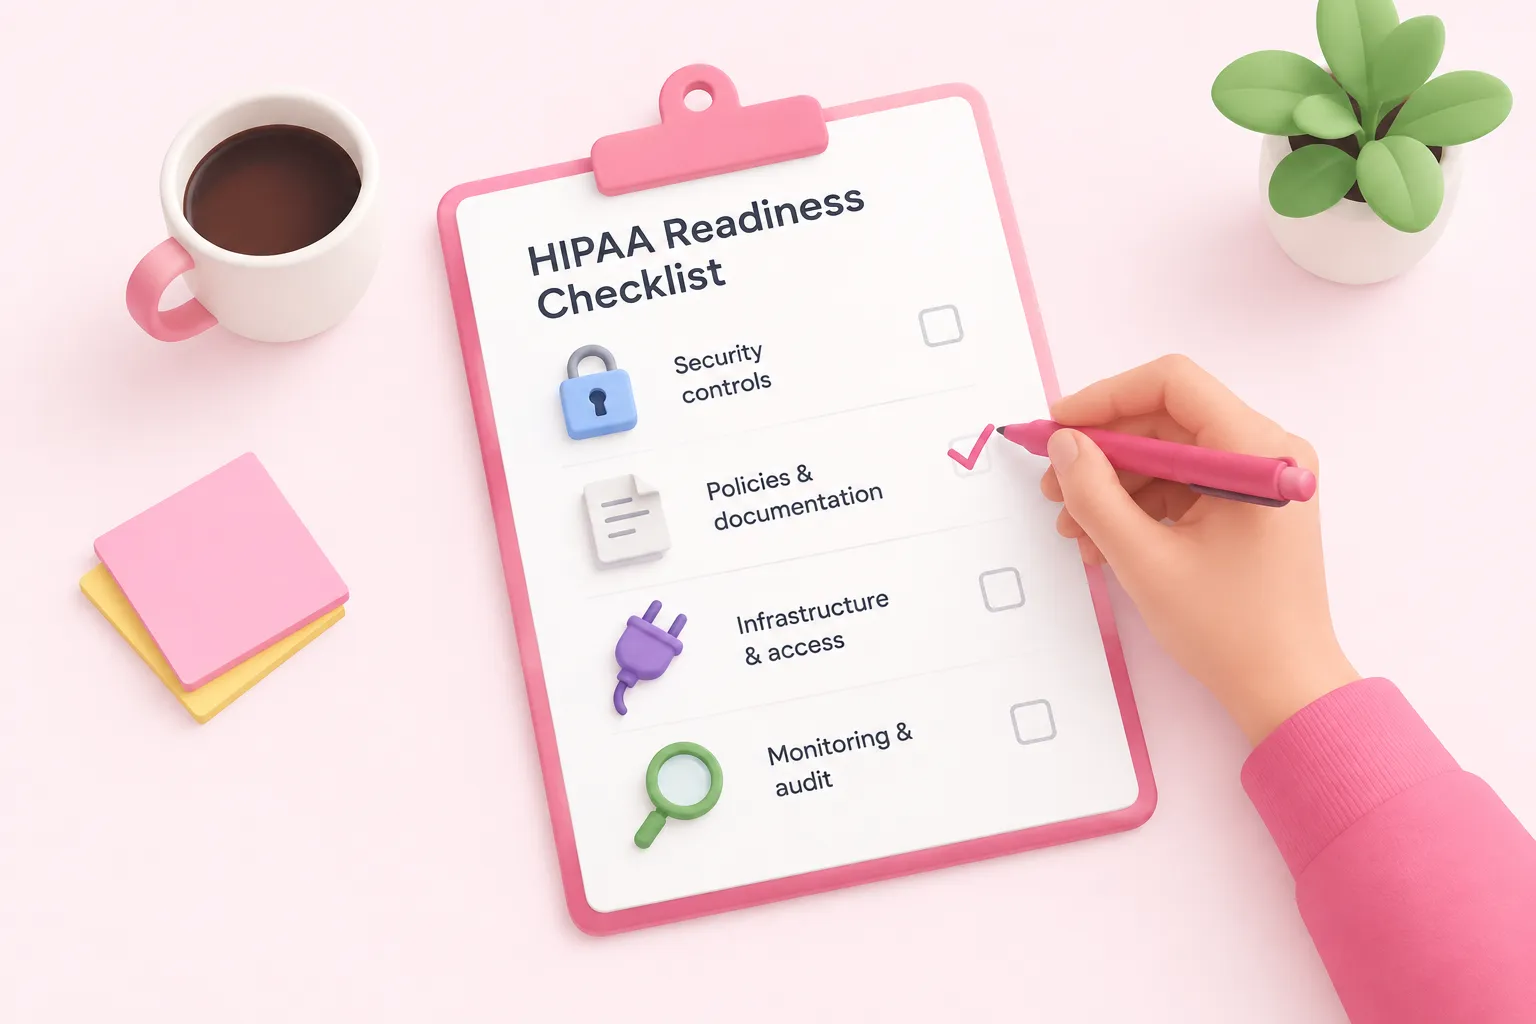
En conjunto, los requisitos anteriores se traducen en una breve revisión de preparación antes de que cualquier PHI llegue a un flujo de trabajo en producción; esto es orientación editorial extraída de los requisitos generales de la Regla de Seguridad, no una lista de certificación. Creemos firmemente que esto debe tratarse como un hábito recurrente y no como una validación puntual, porque se siguen añadiendo nuevos nodos a los flujos de trabajo con PHI mucho después del lanzamiento.
Sources: The Security Rule | HHS.gov, Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)
Conclusión y próximo paso
Autoalojar n8n es el único punto de partida realista una vez que la PHI vaya a tocar un flujo de trabajo, pero eso resuelve la cuestión del alojamiento, no toda la pregunta del cumplimiento HIPAA en n8n. La cadena de BAA, una configuración de cifrado deliberada y un inventario actualizado de cada nodo posterior aún deben construirse alrededor de ella, y mantenerse al día a medida que cambian los flujos de trabajo (F3, F4).
Sources: Summary of the HIPAA Security Rule | HHS.gov, Is n8n HIPAA Compliant? (2026 Guide)