Запобігання дублюванню дій API у вебхуках n8n
Дізнайтеся, як спроєктувати робочий процес вебхука в n8n, що використовує стабільний ідентифікатор доставки, постійне відстеження та атомарне резервування запису в базі даних, щоб запобігти повторним побічним ефектам під час повторних спроб і одночасних доставок.
Перевірено за наведеними джерелами .
Чому доставки вебхуків можуть повторюватися
Вебхук — це механізм доставки, а не гарантія того, що подія надійде рівно один раз. Постачальник може повторно надіслати ту саму подію після завершення часу очікування або в межах свого процесу повторних спроб. Перше виконання вашого робочого процесу могло навіть завершити заплановану дію API, але відповідь не дійшла до постачальника. З погляду постачальника повторна спроба все ще може бути доцільною; з погляду вашого робочого процесу повторення дії може створити другу заявку, платіжний запит, повідомлення або запис у базі даних.
Отже, безпечне проєктне припущення полягає в тому, що кожна доставка може повторитися. Робочий процес має розпізнати, чи вже прийняв конкретну доставку, перш ніж дійде до будь-якої незворотної дії. Цю властивість зазвичай називають ідемпотентністю: обробка тієї самої доставки кілька разів не повинна примножувати її запланований ефект.
Обробка дублікатів особливо важлива, коли дві копії надходять майже одночасно. Простий пошук із подальшим додаванням запису може здаватися правильним під час послідовного тестування, але не спрацювати за конкурентного виконання. Обидва виконання можуть здійснити пошук до того, як будь-яке з них додасть запис, вирішити, що доставка нова, а потім обидва запустити захищену дію.
Виберіть і перевірте стабільний ідентифікатор доставки
Спочатку визначте ідентифікатор доставки, задокументований постачальником вебхука. Він має послідовно позначати доставку в межах сценаріїв повторних спроб, які вам потрібно обробляти. Наприклад, у документації GitHub зазначено, що заголовок доставки залишається незмінним, коли доставку навмисно надсилають повторно. Це робить заголовок придатним як ключ ідемпотентності в цьому конкретному контексті, але для кожного іншого постачальника слід перевіряти відповідну гарантію в його документації.
Витягніть ідентифікатор одразу після автентифікації та перевірки запиту. Відсутній, порожній або некоректний ідентифікатор вважайте помилкою замість того, щоб створювати заміну зі змінюваних полів корисного навантаження. Хеш вибраних значень корисного навантаження може випадково об’єднати різні події або розцінити змінені представлення однієї події як різні доставки.
Якщо один робочий процес отримує події від кількох постачальників, використовуйте складений ідентифікатор, наприклад постачальник плюс ідентифікатор доставки. Також можна додати ідентифікатор облікового запису або кінцевої точки, якщо постачальник гарантує унікальність лише в цих межах. Зберігайте початковий ідентифікатор доставки для розслідування, але не покладайтеся на нього поза межами, задокументованими постачальником.
Sources: S5
Зберігайте ідентифікатори доставок між виконаннями n8n
Запис про прийняті доставки має зберігатися після завершення окремого виконання робочого процесу. Вузол Remove Duplicates у n8n може порівнювати вхідні елементи з даними, збереженими від попередніх виконань, тому він корисний для вивчення базового шаблону дедуплікації. Однак обсяг його збереженої історії обмежений і налаштовується, а надана документація не підтверджує транзакційний захист між одночасними виконаннями. Використовуйте його для дослідження повторюваних вхідних даних, а не як доказ гарантії за конкурентного виконання.
n8n Data Tables пропонують інший варіант постійного зберігання. Вони можуть зберігати структуровану інформацію між робочими процесами та підтримують умовний пошук, додавання рядків і операції upsert. Корисний запис про доставку може містити постачальника, ідентифікатор доставки, тип події, час отримання, статус обробки та ідентифікатор створеного зовнішнього запису. Ці поля утворюють журнал аудиту для налагодження.
Надана документація Data Tables не підтверджує підтримку атомарного інваріанта унікальності за наявності одночасних операцій запису. Якщо суворою вимогою є недопущення ситуації, коли два одночасні виконання обидва резервують ту саму доставку, використовуйте сховище, чиї задокументовані обмеження бази даних і поведінка під час конфліктів надають таку гарантію. Визначайте строк зберігання відповідно до задокументованого постачальником періоду повторних спроб або повторного відтворення, а не виходячи з припущення про універсальну тривалість.
Зробіть захищений запис атомарним
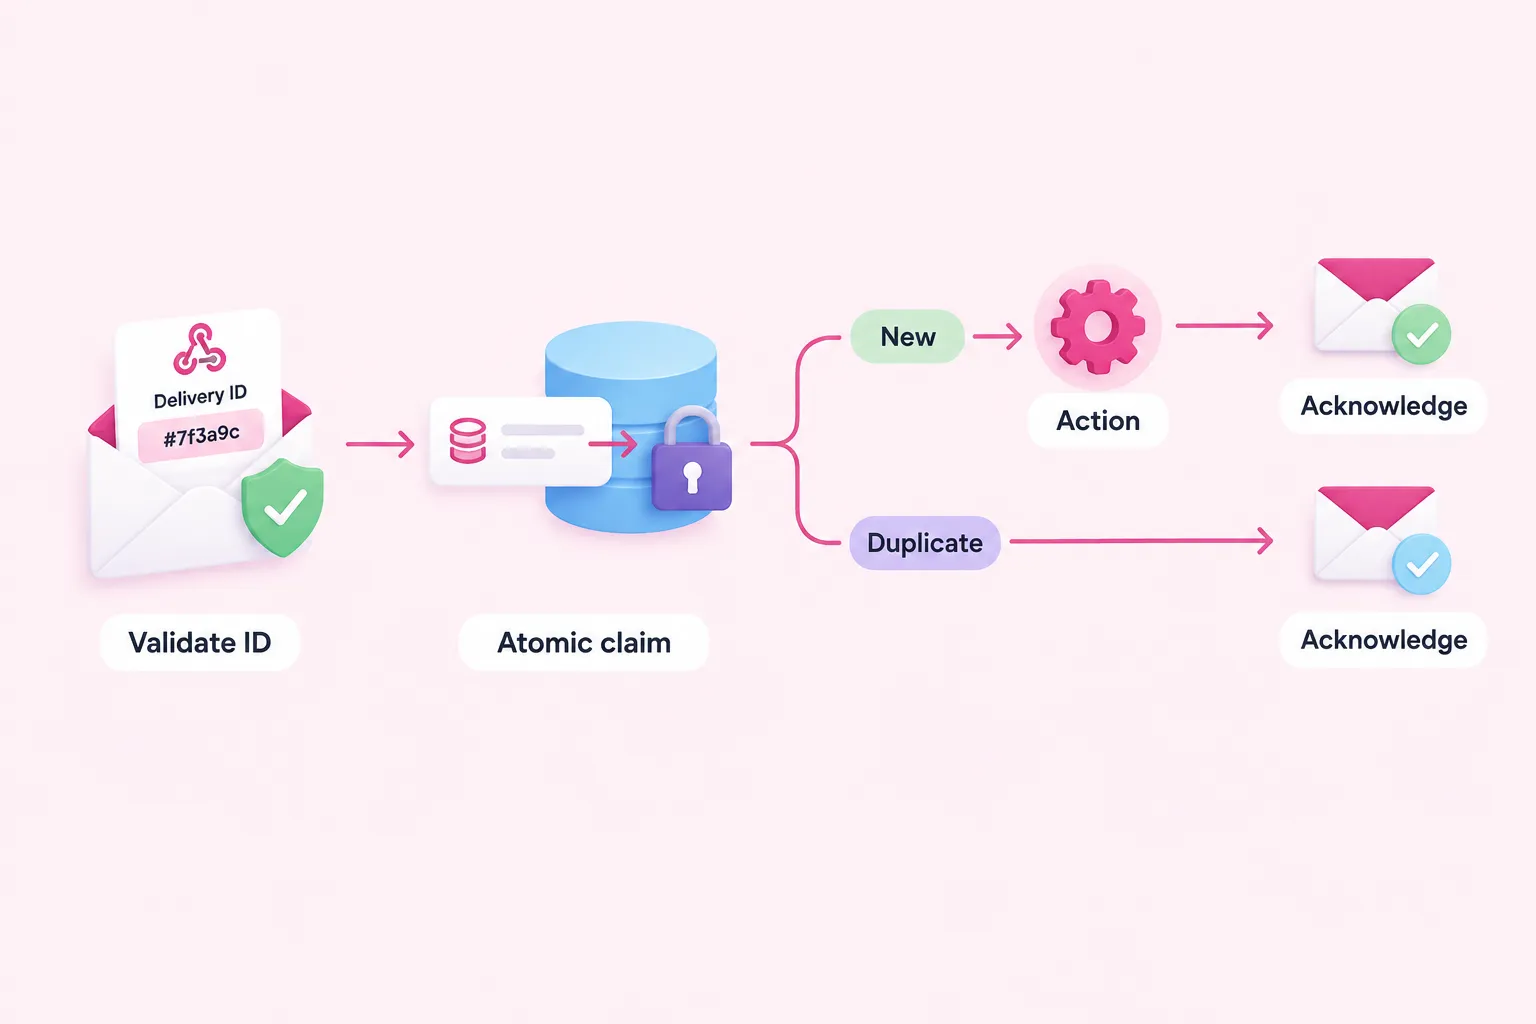
У PostgreSQL визначте ідентифікатор доставки як NOT NULL і захистіть його обмеженням унікальності. Обмеження унікальності гарантує, що два рядки не можуть містити однакове захищене значення. Якщо унікальність залежить від кількох полів, застосуйте обмеження до повного ідентифікатора, наприклад до постачальника та ідентифікатора доставки.
Зарезервуйте доставку однією операцією INSERT, яка обробляє конфлікт унікальності. Не будуйте критичний шлях за схемою «знайти ідентифікатор, а потім додати запис, якщо його немає», оскільки це окремі операції, між якими можлива гонитва. Поведінка ON CONFLICT у PostgreSQL може атомарно розв’язувати конфлікт між конкурентними операціями додавання, якщо вона спирається на відповідне обмеження унікальності або унікальний індекс. Інші помилки бази даних усе одно можливі й мають спрямовуватися окремим шляхом помилки.
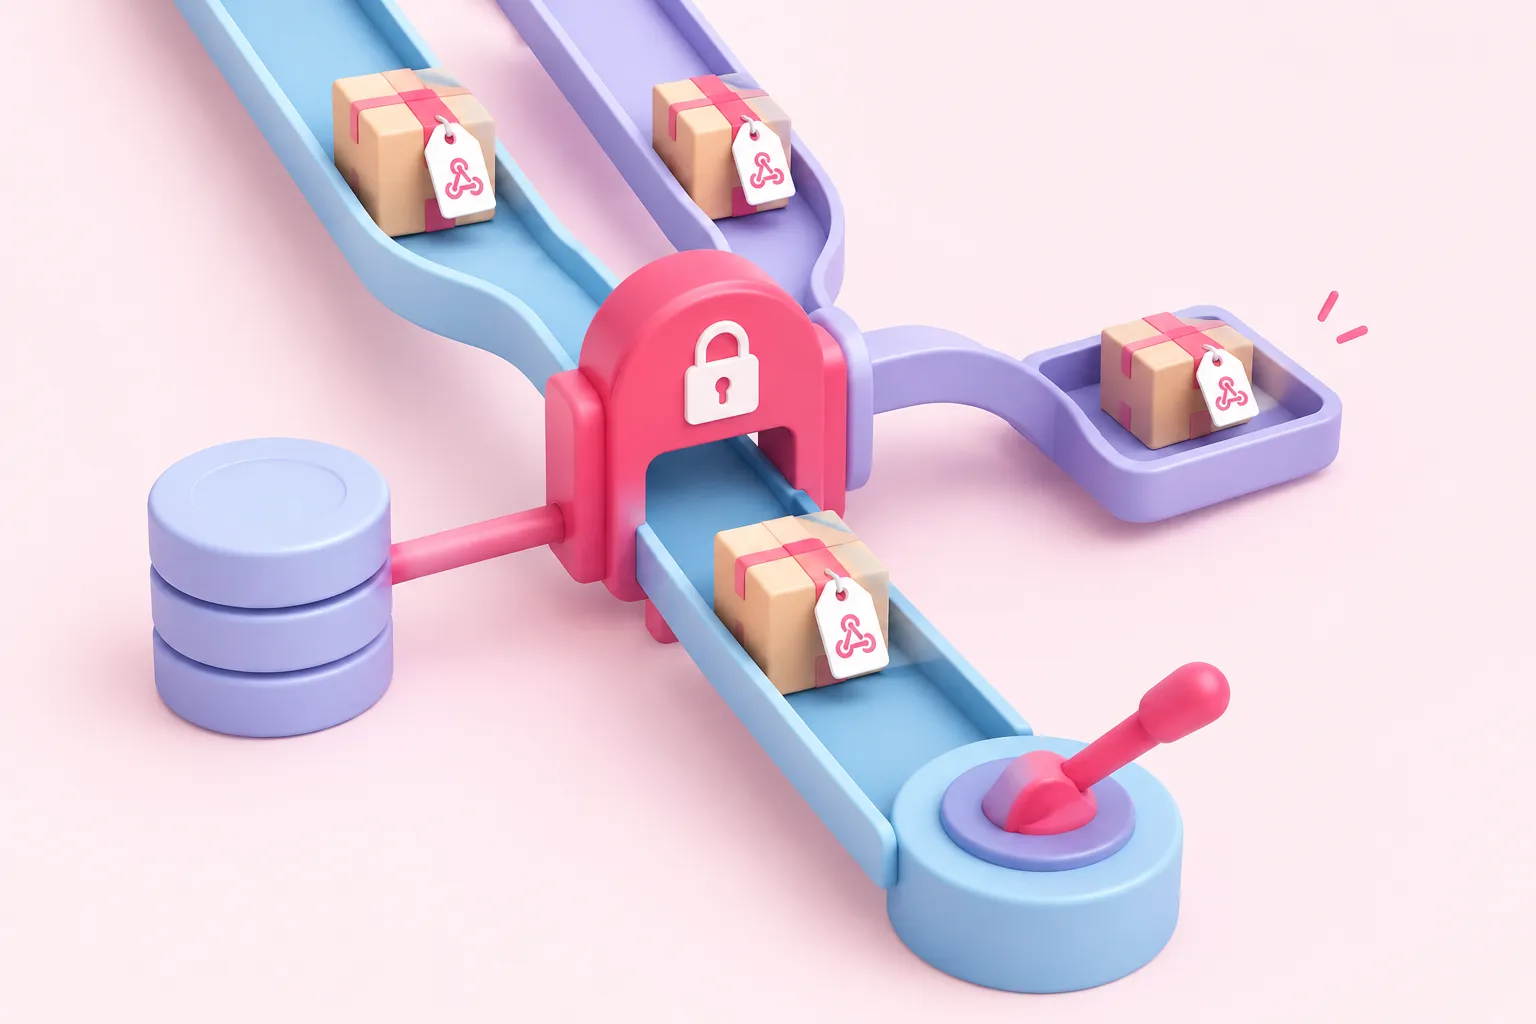
Робочий процес має розгалужуватися залежно від результату цього атомарного резервування. Виконання, яке додало новий запис про доставку, отримує право продовжити роботу. Виконання, яке зіткнулося з наявним ключем, розпізнає дублікат і пропускає захищену дію. Розміщуйте створення заявок, вихідні повідомлення, виклики, пов’язані з платежами, та інші незворотні операції лише після встановлення права на виконання.
Цей шаблон гарантує один запис відстеження для захищеного ключа за задокументованих умов бази даних. Він не робить автоматично транзакційним наступний запит до зовнішнього API разом із додаванням запису в базу даних. Передбачте поля статусу та процедури відновлення для випадків, коли резервування успішне, але наступний запит завершується помилкою.
Повертайте успішну відповідь для розпізнаних дублікатів
Розпізнаний дублікат зазвичай є вже прийнятою доставкою, а не новою помилкою обробки. Після того як атомарна операція додавання повідомить про конфлікт, спрямуйте виконання в обхід побічного ефекту та поверніть успішне підтвердження, якщо це відповідає задокументованому протоколу доставки постачальника. Для постачальників, які повторюють доставку після невдалої відповіді, це дає змогу не сигналізувати, що вже прийняту роботу потрібно доставити знову.
Чітко відокремлюйте справжні збої. Недоступність бази даних, некоректний ідентифікатор доставки або помилку автентифікації не слід подавати як нешкідливий дублікат. Записуйте достатньо контексту, щоб розрізняти нове резервування, відомий дублікат і операційну помилку, не зберігаючи без потреби конфіденційні дані.
Чітко визначте момент, коли доставка стає «прийнятою». Резервування перед зовнішньою дією не дає двом конкурентним виконанням здійснити цю дію, але збій після резервування потребує політики відновлення. Серед запропонованих підходів — запис статусу обробки для подальшої перевірки або реалізація ретельно контрольованого шляху повторної спроби, який і надалі враховує початковий ключ доставки. Це проєктні рекомендації, а не повна транзакція, що охоплює зовнішній сервіс.
Тестуйте повторні спроби й одночасні доставки
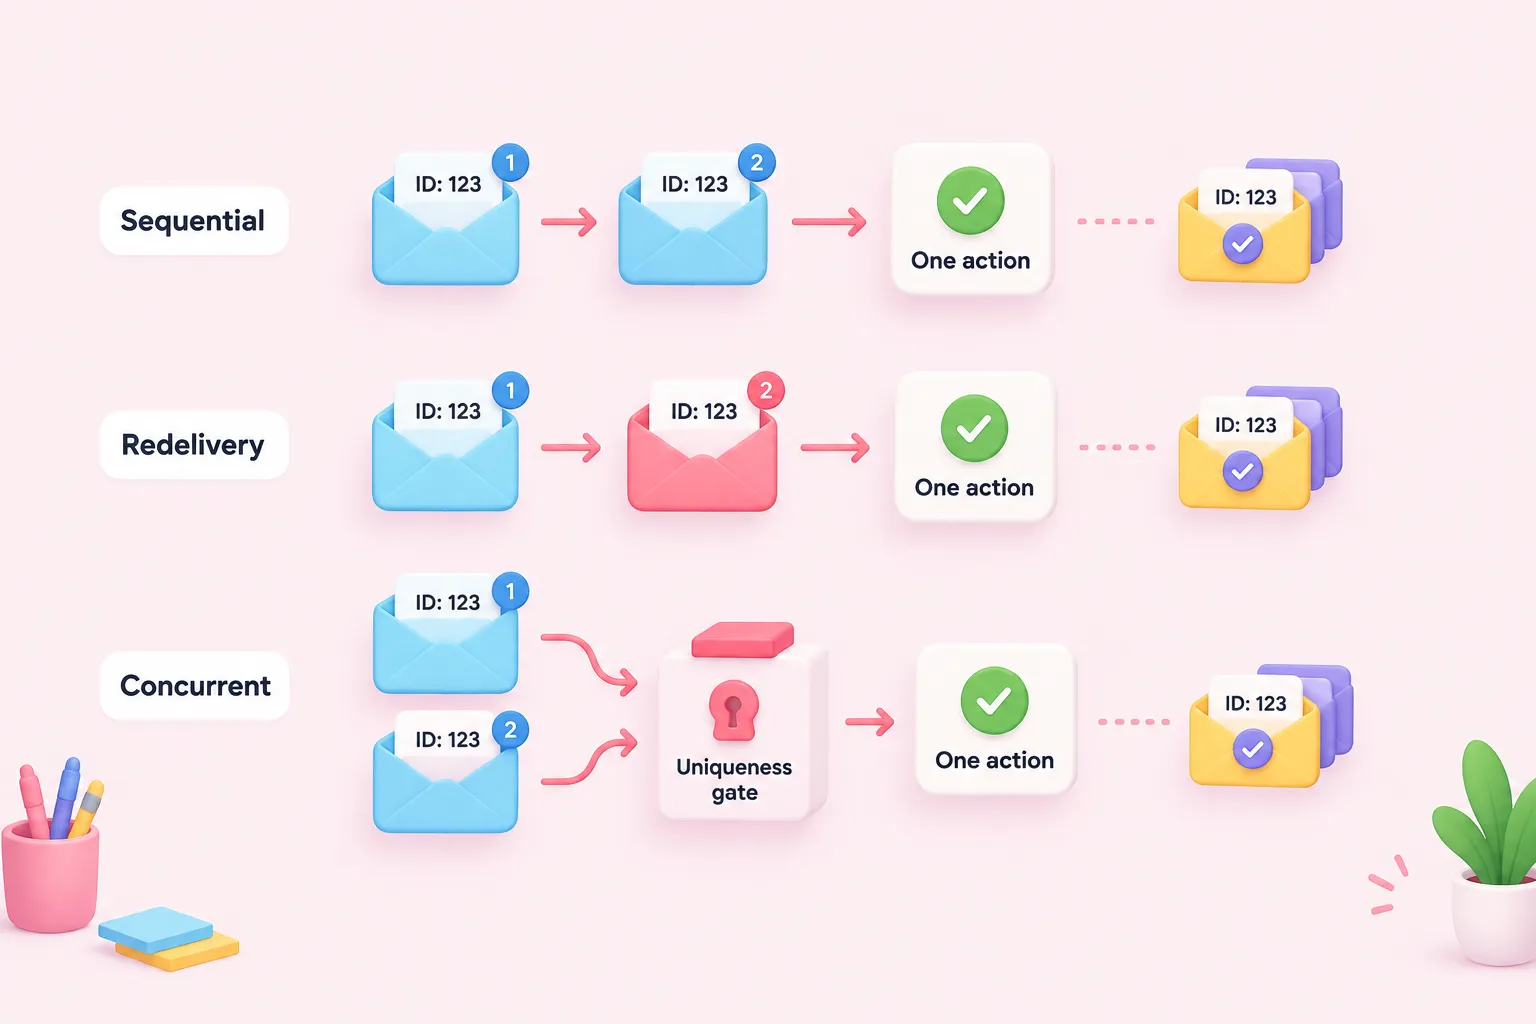
Перевірте інваріант у власному середовищі n8n, перш ніж підключати робочий процес до API із суттєвими наслідками. Рекомендована послідовність тестування: спочатку двічі поспіль надішліть ту саму доставку. Перший запит має зарезервувати ключ і дійти до захищеного кроку; другий має перейти гілкою дубліката й усе одно отримати успішне підтвердження.
Далі змоделюйте повторну доставку з боку постачальника, знову надіславши той самий стабільний ідентифікатор. Переконайтеся, що зміна несуттєвих деталей запиту не дає обійти ключ. Нарешті, запустіть два запити з однаковим ідентифікатором якомога ближче в часі. Перевірте базу даних і зовнішню систему, а не лише видиму гілку робочого процесу, і переконайтеся, що існують один запис резервування та одна захищена дія.
Також додайте тести збоїв. Спробуйте відсутній ідентифікатор, некоректний ідентифікатор, недоступну базу даних і збій наступного виклику API після успішного резервування. Ці запропоновані перевірки не є валідованим інструментом тестування, але вони демонструють межі між перевіркою запиту, атомарним отриманням права на виконання, підтвердженням дубліката та відновленням. Вони також роблять налагодження робочого процесу конкретнішим, оскільки кожен результат відповідає навмисному переходу стану.
Відпрацюйте шаблон у n8n
Практичний навчальний робочий процес можна почати з вузла Webhook, після якого виконуються автентифікація запиту та витягування задокументованого постачальником ідентифікатора доставки. На наступному кроці виконується спроба атомарного резервування в базі даних. Успішне додавання веде до безпечної практичної дії, а конфлікт унікальності — безпосередньо до успішної відповіді для дубліката. Операційні помилки бази даних спрямовуються шляхом помилки, а не помилково сприймаються як дублікати.
Створіть першу версію з видимим записом аудиту та оборотним побічним ефектом. Потім повторно відтворіть той самий запит, перевірте дані виконання та проведіть тест конкурентного надходження. Коли гілки працюватимуть як задумано, задокументуйте специфічні для постачальника межі ідентифікатора, правило зберігання та процедуру відновлення для перерваного першого виконання.
Описане тут розташування вузлів є редакційною рекомендацією щодо реалізації, що ґрунтується на наданих характеристиках компонентів; це не задокументований наскрізний еталонний робочий процес і не доказ виміряних результатів навчання. Головний урок простий: постійна історія дає змогу визначати попередню роботу, але запобігання одночасним дубльованим діям потребує атомарного резервування, забезпеченого рівнем сховища.