Безпечні повторні спроби невдалих HTTP-запитів у n8n
Практичний посібник із перевірки невдалих запитів, відокремлення логіки відновлення, обмеження повторних спроб, регулювання трафіку за умов обмеження частоти запитів і фільтрування дублікатів вхідних даних до того, як виклик API зможе спричинити побічні ефекти.
Перевірено за документацією n8n .
Почніть із даних про невдале виконання
Безпечна повторна спроба починається з перевірки, а не з негайного повторного запуску. Відкрийте невдале виконання, знайдіть вузол HTTP Request і збережіть вхідні дані, які спричинили помилку. n8n дає змогу переглядати виконання за статусом і вручну повторювати невдале виконання, використовуючи поточну збережену версію робочого процесу або його початкову версію. Цей вибір важливий, якщо після помилки ви редагували робочий процес: визначте, чи відтворюєте попередню поведінку, чи перевіряєте виправлення.
Налаштуйте крок запиту так, щоб він повертав повну відповідь, коли ця інформація доступна. Код статусу та заголовки відповіді разом із тілом і будь-яким повідомленням сервісу надають дані, потрібні для визначення причини події. Також зафіксуйте контекст запиту: виконувану операцію, місце призначення та безпечний ідентифікатор відповідного елемента. Не розміщуйте секрети або конфіденційні корисні дані в діагностичних полях.
Ручна повторна спроба корисна для дослідження, але не є повною політикою відновлення. Як обережну практичну рекомендацію, перед повторенням операції, що щось створює, оновлює, надсилає або оплачує, зверніться до документації цільового API та перевірте зовнішній стан.
Класифікуйте помилки, перш ніж вирішувати, чи повторювати запит
Розглядайте придатність до повторної спроби як рішення, що ґрунтується на документації цільового API та даних, повернених запитом. Відповідь про обмеження частоти запитів може свідчити про тимчасову проблему, тоді як помилка автентифікації або валідації може вимагати виправлення облікових даних чи корисного навантаження. Це лише орієнтовні категорії, а не універсальні правила: кожен сервіс визначає власні коди статусу, тіла помилок, семантику запитів і обмеження.
Корисна рекомендована класифікація: тимчасові, постійні та невизначені помилки. Тимчасові помилки можуть переходити до гілки з обмеженою кількістю повторних спроб, якщо сервіс це дозволяє. Постійні помилки мають залишати цю гілку та створювати чіткий запис для подальшого виправлення. Невизначені помилки потребують особливої обережності, якщо запит може спричинити зовнішній побічний ефект, адже його повторення може повторити й дію.
Не створюйте правило, яке повторює кожну невдалу відповідь. Натомість явно визначте дозволені умови та передбачте навмисний резервний шлях для всіх інших випадків. Повні дані відповіді можуть допомогти з класифікацією, але доступна документація не визначає універсального набору HTTP-помилок або методів, повторювати які безпечно.
Відокремте відновлення від шляху успішного виконання
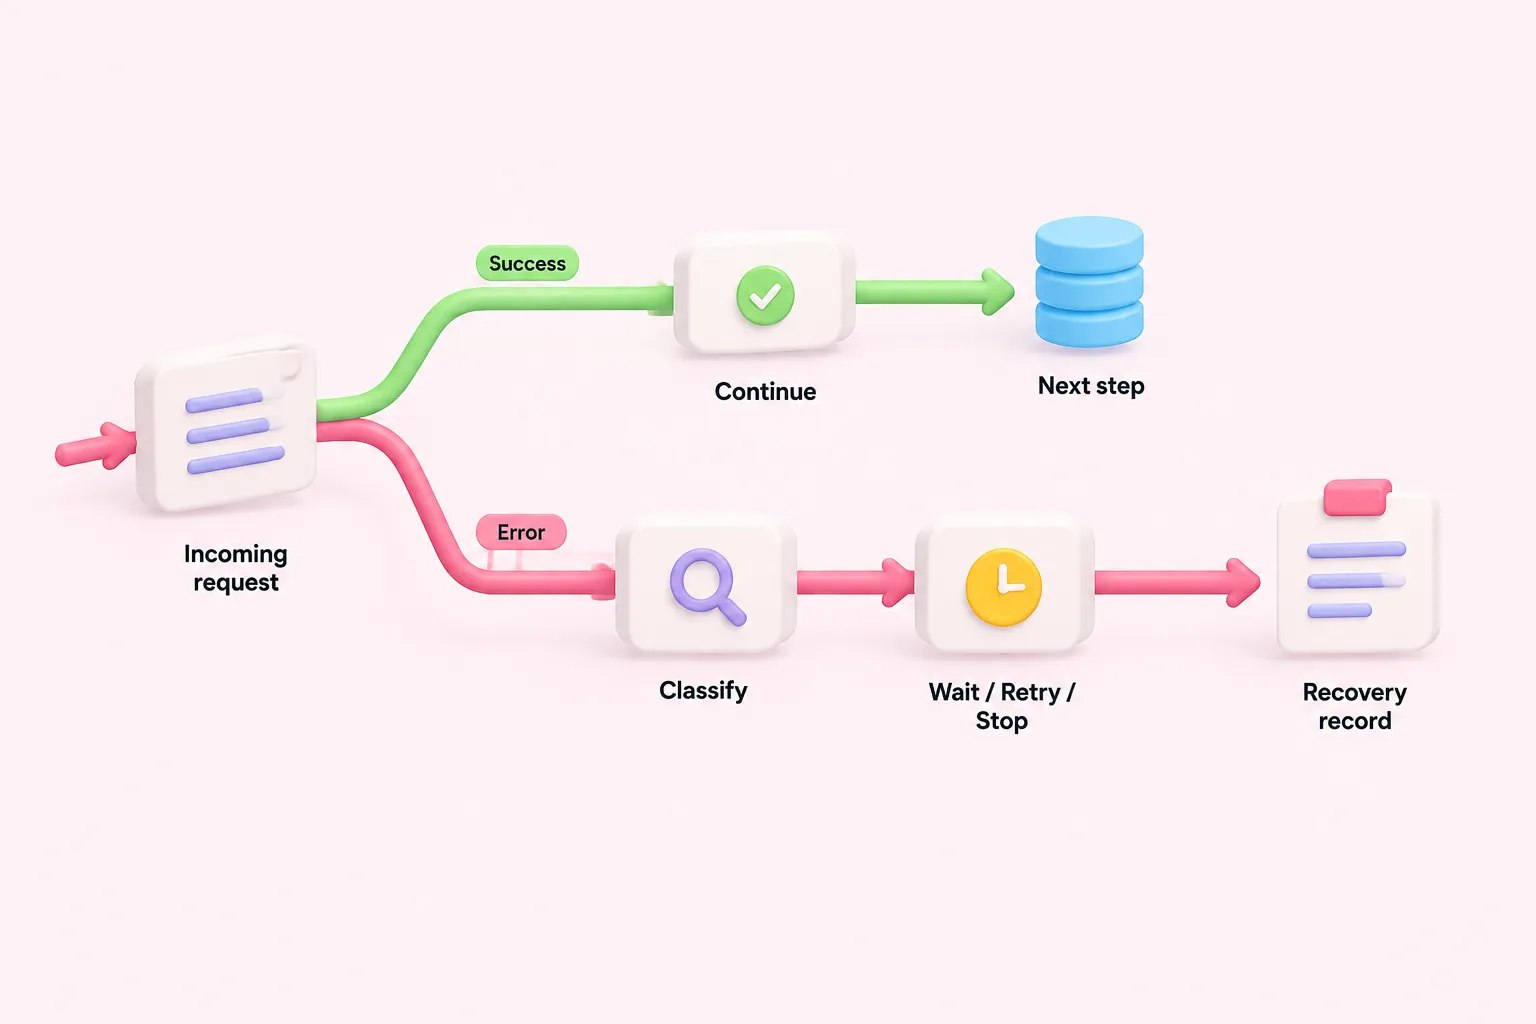
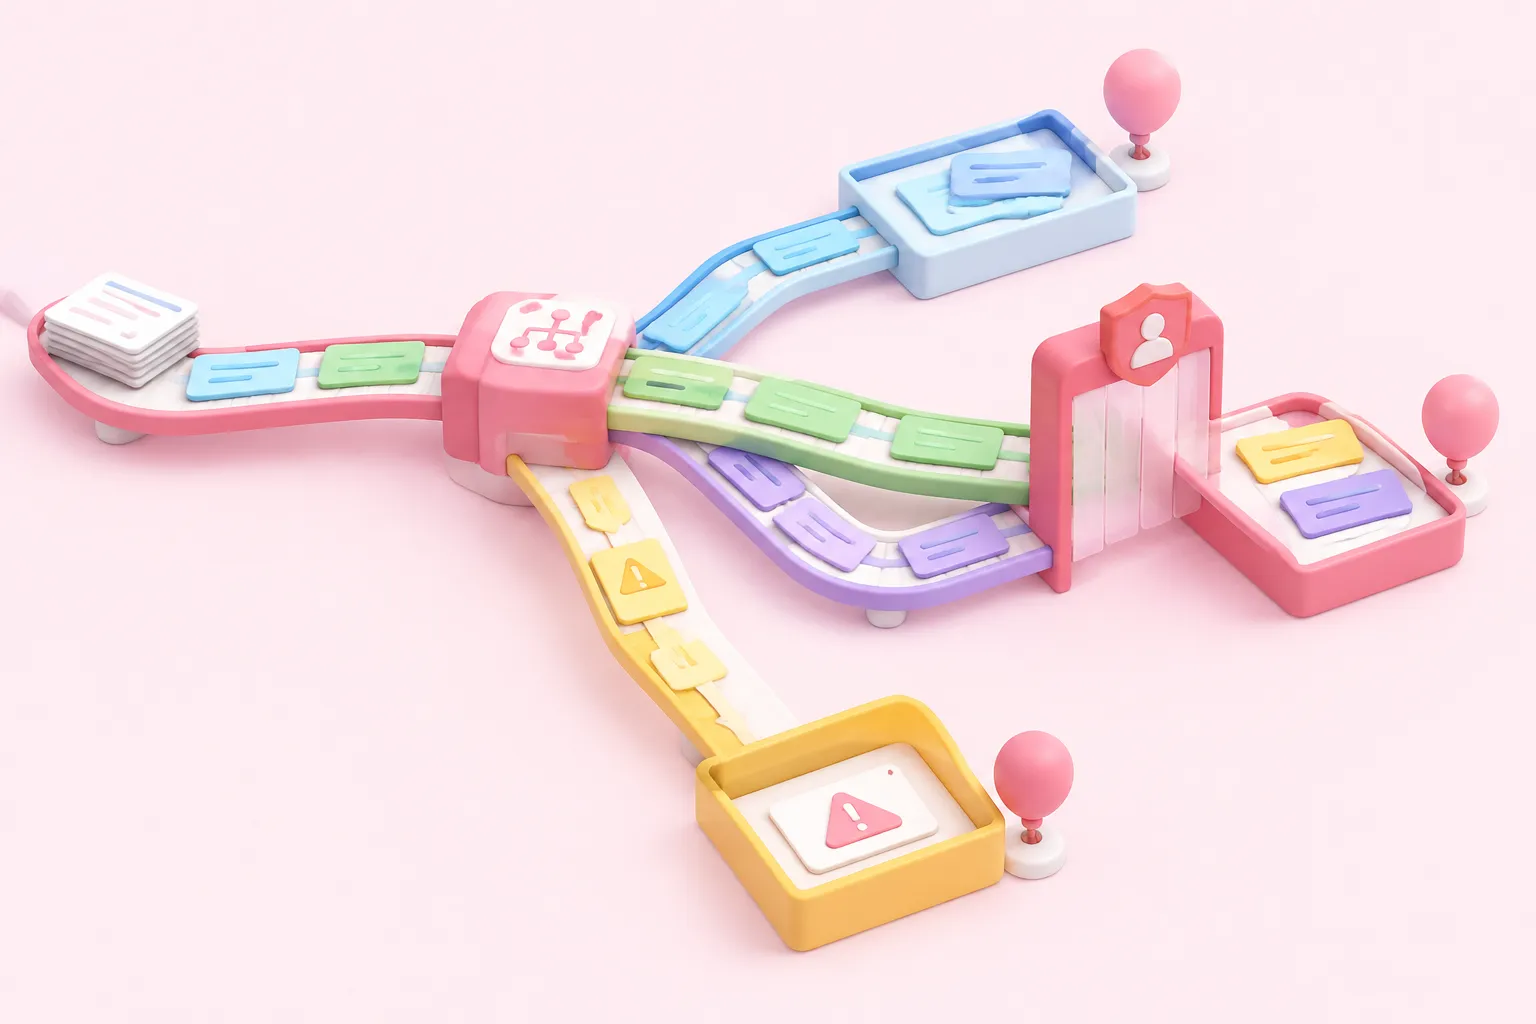
Щоб звичайну обробку було легко простежити, спрямовуйте помилки до ізольованої логіки відновлення. Вузол може продовжити виконання через окремий вихід помилки та передати інформацію про неї наступним крокам. Ця гілка може нормалізувати й класифікувати помилку, записати корисний контекст і вирішити, чи повинен елемент зачекати, повторити спробу або зупинитися.
Використовуйте цю локальну гілку, коли рішення стосується конкретного запиту чи елемента. Для ширшої обробки помилок на рівні робочого процесу n8n також підтримує багаторазово використовувані процеси обробки помилок, які починаються з Error Trigger і можуть обслуговувати кілька робочих процесів. Такий процес може централізувати обробку помилок, але надана документація не визначає його як належний механізм для кожного випадку відновлення HTTP-запиту на рівні окремого елемента.
Рекомендований запис відновлення може містити безпечний ідентифікатор елемента, категорію помилки, номер спроби та наступну дію. Це практична структура, а не перевірена схема. Її призначення — зробити рішення видимими, не змішуючи вузли обробки помилок з основним шляхом успішного виконання.
Обмежуйте та регулюйте повторні спроби за умов ліміту частоти запитів
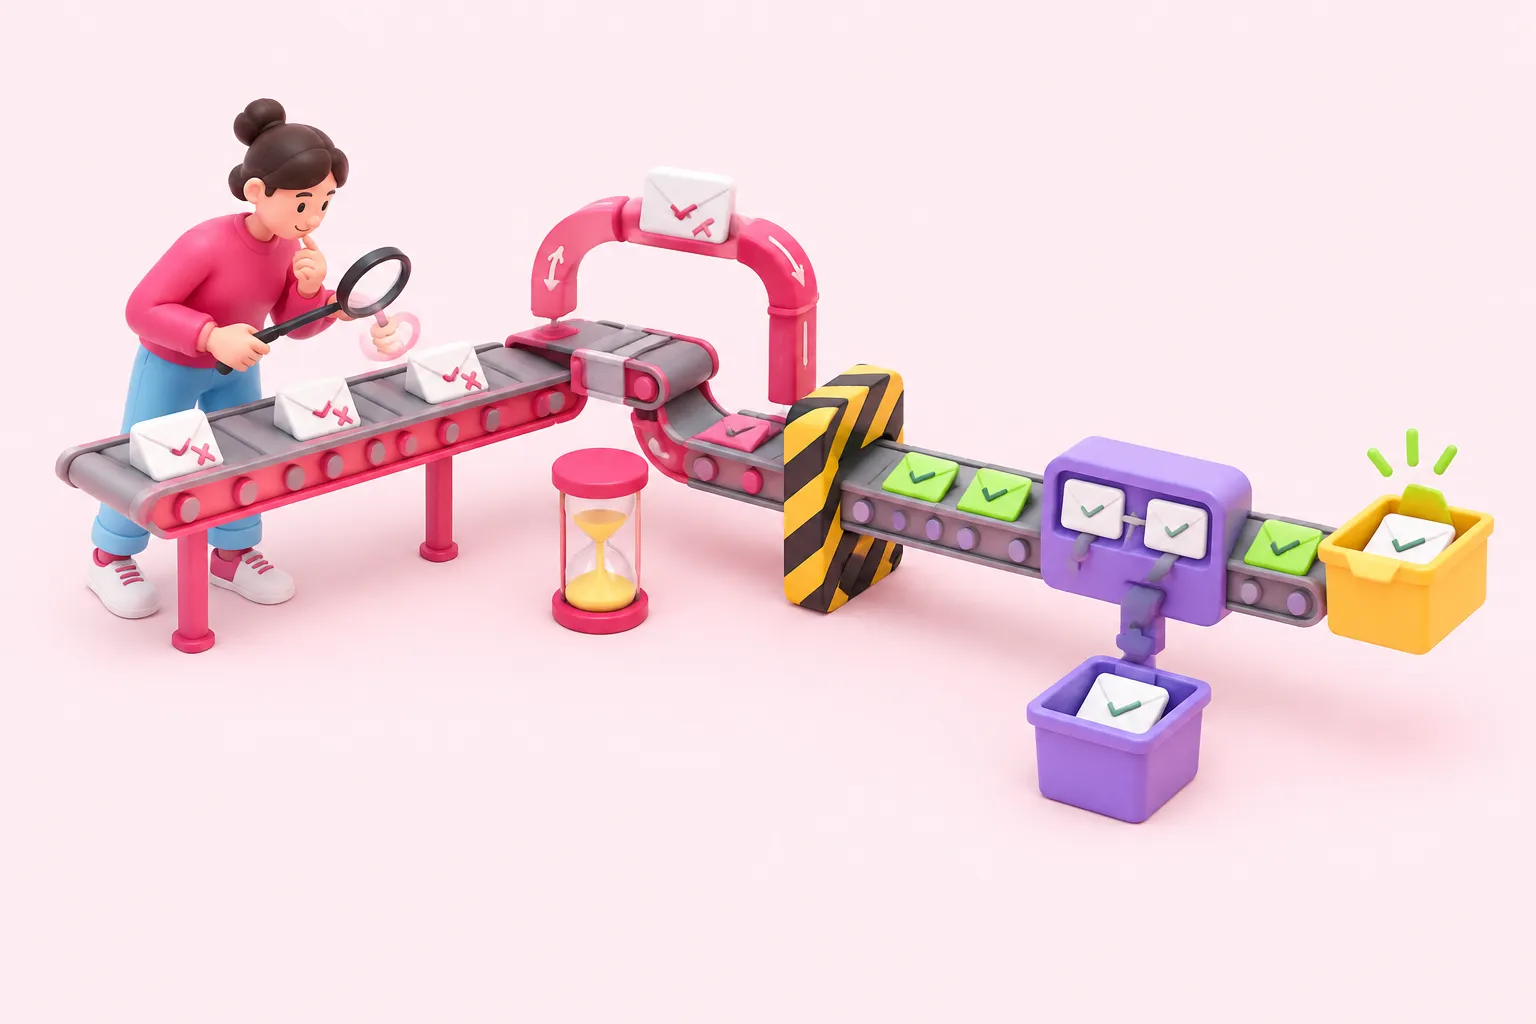
У документації n8n описано два доречні підходи до обмежень частоти запитів: увімкнення Retry On Fail або регулювання темпу роботи за допомогою Loop Over Items і Wait. Вибирайте затримку відповідно до опублікованого обмеження цільового сервісу. Для великої колекції навмисне регулювання темпу може бути зрозумілішим, ніж постійне досягнення ліміту та використання помилок як механізму керування трафіком.
Явно задайте максимальну кількість спроб як проєктне рішення. Надана документація не встановлює універсального максимуму, формули експоненційної затримки, правила джитеру чи політики щодо заголовків Retry-After, тому значення мають визначатися рекомендаціями цільового API та допустимим рівнем ризику вашого робочого процесу. Після досягнення ліміту спрямовуйте елемент до видимого результату «повторні спроби вичерпано», а не допускайте нескінченного циклу.
Зберігайте початковий бізнес-ідентифікатор і збільшуйте лічильник спроб у гілці відновлення. Перед кожною новою спробою перевіряйте, чи помилка досі відповідає умовам і чи повторення операції залишається прийнятним. Засоби керування повторними спробами зменшують неконтрольоване повторення, але самі по собі не можуть гарантувати безпечність повторного виклику з побічними ефектами.
Sources: S6
Усувайте дублікати перед запитами з побічними ефектами
Розмістіть фільтрування дублікатів перед HTTP-запитом, який може створити або змінити зовнішній запис. Вузол Remove Duplicates може порівнювати унікальне поле вхідних даних або комбінацію полів і відфільтровувати значення, які вже траплялися в попередніх виконаннях. Віддавайте перевагу стабільному бізнес-ідентифікатору, а не значенню, що змінюється під час кожного запуску.
Уважно вибирайте область порівняння, оскільки історія усунення дублікатів обмежена та налаштовується. Рекомендований ключ може поєднувати ідентифікатор вихідного запису з передбаченою операцією, якщо ця комбінація представляє одну логічну дію у вашому процесі. Це проєктна рекомендація, а не універсально перевірений ключ.
Усунення дублікатів вхідних даних — це захист від повторної обробки, а не гарантія доставки рівно один раз. Воно не доводить, що зовнішній сервіс уникнув повторного побічного ефекту. Якщо API надає власний механізм ідемпотентності, оцінюйте його за документацією цього API, а не припускайте, що фільтрування на боці n8n його замінює.
Sources: S8
Перевірте успішне виконання, вичерпання спроб і дублікати
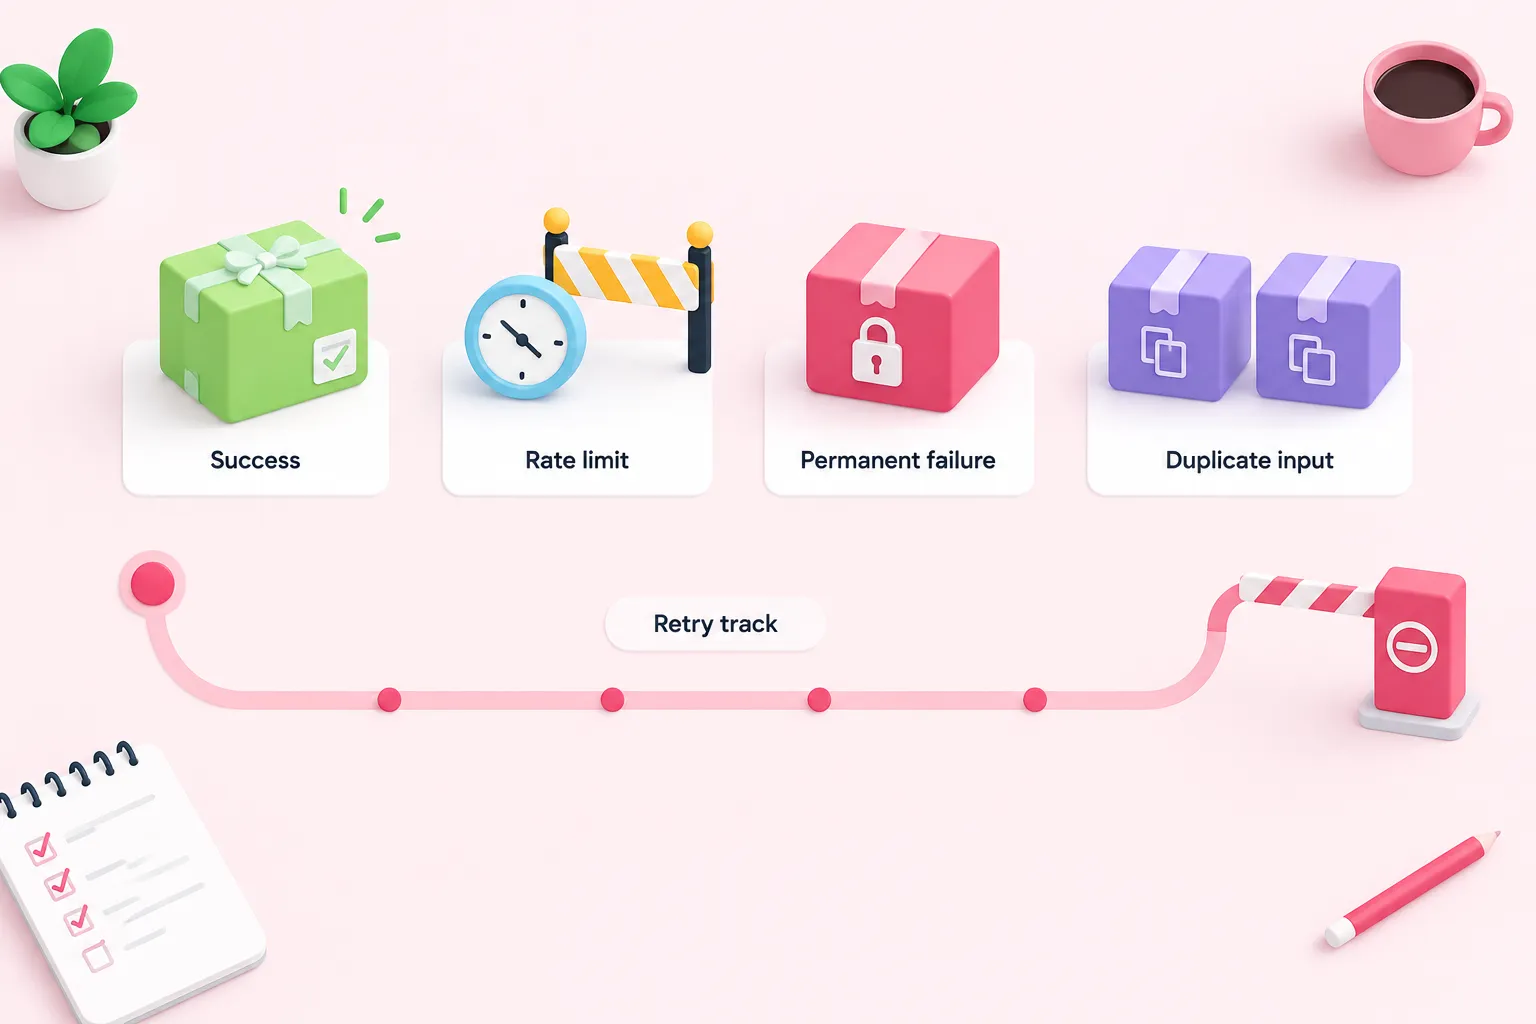
Перевірте схему відновлення, перш ніж покладатися на неї. Рекомендований набір тестів включає успішну відповідь, імітацію відповіді про обмеження частоти запитів, постійну помилку та двічі надіслані однакові логічні вхідні дані. Це практичні редакційні рекомендації, а не валідований інструмент тестування.
Для кожного сценарію перевірте як маршрут виконання, так і кінцевий зовнішній ефект. Переконайтеся, що успішний результат оминає гілку помилки, допустима тимчасова помилка спричиняє лише дозволену кількість спроб, постійна помилка не потрапляє до автоматичного циклу повторення, а вичерпання спроб завершується у видимій точці зупинки. Для дубльованих вхідних даних перевірте поведінку вузла фільтрування в налаштованій вами області.
Ручну повторну спробу слід перевірити окремо. Порівняйте повторення зі збереженою версією робочого процесу та з його початковою версією, щоб зрозуміти, яка саме версія виконується. На завершення перевірте журнали та збережений контекст помилок на наявність конфіденційної інформації. Мета — створити робочий процес, рішення якого можна перевіряти, відтворювати та виправляти, не стверджуючи, що повторні спроби чи усунення дублікатів гарантують доставку.
Відпрацюйте повну схему відновлення
Створіть невеликий тренувальний робочий процес, який отримує тестові елементи, фільтрує повторювані ідентифікатори, викликає HTTP-кінцеву точку та спрямовує помилки запиту до окремої гілки відновлення. Додайте явну умову зупинки та видимий результат «повторні спроби вичерпано». Потім запускайте запропоновані сценарії по одному та перевіряйте, як змінюються дані в кожному вузлі.
Зосередьте вправу на самій схемі, а не на конкретній кількості повторних спроб. Належні типи помилок, затримки, методи запиту та зовнішні засоби захисту ідемпотентності залежать від використовуваного API. Вважайте документацію кожного сервісу основним джерелом для таких рішень.