Авторизація ШІ-агента в n8n: що перевірити першим
Практичний посібник з авторизації ШІ-агента в n8n: мінімізуйте права інструментів, застосуйте RBAC, вимагайте підтвердження людини й логуйте кожну дію запису.
Перевірено за наведеними джерелами .
Авторизація ШІ-агента: чому доступ на запис змінює розрахунок ризиків
Авторизація ШІ-агента здебільшого залишається академічним питанням, поки AI Agent у n8n лише читає дані. Але щойно він отримує можливість писати — оновлювати запис, надсилати повідомлення, видаляти рядок — неправильний виклик інструменту перестає бути просто поганою відповіддю у вікні чату й стає зміною в системі обліку. Настанови OWASP 2025 року щодо надмірної автономії (excessive agency) у застосунках на LLM називають три корені проблеми, коли агент виконує шкідливі дії, яких не мав виконувати: надмірна функціональність, надмірні права доступу та надмірна автономність. Основна рекомендація цих настанов — обмежити те, що інструменти агента можуть робити в цільовій системі, до мінімально необхідного, а не покладатися на те, що промпт утримає межі.
Блог безпеки Microsoft, пишучи у 2026 році про ідентичність для агентних систем, описує шаблон, який, за їхніми словами, трапляється постійно: команда надає агенту широку роль, бо на початку використання виглядає як читання, а потім розширює цю саму роль, замість того щоб перепроєктувати її, коли справді з'являється потреба в записі. Ми вважаємо, що багато команд недооцінюють, наскільки швидко роль агента лише для читання непомітно перетворюється на роль із правом запису, якщо ніхто її не перевіряє. І підхід OWASP, і цей описаний шаблон вказують в один бік: обсяг прав доступу заслуговує на окрему перевірку, перш ніж новий інструмент запускається в роботу.
Sources: LLM06:2025 Excessive Agency - OWASP Gen AI Security Project, Least privilege for AI agents: Identity, access, and tool binding | Microsoft Security Blog
Крок 1: Розділіть і мінімізуйте можливості кожного інструменту (перевірка на надмірну автономію)
Практична стартова точка для авторизації ШІ-агента — це інвентаризація, а не документ політики. Складіть перелік усіх інструментів, які агент може викликати сьогодні, і для кожного запитайте, чи завдання справді цього вимагає. Рекомендація OWASP щодо надмірних прав доступу чітка: обмежте те, що ідентичність розширення LLM може робити в системі, з якою воно взаємодіє, до мінімально необхідного, замість того щоб покладатися на інструкції в промпті для обмеження. У n8n це означає перевірку кожного інструменту окремо, перш ніж увімкнути доступ на запис, а не одне загальне рішення для всього агента. Ось корисні початкові запитання для такої перевірки, запропоновані як підказки, а не як перевірений стандарт аудиту:
- Чи справді завдання цього інструменту вимагає доступу на запис, чи достатньо лише читання?
- Чи можна розділити цей інструмент на вужчу версію, яка торкається лише одного об'єкта чи поля?
- Якщо цей інструмент повністю видалити, чи зможе агент усе ще виконати свою заявлену роботу?
- Чи є у робочому процесі вже інший інструмент із меншим ризиком, який міг би замінити цей?
Sources: LLM06:2025 Excessive Agency - OWASP Gen AI Security Project
Крок 2: Визначте, хто й що може налаштовувати агента, за допомогою RBAC у n8n
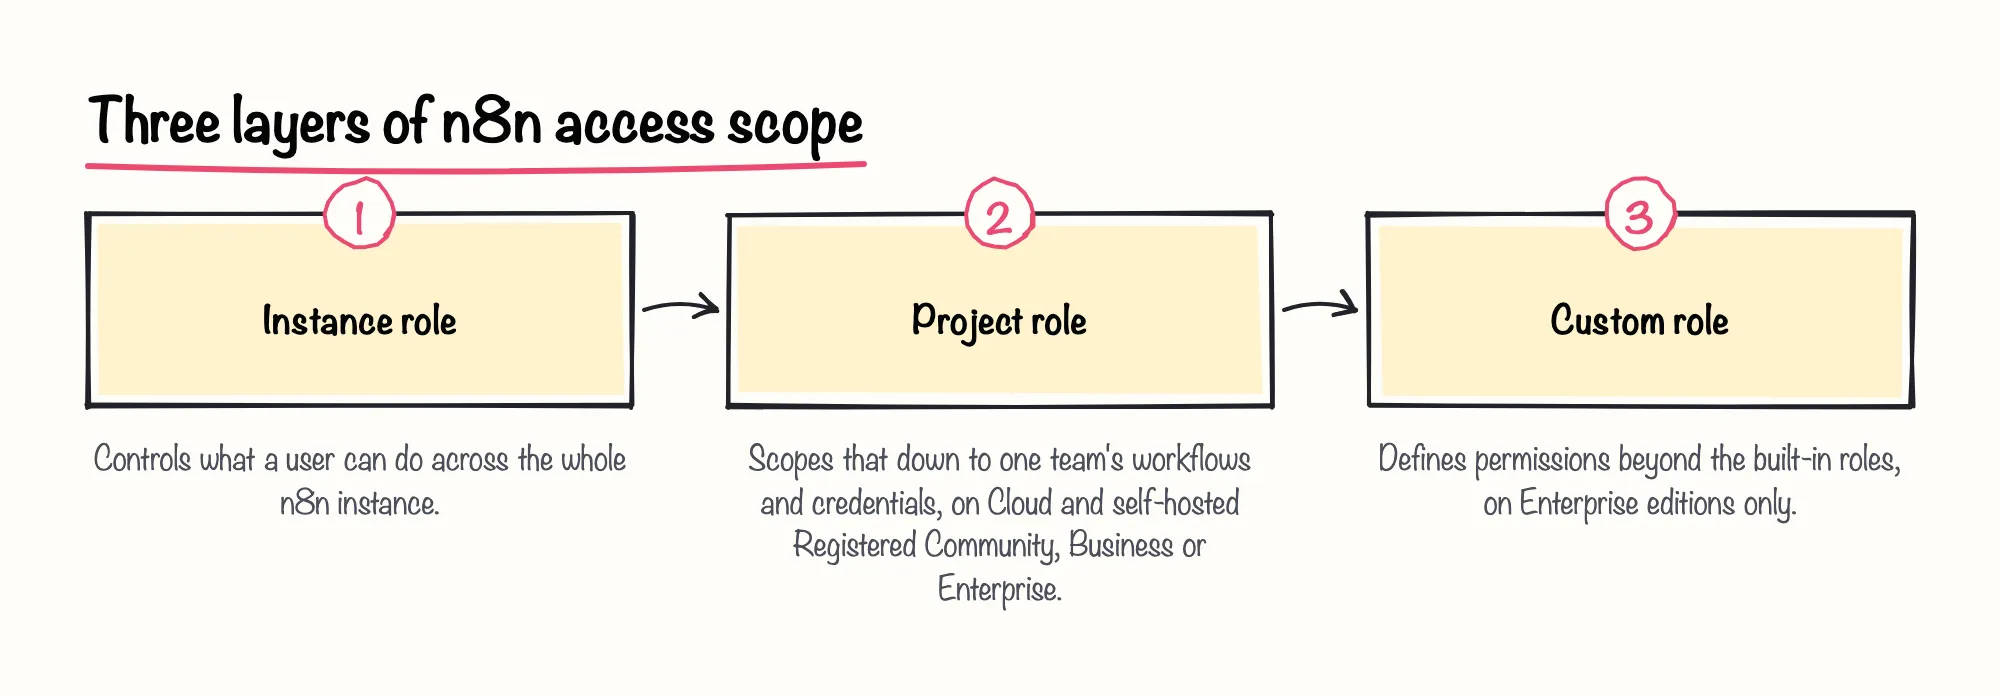
Рольовий контроль доступу (RBAC) у n8n працює на двох рівнях. Ролі рівня інстансу визначають, що користувач може робити в межах усього інстансу, тоді як ролі рівня проєкту обмежують це до одного проєкту — на практиці, до робочих процесів та облікових даних однієї команди. Ролі проєкту доступні на кожному плані n8n Cloud, а також у самостійно розгорнутих версіях Registered Community, Business та Enterprise, тож більшість команд можуть визначити, хто редагує список інструментів агента, не очікуючи переходу на вищий план.
Там, де вбудованих ролей Owner, Admin і Member недостатньо для потрібної деталізації, кастомні ролі n8n дозволяють команді визначити права доступу поза цими стандартними варіантами — наприклад, рецензент може бачити робочий процес агента, не маючи змоги змінювати список його інструментів. Кастомні ролі — це функція n8n Cloud Enterprise або самостійно розгорнутого Enterprise, тож менші інстанси мають покладатися на вбудовані ролі й іншими способами тримати невеликою групу, яка може торкатися конфігурації агента.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, Custom roles | Administer | n8n Docs
Крок 3: Заблокуйте виклики інструментів із високим ризиком за підтвердженням людини (human-in-the-loop)
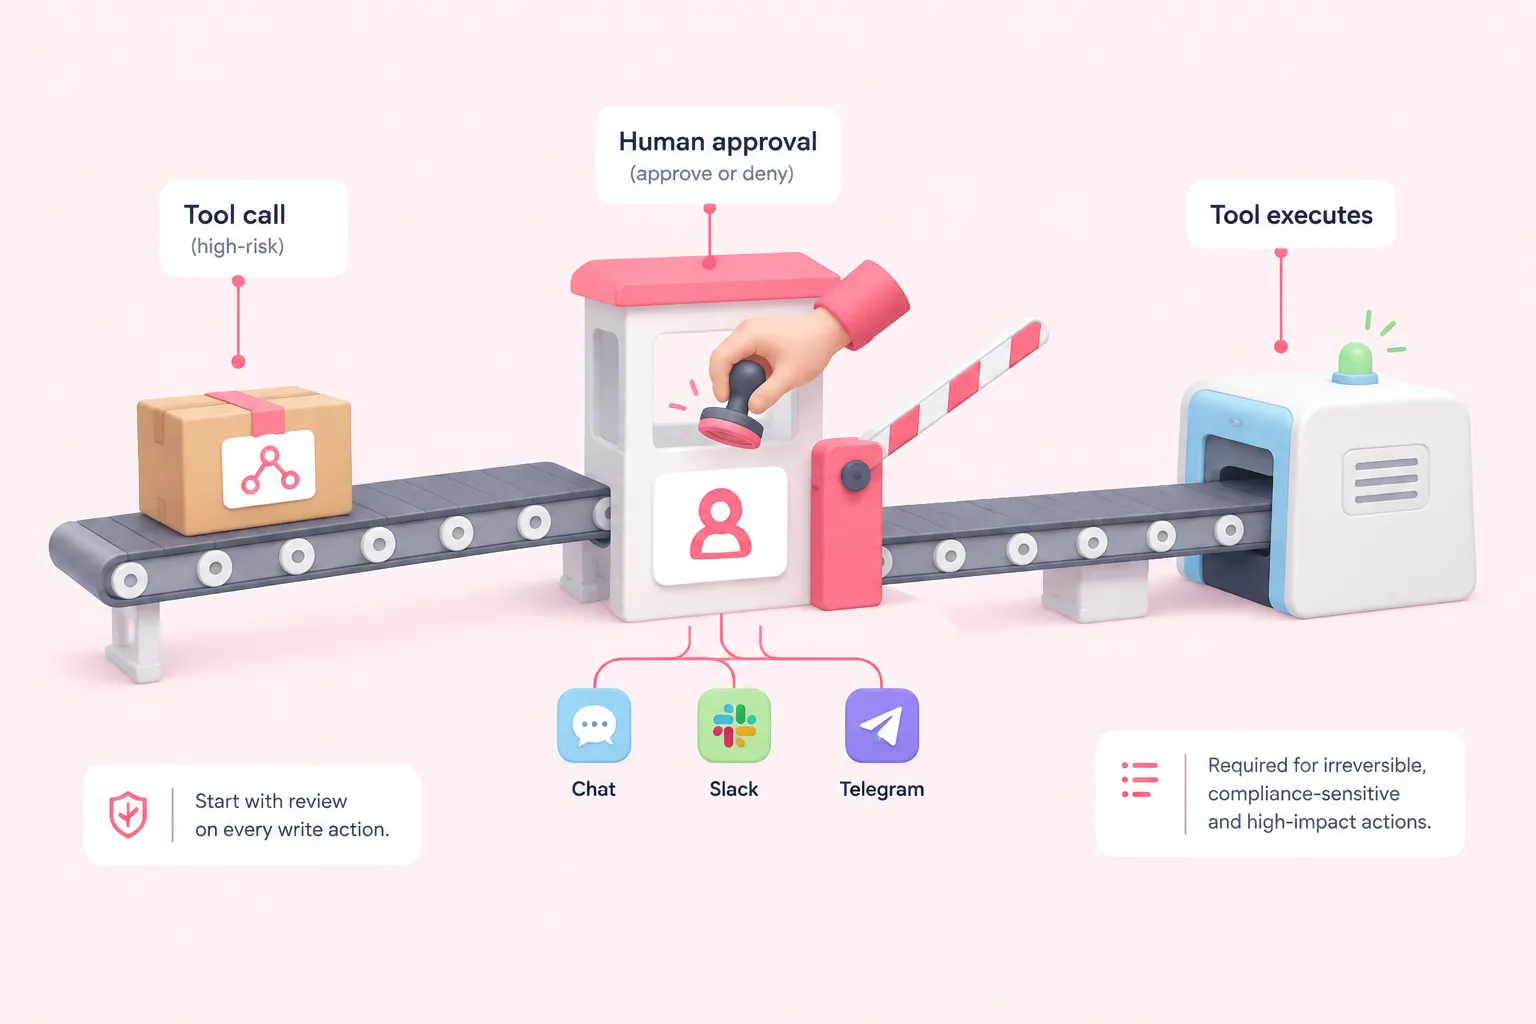
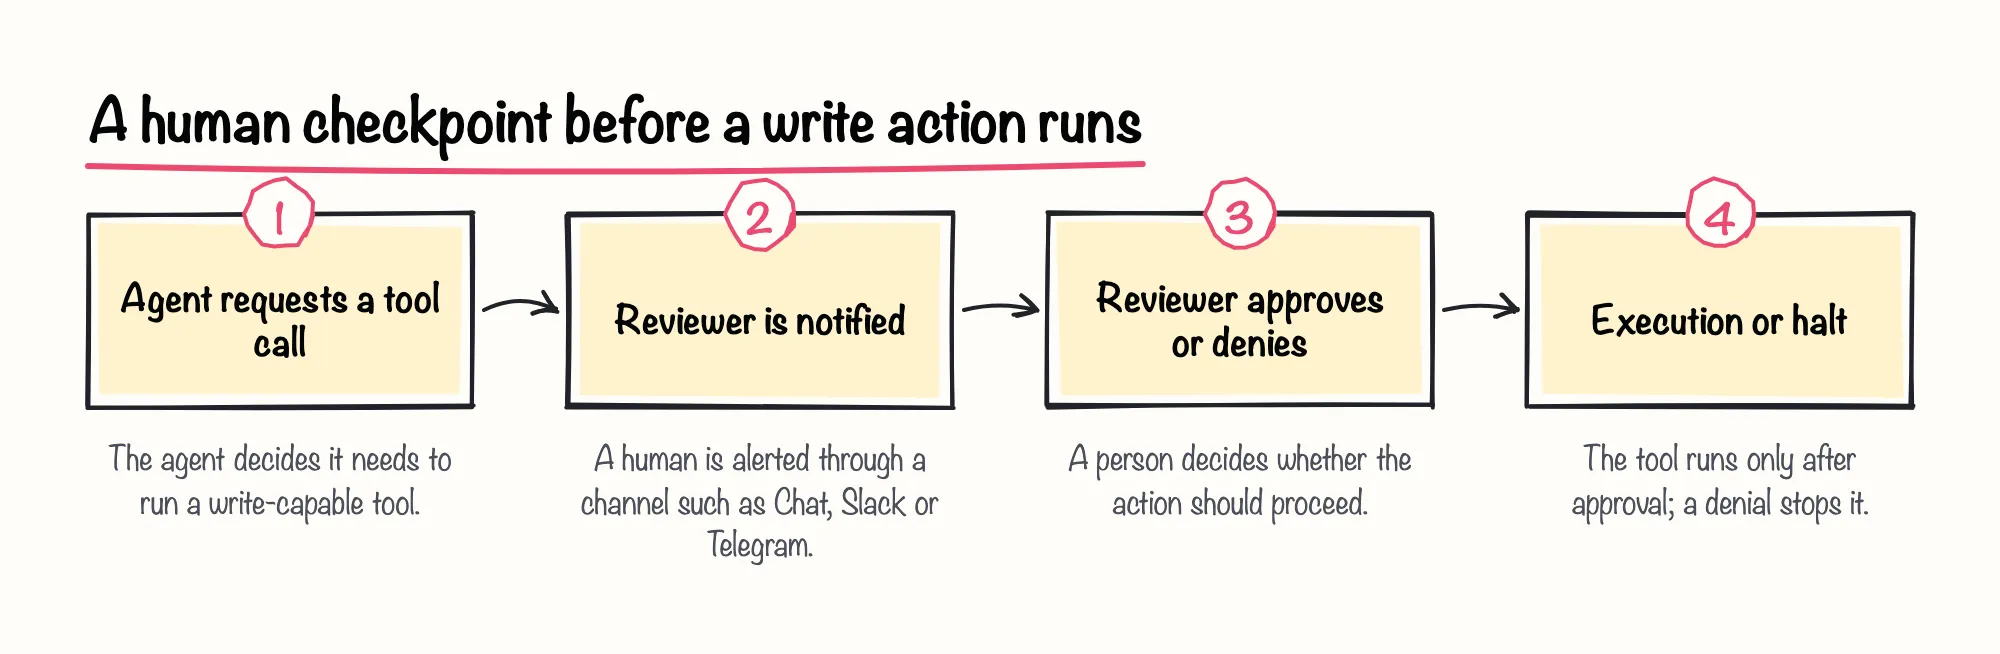
n8n може вимагати, щоб людина підтвердила конкретний виклик інструменту до його виконання, або явно відхилила його. Вузол Tools Agent підтримує блокування окремих інструментів цим кроком перевірки через канали, такі як Chat, Slack або Telegram, що корисно для інструментів, які надсилають повідомлення, змінюють записи чи видаляють дані — саме тих дій, які перетворюють агента з режиму лише читання на режим запису.
Власна документація n8n рекомендує перевірку людиною саме для незворотних дій, дій, чутливих до відповідності вимогам (compliance), та дій із високим впливом на бізнес, і пропонує починати з увімкненої перевірки всюди, а потім зменшувати її лише в міру зростання довіри до поведінки агента. На нашу думку, починати з обов'язкової перевірки для кожної дії запису й послаблювати її інструмент за інструментом — безпечніший варіант за замовчуванням, аніж покладатися на добре написаний промпт для утримання межі.
Sources: Human-in-the-loop for tools | Build | n8n Docs, Tools Agent | Nodes | n8n Docs
Крок 4: Діліться й зберігайте облікові дані, не розкриваючи секрети тому, хто створює агента
Облікові дані в n8n можна надавати у спільне користування іншим користувачам чи проєктам без розкриття базового секрету — хтось, хто використовує спільні облікові дані, не може переглядати чи редагувати їхні деталі. Це важливо для авторизації ШІ-агента, бо той, хто створює чи налаштовує інструменти агента, не повинен бачити сирий API-ключ або пароль за ними. Спільний доступ до облікових даних доступний на кожному плані n8n Cloud та в самостійно розгорнутих версіях Business і Enterprise.
Для ще жорсткішого контролю n8n може обмежити сховище зовнішніх секретів одним проєктом, щоб лише облікові дані цього проєкту могли посилатися на його секрети — це функція Enterprise як на Cloud, так і в самостійному розгортанні. Сам мінімальний набір прав усе ще потрібно налаштувати в цільовій системі: наприклад, підключення n8n до AWS Secrets Manager вимагає, щоб базова ідентичність IAM мала лише права ListSecrets, BatchGetSecretValue та GetSecretValue, а не ширший доступ до облікового запису.
Власне завдання просунутого рівня «Що на вечерю?» від n8n Balloon Challenges створює MCP-сервер асистента з покупок, і його дизайн свідомо обмежений лише читанням — конкретна ілюстрація того, як звузити поверхню інструментів агента лише до того, що потрібне для завдання, ще до появи будь-яких прав на запис.
Sources: Share credentials securely | Administer | n8n Docs, Manage credentials | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs
Крок 5: Логуйте кожен виклик інструменту, щоб можна було відтворити, хто що авторизував
Функція потокового логування n8n надсилає події робочих процесів, аудиту та вузлів ШІ до зовнішніх інструментів логування чи SIEM, тож команда може переглядати виклики інструментів поза межами самого n8n постфактум. Потокове логування — це функція Enterprise як на Cloud, так і в самостійному розгортанні.
Однією з таких подій є запис про виклик MCP-інструменту, який фіксує користувача, назву інструменту — наприклад, execute_workflow, — робочий процес, на який він діяв, та чи завершився він успішно, чи з помилкою. Ця подія доступна починаючи з n8n 2.34.0, і вона охоплює лише вбудований MCP-сервер інстансу, а не робочі процеси, побудовані навколо окремого вузла MCP Server Trigger. Без якоїсь версії такого журналу модель управління для авторизації ШІ-агента може описувати, що має статися, але не те, що сталося насправді.
Sources: Stream logs to external systems | Administer | n8n Docs
Застосування моделі ідентичності з мінімальними привілеями до самого агента
Пост у блозі безпеки Microsoft 2026 року рекомендує проєктувати ролі з мінімальними привілеями на основі завдань, обмежені конкретними ресурсами та даними, які потрібні агенту, а дії з високим впливом, такі як видалення чи експорт, блокувати додатковим підтвердженням, а не об'єднувати в одну широку роль. Це загальна настанова щодо ідентичності для агентних систем, а не дослідження саме n8n, але вона чітко накладається на елементи, які n8n уже пропонує: облікові дані, прив'язані до проєкту, перевірку людиною для окремих інструментів та журнал аудиту того, що виконувалося.
Ми з оптимізмом дивимося на те, що ставлення до агента як до власної названої ідентичності, а не як до розширення того, хто його створив, стане стандартним підходом для агентної автоматизації. Надання цій ідентичності людини-власника та запланованого перегляду прав доступу, а не перегляд доступу лише тоді, коли цього вимагає новий варіант використання, — це те, що перетворює одноразову інтеграцію на те, чим команда може дійсно керувати з часом.
Sources: Least privilege for AI agents: Identity, access, and tool binding | Microsoft Security Blog
Чекліст дій перед переведенням агента з режиму лише читання на запис
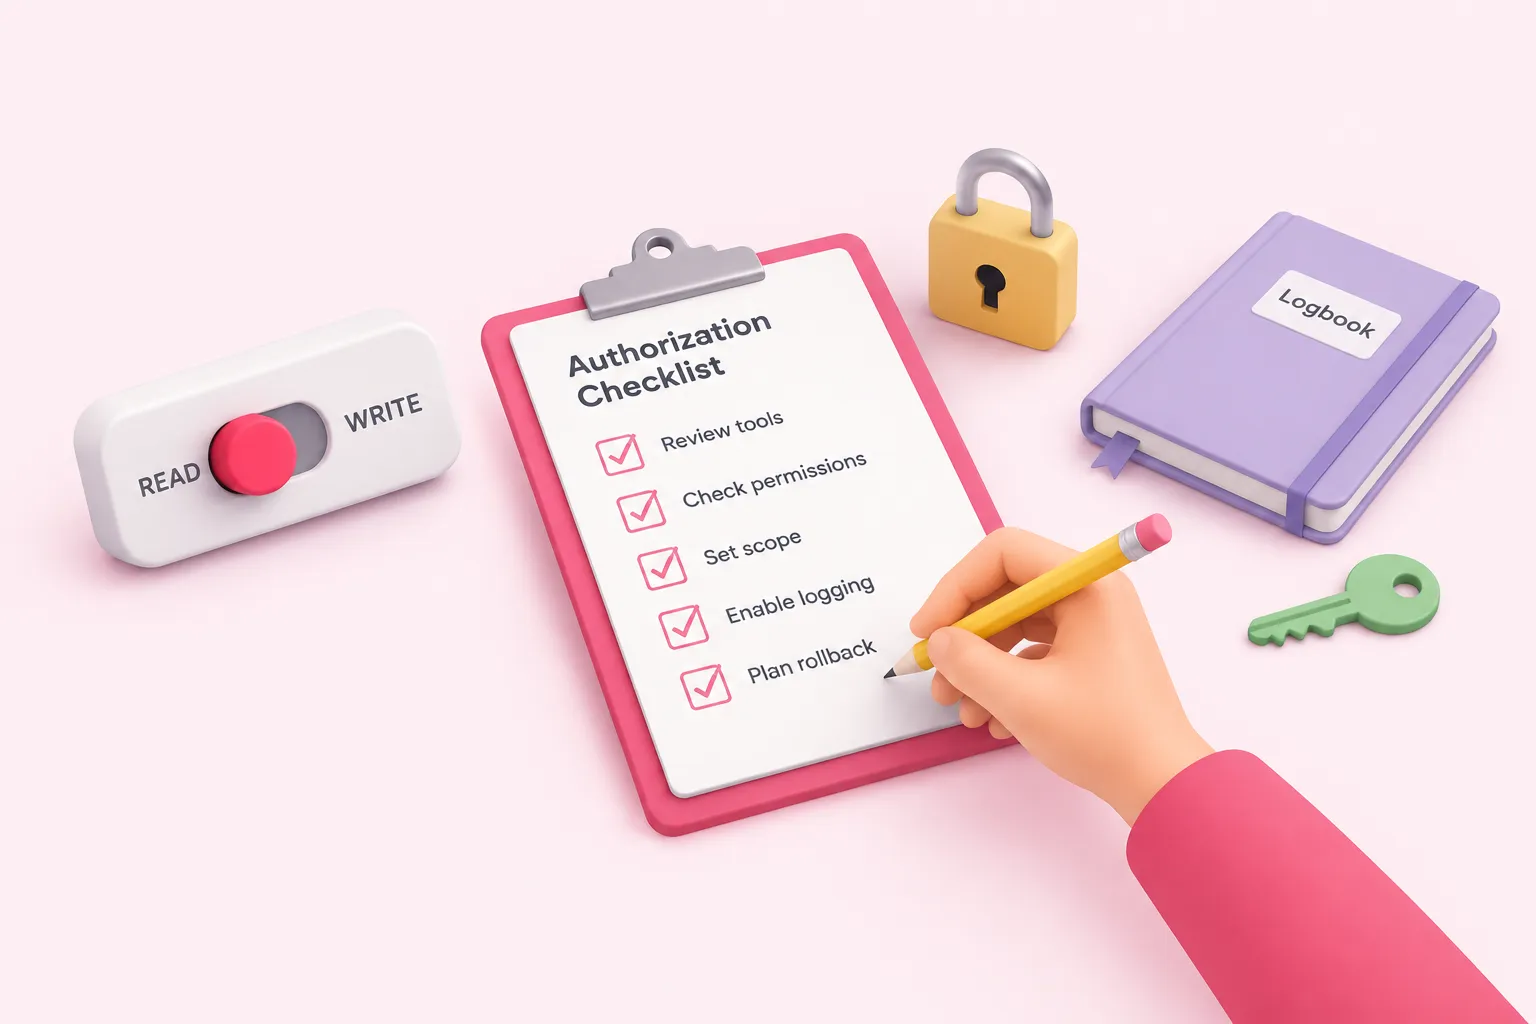
Разом ці кроки становлять практичну основу авторизації ШІ-агента перед тим, як перша дія запису агента запускається в роботу. Чекліст нижче об'єднує їх в один прохід, який технічний лідер може виконати перед тим, як перевести інструмент із читання на запис.
Жоден із цих кроків не усуває необхідності самостійно вирішувати, які інструменти справді потребують доступу на запис — це рішення все ще належить команді, яка знає робочий процес. Ці кроки забезпечують лише те, що прийняте рішення буде чітко окресленим, таким, що можна переглянути, і зворотним.