Autorización de agentes de IA en n8n: qué revisar primero
Guía práctica sobre autorización de agentes de IA en n8n: minimiza permisos de herramientas, usa RBAC, exige aprobación humana y registra cada acción de escritura.
Comprobado con las fuentes citadas el .
Autorización de agentes de IA: por qué el acceso de escritura cambia el cálculo de riesgo
La autorización de agentes de IA es, en gran medida, una cuestión académica mientras un AI Agent de n8n solo lee datos. En el momento en que puede escribir —actualizar un registro, enviar un mensaje, eliminar una fila—, una llamada incorrecta a una herramienta deja de ser una mala respuesta en una ventana de chat y se convierte en un cambio en un sistema de registro. La guía de 2025 de OWASP sobre agencia excesiva en aplicaciones LLM identifica tres causas raíz de que un agente realice acciones dañinas que no debía realizar: funcionalidad excesiva, permisos excesivos y autonomía excesiva. Su mitigación principal consiste en limitar lo que las herramientas de un agente pueden hacer en el sistema de destino al mínimo necesario, en lugar de confiar en que el prompt mantenga el límite.
El blog de seguridad de Microsoft, al escribir en 2026 sobre la identidad para sistemas agénticos, describe un patrón que dice observar repetidamente: un equipo aprovisiona a un agente con un rol amplio porque el uso inicial parece de solo lectura, y luego amplía ese mismo rol en lugar de rediseñarlo cuando el acceso de escritura se vuelve necesario. Creemos que muchos equipos subestiman la rapidez con la que el rol de un agente de solo lectura se convierte silenciosamente en uno capaz de escribir cuando nadie lo revisa. Tanto el planteamiento de OWASP como este patrón reportado señalan en la misma dirección: el alcance de los permisos merece su propia revisión antes de poner en marcha una nueva herramienta.
Sources: LLM06:2025 Excessive Agency - OWASP Gen AI Security Project, Least privilege for AI agents: Identity, access, and tool binding | Microsoft Security Blog
Paso 1: separa y minimiza lo que puede hacer cada herramienta (control de agencia excesiva)
El punto de partida práctico para la autorización de agentes de IA es un inventario, no un documento de políticas. Enumera cada herramienta que el agente puede invocar hoy y, para cada una, pregúntate si la tarea realmente la requiere. La mitigación de OWASP para los permisos excesivos es explícita: limita lo que la identidad de una extensión LLM puede hacer en el sistema que toca al mínimo necesario, en lugar de confiar en las instrucciones del prompt para contenerla. En n8n, eso significa una revisión herramienta por herramienta antes de activar el acceso de escritura, no una decisión única para todo el agente. Estas son preguntas de partida útiles para esa revisión, ofrecidas como sugerencias y no como un estándar de auditoría validado:
- ¿La tarea de esta herramienta realmente requiere acceso de escritura, o bastaría con solo lectura?
- ¿Podría dividirse esta herramienta en una versión más estrecha que solo toque un objeto o campo?
- Si se eliminara esta herramienta por completo, ¿el agente seguiría cumpliendo su tarea declarada?
- ¿Existe ya en el flujo de trabajo una herramienta de menor riesgo que pudiera sustituir a esta?
Sources: LLM06:2025 Excessive Agency - OWASP Gen AI Security Project
Paso 2: delimita quién y qué puede configurar al agente con RBAC de n8n
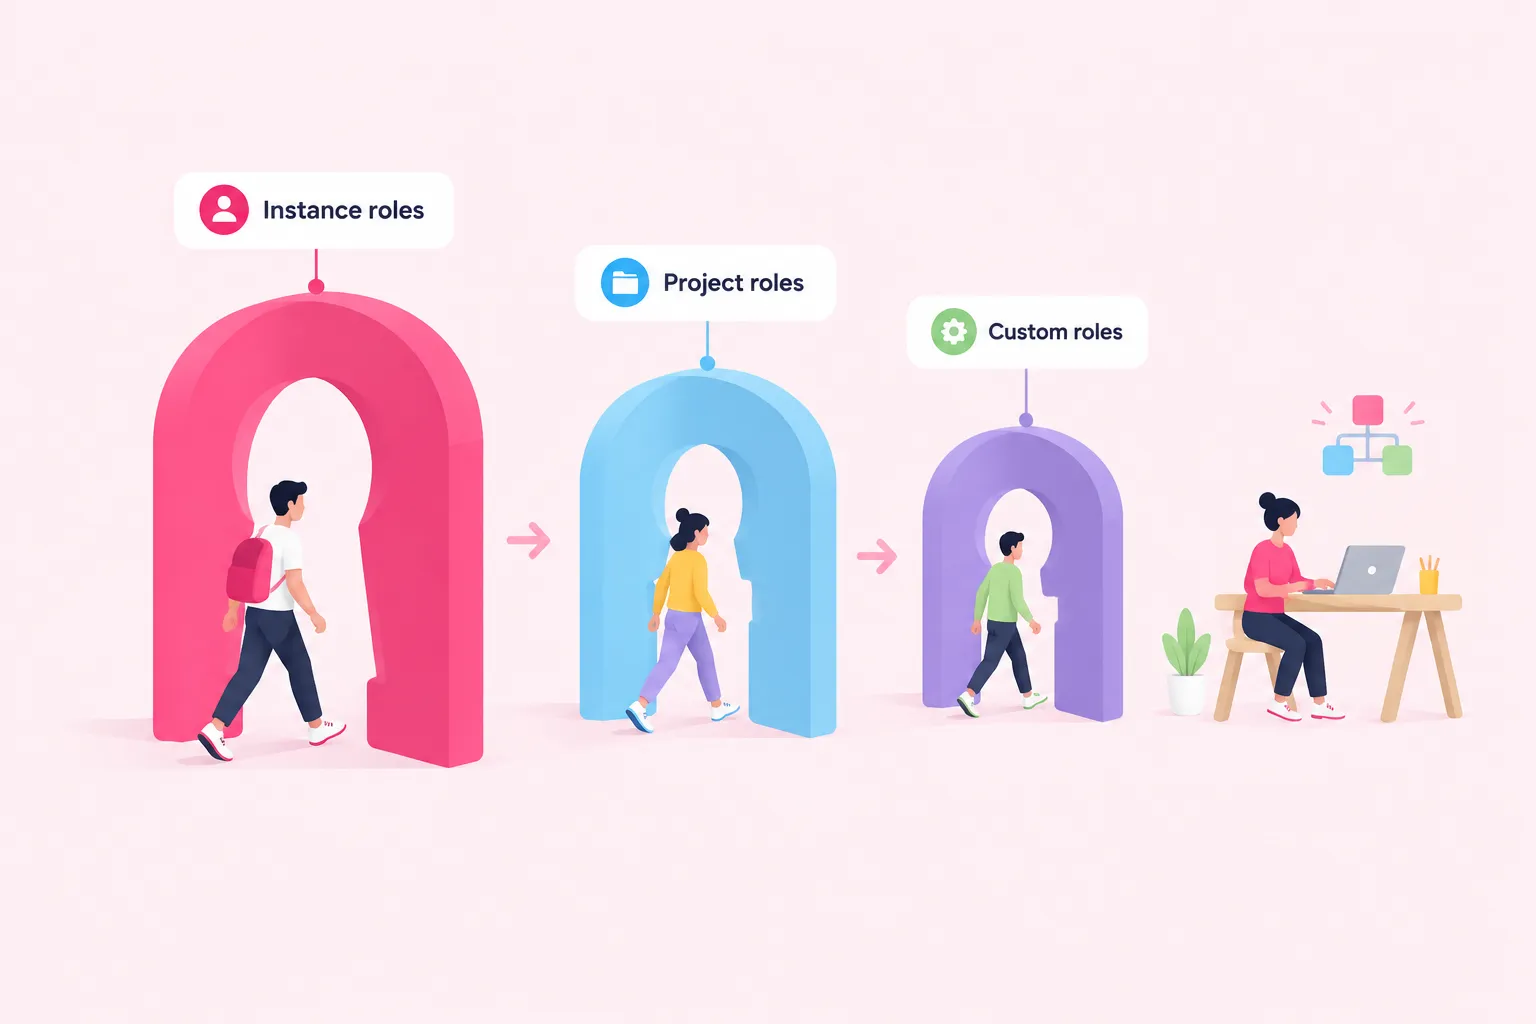
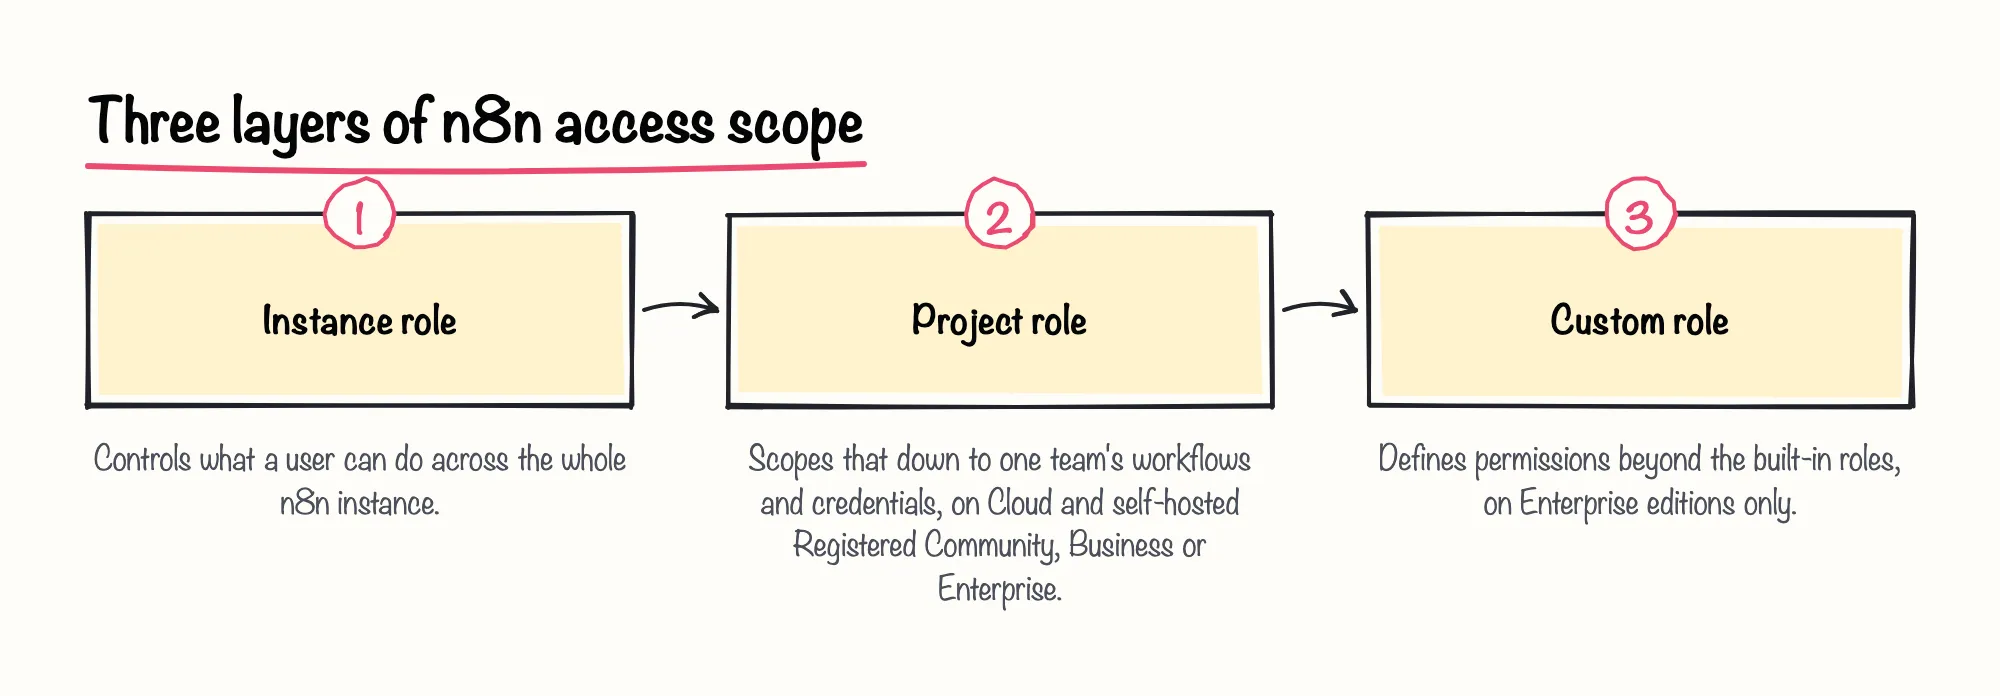
El control de acceso basado en roles (RBAC) de n8n funciona en dos niveles. Los roles de instancia establecen lo que un usuario puede hacer en toda la instancia, mientras que los roles de proyecto reducen eso a un solo proyecto —en la práctica, los flujos de trabajo y credenciales de un equipo—. Los roles de proyecto están disponibles en todos los planes de n8n Cloud y en las ediciones autoalojadas Registered Community, Business y Enterprise, por lo que la mayoría de los equipos pueden delimitar quién edita la lista de herramientas de un agente sin esperar a un plan superior.
Cuando los roles integrados de Owner, Admin y Member no son suficientemente granulares, los roles personalizados de n8n permiten que un equipo defina permisos más allá de esos valores predeterminados; por ejemplo, un revisor podría ver el flujo de trabajo de un agente sin poder cambiar su lista de herramientas. Los roles personalizados son una función de n8n Cloud Enterprise o Enterprise autoalojado, por lo que las instancias más pequeñas deben apoyarse en los roles integrados y mantener reducido, por otros medios, el grupo capaz de tocar la configuración del agente.
Sources: Set permissions and roles (RBAC) | Administer | n8n Docs, Custom roles | Administer | n8n Docs
Paso 3: condiciona las llamadas a herramientas de alto riesgo a la aprobación humana
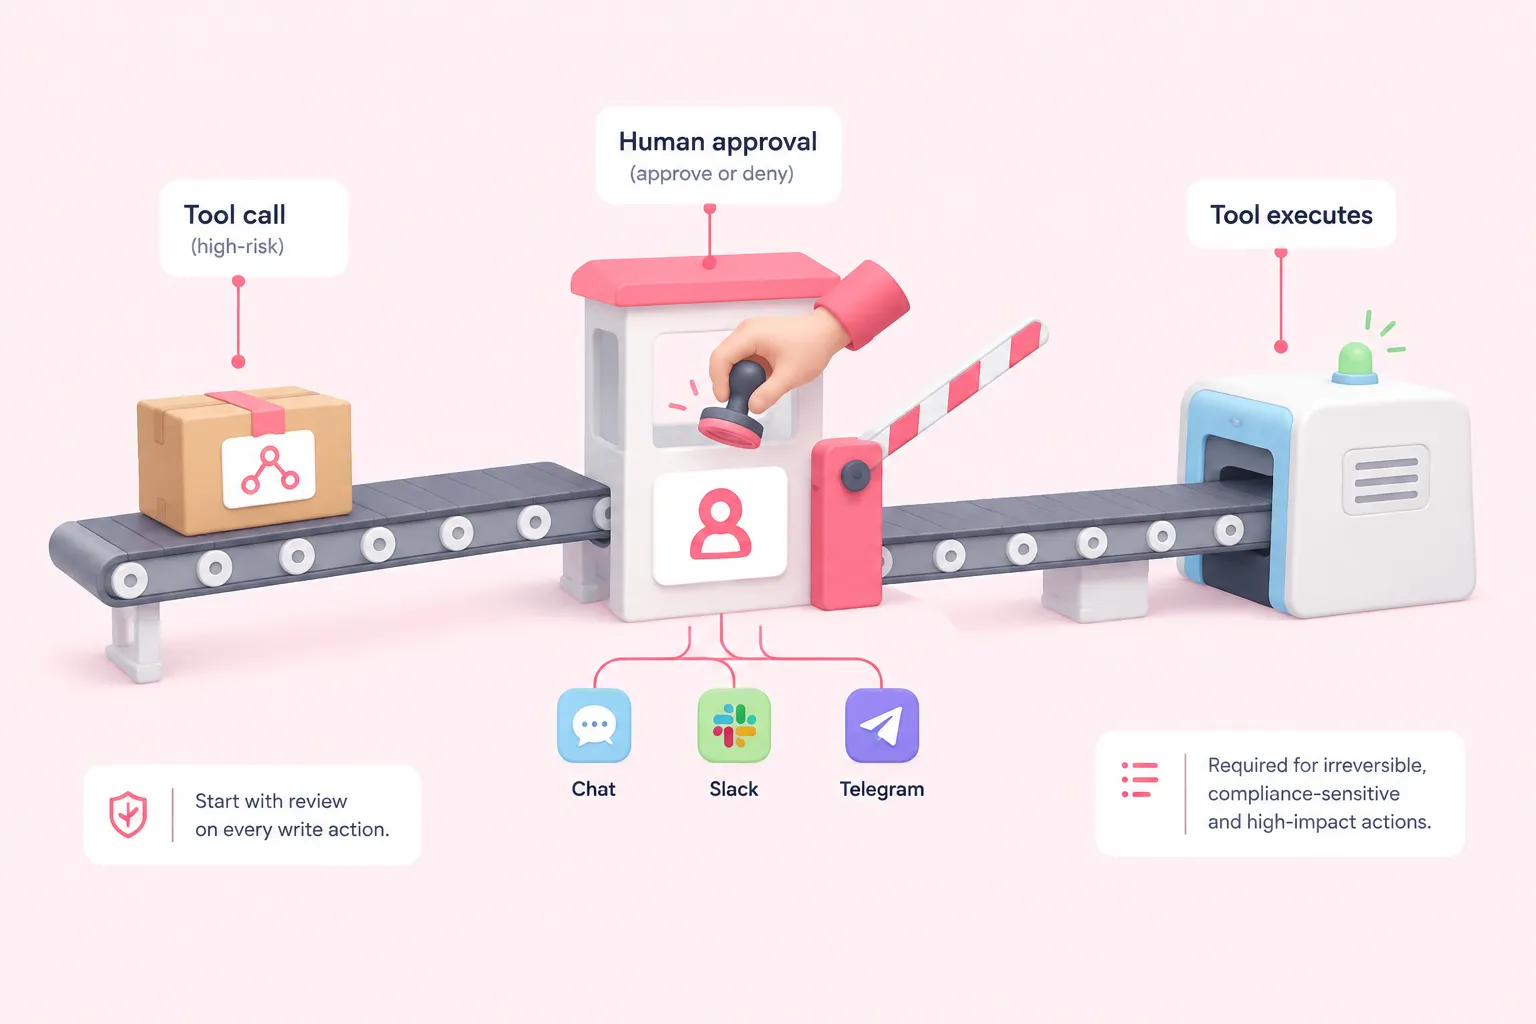
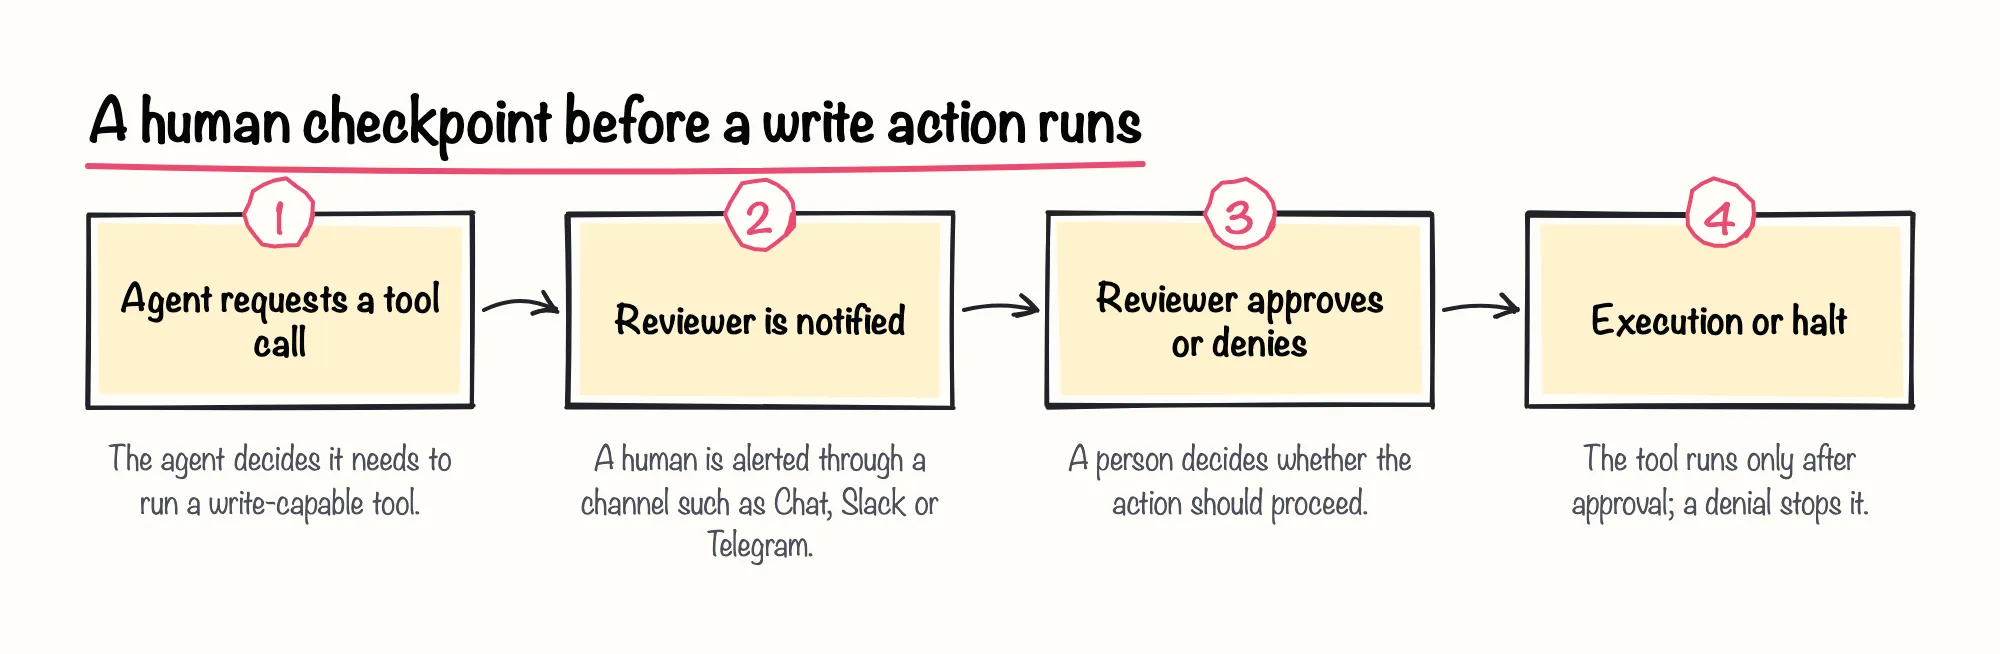
n8n puede exigir que una persona apruebe una llamada específica a una herramienta antes de que se ejecute, o que la deniegue explícitamente. El nodo Tools Agent permite condicionar herramientas individuales a este paso de revisión mediante canales como Chat, Slack o Telegram, lo cual resulta útil para herramientas que envían mensajes, modifican registros o eliminan datos: exactamente las acciones que convierten a un agente de solo lectura en uno de escritura.
La propia documentación de n8n recomienda la revisión humana específicamente para acciones irreversibles, acciones sensibles al cumplimiento normativo y acciones con alto impacto en el negocio, y sugiere empezar con la revisión activada en todas partes, reduciéndola solo a medida que crece la confianza en el comportamiento del agente. En nuestra opinión, empezar exigiendo revisión en cada acción de escritura y relajarla herramienta por herramienta es la opción predeterminada más segura, en lugar de confiar en que un prompt bien escrito mantenga el límite.
Sources: Human-in-the-loop for tools | Build | n8n Docs, Tools Agent | Nodes | n8n Docs
Paso 4: comparte y almacena credenciales sin exponer los secretos a quien crea el agente
Las credenciales en n8n se pueden compartir con otros usuarios o proyectos sin exponer el secreto subyacente: quien usa una credencial compartida no puede ver ni editar sus detalles. Esto es relevante para la autorización de agentes de IA porque quien crea o ajusta las herramientas de un agente no necesita ver la clave de API o la contraseña real que hay detrás. El uso compartido de credenciales está disponible en todos los planes de n8n Cloud y en las ediciones autoalojadas Business y Enterprise.
Para un control más estricto, n8n puede delimitar una bóveda externa de secretos a un solo proyecto, de modo que solo las credenciales de ese proyecto puedan hacer referencia a sus secretos, una función Enterprise tanto en Cloud como en autoalojado. El conjunto mínimo de permisos sigue teniendo que configurarse en el sistema de destino: conectar n8n a AWS Secrets Manager, por ejemplo, requiere que la identidad IAM subyacente tenga solo los permisos ListSecrets, BatchGetSecretValue y GetSecretValue, no un acceso más amplio a la cuenta.
El reto ¿Qué hay para cenar? de n8n Balloon Challenges, de nivel avanzado, construye un servidor MCP de asistente de compras, y su diseño es intencionalmente de solo lectura: una ilustración concreta de delimitar la superficie de herramientas de un agente solo a lo que la tarea necesita, mucho antes de que entre en juego cualquier permiso de escritura.
Sources: Share credentials securely | Administer | n8n Docs, Manage credentials | Administer | n8n Docs, Use external secret stores | Administer | n8n Docs
Paso 5: registra cada llamada a herramientas para poder reconstruir quién autorizó qué
La función de transmisión de registros (log streaming) de n8n envía eventos de flujo de trabajo, auditoría y nodos de IA a herramientas externas de registro o SIEM, de modo que un equipo puede revisar las llamadas a herramientas fuera de n8n después de los hechos. La transmisión de registros es una función Enterprise tanto en Cloud como en las ediciones autoalojadas.
Uno de esos eventos es un registro de llamada a herramienta MCP que captura el usuario, el nombre de la herramienta —por ejemplo, execute_workflow—, el flujo de trabajo sobre el que actuó y si tuvo éxito o produjo un error. Este evento está disponible desde n8n 2.34.0 en adelante, y solo cubre el servidor MCP integrado de la instancia, no los flujos de trabajo construidos alrededor del nodo independiente MCP Server Trigger. Sin alguna versión de este rastro, un modelo de gobernanza para la autorización de agentes de IA puede describir lo que debería ocurrir, pero no lo que realmente ocurrió.
Sources: Stream logs to external systems | Administer | n8n Docs
Aplicar un modelo de identidad de mínimo privilegio al propio agente
La entrada de blog de seguridad de Microsoft de 2026 recomienda diseñar roles de mínimo privilegio y basados en tareas, delimitados a los recursos y datos específicos que un agente necesita, con acciones de alto impacto como eliminar o exportar condicionadas a una aprobación adicional en lugar de agruparlas en un rol amplio. Se trata de una guía general de identidad para sistemas agénticos, no de un estudio específico sobre n8n, pero se corresponde claramente con piezas que n8n ya ofrece: credenciales delimitadas por proyecto, revisión humana sobre herramientas individuales y un rastro de auditoría de lo que se ejecutó.
Nos resulta optimista pensar que tratar a un agente como una identidad propia y nombrada, en lugar de como una extensión de quien lo creó, se convertirá en el patrón estándar para la automatización agéntica. Dar a esa identidad un propietario humano y una revisión de permisos programada, en lugar de revisar el acceso solo cuando un nuevo caso de uso lo exige, es lo que convierte una integración puntual en algo que un equipo realmente puede gobernar con el tiempo.
Sources: Least privilege for AI agents: Identity, access, and tool binding | Microsoft Security Blog
Lista de comprobación práctica antes de pasar un agente de solo lectura a escritura
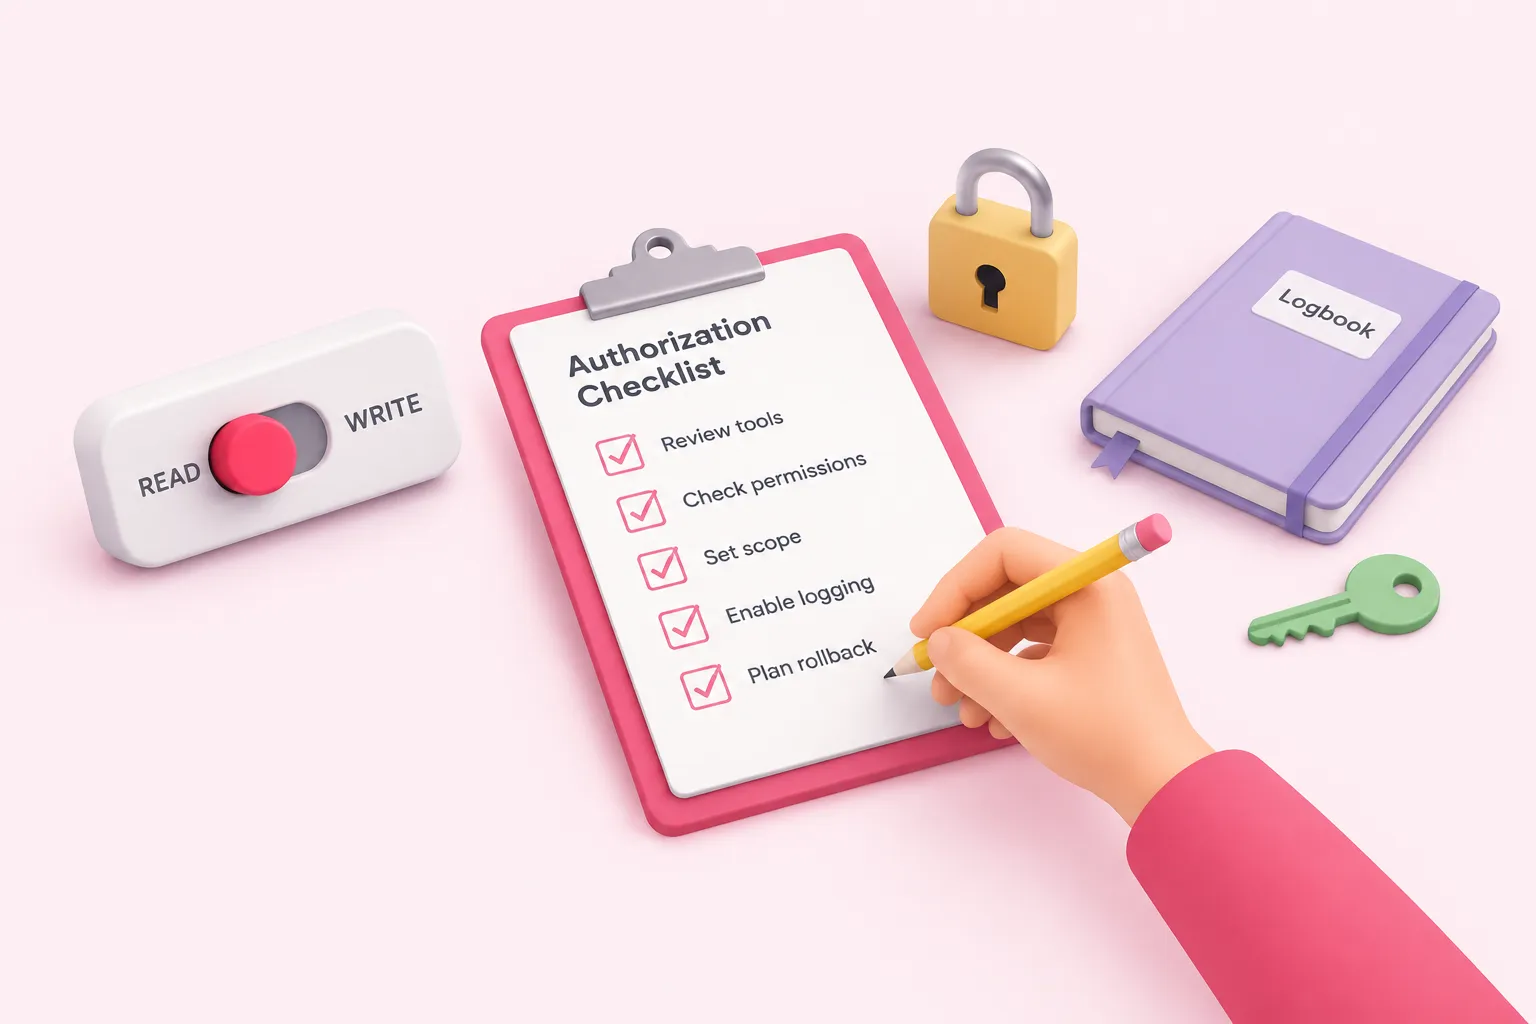
En conjunto, estos pasos son el núcleo práctico de la autorización de agentes de IA antes de que la primera acción de escritura de un agente entre en funcionamiento. La lista de comprobación siguiente los reúne en una sola pasada que un responsable técnico puede ejecutar antes de pasar una herramienta de solo lectura a escritura.
Nada de esto elimina la decisión de criterio sobre qué herramientas realmente necesitan acceso de escritura; eso sigue correspondiendo al equipo que conoce el flujo de trabajo. Lo que estos pasos hacen es asegurar que la decisión, una vez tomada, esté delimitada, sea revisable y reversible.