n8n frente a Zapier: una comparación práctica de webhook a API
Compara n8n y Zapier mediante el mismo flujo de trabajo de webhook a API, incluidas las credenciales, el mapeo, la depuración, el despliegue y las unidades de facturación.
Comprobado con las fuentes citadas el .
Define una prueba de creación de webhook a API justa
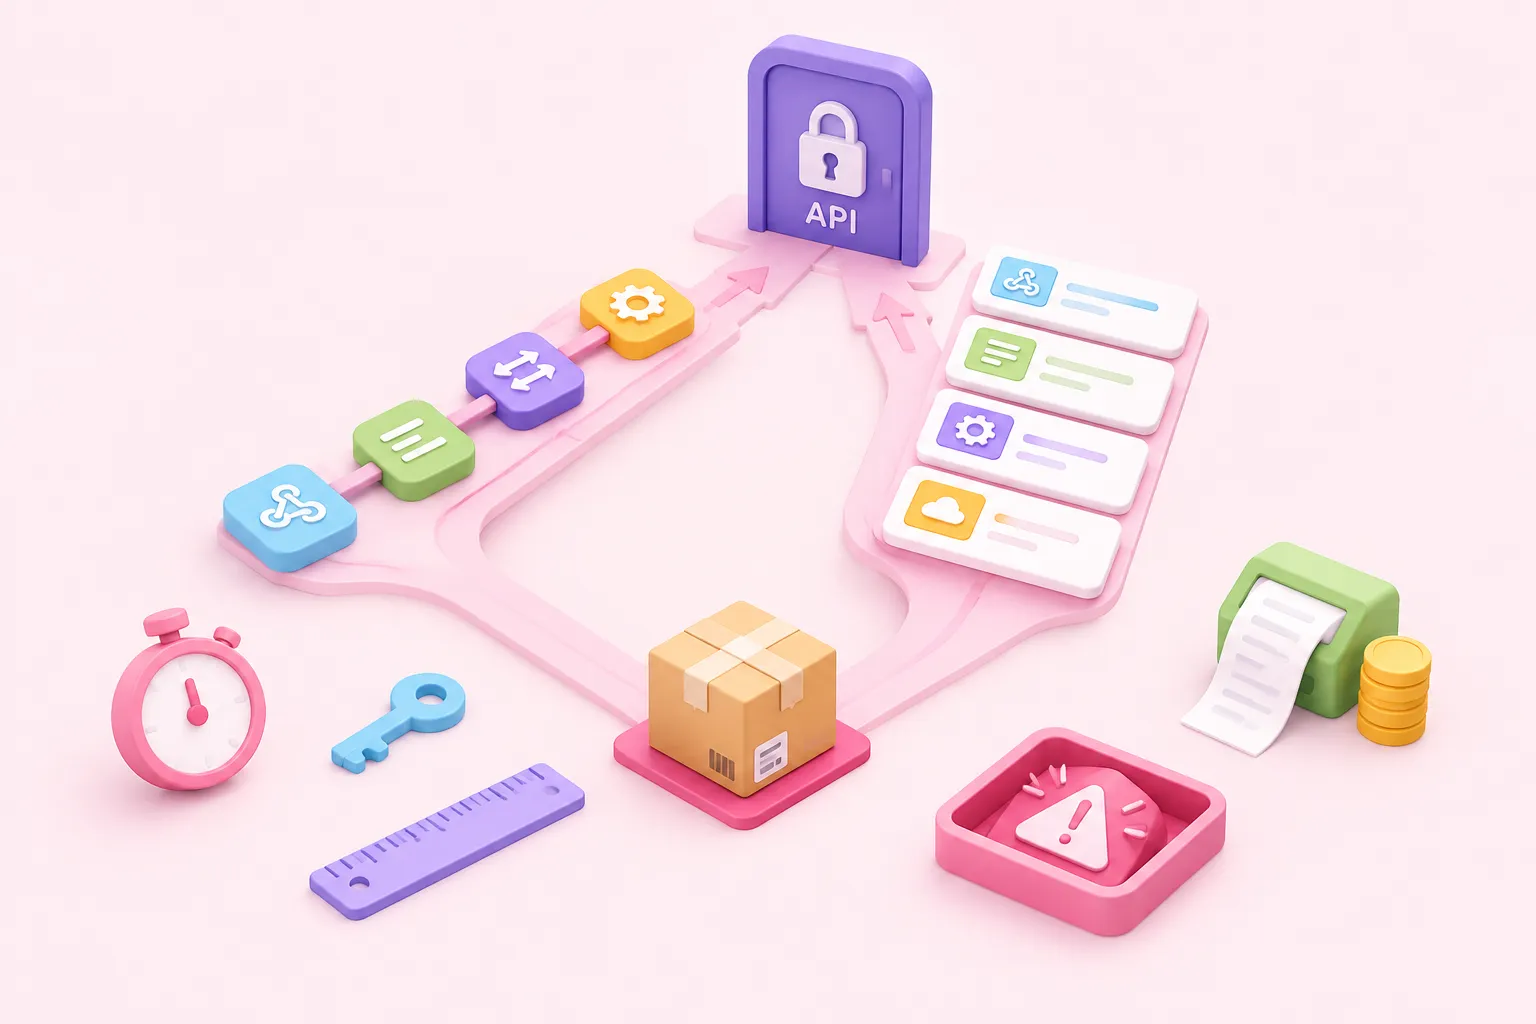
Una comparación útil entre n8n y Zapier comienza con el mismo flujo de trabajo, las mismas entradas y los mismos criterios de aceptación en ambas herramientas. Como prueba sugerida, recibe un webhook representativo, valida su payload, mapea y transforma campos seleccionados, llama a la misma API autenticada y registra o devuelve un resultado explícito. Define el esquema del payload, el método de autenticación, la respuesta esperada, la estimación de tráfico y el objetivo de recuperación antes de empezar a crear el flujo; la documentación proporcionada no define esas entradas por ti.
Introduce los mismos casos de fallo en ambas implementaciones: una solicitud no autorizada, un payload no válido, una respuesta por límite de solicitudes y un error del servidor. Registra los pasos de configuración, dónde se guardan las credenciales, cuántas operaciones de transformación se necesitan, qué información de diagnóstico está visible y qué debe hacer un operador para recuperarse. Estos son criterios de evaluación propuestos, no un instrumento de puntuación validado. Ninguna fuente proporcionada presenta una prueba controlada con el mismo flujo de trabajo, por lo que la velocidad relativa, la facilidad de uso, la mantenibilidad, el rendimiento, la latencia y la fiabilidad siguen siendo desconocidos.
Sources: S1, S6, S8, S5, S12, S13
Compara la configuración del webhook y el comportamiento de la respuesta
Para n8n, la documentación describe la autenticación integrada de webhooks y afirma que un emisor con credenciales que no coinciden recibe un error 401 antes de que se ejecute el flujo de trabajo. Esto proporciona a la prueba un comportamiento concreto que verificar: envía credenciales válidas y no válidas y, después, comprueba si la solicitud rechazada creó una ejecución y qué recibió el emisor. La fuente no determina el esfuerzo de configuración ni garantiza un comportamiento idéntico entre versiones.
La documentación de Zapier establece que la plataforma puede recibir webhooks y realizar llamadas arbitrarias a una API. Las implicaciones para las credenciales dependen de la herramienta elegida: API by Zapier utiliza conexiones de aplicaciones, mientras que las credenciales introducidas en los campos de un paso de Webhooks by Zapier pueden ser legibles para las personas que tengan acceso al Zap. Esta es una advertencia específica de la configuración, no una prueba de que todas las vías de autenticación de Zapier almacenen las credenciales de esa forma.
Por tanto, la comparación justa no consiste simplemente en determinar si cada herramienta puede aceptar un webhook. Debe preguntar qué mecanismo de autenticación se seleccionó, dónde se colocaron los secretos, qué ocurrió antes de la ejecución del flujo de trabajo y qué límites de acceso se aplicaron. Las opciones de alojamiento controladas por el cliente en Zapier y un modelo de despliegue equivalente no están confirmados por la documentación proporcionada, por lo que deben seguir figurando como desconocidos en vez de puntuarse como ausentes.
Compara las llamadas autenticadas a la API y la ubicación de las credenciales
El nodo HTTP Request de n8n está documentado para realizar llamadas a API REST y, en el texto conservado de la documentación, admite credenciales predefinidas y métodos genéricos, entre ellos la autenticación Basic, Header, OAuth1 y OAuth2. La fuente está truncada, por lo que F2 solo respalda ese texto conservado. No identifica la API de destino de esta prueba propuesta ni permite determinar qué tipo de credencial será adecuado, cómo debe configurarse más allá de los métodos recogidos o cuánto tiempo llevará la configuración.
Zapier también documenta llamadas arbitrarias a una API, pero la ubicación de las credenciales cambia según la herramienta utilizada. Cuando el método de autenticación lo permita, una configuración comparativa sugerida y más segura consiste en preferir una conexión de aplicación en lugar de introducir un secreto como texto sin formato en los campos de un paso de Webhooks. En n8n, utiliza un tipo de credencial documentado en vez de crear una comprobación improvisada de cabeceras dentro de la lógica del flujo de trabajo.
Durante la implementación, anota quién puede consultar o cambiar cada conexión, cómo se rotarían las credenciales y si un intento de autenticación fallido proporciona información de diagnóstico útil sin revelar el secreto. Estas son preguntas de revisión sugeridas. Las fuentes proporcionadas no incluyen una prueba de seguridad de primera mano ni un resultado comparativo de seguridad, por lo que la protección de las credenciales debe considerarse una decisión de configuración y no un veredicto sobre toda la plataforma.
Compara el mapeo y la transformación de campos
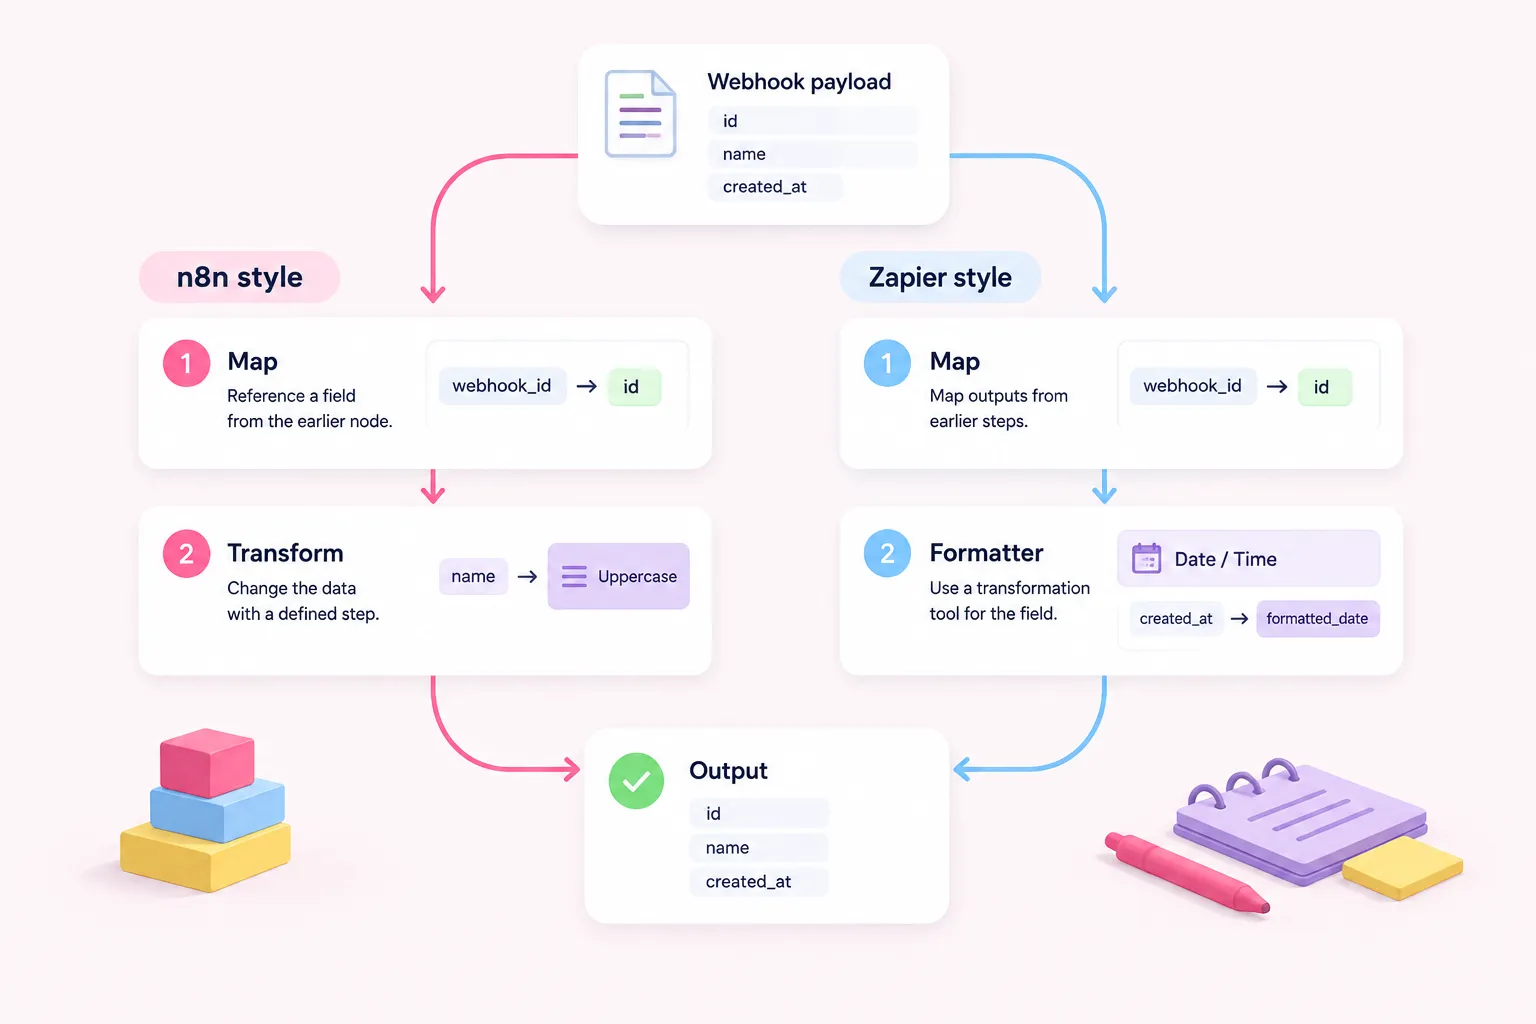
La documentación de n8n distingue el mapeo de la transformación: el mapeo referencia datos producidos por un nodo anterior, mientras que la transformación modifica esos datos. Por tanto, la prueba debe contabilizarlos por separado. Por ejemplo, mapea directamente un identificador del webhook en la solicitud a la API y, después, aplica un cambio definido explícitamente a otro campo antes de enviarlo.
Zapier también mapea las salidas de pasos anteriores a entradas posteriores. Su documentación advierte que algunos cambios relacionados con una aplicación, una versión o la estructura de un paso pueden exigir que se vuelvan a mapear los campos. Zapier también ofrece acciones de Formatter para transformaciones de fecha y hora, números, texto y utilidades, aunque las pruebas no muestran si esas acciones cubren el payload propuesto sin pasos adicionales.
Utiliza la misma entrada y la misma salida requerida en ambas implementaciones y, después, registra los mapeos directos, las operaciones de transformación, el remapeo tras un cambio estructural controlado y cualquier suposición sobre campos ausentes o con formato incorrecto. No consideres que un menor número de pasos visibles demuestra un mantenimiento más sencillo: la documentación no aporta ninguna medición comparativa del tiempo ni del esfuerzo de mantenimiento.
Compara la depuración y la recuperación ante errores
n8n documenta registros de ejecución accesibles y la posibilidad de reintentar un flujo de trabajo fallido utilizando el flujo guardado o el flujo original. La disponibilidad y la retención pueden variar según la edición o el plan, y ninguna prueba proporcionada ofrece una tasa de éxito de recuperación. La prueba debe recoger qué datos están disponibles después de cada fallo introducido y si un reintento utiliza lógica sin cambios o revisada.
Zapier documenta estados de ejecución, registros HTTP, repetición de ejecuciones, reintentos automáticos y gestores de errores personalizados que pueden iniciar una ruta alternativa después de que falle un paso. Se describe que su historial garantiza una retención máxima de 60 días y muestra un máximo de 10.000 ejecuciones. Las fuentes no comparan exportaciones, registros externos, alternativas específicas de cada plan ni la latencia de recuperación.
Para cada respuesta 401, 422, 429 y de clase 500 introducida, registra la detección, la visibilidad del diagnóstico, las acciones manuales, el comportamiento automático y el resultado final. Separa los resultados observados de las capacidades documentadas. Una repetición satisfactoria en una prueba pequeña sería una observación sobre esa configuración, no una prueba de fiabilidad general.
Compara la publicación, las versiones y el control del despliegue
n8n documenta entornos basados en Git para los planes Business y Enterprise, cuya configuración debe realizar un propietario o administrador de la instancia. Esa evidencia se refiere a una función concreta de control de código fuente; no describe todos los posibles métodos de despliegue o promoción de n8n. Si esta capacidad es importante, registra la edición probada, los roles, el proceso del repositorio y la ruta de promoción.
Zapier permite editar un borrador mientras el Zap publicado sigue ejecutándose y crea una versión cada vez que se publica un Zap. Los periodos disponibles en el historial de versiones pueden variar según el plan. La evidencia proporcionada no confirma una promoción basada en Git ni un despliegue controlado por el cliente para Zapier, por lo que esos aspectos deben seguir siendo desconocidos en vez de convertirse en afirmaciones negativas sobre sus capacidades.
Compara cómo pasa un cambio de la edición a producción, cómo funcionaría una reversión, quién controla el alojamiento y la intervención operativa y qué elementos dependen de un plan determinado. Este criterio puede ser muy importante para un responsable técnico, pero la documentación proporcionada no permite determinar qué modelo operativo es preferible para una empresa concreta.
Compara las unidades de facturación sin declarar un ganador por precio
Las unidades documentadas son diferentes. El modelo comercial indicado de n8n contabiliza una ejecución completa del flujo de trabajo con pasos ilimitados y también se menciona una Community Edition estándar autoalojada. El fragmento citado respalda la unidad correspondiente a la oferta Starter mencionada, no el coste total de propiedad, el contenido futuro de los planes ni su idoneidad para una carga de trabajo.
Zapier contabiliza como tareas los pasos de acción completados correctamente; los disparadores y las acciones fallidas o detenidas no se incluyen en el uso de tareas. Por tanto, un solo evento de webhook puede corresponder a un número diferente de unidades según cuántas acciones correctas ejecute su Zap. La evidencia proporcionada no contiene los precios actuales de los planes de Zapier ni un total de tareas específico para la carga de trabajo.
Estima las unidades solo después de definir la estructura del flujo de trabajo y el volumen de eventos. Para n8n, estima las ejecuciones por evento de webhook. Para Zapier, cuenta las acciones facturables completadas correctamente en una ejecución representativa. Aplica por separado los presupuestos o precios actuales de los planes e incluye, cuando corresponda, las responsabilidades de alojamiento y operación. Sin esos datos, no puede afirmarse que ninguno de los productos sea la opción de menor coste.
Convierte las diferencias documentadas y las incógnitas en una tabla de decisión
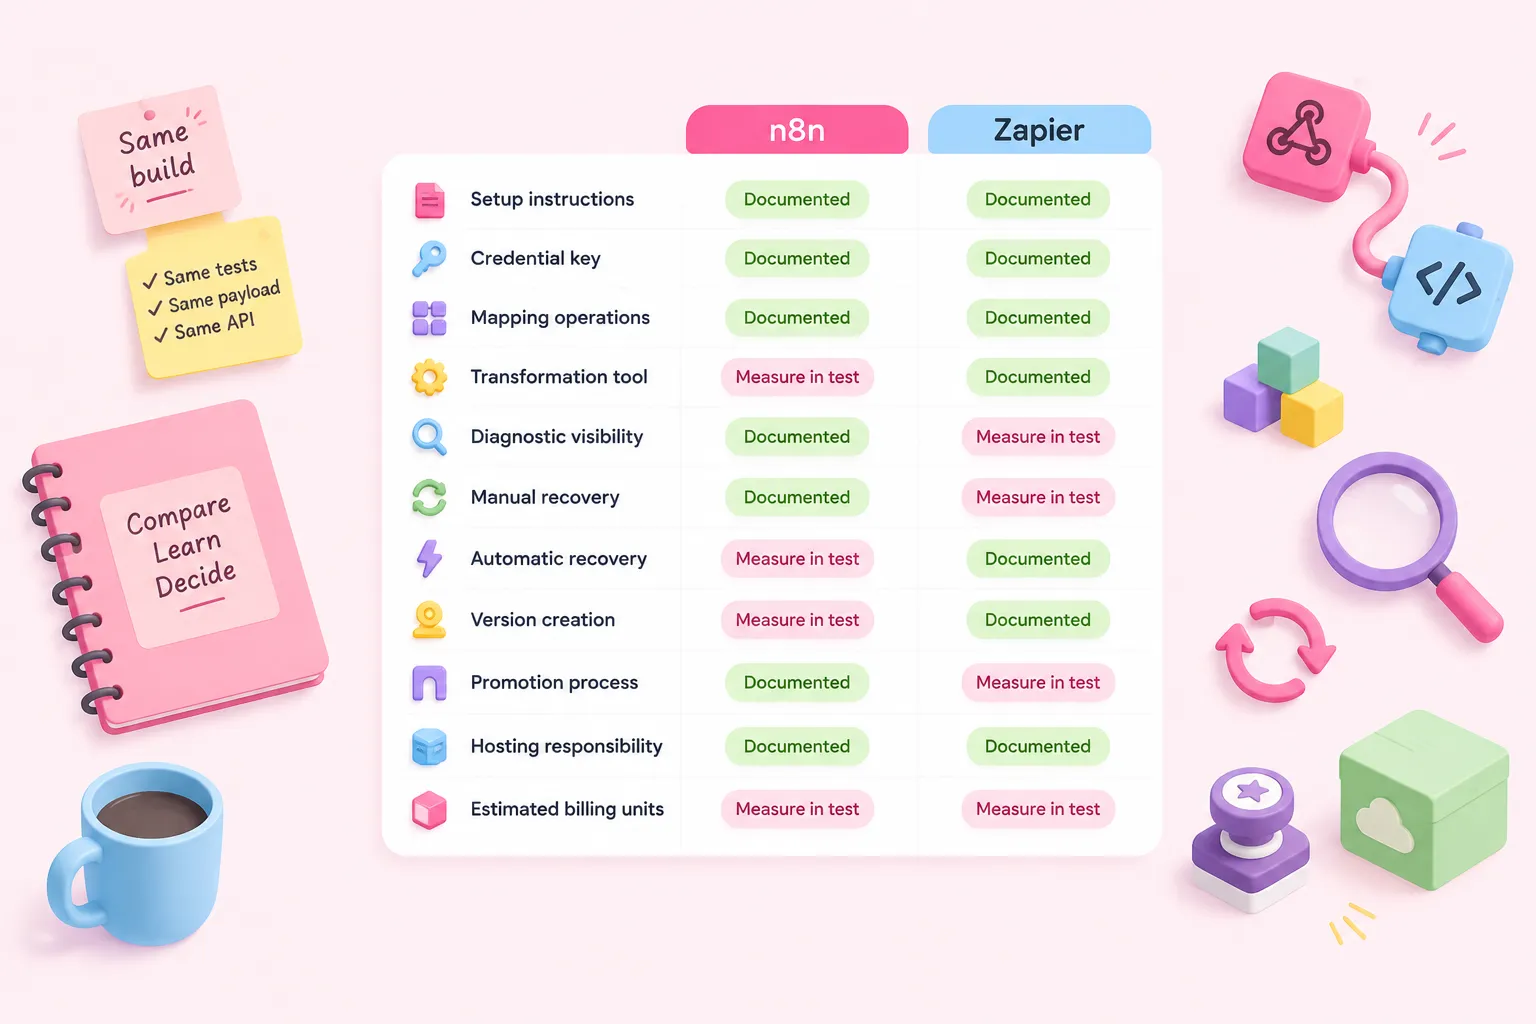
Una tabla de decisión práctica puede incluir los pasos de configuración, la ubicación de las credenciales, las operaciones de mapeo, las operaciones de transformación, la visibilidad del diagnóstico, la recuperación manual, la recuperación automática, la creación de versiones, el proceso de promoción, la responsabilidad del alojamiento y las unidades de facturación estimadas. Utiliza las mismas definiciones y casos de prueba para ambas implementaciones. Este es un marco editorial sugerido, no un instrumento de evaluación validado.
La documentación respalda varias comparaciones concretas: n8n describe el rechazo previo a la ejecución de webhooks con autenticación no coincidente, opciones genéricas de credenciales, reintentos de ejecuciones y una función de entornos Git limitada a determinados planes. Zapier describe una ubicación de credenciales que depende de la herramienta, el remapeo después de ciertos cambios estructurales, acciones de Formatter, varios mecanismos de recuperación, límites de retención del historial de ejecuciones y versiones creadas al publicar. Las dos unidades de facturación también se documentan de forma diferente.
Algunos resultados importantes seguirán siendo desconocidos hasta que se midan mediante la implementación compartida: el tiempo de configuración, el esfuerzo del operador, la carga de mantenimiento, la latencia, el rendimiento y el comportamiento de la recuperación. Regístralos como observaciones junto con las versiones, los planes, el payload, la API y las estimaciones de tráfico utilizados en la prueba. Limita las conclusiones sobre seguridad a la configuración elegida y evita convertir la preferencia de un participante en una prueba de que una de las plataformas ofrece mayor productividad o fiabilidad.
Sources: S1, S6, S7, S8, S2, S4, S5, S11, S12, S13, S14, S15, S10