Fallo en la comprobación de credenciales de workflows compartidos de n8n: aviso GHSA-r6g9-5cpp-ppwr
Qué dice el aviso sobre la comprobación de credenciales en workflows compartidos de n8n con subworkflows anidados e inline de herramientas, a quién afecta y qué hacer.
Comprobado con las fuentes citadas el .
Qué anunció n8n el 30 de septiembre de 2026
Una comprobación de credenciales de workflows compartidos de n8n no cubría todos los casos, según el aviso GHSA-r6g9-5cpp-ppwr. n8n lo publicó en GitHub, en el repositorio n8n-io/n8n para el paquete npm n8n, el 30 de septiembre de 2026, y tiene una calificación Alta.
La puntuación global del aviso es 7,2 en la escala CVSS v4, según el aviso publicado el 30 de septiembre de 2026. Es una calificación de gravedad asignada por quien publica; no mide la explotación en el mundo real.
Una aclaración sobre los términos: este artículo trata de la plataforma n8n y su aviso de seguridad. El sitio de aprendizaje n8n Balloon Challenges es algo distinto y no está afectado ni involucrado en este aviso.
Comprobación de credenciales de workflows compartidos de n8n: qué cambió
En n8n 1.x, la comprobación de credenciales de workflows compartidos se ejecuta al guardar y busca impedir que quienes tienen acceso de edición a un workflow compartido añadan credenciales que no pueden usar. El aviso dice que esa comprobación examinaba un solo tipo de nodo, a un solo nivel de profundidad. No indica cuál es ese tipo de nodo.
Otros dos nodos también aceptan un workflow inline, y los workflows inline pueden anidarse. Eso convierte las credenciales de subworkflows anidados de n8n en la zona sin cubrir. El aviso dice que un editor podía guardar un workflow cuyos nodos incrustados hacen referencia a credenciales que el editor no puede usar. Al ejecutarse, esos nodos funcionan con los valores de credenciales del propietario.
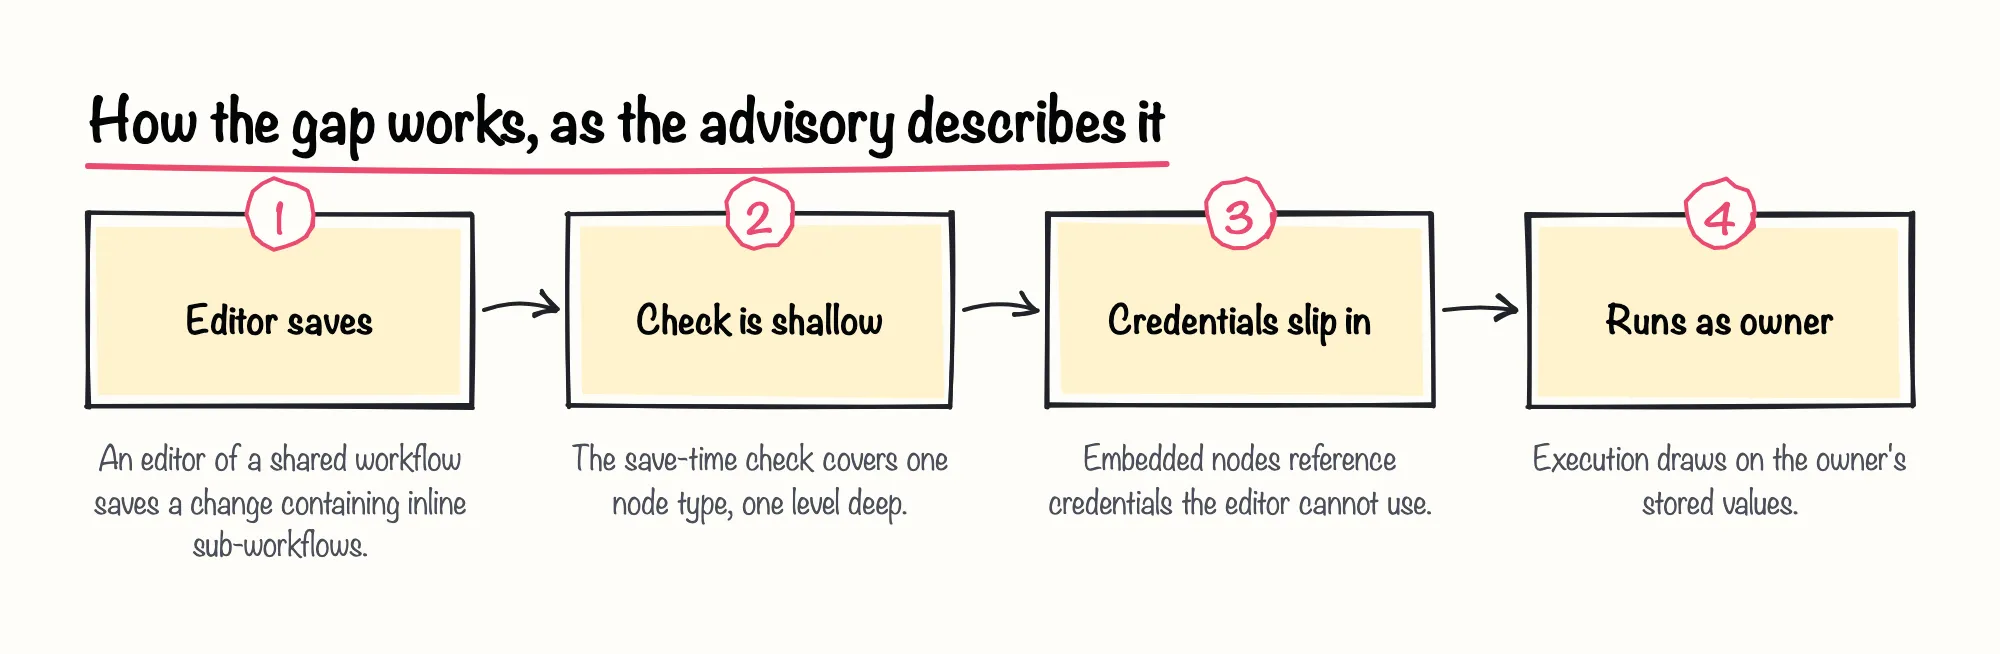
El aviso describe este impacto en términos generales. No incluye ningún ID de CVE ni CWE. El caso del subworkflow inline de herramienta de n8n y el anidamiento son las dos vías que nombra su título.
A quién afecta: n8n 1.x anterior a 1.123.83
El aviso indica como versiones afectadas n8n anteriores a 1.123.83, y la corrección está en 1.123.83 o posterior. Pide a los usuarios que actualicen. Formula el alcance como la línea 1.x; la sección final recoge lo que deja sin decir.
Aquí importa el uso compartido de workflows, y también el uso compartido de credenciales de n8n en subworkflows. La documentación de n8n dice que compartir workflows está disponible en n8n Cloud en todos los planes y en self-hosted Business y Enterprise. La documentación también dice que los editores pueden usar todas las credenciales de un workflow compartido, incluso las que no se han compartido explícitamente con ellos. En nuestra lectura, eso encaja mal con la premisa del aviso, y la documentación no explica la diferencia. Lo tratamos solo como contexto, así que considera el aviso como la autoridad sobre este problema.
En nuestra opinión, los equipos que dependen de workflows compartidos no deberían esperar a que se aclare ese punto. Preferimos actualizar antes que adivinar quién puede acceder a las credenciales de quién.
Sources: Shared-Workflow Credential Check Misses Nested and Tool Inline Sub-Workflows · Advisory · n8n-io/n8n · GitHub, Share with others | Build | n8n Docs
Qué hacer ahora
El aviso indica a los usuarios que actualicen a 1.123.83 o posterior. Todo lo que sigue es una sugerencia editorial nuestra, no la recomendación del anuncio.
Sugerimos que primero confirmes la versión de tu n8n self-hosted. Si es 1.x anterior a 1.123.83, planifica la actualización a 1.123.83 o posterior, la versión con la comprobación de credenciales de workflows compartidos de n8n corregida. El aviso también enumera mitigaciones temporales para administradores que no puedan actualizar de inmediato, así que léelas en la página del aviso.
Si usas 2.x, revisa por separado los avisos y niveles de parche de 2.x. Tras actualizar, sugerimos revisar los workflows compartidos que usen un subworkflow inline de herramienta de n8n, que el título del aviso nombra.
Lo que el anuncio no dice
El aviso no indica si las versiones 2.x están afectadas, si lo están n8n Cloud u otros planes alojados, ni si el fallo fue explotado. Tampoco ofrece guía de detección ni consejo de rotación de credenciales para este aviso.
Seríamos cautos: si no puedes descartar que alguien con acceso de edición haya abusado del fallo, trata la rotación de credenciales como una decisión de tu propia revisión de seguridad, ya que nada aquí te orienta en uno u otro sentido.