Прогалина в перевірці облікових даних спільних воркфлоу n8n: advisory GHSA-r6g9-5cpp-ppwr
Що advisory про перевірку облікових даних спільних воркфлоу n8n каже про вкладені та tool inline підворкфлоу, кого це стосується і що робити.
Перевірено за наведеними джерелами .
Що n8n оголосила 30 вересня 2026 року
Перевірка облікових даних спільних воркфлоу n8n охоплювала не всі випадки, згідно з advisory GHSA-r6g9-5cpp-ppwr. n8n опублікувала його на GitHub у репозиторії n8n-io/n8n для npm-пакета n8n 30 вересня 2026 року, і воно має рейтинг High.
Загальна оцінка advisory — 7,2 за шкалою CVSS v4, згідно з advisory, опублікованим 30 вересня 2026 року. Це оцінка серйозності, яку призначає видавець. Вона не вимірює реальну експлуатацію.
Зауваження щодо термінів: ця стаття про платформу n8n та її advisory з безпеки. Навчальний вебсайт n8n Balloon Challenges — це окрема річ, і цей advisory його не стосується та не стосується його.
Перевірка облікових даних спільних воркфлоу n8n: що змінилося
В n8n 1.x перевірка облікових даних спільних воркфлоу виконується під час збереження й має не дозволяти людям із правом редагування спільного воркфлоу додавати облікові дані, якими їм не можна користуватися. Advisory каже, що ця перевірка розглядала лише один тип вузла на один рівень углиб. Який саме це тип вузла, воно не називає.
Ще два вузли теж приймають вбудований (inline) воркфлоу, а вбудовані воркфлоу можуть бути вкладеними. Через це неохопленою ділянкою стають облікові дані вкладених підворкфлоу n8n. Advisory каже, що редактор міг зберегти воркфлоу, чиї вбудовані вузли посилаються на облікові дані, якими редактор користуватися не може. Під час виконання ці вузли працюють зі значеннями облікових даних власника.
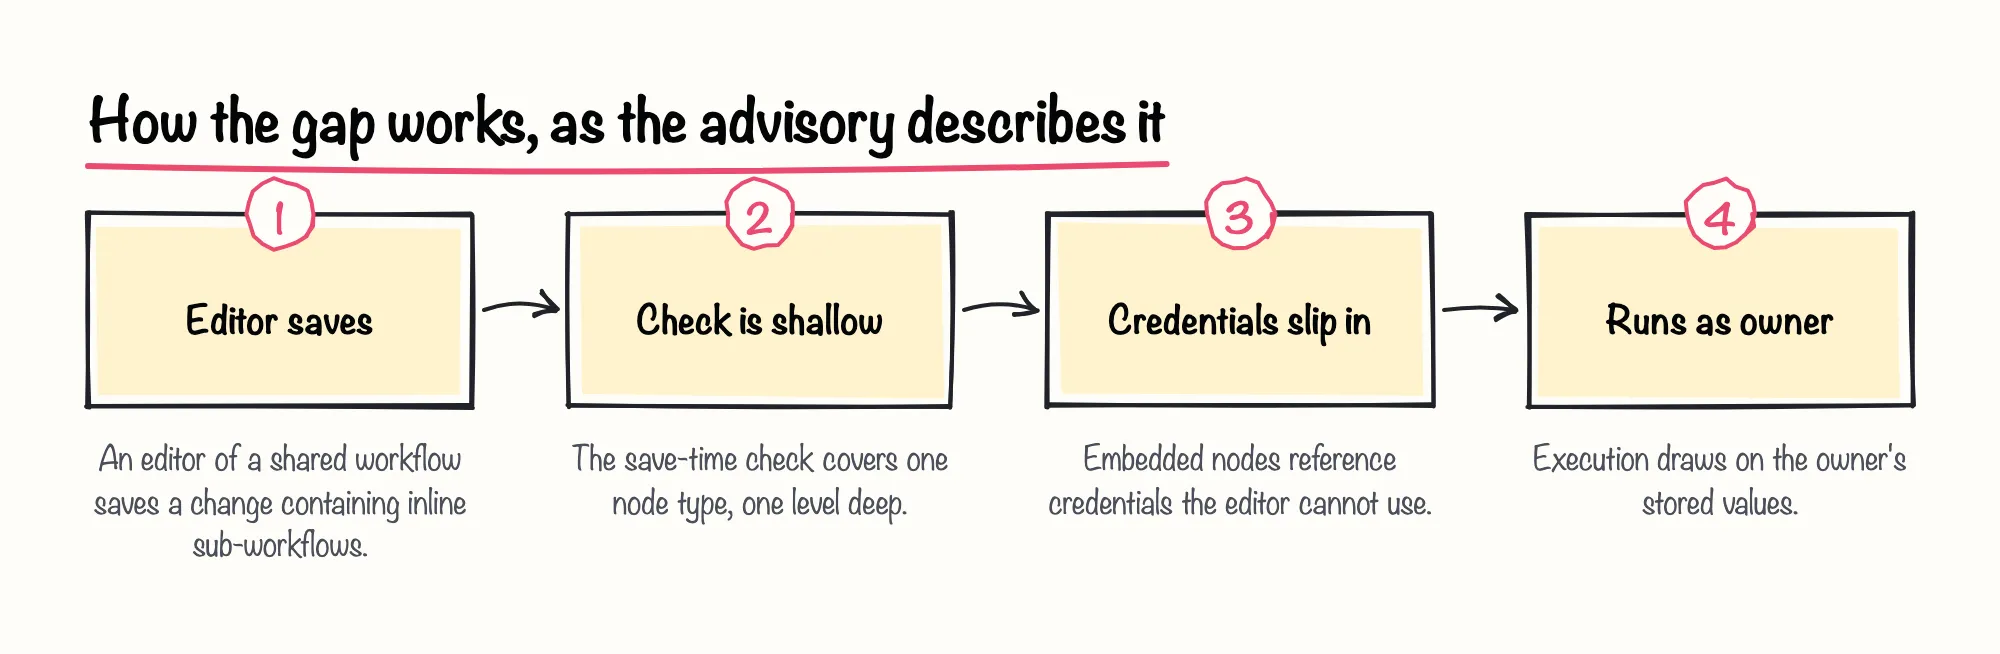
Advisory описує цей вплив загальними словами. Воно не вказує ні CVE ID, ні CWE. Випадок tool inline підворкфлоу n8n та вкладеність — це два шляхи, які названо в його заголовку.
Кого це стосується: n8n 1.x нижче 1.123.83
Advisory вказує постраждалі версії як n8n нижче 1.123.83, а виправлення є у версії 1.123.83 або новішій. Воно радить користувачам оновитися. Обсяг воно формулює як лінійку 1.x; що воно залишає несказаним, описано в останньому розділі.
Тут важливі спільний доступ до воркфлоу і спільний доступ до облікових даних n8n у підворкфлоу. Документація n8n каже, що спільний доступ до воркфлоу доступний в n8n Cloud на всіх планах та в self-hosted Business і Enterprise. Також документація каже, що редактори можуть використовувати всі облікові дані у спільному воркфлоу, навіть ті, до яких їм явно не надано доступ. На наш погляд, це дивно суперечить припущенню advisory, а документація цієї різниці не пояснює. Ми вважаємо це лише довідковою інформацією, тож за авторитет у цьому питанні слід брати advisory.
На нашу думку, команди, що покладаються на спільні воркфлоу, не повинні чекати ясності в цьому питанні. Ми б радше оновилися, ніж гадали, хто може дістатися до чиїх облікових даних.
Sources: Shared-Workflow Credential Check Misses Nested and Tool Inline Sub-Workflows · Advisory · n8n-io/n8n · GitHub, Share with others | Build | n8n Docs
Що робити зараз
Advisory спрямовує користувачів оновитися до 1.123.83 або новішої. Усе нижче — наша власна редакційна порада, а не рекомендація оголошення.
Радимо спершу підтвердити версію вашого self-hosted n8n. Якщо це 1.x нижче 1.123.83, заплануйте оновлення до 1.123.83 або новішої — версії з виправленою перевіркою облікових даних спільних воркфлоу n8n. Advisory також перелічує тимчасові заходи для адміністраторів, які не можуть оновитися негайно, тож прочитайте їх на сторінці advisory.
Якщо ви використовуєте 2.x, перевіряйте advisory та рівні патчів для 2.x окремо. Після оновлення радимо переглянути спільні воркфлоу, що використовують tool inline підворкфлоу n8n, названий у заголовку advisory.
Чого оголошення не стверджує
Advisory не вказує, чи постраждали випуски 2.x, чи постраждали n8n Cloud або інші хмарні плани, і чи була вразливість експлуатована. Воно також не дає ні рекомендацій щодо виявлення, ні порад щодо ротації облікових даних для цього advisory.
Ми б радили обережність: якщо ви не можете виключити, що хтось із правом редагування зловживав цією прогалиною, вважайте ротацію облікових даних рішенням для вашого власного огляду безпеки, оскільки ніщо тут не підказує відповіді в жоден бік.