n8n SAP RFC: evalúa los límites de la integración HTTPS
Evalúa una conexión n8n SAP RFC mediante SAP Integration Suite: responsables, pruebas de aceptación de solo lectura y aprobación independiente para escrituras.
Comprobado con las fuentes citadas el .
Qué respalda la documentación sobre n8n SAP RFC
La arquitectura propuesta de n8n SAP RFC cuenta con respaldo documental para los límites entre sus componentes, pero la documentación citada aquí no demuestra el recorrido completo: una solicitud HTTPS de n8n, un flujo de integración de SAP Integration Suite y, después, la ejecución RFC/BAPI en un sistema ECC o S/4HANA local. Usa esta guía para evaluar si está todo preparado; no es un tutorial ejecutable, una llamada de solo lectura verificada ni un diseño de escritura para producción. La documentación de conectividad de SAP, sin fecha, se consultó el 19 de octubre de 2026 y refleja ese momento, sin garantizar la compatibilidad con una versión concreta de ECC o S/4HANA, un módulo de funciones seleccionado o la configuración de un cliente.
La documentación de SAP Cloud Integration respalda el acceso RFC a sistemas ABAP locales mediante Cloud Connector. Por separado, el ejemplo de emisor HTTPS de SAP muestra un endpoint de entrada que requiere ESBMessaging.send, pero su receptor es un servicio simulado de OData de Business Partner de S/4HANA Cloud. Ese ejemplo establece un patrón de entrada, pero no demuestra la ejecución RFC, la interoperabilidad con n8n ni la seguridad en producción.
Consideramos que estas pruebas bastan para iniciar una revisión de arquitectura, aunque la aprobación de la implementación debería depender del despliegue real del equipo.
Sources: btp-integration-suite/docs/ISuite_Integrations_APIs/rfc-receiver-adapter-5c76048.md at main · SAP-docs/btp-integration-suite · GitHub, connecting-systems-services-integration-suite-codejam/exercises/03-build-first-integration-flow/README.md at main · SAP-samples/connecting-systems-services-integration-suite-codejam · GitHub
Asigna responsables en cada límite
La documentación de credenciales de HTTP Request de n8n indica que la autenticación debe corresponder al servicio al que se llama. Para esta propuesta, solicita ese contrato al responsable del endpoint de Integration Suite. El ejemplo de Cloud Integration de SAP también exige obtener un token CSRF cuando su adaptador emisor HTTPS tiene seleccionada la protección CSRF; no generalices ese requisito a todos los endpoints.
Para evaluar una integración n8n SAP RFC, sugerimos el siguiente reparto de responsabilidades. Es un punto de partida editorial para que los equipos lleguen a un acuerdo, no un modelo operativo prescrito por SAP.
| Límite | Responsable sugerido | Acuerdo necesario |
|---|---|---|
| Solicitud HTTPS de n8n | Equipo de n8n | Credenciales y gestión de solicitudes y respuestas |
| Flujo de integración | Equipo de integración SAP | Contrato del endpoint y destino RFC |
| Cloud Connector | Equipo de conectividad SAP | Mapeo del backend y funciones permitidas |
| Ejecución ABAP | Equipo de backend SAP | Semántica de las funciones y autorizaciones |
Sources: n8n-docs/docs/integrations/builtin/credentials/httprequest.md at main · n8n-io/n8n-docs · GitHub, btp-integration-suite/docs/ci/Development/send-the-http-request-and-process-the-integration-flow-f08cca6.md at main · SAP-docs/btp-integration-suite · GitHub
Prepara una lista de aceptación para un entorno de pruebas de solo lectura
La documentación de SAP BTP Connectivity exige restricciones de recursos en Cloud Connector que especifiquen qué módulos de funciones pueden invocarse. Que una función esté en la lista de permitidas no demuestra que sea de solo lectura.
Antes de implementar una llamada n8n SAP RFC en un entorno de pruebas, usa esta lista sugerida para recopilar pruebas del despliegue y acordar qué significa la aceptación. Son acciones de revisión propuestas por el autor.
En nuestra opinión, una respuesta correcta es solo una condición de aceptación; los límites de permisos y las pruebas de que los datos de negocio permanecieron sin cambios merecen la misma atención.
Sources: Configure Access Control (RFC) | SAP Help Portal
Localiza los fallos de conectividad y autorización
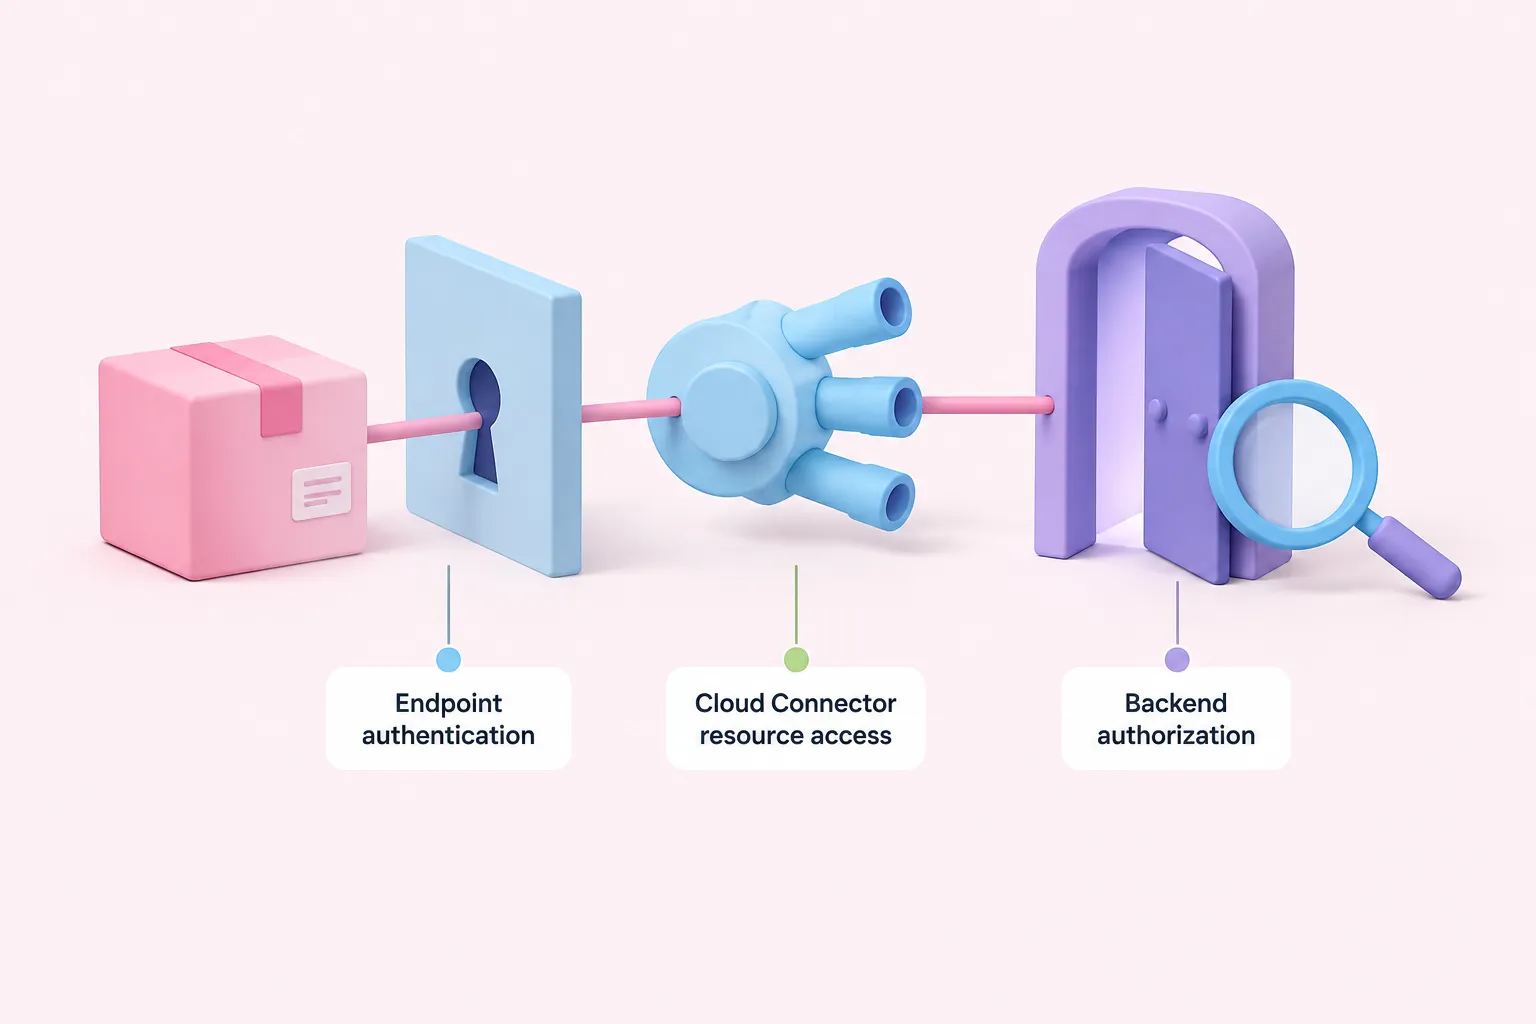
La guía de seguridad RFC/ICF de SAP ABAP Platform, versión 2025 FPS02, identifica S_RFC como requisito para el acceso RFC al sistema SAP de destino. Esto no establece el modelo completo de autorizaciones de negocio para la función seleccionada. Investiga por separado la autenticación del endpoint, el acceso a recursos de Cloud Connector y la autorización del backend.
La documentación de SAP ABAP Platform versión 2022 indica que las trazas del sistema de autorizaciones recopilan datos únicamente en el servidor de aplicaciones actual. Confirma si esto se aplica a la versión desplegada e investiga en el servidor correspondiente; las ejecuciones seleccionadas para el seguimiento no demuestran una cobertura completa de las autorizaciones.
Para los fallos en el entorno de pruebas, sugerimos este orden de investigación. Registra pruebas en cada límite antes de cambiar permisos.
- Pide al responsable del endpoint que verifique el contrato de autenticación HTTPS.
- Pide al responsable de integración que inspeccione la configuración del flujo y del destino.
- Pide al responsable de conectividad que compruebe el acceso a recursos de la función seleccionada.
- Pide al responsable del backend que investigue las autorizaciones RFC y de negocio mediante las trazas pertinentes.
Sources: n8n-docs/docs/integrations/builtin/credentials/httprequest.md at main · n8n-io/n8n-docs · GitHub, Configure Access Control (RFC) | SAP Help Portal, Authorizations | SAP Help Portal, Maintaining Role Menus Using Trace Evaluation in Transaction PFCG | SAP Help Portal
Establece una aprobación independiente para las escrituras transaccionales
La documentación del receptor RFC/BAPI de SAP Cloud Integration describe Send Confirm Transaction, una opción implícita de BAPI_TRANSACTION_COMMIT desactivada de forma predeterminada, con requisitos asociados para la lista de funciones permitidas de Cloud Connector. Esto no demuestra un comportamiento transaccional correcto para la BAPI elegida.
Mantendríamos la aprobación de escritura separada de la aceptación de lectura, porque las decisiones sobre transacciones requieren pruebas específicas de cada función. Antes de autorizar escrituras, usa las siguientes preguntas de revisión sugeridas.
- ¿Qué define el alcance de la transacción y la interpretación de los mensajes de retorno?
- ¿Qué pruebas demuestran la continuidad de la conexión y de la transacción entre invocaciones del adaptador? Exige estas pruebas para la aprobación local; no supongas que solicitudes HTTPS separadas comparten una transacción SAP.
- ¿Qué pruebas demuestran el comportamiento de commit y rollback?
- ¿Cómo resolverá el equipo un resultado incierto tras un tiempo de espera agotado?
- ¿Cómo evitará el diseño las operaciones de negocio duplicadas?
Avanza con un entorno de pruebas de solo lectura únicamente cuando sus pruebas se hayan acordado y estén disponibles. Mantén las llamadas transaccionales sujetas a su propia revisión hasta que las preguntas anteriores tengan respuestas documentadas para la función seleccionada.