n8n Chat Trigger XSS: що радить рекомендація безпеки робити зараз
Просте пояснення рекомендації n8n Chat Trigger XSS щодо параметра customCss: що змінилося за даними GitHub, кого стосується і що робити зараз.
Перевірено за наведеними джерелами .
Що змінилося: рекомендація безпеки n8n Chat Trigger XSS
Якщо ви публікуєте чат-віджет за допомогою вузла Chat Trigger в n8n, варто уважно прочитати рекомендацію безпеки n8n Chat Trigger XSS, опубліковану на GitHub 30 вересня 2026 року. Вона має ідентифікатор GHSA-x5cw-hm7v-q7mj і описує вразливість зі збереженим міжсайтовим скриптингом (stored XSS) у параметрі customCss вузла Chat Trigger на хостинг-сторінках чату. Огляд безпеки GitHub за 2026 рік для репозиторію n8n-io/n8n наводить ту саму рекомендацію як опубліковану 30 вересня 2026 року дослідником на ім'я Matsuuu, з рівнем серйозності High (високий). Власна оцінка CVSS v4 у рекомендації, опублікована 30 вересня 2026 року, визначає загальну серйозність на рівні 7,0.
Згідно з рекомендацією, вразливість працює через збережену ін'єкцію: значення customCss, яке вводить редактор робочого процесу, зберігається у вузлі Chat Trigger, а потім відображається на публічній хостинг-сторінці чату. На хостинг-сторінці чату, опублікованій без автентифікації користувачів n8n, рекомендація зазначає, що вміст customCss зловмисника виконується для будь-якого відвідувача, який завантажує цю сторінку. Фактично, неавтентифікована хостинг-сторінка чату стає точкою доставки для виконання довільного коду, оскільки браузер сприймає збережене значення стилізації як код, а не як звичайний CSS — це і є суть проблеми, що лежить в основі цієї рекомендації безпеки для хостингу чату n8n.
Sources: Overview · n8n-io/n8n · GitHub, n8n Chat Trigger Stored XSS via customCss Parameter on Hosted-Chat Page · Advisory · n8n-io/n8n · GitHub
Які конфігурації n8n Chat Trigger уразливі через customCss
Рекомендація вказує, що версії n8n нижче 1.123.83, 2.42.1 та 2.41.4 уразливі до цієї проблеми n8n chat trigger xss, яку в рекомендації також називають вразливістю n8n customCss на хостинг-сторінці чату, тоді як версії на рівні цих номерів або вище позначені як виправлені. У ній не зазначено, чи мають той самий недолік старіші застарілі основні версії, що виходять за межі цієї нумерації. Як редакційне зауваження: командам, що використовують нетипові історичні збірки, варто самостійно перевірити свою версію щодо цих порогових значень.
Вплив також залежить від того, як опубліковано конкретну сторінку Chat Trigger. У таблиці нижче підсумовано те, що рекомендація повідомляє про кожну конфігурацію.
| Конфігурація | Висновок рекомендації |
|---|---|
| Сторінка чату з автентифікацією «None» | Уразлива: впроваджений customCss виконується для будь-якого відвідувача, який завантажує сторінку |
| Сторінка чату з увімкненим n8n User Auth | Не уразлива, за даними рекомендації |
| Інсталяція нижче 1.123.83 / 2.42.1 / 2.41.4 | Уразлива |
| Інсталяція на рівні цих версій або вище | Виправлено |
Рекомендація називає лише n8n User Auth як налаштування, яке не є уразливим. Вона не зазначає, чи забезпечує режим Basic Auth такий самий захист. Ми б розглядали Basic Auth як непідтверджений варіант, а не припускали, що він блокує ту саму атаку, оскільки рекомендація конкретно вказує, яке саме налаштування є безпечним.
Оновіться зараз, потім застосуйте тимчасові заходи з рекомендації
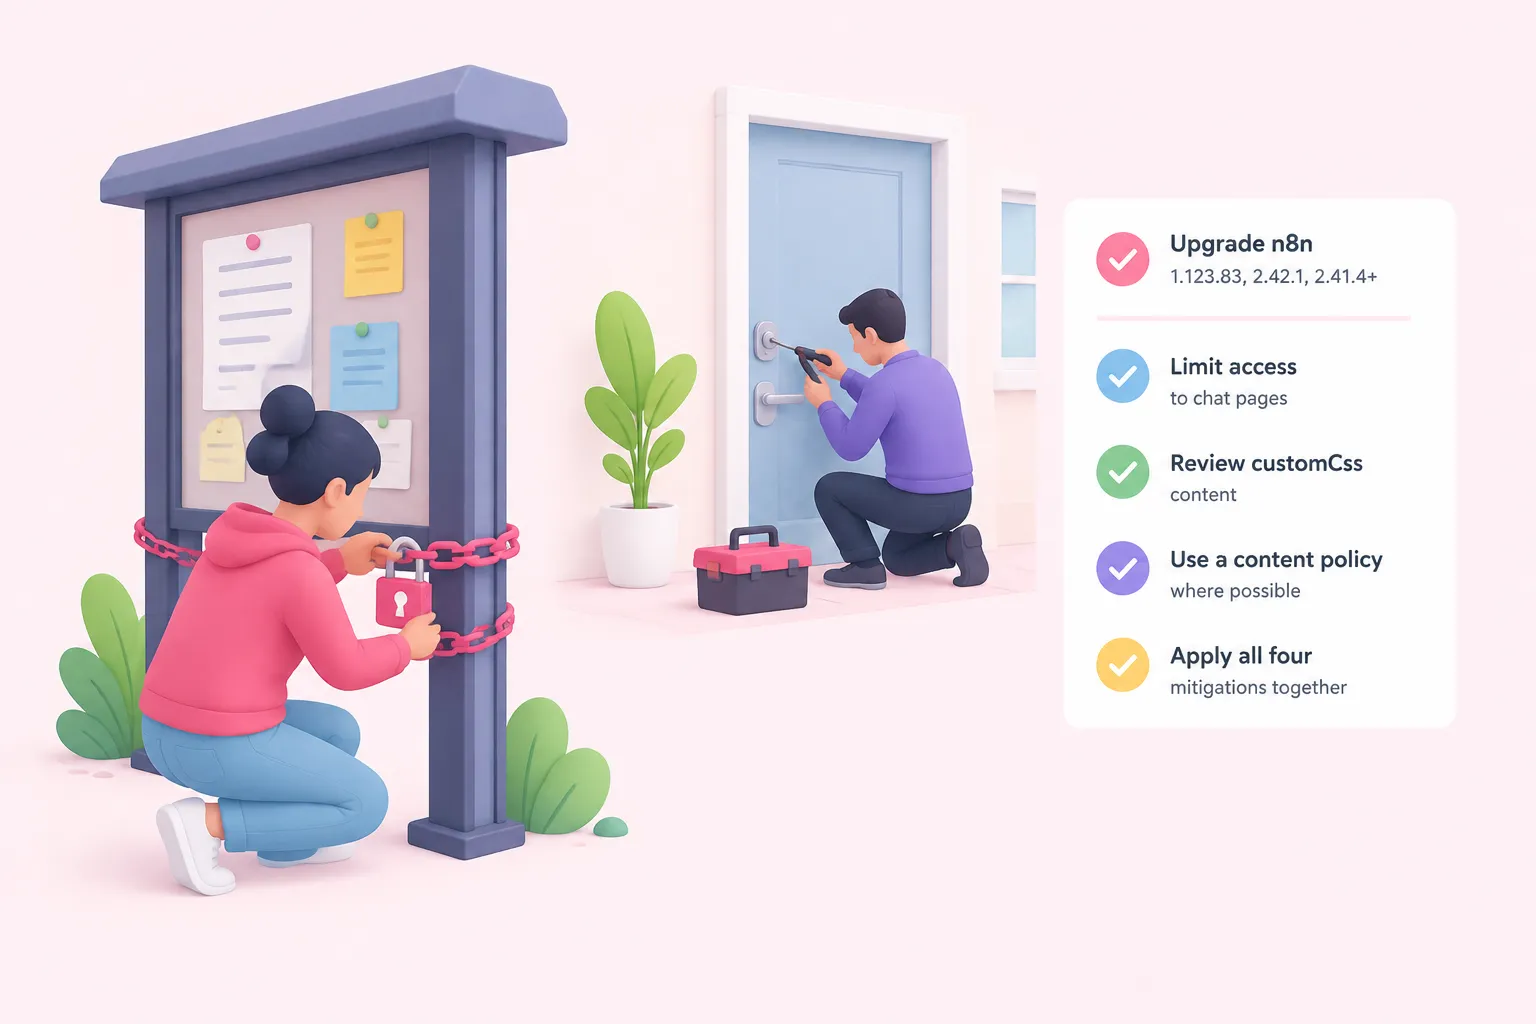
Виправлення прив'язане до версії: оновлення до n8n 1.123.83, 2.42.1, 2.41.4 або новішої встановлює патч, згідно з рекомендацією, що є основою цього оновлення безпеки n8n chat trigger. Доки ви не застосуєте його, збережений вміст customCss продовжує виконуватися для відвідувачів будь-якої уразливої хостинг-сторінки чату. Ця стаття пропонує розглядати оновлення як пріоритетну дію, оскільки сама рекомендація перелічує патчі та тимчасові заходи, не визначаючи, що важливіше.
Якщо оновити систему негайно неможливо, рекомендація наводить кілька тимчасових заходів, прямо зазначаючи, що жоден з них не усуває ризик повністю, доки інсталяцію не буде виправлено.
На нашу думку, застосування цих чотирьох заходів одночасно — прагматичний крок на час, поки ви плануєте оновлення версії, оскільки сама рекомендація каже, що жоден із них окремо не закриває прогалину.
Довідково: як працює налаштування автентифікації Chat Trigger в n8n
Документація вузла Chat Trigger n8n зазначає, що вибір значення None для автентифікації чату означає, що для використання чату не потрібен вхід у систему. Це довідкова інформація про продукт, а не зміст рекомендації безпеки, і вона взагалі не згадує про вразливість customCss.
Та сама документація зазначає, що вибір n8n User Auth обмежує доступ до чату лише користувачами, які вже увійшли в облік n8n. Це корисний контекст для розуміння налаштування, яке рекомендація визначає як невразливе, але сама документація не висловлює позиції щодо безпеки.
Sources: Chat Trigger | Nodes | n8n Docs
Чого рекомендація не повідомляє
Згідно з наданим текстом, рекомендація не містить ідентифікатора CVE та класифікації CWE для цієї проблеми n8n chat trigger xss, тож вона ще не має окремого перехресного посилання в загальних базах даних вразливостей. Вона також не зазначає, чи були автоматично виправлені інсталяції n8n Cloud, чи адміністратори самостійно розгорнутих систем мають застосувати оновлення самі — рекомендація просто не розглядає це питання.
Рекомендація також не розрізняє вплив на редакції Community та Enterprise n8n, окрім наведених номерів версій, і жодне з наявних джерел не підтверджує реальної експлуатації вразливості — рекомендація описує саму проблему та її рейтинг серйозності, а не зафіксовані інциденти. На нашу думку, регулярна перевірка полів customCss — це гарна звичка для будь-якої команди, що публікує хостинг-сторінки чату, навіть після встановлення патча, оскільки до цього виправлення це поле приймало небезпечні вхідні дані.
Sources: n8n Chat Trigger Stored XSS via customCss Parameter on Hosted-Chat Page · Advisory · n8n-io/n8n · GitHub, Overview · n8n-io/n8n · GitHub