Robo de credenciales por usuario en n8n: aviso del 14 de octubre y medidas
Qué dice el aviso de n8n del 14 de octubre de 2026 sobre el robo de credenciales por usuario, los flujos de error y las versiones corregidas.
Comprobado con las fuentes citadas el .
El anuncio sobre el robo de credenciales por usuario en n8n
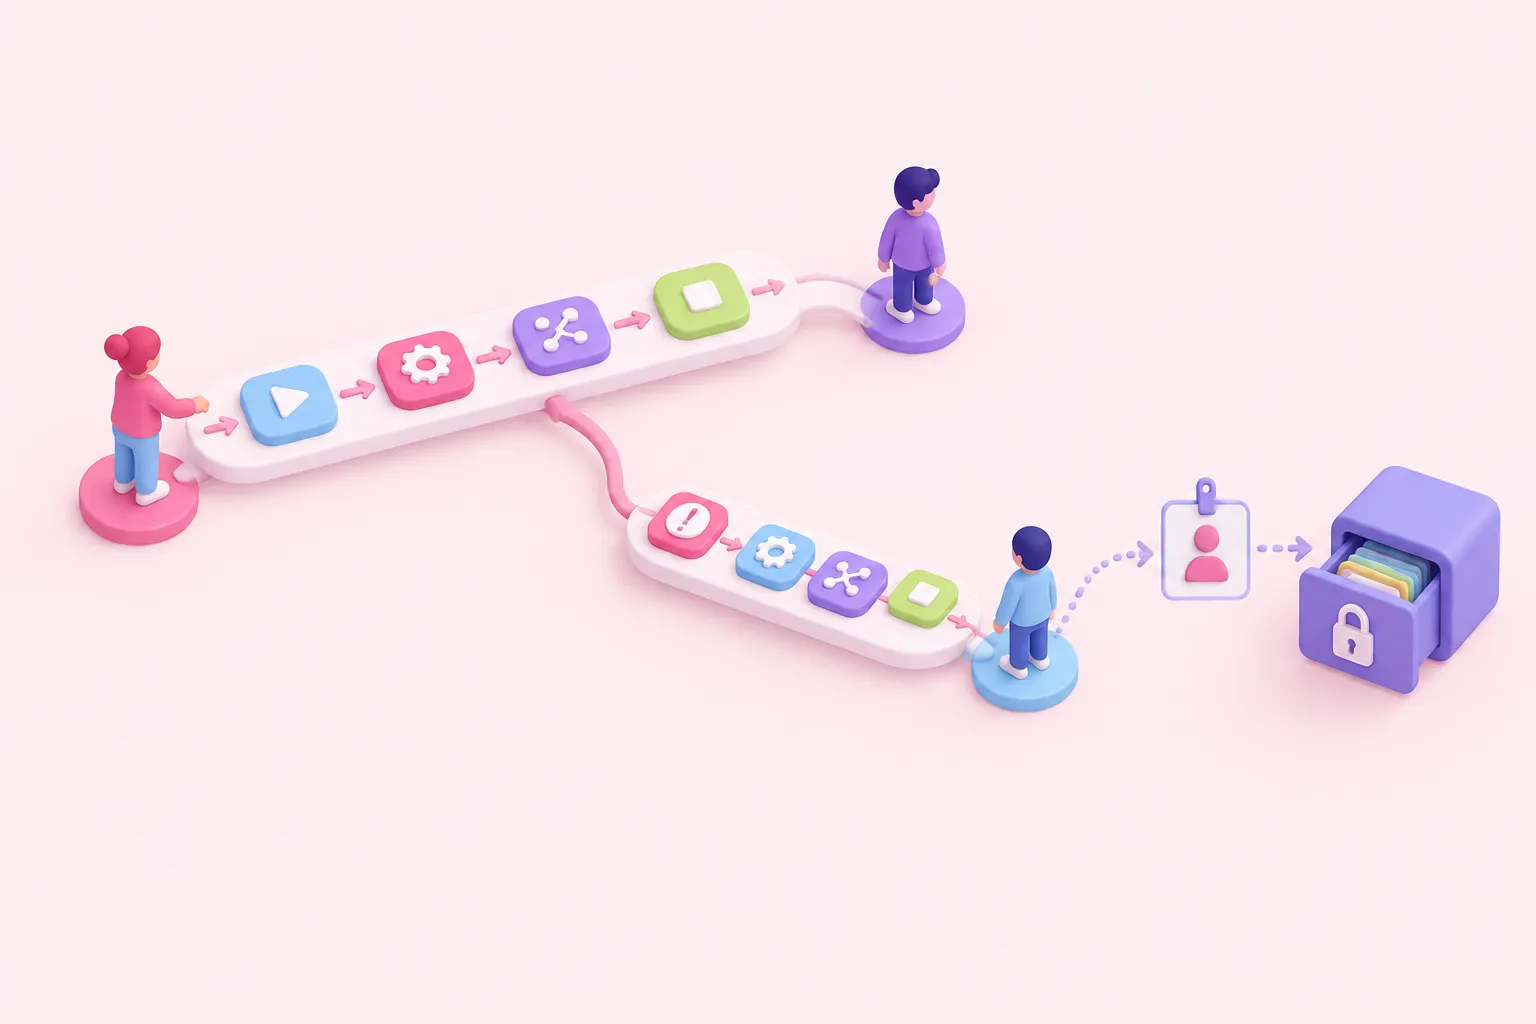
El aviso sobre el robo de credenciales por usuario en n8n, publicado el 14 de octubre de 2026, describe una vulnerabilidad en la que un flujo de error hereda la identidad de otro usuario. El anuncio oficial, GHSA-pcr3-v5vr-qppf, identifica las versiones corregidas y recomienda actualizar.
La exposición descrita implica que un editor de proyecto configure el flujo de un compañero para que use un flujo de error del que el editor es propietario. Cuando fallaba el flujo del compañero, la identidad de usuario heredada podía permitir al editor obtener los secretos de las credenciales por usuario de su compañero. Esto describe una posible vía de ataque; el aviso no informa de robos observados, de la frecuencia de explotación ni del número de clientes afectados.
A nuestro juicio, el límite de permisos importante aquí es quién puede elegir el flujo de error de una automatización ajena. Los equipos deberían tratar esa decisión como una cuestión de seguridad, junto con la propia lógica de recuperación.
Qué cambió en la herencia del contexto de ejecución de n8n
Para la ruta de ejecución del flujo de error afectada, el anuncio indica que el flujo de error ahora solo recibe campos que no contienen información de identidad. Ese es el cambio declarado en la herencia del contexto de ejecución de n8n. El aviso no enumera esos campos ni describe efectos sobre la compatibilidad.
El anuncio sobre el robo de credenciales por usuario en n8n identifica n8n 2.42.2 y 2.41.5 como versiones que incluyen la corrección e indica a los usuarios que actualicen a una de esas versiones o a una posterior. Sus campos de versiones afectadas enumeran por separado las versiones anteriores a 2.42.2 y las anteriores a 2.41.5, sin explicar cómo elegir la rama.
Nuestra sugerencia editorial es que la persona responsable de la instancia identifique la versión instalada y la rama de versiones antes de planificar la actualización. El anuncio no proporciona un procedimiento de actualización específico para cada instalación, por lo que este artículo no incluye comandos de despliegue.
Seguridad de los flujos de error en n8n: actualización y medidas temporales
Para el riesgo de robo de credenciales por usuario en n8n que aborda este anuncio, la medida recomendada es actualizar. Si la actualización se retrasa, el aviso indica a los administradores que consideren las medidas temporales que aparecen a continuación. Estas no eliminan por completo el riesgo.
Daríamos prioridad a asignar la responsabilidad de la actualización, en lugar de considerar las restricciones temporales como una solución definitiva. Esa es nuestra recomendación práctica, independiente de las medidas enumeradas en el anuncio.
Lo que el anuncio no especifica
El anuncio no especifica qué ediciones o planes alojados están afectados, ni si las instancias alojadas recibieron el parche automáticamente. Su fecha de publicación no permite determinar cuándo comenzó la explotación ni cuándo estuvieron disponibles los primeros parches.
Tampoco proporciona instrucciones para rotar credenciales, procedimientos de respuesta a incidentes, un procedimiento de auditoría detallado ni una prueba de verificación. Esos detalles no pueden deducirse de la corrección anunciada.