La vulnerabilidad del endpoint de autorización OAuth de n8n, explicada
Qué es la vulnerabilidad del endpoint de autorización OAuth de n8n (GHSA-3qcw-p65v-c7vq), qué versiones afecta y qué hacer, según el aviso de GitHub del 30/09/2026.
Comprobado con las fuentes citadas el .
Qué cambió: el aviso de seguridad de n8n, septiembre de 2026
El 30 de septiembre de 2026, GitHub publicó un aviso de seguridad para el paquete npm de n8n que describe lo que denomina «Persistencia ilimitada y no autenticada de clientes OAuth a través del endpoint de autorización», registrado como GHSA-3qcw-p65v-c7vq. Si tu equipo está intentando entender la vulnerabilidad del endpoint de autorización OAuth de n8n, el propio aviso es el lugar por donde empezar, y este artículo sigue punto por punto lo que indica. La propia página de resumen de seguridad de GitHub para el repositorio n8n-io/n8n enumera este aviso como publicado el 30 de septiembre de 2026 por Matsuuu, con una calificación de severidad Alta, lo que corrobora la fecha y la calificación indicadas en el aviso.
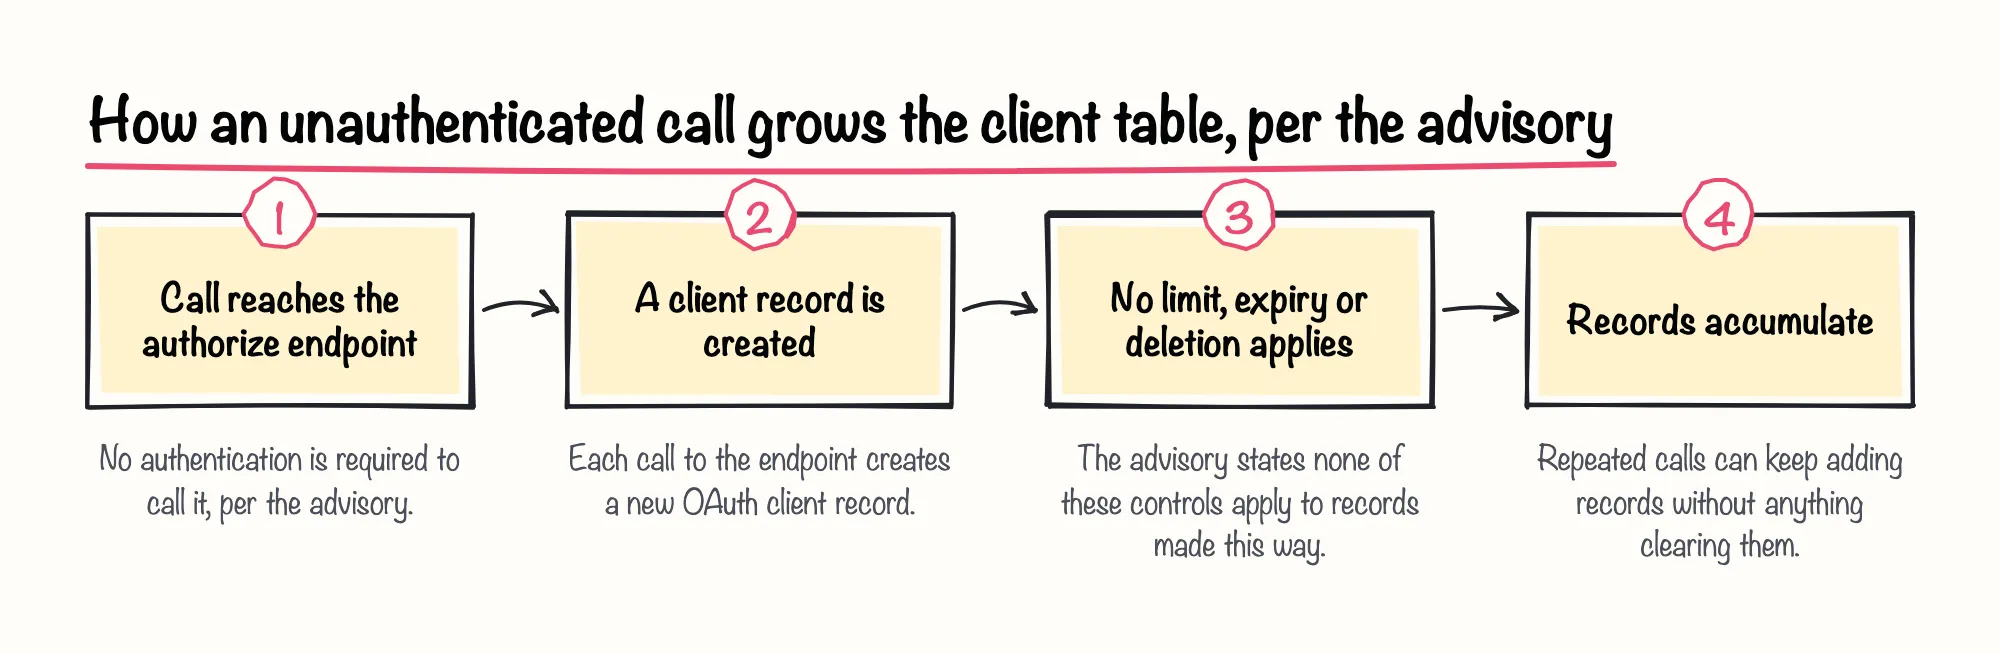
El hallazgo central del aviso trata sobre una vulnerabilidad de persistencia de clientes OAuth: los registros de clientes OAuth creados a través del endpoint de autorización sin ninguna autenticación no tienen límite de tamaño, ni caducidad, ni una vía de eliminación aplicada, según las propias palabras del aviso. En la práctica, eso significa que un llamador no autenticado puede seguir añadiendo registros de clientes indefinidamente, ya que nada en el flujo que describe el aviso los elimina. Creemos que el hecho de que esto se haya reportado y divulgado a través del proceso estándar de avisos de GitHub es una buena señal para la postura de seguridad de n8n, aunque el error subyacente sea real y deba corregirse.
Sources: Unauthenticated Unbounded OAuth Client Persistence via the Authorize Endpoint · Advisory · n8n-io/n8n · GitHub, Overview · n8n-io/n8n · GitHub
Quién se ve afectado: versiones de n8n y el problema de cliente OAuth no autenticado de n8n
El aviso es específico sobre el alcance de versiones de la vulnerabilidad del endpoint de autorización OAuth de n8n, también descrita como el problema de cliente OAuth no autenticado de n8n: enumera las versiones afectadas del paquete npm de n8n como las anteriores a 2.42.1 y anteriores a 2.41.4, con la corrección publicada en 2.42.1 y 2.41.4.
| Rama | Versiones afectadas | Versión corregida |
|---|---|---|
| Línea 2.42.x | Anteriores a 2.42.1 | 2.42.1 o posterior |
| Línea 2.41.x | Anteriores a 2.41.4 | 2.41.4 o posterior |
Lo que el aviso no dice importa tanto como lo que sí dice. No indica si n8n Cloud u otros planes alojados están afectados o ya parcheados por parte de n8n, ni distingue entre las ediciones Community (autoalojada) y Enterprise de n8n. Advertiríamos contra interpretar ese silencio como una garantía: un aviso que no menciona los planes alojados o las ediciones simplemente no los ha abordado, no ha descartado un problema, por lo que los equipos deberían revisar su propio despliegue en lugar de asumir que están cubiertos.
Cómo funciona la vulnerabilidad y por qué importan los registros de clientes OAuth
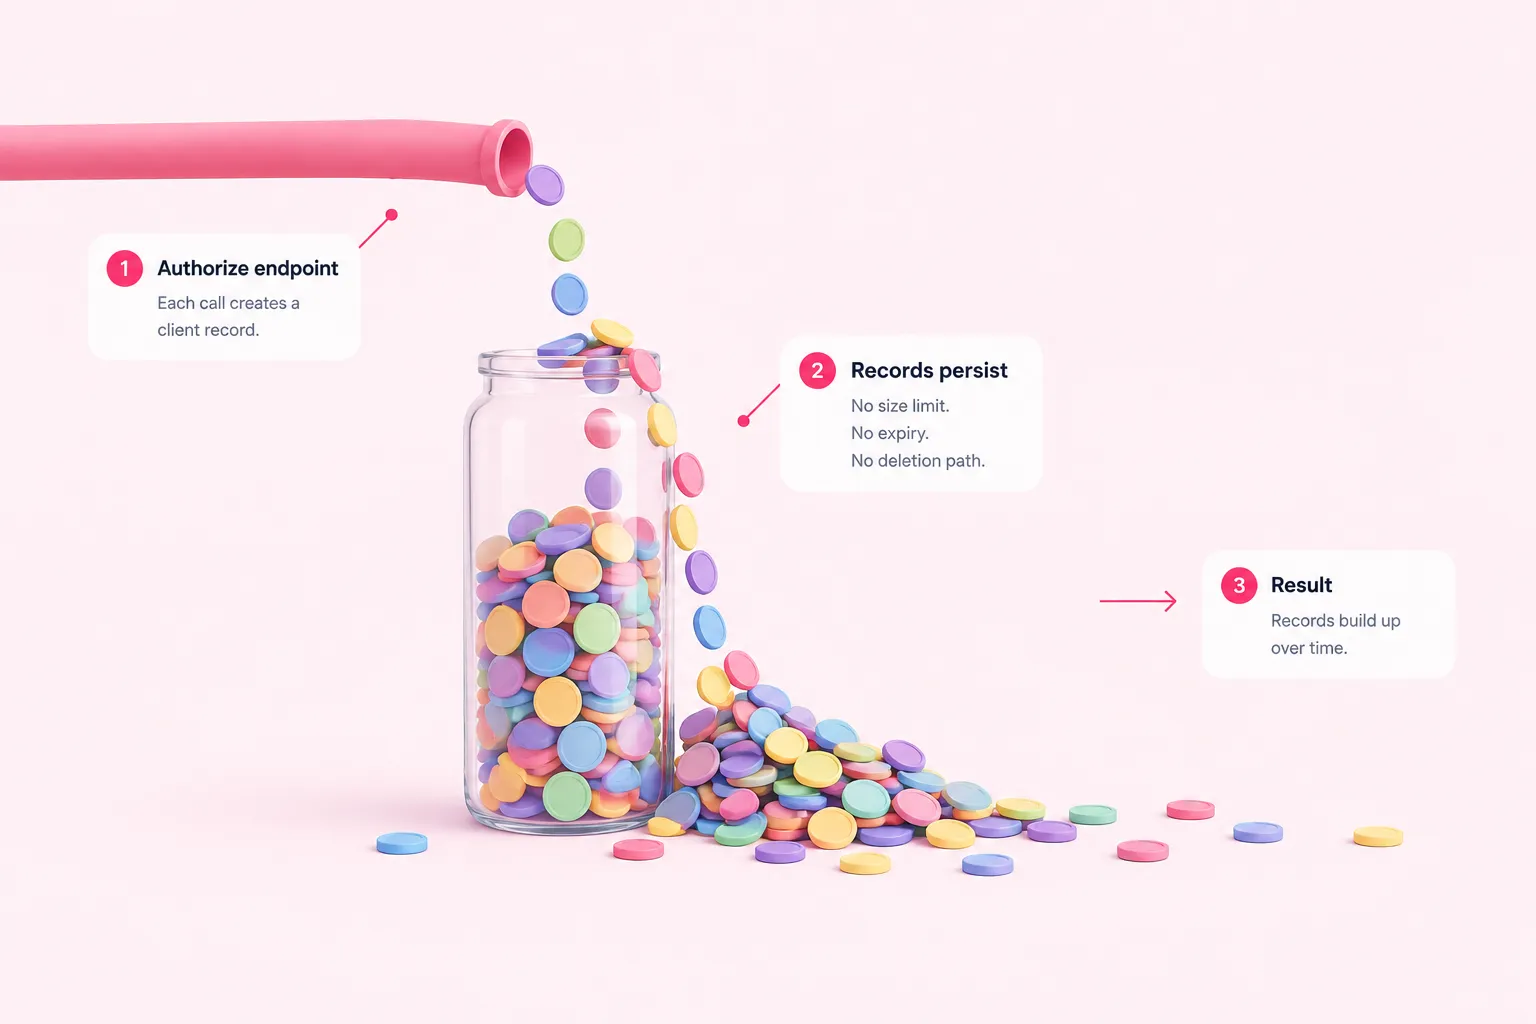
El endpoint de autorización de n8n forma parte del flujo OAuth que utiliza un workflow cuando necesita delegar la autorización a un servicio externo. Este es el mecanismo central de la vulnerabilidad del endpoint de autorización OAuth de n8n. El aviso describe el problema como registros creados en ese endpoint que persisten sin límite de tamaño, sin caducidad y sin una vía de eliminación, aunque el propio endpoint no requiera ninguna autenticación para ser llamado. Cada llamada parece dejar un registro de cliente que nada en el sistema elimina después.
El aviso de GitHub califica el problema como de severidad Alta, algo que el propio aviso declara en lugar de ser algo que este artículo infiera. Esa calificación es parte de la razón por la que leer el aviso directamente, en lugar de resúmenes de segunda mano, importa para los equipos que verifican su propia exposición.
Sources: Unauthenticated Unbounded OAuth Client Persistence via the Authorize Endpoint · Advisory · n8n-io/n8n · GitHub, Overview · n8n-io/n8n · GitHub
Qué hacer ahora
La propia corrección indicada por el aviso es ejecutar una versión parcheada: 2.42.1 o posterior en la línea 2.42.x, o 2.41.4 o posterior en la línea 2.41.x. Actualizar sin demora es nuestra propia sugerencia editorial aquí, no una recomendación que el propio aviso detalle más allá de nombrar las versiones parcheadas, y creemos que es la decisión correcta precisamente porque el aviso presenta sus soluciones alternativas como incompletas.
Si no es posible actualizar de inmediato, el aviso enumera varias soluciones alternativas, entre ellas monitorizar el tamaño de la base de datos para detectar un crecimiento inesperado, junto con restringir el acceso de red y revisar los nodos Form o Chat Trigger que usan n8nUserAuth. El aviso es explícito en que estas medidas no remedian por completo el riesgo y están pensadas solo como mitigación a corto plazo, una limitación que vale la pena repetir porque es fácil tratar una lista de soluciones alternativas como si fuera una corrección definitiva. Nuestra recomendación práctica: aplicar juntas todas las soluciones alternativas listadas, en lugar de elegir solo una, y mantener la actualización en el calendario de todos modos.
Lo que el aviso deja sin especificar
Más allá de las ediciones y los planes alojados, el aviso no enumera ningún CVE ni CWE conocido para este problema, por lo que no hay un identificador independiente con el que contrastarlo en otros rastreadores. Tampoco cuantifica cuánto podría crecer una tabla de clientes, cuánto espacio en disco consumen los registros típicos, ni con qué rapidez ese crecimiento podría convertirse en un problema práctico para un despliegue concreto. Son vacíos que el propio aviso deja abiertos, no omisiones de este resumen.
La página de seguridad de GitHub para el repositorio n8n-io/n8n muestra este aviso junto a varios otros avisos publicados el mismo día, 30 de septiembre de 2026. Esto es una sugerencia editorial de este artículo y no algo que el propio aviso recomiende: revisar la lista completa puede ayudar a los equipos a confirmar que esta no es la única corrección relevante del lote.
Sources: Unauthenticated Unbounded OAuth Client Persistence via the Authorize Endpoint · Advisory · n8n-io/n8n · GitHub, Overview · n8n-io/n8n · GitHub